#1
 r3dw4n48m3d/cve-2021-3493-exploit
CVE-2021-3493에 대한 C 기반 로컬 권한 상승 익스플로잇으로, Linux 커널 5.11 이전 버전의 OverlayFS를 대상으로 합니다. 승인된 보안 테스트를 위한 컴파일 및 사용 지침을 제공합니다.
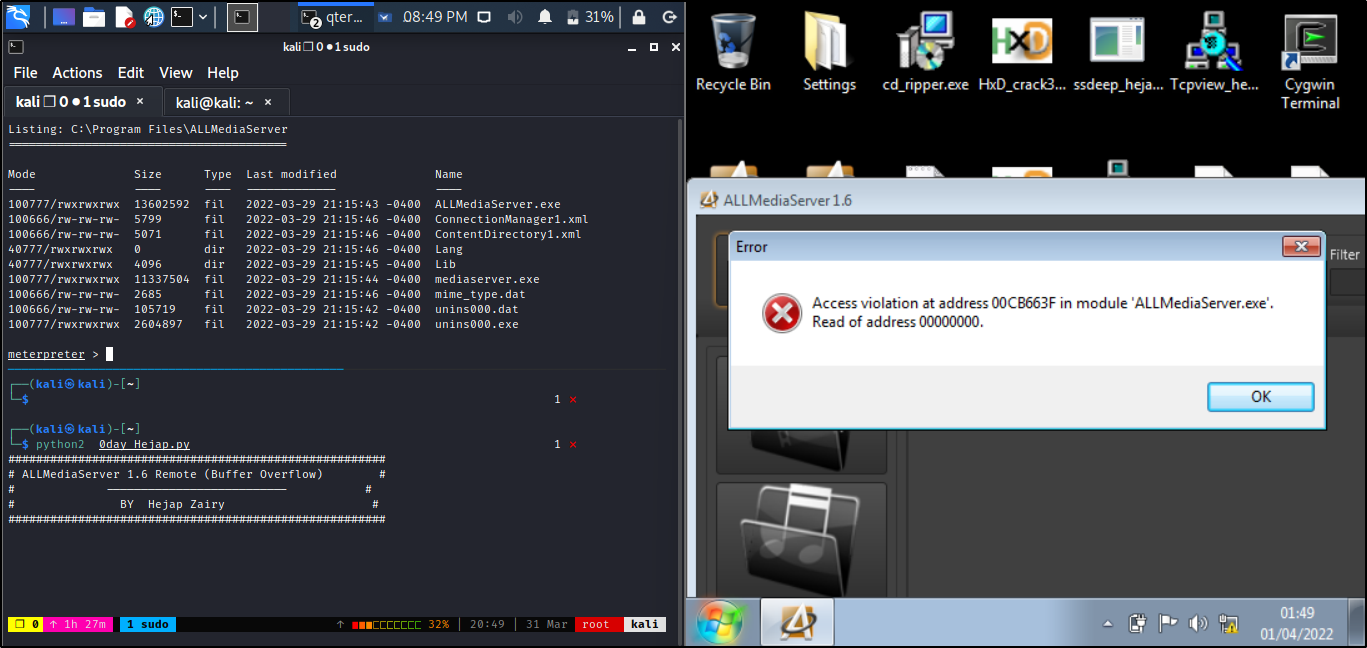 matrix07ksa/allmediaserver-1.6-buffer-overflow
ALLMediaServer 1.6용 SEH overwrite를 이용한 원격 버퍼 오버플로 익스플로잇으로, CVE-2022-28381을 대상으로 하는 Metasploit 모듈로 제공됩니다.
 flags-alt/abyss-c2
풀스택 C2 프레임워크로, IoT 익스플로잇(CVE-2020-25078)을 위해 설계되었으며, 실시간 웹 패널, 다중 소스 대상 획득, 취약점 스캐닝, 사후 익스플로잇, 지속성, 측면 이동 및 봇넷 오케스트레이션을 제공합니다.
 0b0111100/2009
Linux 커널 익스플로잇 모음으로, CVE-2009-1185, CVE-2009-1337, CVE-2009-2692, CVE-2009-2698 및 CVE-2009-3547을 대상으로 하며, 권한 상승을 위한 개념 증명 코드를 제공합니다.
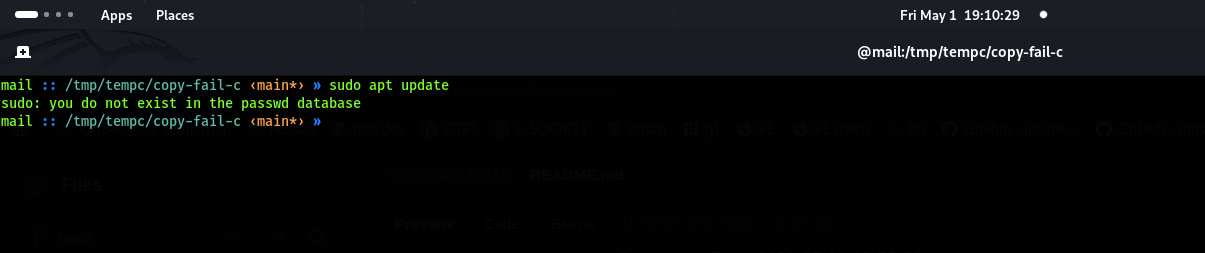 exploiteoom/cve-2026-31431
CVE-2026-31431용 익스플로잇으로, 사용자 ID를 변경하여 권한을 상승시키며, algif_aead 취약점에 대한 검증 스크립트와 완화 지침을 포함합니다.
 jnamerz/copyfail-cve-2026-31431
CVE-2026-31431에 대한 개념 증명 익스플로잇의 C 구현으로, 취약점을 시연하고 보안 테스트를 위한 컴파일-및-실행 익스플로잇을 제공합니다.
 s1eezer/cve-2026-8069
# CVE-2026-8069 기술 분석 및 개념 증명 Acer NitroSense 및 PredatorSense 서비스의 로컬 권한 상승 취약점에 대한 기술 분석 및 개념 증명으로, 명명된 파이프(named pipe)를 악용하여 SYSTEM 권한으로 임의 코드를…
 ckq7703/cve-2020-1472
CVE-2020-1472(Zerologon)용 익스플로잇으로, Netlogon의 암호화 결함을 악용하여 Active Directory 환경에서 도메인 관리자 권한으로 권한 상승을 수행합니다.
 callrbx/pkexec-lpe-poc
# CVE-2021-4034 개념 증명 익스플로잇 pkexec의 로컬 권한 상승 취약점으로, 루트 권한으로 임의 페이로드를 실행할 수 있게 해줍니다.
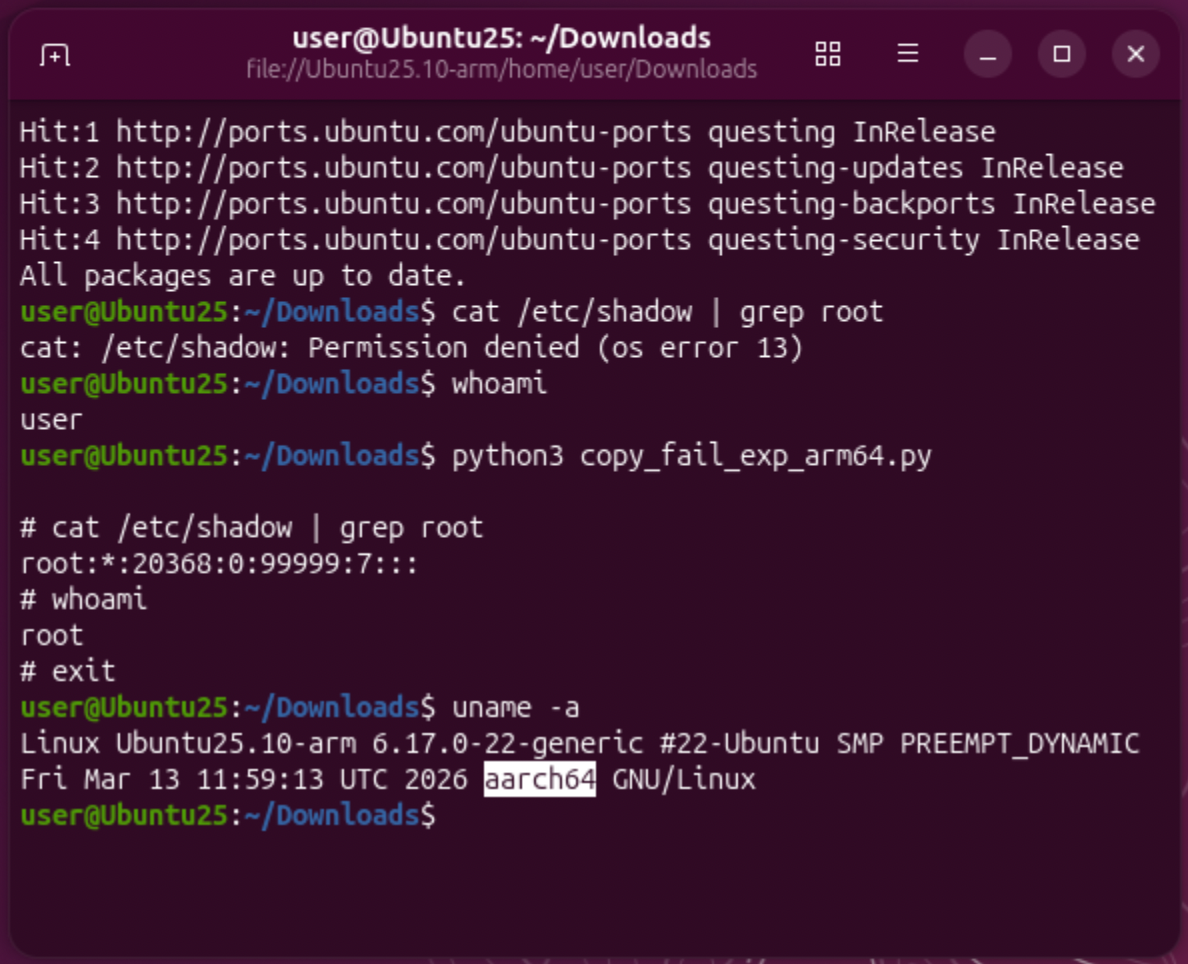 pascal-gujer/cve-2026-31431
CVE-2026-31431에 대한 개념 증명 익스플로잇으로, authencesn 로직 버그를 통한 Linux 로컬 권한 상승이며, 공인된 실험실 검증을 위한 ARM64 변형을 포함합니다.
 0x00-0x00/cve-2015-3224
Ruby-On-Rails 콘솔의 RCE(CVE-2015-3224)를 위한 Metasploit 모듈 변형
 abraxas/fortigate-ssl-vpn-exploit-kit
The FortiGate SSL-VPN의 금광. CVE-2024-21762 및 CVE-2023-27997. 79개의 작동하는 익스플로잇 클라이언트. 53개의 하드웨어 SKU. 55개의 FortiOS 빌드.
 diegslva/cve-2015-3306-lab
재현 가능한 Docker 랩 + CVE-2015-3306(ProFTPD mod_copy 인증 전 임의 파일 복사)용 raw-socket 익스플로잇 — 패치 비교 학습 연습
 baba01hacker666/cve-2026-46242
CVE-2026-46242
 boos4721/copyfail-rs
# CVE-2026-31431용 Rust 익스플로잇 AF_ALG splice를 통한 Linux 커널 페이지 캐시 쓰기 프리미티브로, /etc/passwd 패치 또는 셸코드 실행을 통해 루트 권한 상승을 가능하게 합니다.
 sneakynachos/cve-2026-4692-trust-me-im-in-rdm
Firefox BrowsingContext 권한 부여 우회(CVE-2026-4692)에 대한 개념 증명 익스플로잇으로, 위조된 IPC 메시지를 통해 InRDMPane을 설정하고 권한 있는 UI 터치 이벤트 주입을 활성화하는 방법을 시연합니다.
 harshiys/cve-2007-2447-exploitation-siem-detection-lab
격리된 AD/Linux 공격 랩: Metasploit을 통해 CVE-2007-2447 악용, Wazuh SIEM으로 탐지 및 MITRE ATT&CK(T1190, T1059)에 매핑