
 #1
Comprehensive frameworks for exploit development, testing, and execution.
Kitploit 추천
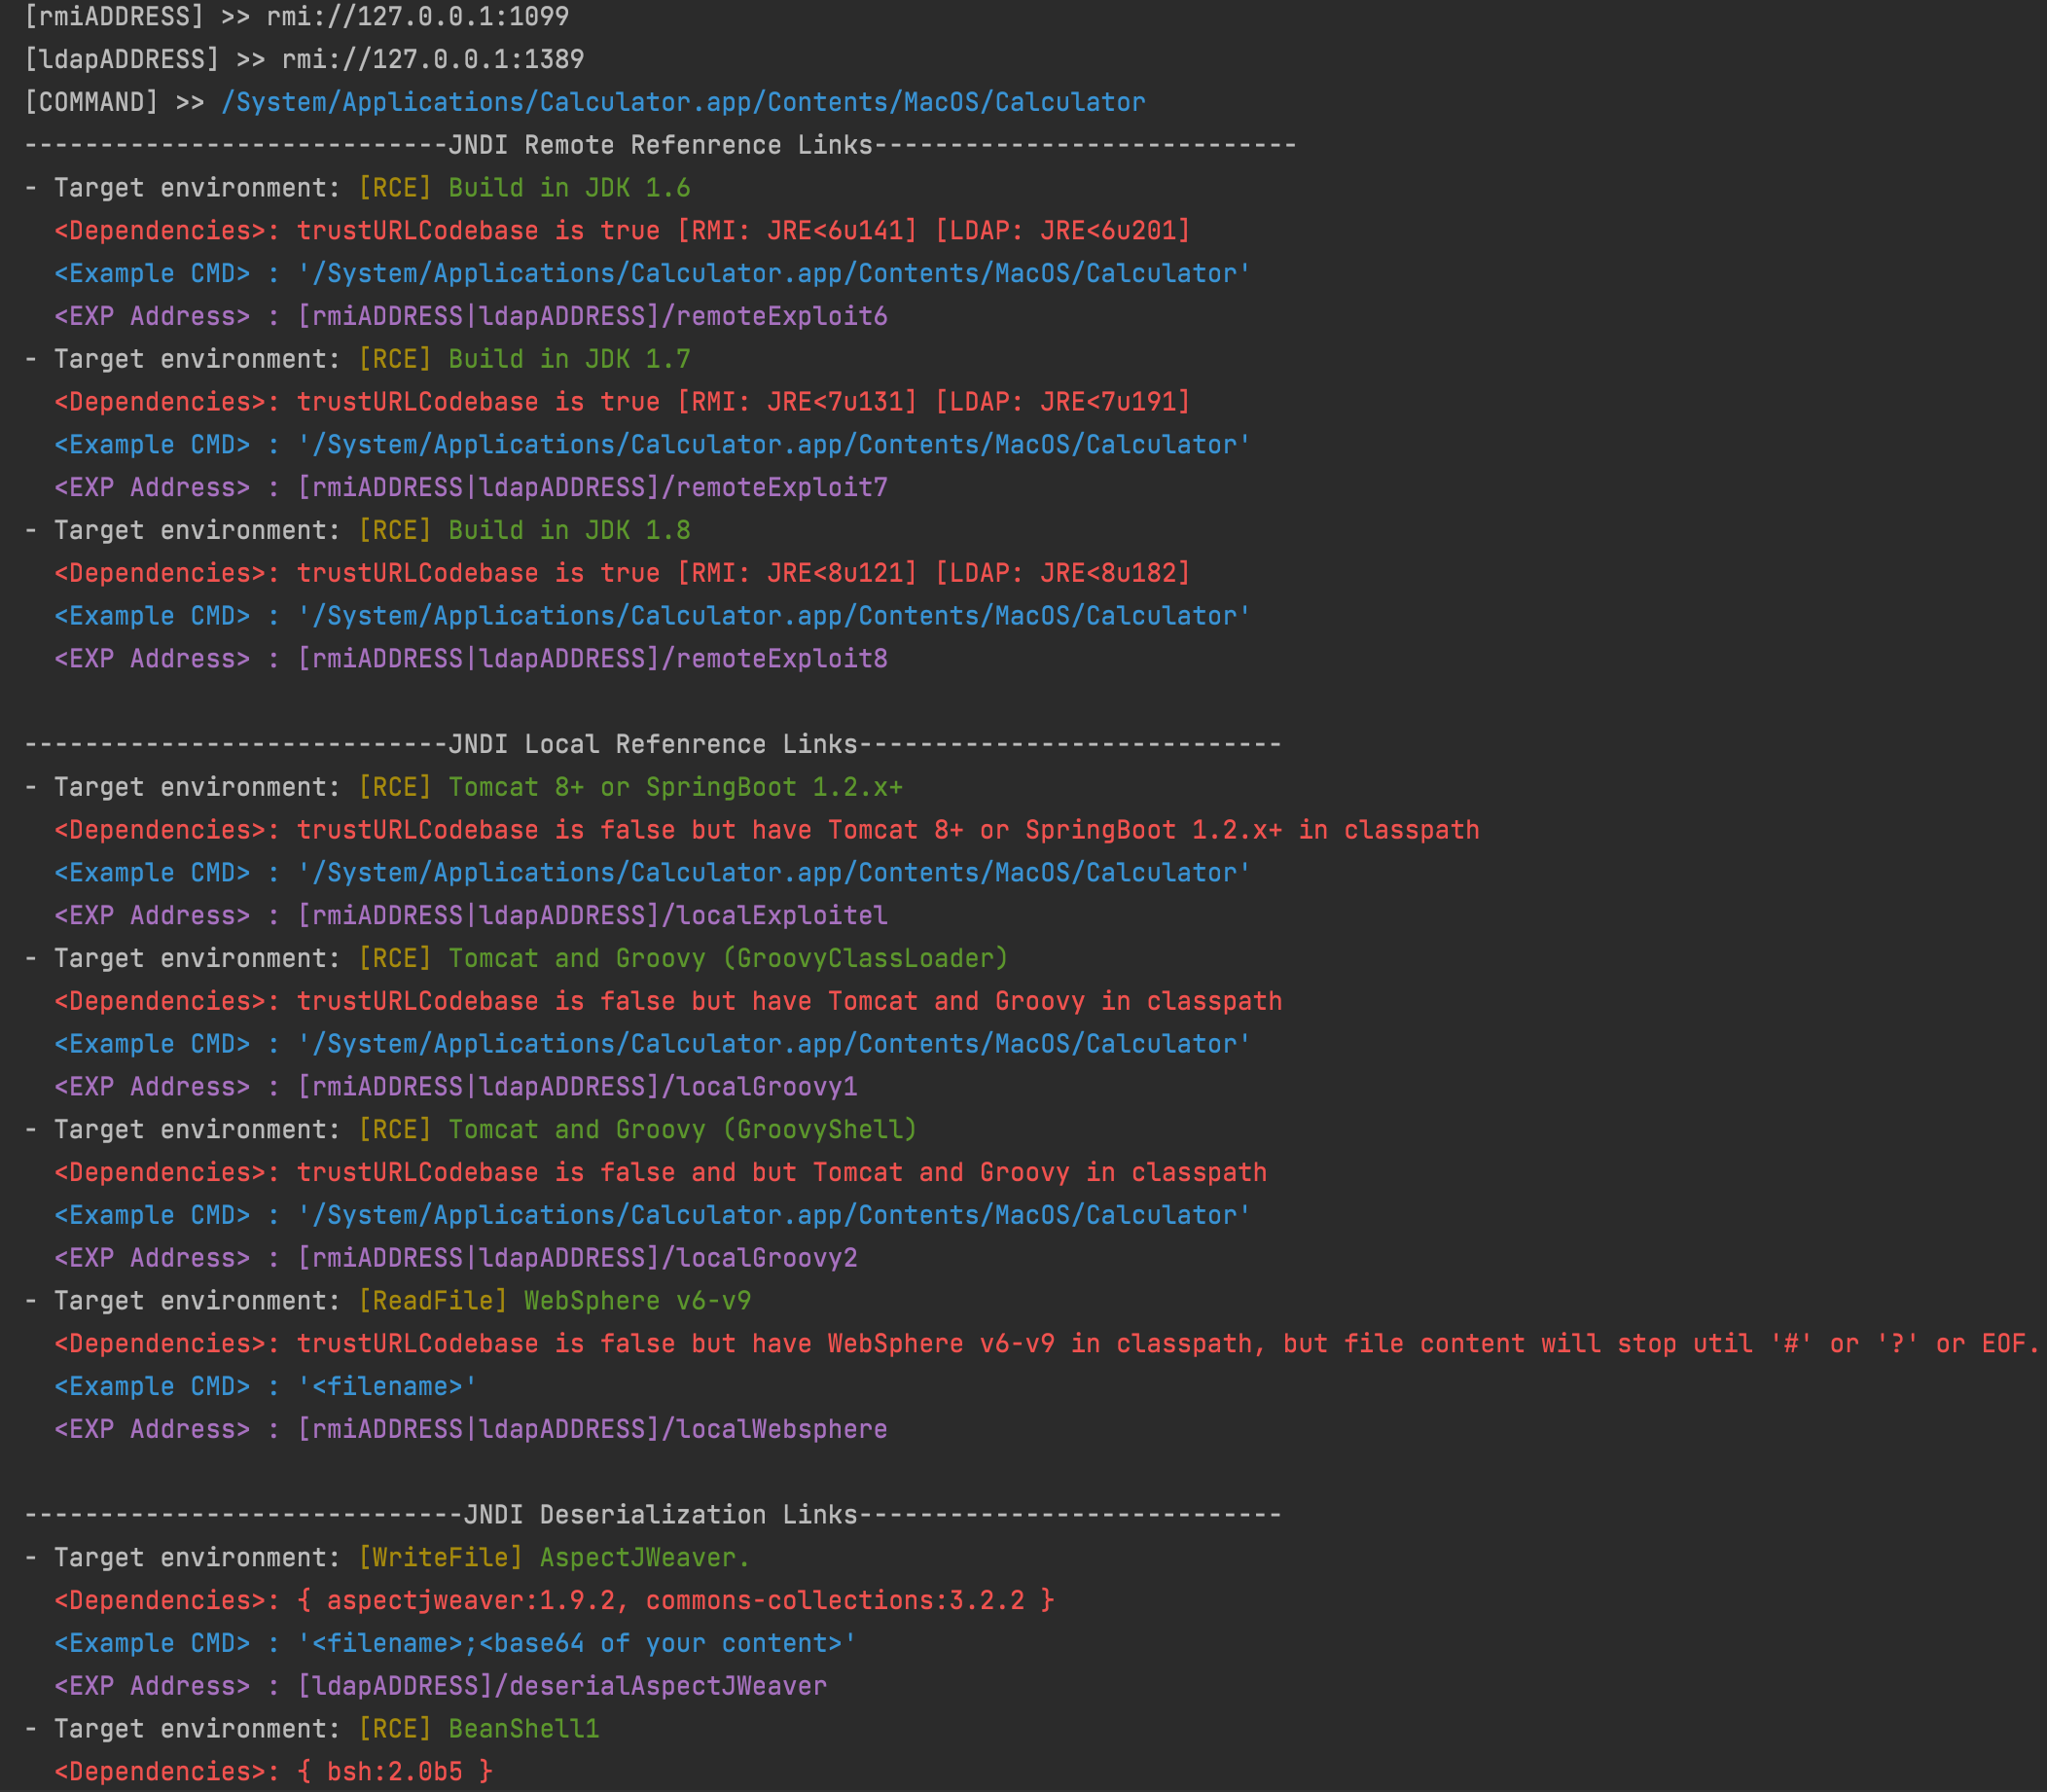
 cckuailong/jndi-injection-exploit-plus
작동 가능한 JNDI 인젝션 링크와 80개 이상의 가젯을 포함한 역직렬화 페이로드를 생성하며, 자동화된 취약점 테스트를 위해 RMI, LDAP 및 HTTP 서버를 지원합니다.
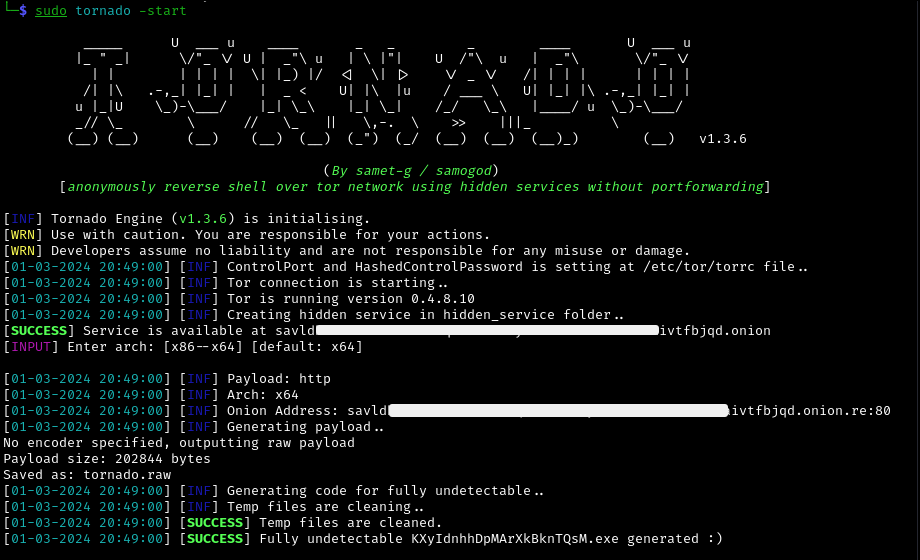 samogod/tornado
Tor 네트워크를 통한 익명 리버스 셸 (Hidden services 사용, 포트 포워딩 불필요)
 ronin-rb/ronin
Ronin은 보안 연구 및 개발을 위한 무료 오픈 소스 Ruby 툴킷입니다. Ronin은 또한 타사 git 저장소를 통해 코드, 익스플로잇, 페이로드 등을 신속하게 개발하고 배포할 수 있습니다.
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 nettitude/poshc2_old
Powershell C2 서버 및 임플란트
 kalilinuxtricksyt/easysploit
EasySploit - Metasploit 자동화 (그 어느 때보다 쉽고 빠르게)
 plackyhacker/shellcode-encryptor
바이러스 백신을 우회하기 위한 간단한 쉘 코드 암호화/복호화/실행기
 mwemuorg/mwemu
Pure Rust x86 hardware emulator and Windows process simulator for malware analysis, shellcode emulation, and payload unpacking. Supports 32/64-bit PE…
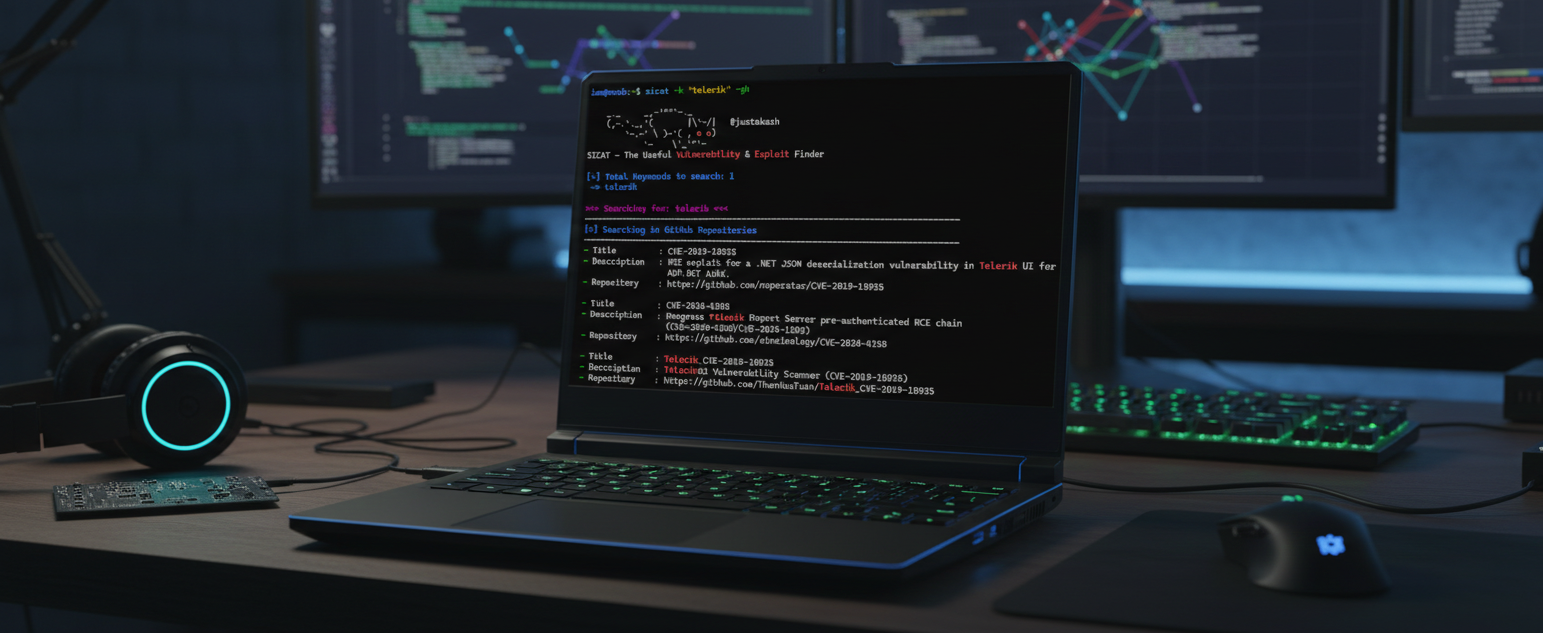 justakazh/sicat
다중 소스 취약점 및 익스플로잇 수집기로, Nmap과 Wappalyzer를 통한 자동 탐지 기능을 갖추고 있으며, 침투 테스트 정찰을 위해 Exploit-DB, NVD, CVE.org, GitHub, Nuclei, Metasploit, NSE 스크립트를 검색합니다.

 exploit-database/exploitdb
exploitdb // 공식 Exploit-Database 저장소
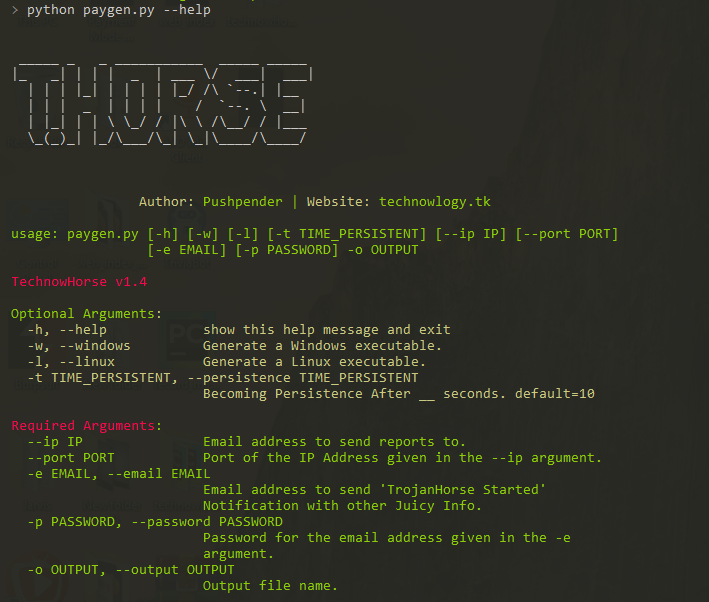 pushpenderindia/thorse
THorse는 Python 3로 작성된 Windows/Linux 시스템용 RAT(원격 관리 트로이 목마) 생성기입니다.
 bluscreenofjeff/malleable-c2-randomizer
코발트 스트라이크의 Malleable C2 프로필을 무작위화하고 시그니처 기반 탐지 통제에 감지될 가능성을 줄여주는 스크립트입니다.
 hahwul/mad-metasploit
Metasploit 사용자 정의 모듈, 플러그인, 리소스 스크립트 및.. 멋진 metasploit 컬렉션
 chvancooten/nimpackt-v1
opsec 및 이익을 위한 Nim 기반 어셈블리 패커 및 셸코드 로더
 0xthirteen/staykit
Cobalt Strike용 확장 프로그램으로, SharpStay .NET 어셈블리를 이용한 사후 침투 지속성을 제공합니다. 레지스트리 키, 예약 작업, WMI 이벤트, LNK 백도어 등을 통해 GUI 기반 지속성을 제공합니다.
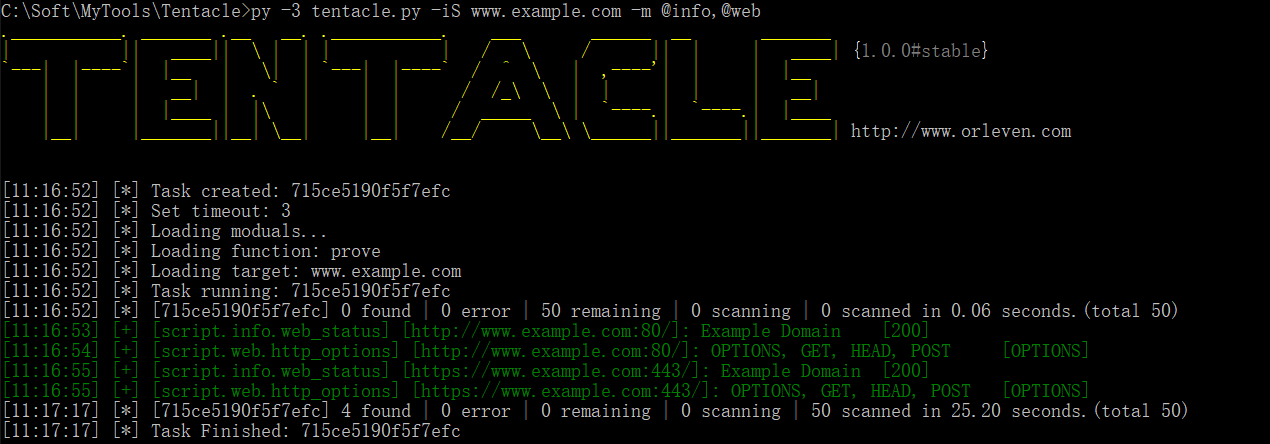 orleven/tentacle
Tentacle은 POC 취약점 검증 및 익스플로잇 프레임워크입니다. 익스플로잇의 자유로운 확장을 지원하며 POC 스크립트를 사용합니다. zoomeye, fofa, shodan 등 여러 API를 호출하여 다중 대상에 대한 대량 취약점 검증을 지원합니다.
 d4vinci/pastejacker
자동화된 PasteJacking 공격을 이용한 시스템 해킹.







