
 #1
 0xblackash/cve-2026-11499
CVE-2026-11499
 christopher-leese/cve-2015-1187-dir820l-firmware-reverse-engineering
CVE-2015-1187의 정적 펌웨어 리버스 엔지니어링: D-Link DIR-820L의 인증되지 않은 명령 주입. binwalk를 사용한 MIPS 루트 파일시스템 추출, Ghidra 분석, ping_addr 매개변수를 셸 기반 실행 싱크로 추적합니다.
 jasonw88/esp32-cve-2025-27840-power-trace-experiment
ESP32에 문서화되지 않은 HCI 블루투스 명령(CVE-2025-27840)이 전송될 때, ESP32의 블루투스 모듈 동작에 대한 전력 트레이스를 획득하기 위한 펌웨어입니다. ESP-IDF v5.0.8 및 v5.0.9를 사용합니다.
 jakestone594/f_hid-4.14-backports
세 가지 공개된 f_hid 수정 사항(CVE-2026-31721, CVE-2026-31606 포함)을 지원 종료(EOL)된 Linux 4.14.190 Android 벤더 커널에 백포트한 것으로, 기기 내 검증 기록을 포함합니다.
 snyi001/cve-2026-79551-tenda
Tenda Technology Co., Ltd NVR_4H: CH3 v2.1.V27.5.58.6에서 하드코딩된 암호화 키가 발견되었습니다.
 totekuh/cve-2026-75616
TP-Link Archer C20 v6 웹 관리 인터페이스에서 인증된 OS 명령 주입을 위한 개념 증명(PoC) 익스플로잇으로, LAN을 통해 BPA WAN 구성을 사용하여 root 명령을 실행합니다.
 ivmks74/iiita-iot-security-research
IIIT Allahabad에서 인턴십 기간 동안 수행한 IoT 보안 연구로, CVE-2026-65893, CVE-2026-65894 및 CERT-In 취약점 노트 CIVN-2026-0380으로 이어졌습니다.
 yohanes/poc-cve-2025-31931
Android의 Intel ITT API에서 임의 공유 라이브러리 로딩을 입증하는 CVE-2025-31931에 대한 개념 증명 익스플로잇으로, OpenCV 4.10에 영향을 미칩니다.
 george0papasotiriou/cve-2026-23004-automotive-uds-authentication-bypass-via-replay-attack
자동차 ECU를 대상으로 챌린지-응답 재전송을 통한 UDS 인증 우회를 시연하는 PoC 익스플로잇과 Python CAN-UDS 시뮬레이터.
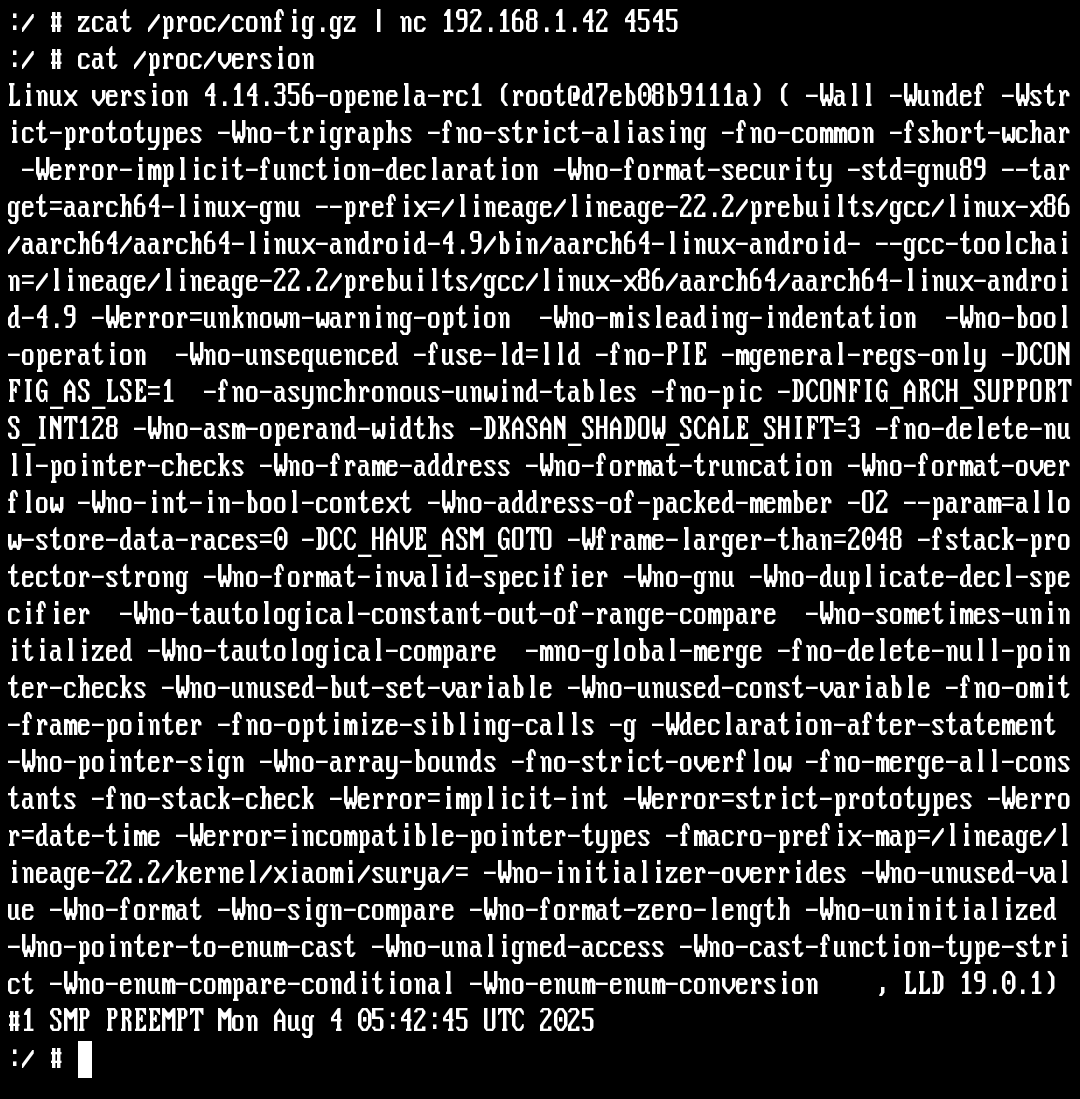
 akabulous/so_you_want_to_build_a_nethunter_kernel
Android용 맞춤형 Kali NetHunter 커널 빌드에 대한 단계별 가이드: 소스 확보, 툴체인 선택, 크로스 컴파일, 플래싱.
 cybervinner/cp-plus-ez-p21-cve-2026-65893-65894
CP PLUS EZ-P21 IP 카메라 CVE 문서화: 디버그 기능을 통한 임의 코드 실행 및 HTTP 엔드포인트의 부적절한 인증, 책임 있는 공개 포함.
 aliask/dinkleberry
CVE-2024-3272의 영향을 받는 D-Link 장치에 패치를 적용하세요.
 roxanne_ardary/ai-and-the-automobile
AI 통합 차량 시스템을 위한 엄선된 오픈 사양 모음으로, 임베디드, IoT 및 클라우드 플랫폼 전반의 자율주행, 인지, 내비게이션, 에너지 관리, 안전, 진단 및 보안 업데이트를 다룹니다.
 code-byter/cve-2020-29669
Macally WIFISD2
 s0tr/cve-2023-33781
CVE-2023-33781에 대한 개념 증명 익스플로잇으로, 텔넷 및 백업/복원 기능을 통해 D-Link DIR-842V2 라우터에서 임의의 바이너리 실행을 가능하게 합니다.
 1337g/cve-2017-3881
크레딧: artkond
 cryptoadvocate/dcsgonefwbsp
Circuit Crafters의 첫 번째 전자 배지 프로젝트의 펌웨어 보드 지원 패키지 홈.









