#1
 wslyvh/paperweight
Paperweight는 받은편지함을 스캔하여 디지털 발자국을 파악한 다음, 데이터를 다시 통제하고 삭제할 수 있도록 도와줍니다. 로컬 우선 방식이며 오픈소스입니다.
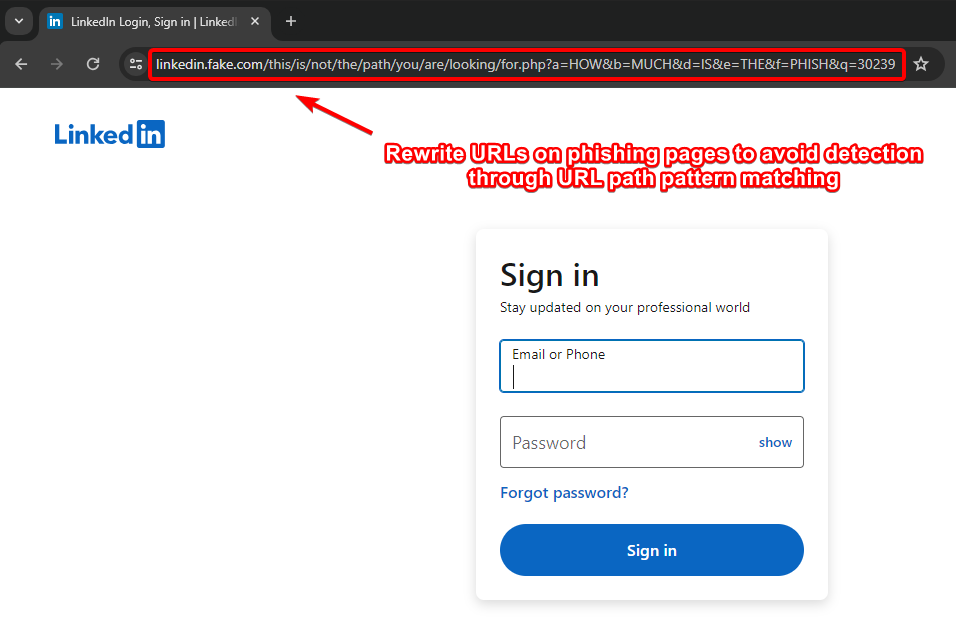 an0nud4y/evilginx-phishing-infra-setup
Evilginx 피싱 인프라 설정 가이드 - Evilginx 및 Gophish 인프라 보안, IOCs 제거, 피싱 TTPs
 apache/spamassassin
콘텐츠 분석, 헤더 검사, 베이지안 점수 및 DNS 블록리스트를 사용하여 스팸과 피싱을 탐지하는 오픈소스 이메일 필터링 프레임워크입니다.
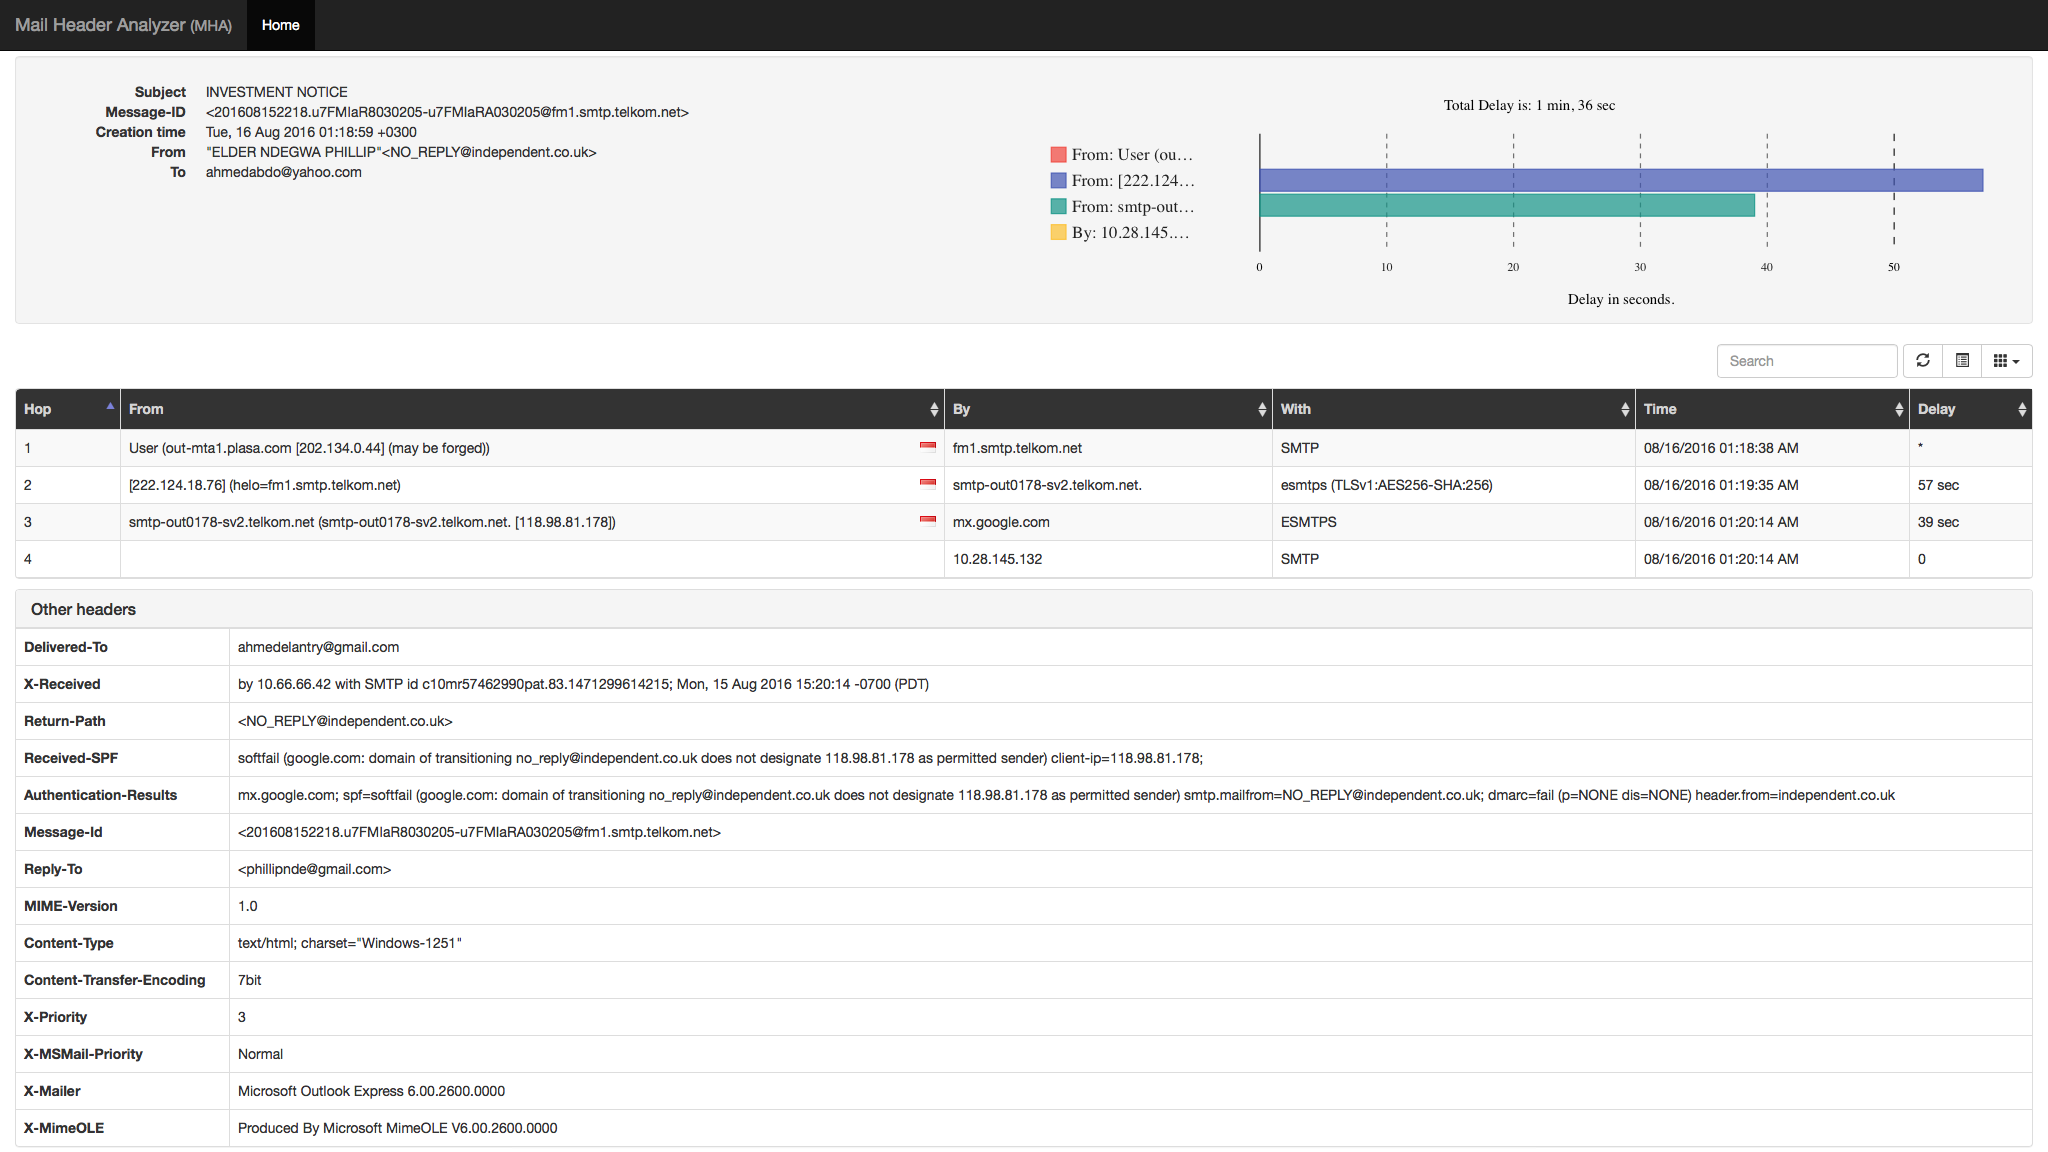 cyberdefenders/email-header-analyzer
이메일 헤더 분석기
 spamscanner/spamscanner
Spam Scanner is a Node.js anti-spam, email filtering, and phishing prevention tool and service. Built for @ladjs, @forwardemail, @cabinjs, @breejs,…
 caniphish/phishious
레드팀을 위해 설계된 오픈소스 보안 이메일 게이트웨이 (SEG) 평가 툴킷.
 qsecure-labs/overlord
Python 기반 CLI로, AWS 및 Digital Ocean에서 레드팀 인프라를 자동 배포하며, C2, 이메일 서버, HTTP 전달, 피싱 서버에 대한 모듈형 지원을 제공합니다.
 wyatu/cve-2018-8581
CVE-2018-8581 | Microsoft Exchange Server 권한 상승 취약점
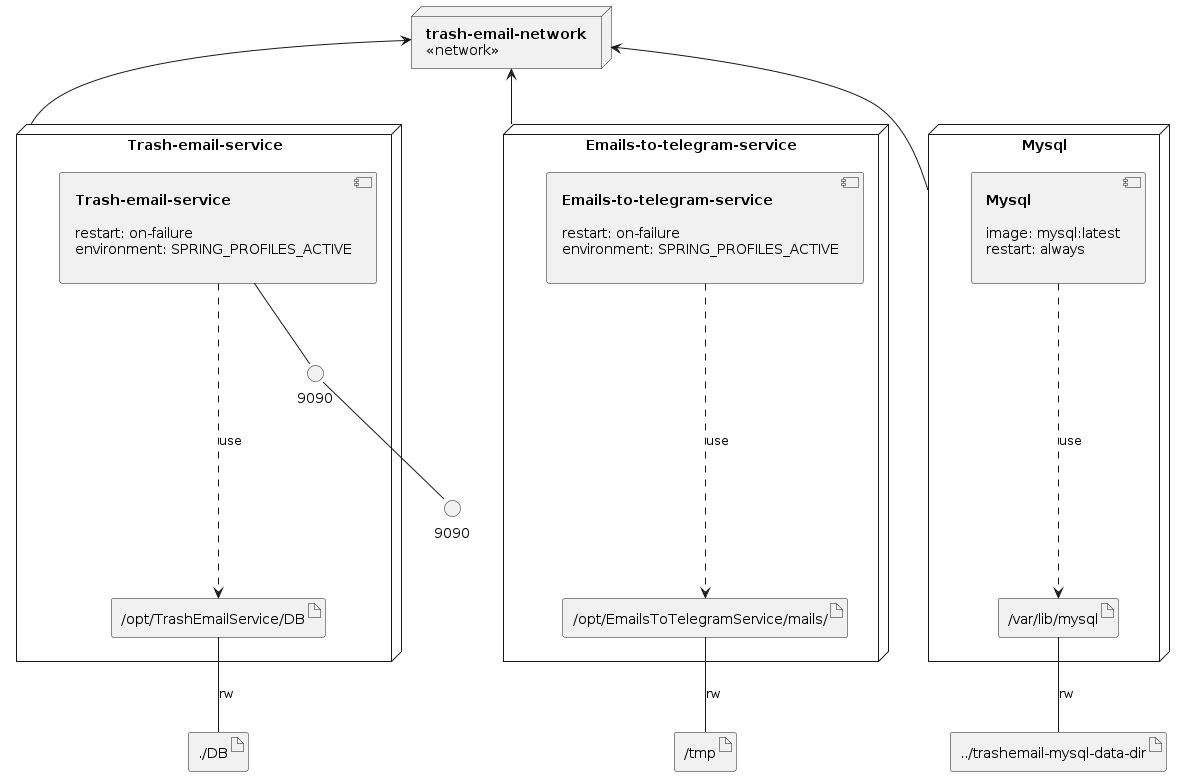 rosehgal/trashemail
호스팅된 일회용 이메일 텔레그램 봇; 매우 프라이버시 친화적; 커뮤니티를 위해 자랑스럽게 호스팅됨.
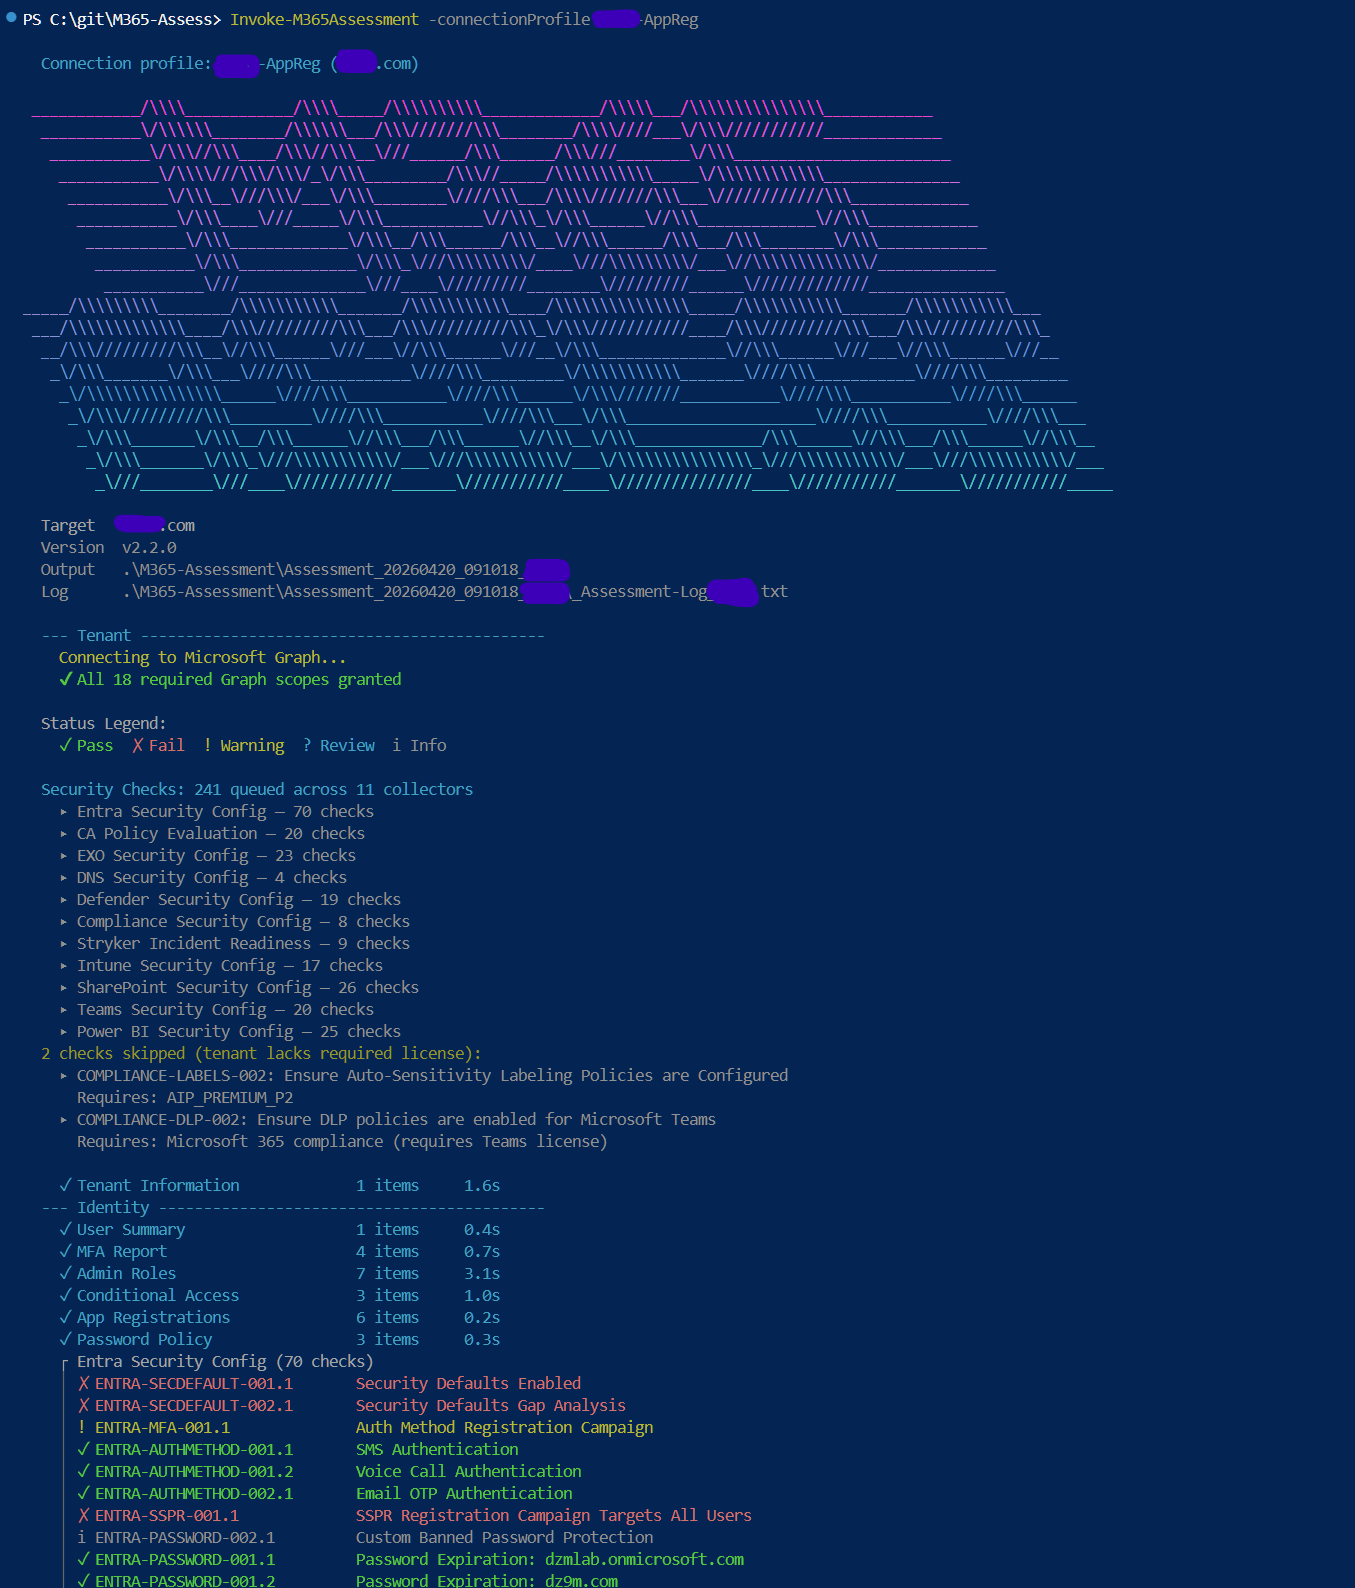 galvnyz/m365-assess
290개 이상의 자동화된 검사, 14개 규정 준수 프레임워크, 대화형 HTML 보고서, 데이터가 사용자의 시스템을 벗어나지 않음.
 arno0x/ntlmrelaytoews
Exchange Web Services를 대상으로 한 ntlm 릴레이 공격
 randomaccess3/awesome-bec
BEC(Business Email Compromise) 조사를 위한 공격 및 방어 정보 저장소
 quickbreach/exchangerelayx
온프레미스 Exchange 서버의 EWS 엔드포인트를 위한 NTLM 릴레이 도구입니다. 해커에게 OWA를 제공합니다.
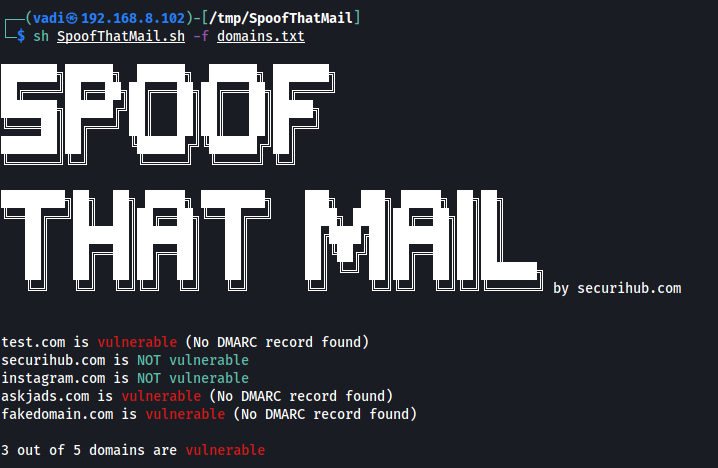 v4d1/spoofthatmail
도메인 또는 도메인 목록이 DMARC 레코드를 기반으로 스푸핑될 수 있는지 확인하는 Bash 스크립트.
 uilicious/inboxkitten
서버리스 메일건 키튼 기반의 일회용 이메일 받은편지함
 api0cradle/cve-2023-23397-poc-powershell
CVE-2023-23397을 악용하는 PowerShell 스크립트: ReminderSoundFile 옵션을 통해 NTLM 자격 증명 누출을 트리거하는 악성 Outlook 일정 초대장을 보내거나 저장합니다.
 eksperience/knockoutlook
레드팀 작업을 위한 C# 도구로, Outlook COM 개체를 통해 연락처, 사서함 메타데이터를 추출하고 이메일을 검색하며, 기본 제공 Programmatic Access Security 우회 기능이 포함되어 있습니다.