
 #1
Cybersecurity research, materials, labs, and learning paths, including CTFs and curated educational resources.
Kitploit 추천

 hakaioffsec/ingressnightmare-poc
이것은 IngressNightmare 취약점(CVE-2025-1097, CVE-2025-1098, CVE-2025-24514 및 CVE-2025-1974)을 악용하기 위한 PoC 코드입니다.
 michalbednarski/thelastbundlemismatch
CVE-2023-45777에 대한 분석 및 익스플로잇, Android 13의 AccountManagerService 내 Intent 검증 우회 — "Lazy Bundle" 완화 조치에도 불구하고
 refloow/refloow-geo-forensics
❤️ 무료 배치 이미지 및 비디오 지리 위치 디지털 포렌식 도구. EXIF 데이터를 자동으로 추출하고, 지도에서 GPS 좌표를 시각화하며, OSINT를 위한 이벤트 타임라인을 재구성합니다.
 alfiecg24/trigon
CVE-2023-32434 기반의 결정론적 커널 익스플로잇.
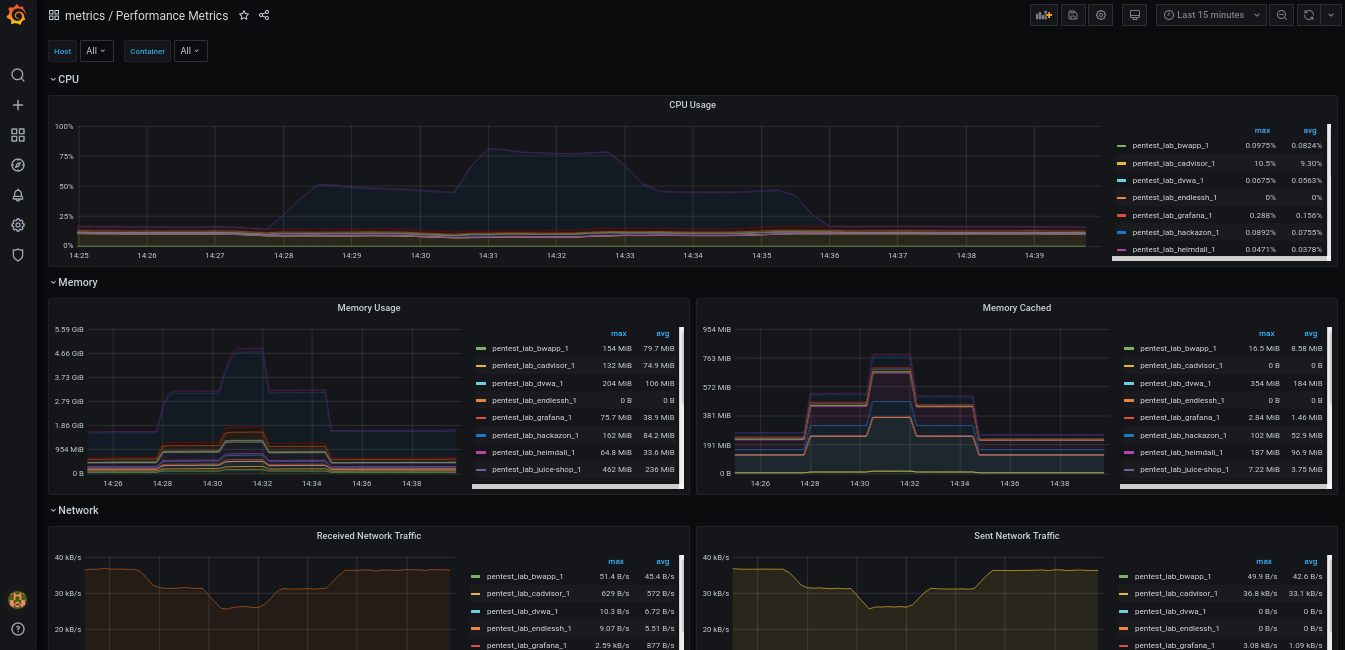 oliverwiegers/pentest_lab
docker-compose를 사용한 로컬 침투 테스트 랩.
 owasp/user-security-stories
Repo to hold mapping of user-security-stories
 nomi-sec/nvd-database
📕NVD 데이터베이스
 gmh5225/awesome-ai-security
펜테스터, 버그 헌터, 보안 연구자를 위한 AI 보안 자료 및 리소스의 엄선된 목록.
 malvads/sqlmc
공식 Kali Linux 도구로, 도메인의 모든 URL을 SQL 인젝션에 대해 검사합니다 :)
 cyberark/vulnhalla
GitHub 저장소에서 CodeQL 쿼리를 실행하고 LLM을 사용하여 실제 취약점과 오탐을 분류하고 필터링하는 자동화된 보안 분석 파이프라인입니다.
 x41sec/advisories
X41 Sec의 보안 권고 및 취약점 공개 정보를 엄선하여 수집한 컬렉션입니다.
 proviesec/xss-payload-list
웹 애플리케이션 침투 테스트 및 버그 바운티 헌팅을 위한 크로스 사이트 스크립팅 페이로드, 폴리글롯, 인젝션 테스트 규칙의 엄선된 모음입니다.
 abstractengine/pentest-muse-cli
침투 테스터를 위한 AI 기반 어시스턴트로, 페이로드 생성, 코드 분석, 정찰 수행, 명령줄 작업 실행을 통해 복잡한 보안 작업을 자동화합니다.
 rxerium/rxerium-templates
@rxerium이 제로데이 및 활발히 악용되는 취약점을 위해 제작한 Nuclei 스크립트입니다.
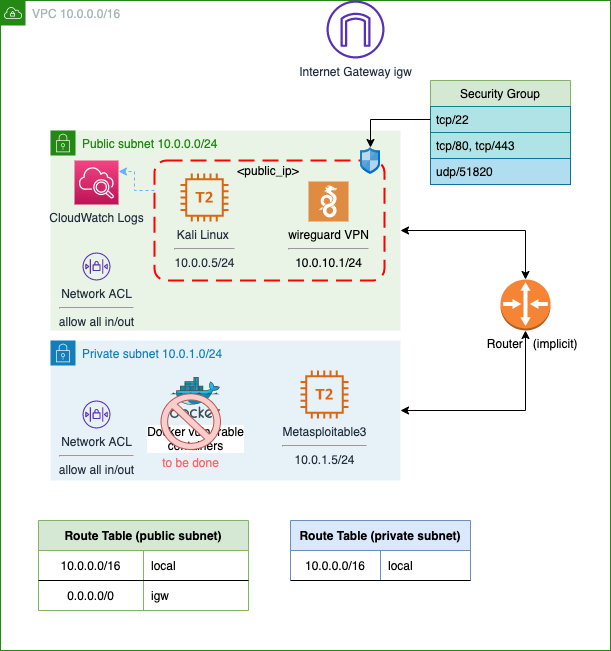 juanjosanz/aws-pentesting-lab
SSH 및 WireGuard VPN을 통해 액세스 가능한 Kali Linux 인스턴스와 개인 서브넷의 취약한 인스턴스를 포함한 펜테스팅 랩
 patrickmgarrity/anthropic-credited-cves
Tracking Vulnerabilities That Appear to be Credited to the Anthropic Research Team
 claroty/arya
YARA 규칙에서 의사 악성 파일을 생성하여 AV/EDR 탐지를 트리거함으로써, 실제 악성 샘플 없이 악성코드 연구, 규칙 QA 및 네트워크 센서 부하 테스트를 가능하게 합니다.








