#1

 rizemon/exploit-writing-for-oswe
익스플로잇 스크립트 작성 팁 (더 빠르게!)
 whgojp/javaseclab
취약한 코드와 수정된 코드, 공격 시나리오, 소스/싱크 감사 노트, 보안 코딩 지침을 포함한 종합적인 Java 취약점 실습 환경으로, 보안 교육 및 도구 평가에 활용됩니다.
 cybercx-sta/purpleops
오픈 소스 자체 호스팅 퍼플 팀 관리 웹 애플리케이션
 doctorwebltd/malware-iocs
Doctor Web 악성코드 조사에서 수집한 선별된 침해 지표(IOC)로, 위협 인텔리전스, 탐지 엔지니어링, 사고 대응 용도로 공개되었습니다.
 trailofbits/trailmark
Build and query a graph database representation of source code
 francozappa/bluffs
순방향 및 미래 비밀성 공격에 대비한 Bluetooth 세션 수립 테스트를 위한 툴킷으로, 펌웨어 패치, PCAP 분석, 그리고 자동화된 장치 취약점 검사를 사용합니다.
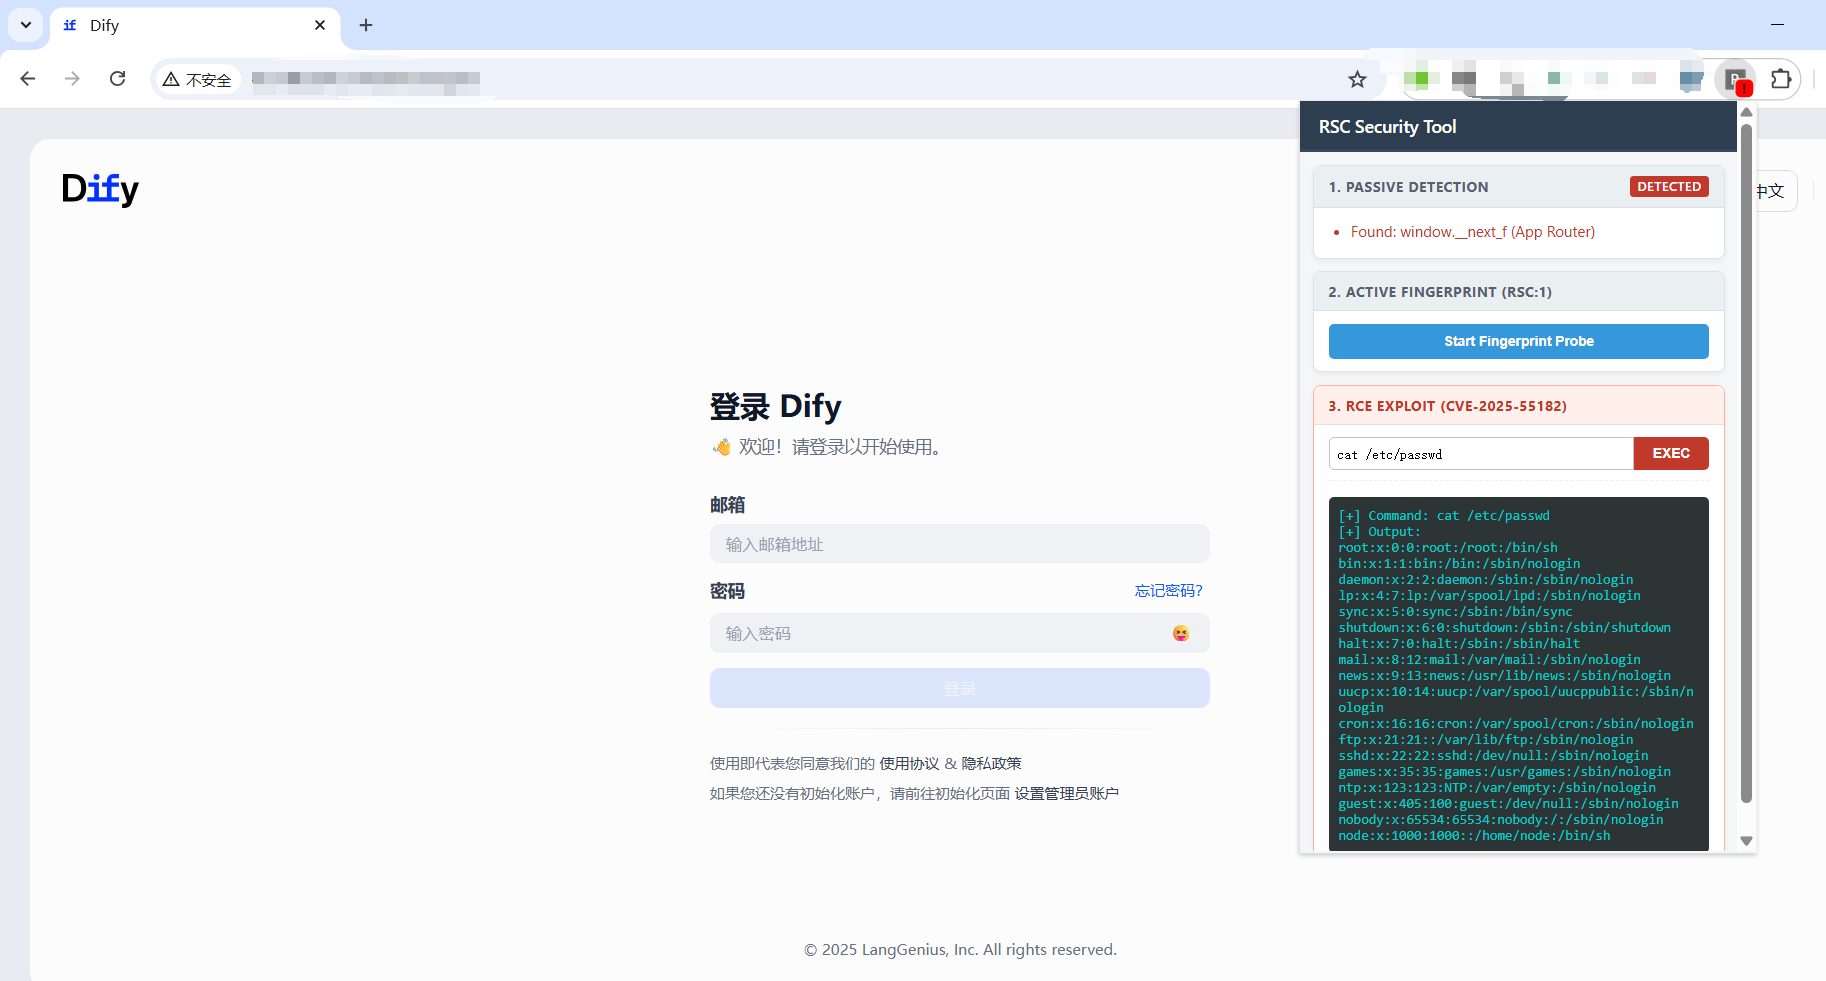 mrknow001/rsc_detector
RSC 핑거프린팅 및 React 컴포넌트 취약점 CVE-2025-55182의 익스플로잇을 지원합니다.
 misp/misp-taxonomies
MISP 택소노미 시스템에서 사용되는 분류 체계이며, 다른 정보 공유 도구에서도 사용할 수 있습니다.
 brannondorsey/dns-rebind-toolkit
DNS 리바인딩 공격을 생성하기 위한 프론트엔드 JavaScript 툴킷.
 waf-bypass-maker/waf-community-bypasses
커뮤니티에서 수집한 WAF(웹 애플리케이션 방화벽) 우회 페이로드를 엄선하여 정리한 CSV 모음으로, WAF 보호 기능을 테스트하고 검증하기 위한 도구입니다.
 francisck/danderspritz_lab
2개의 명령어로 완전한 기능의 DanderSpritz 랩
 ironfox-oss/ironfox
Hardened Android web browser forked from Mull/Firefox with privacy-focused patches, anti-fingerprinting, telemetry removal, and secure defaults for…
 francescostabile/numasec
터미널에서 실행되는 AI 보안 에이전트로, 로컬 도구, 런북 및 에이전트를 조정하여 승인된 AppSec, 펜테스트, OSINT 및 CTF 워크플로를 지속적인 작업 메모리와 증거 추적을 통해 수행합니다.
 zerkereod/krakenhashes
GPU/CPU 에이전트를 Hashcat을 통해 조정하여 고속 해시 복구를 수행하는 분산 비밀번호 크래킹 플랫폼으로, 실시간 작업 관리, 체크포인팅, 침투 테스터 및 레드팀을 위한 분석 기능을 제공합니다.
 harendra-shakya/smart-contract-attack-vectors
스마트 계약 공격 벡터의 선별된 목록
 edr4/xss-bypass-filters
엄선된 XSS 페이로드 컬렉션 및 필터 우회 치트 시트: WAF별 우회 기법, JS/HTML 인젝션 벡터, 인코딩 트릭, DOMPurify 및 Markdown 우회.
 r-s0n/ars0n-framework
모듈식 버그 바운티 헌팅 프레임워크로, 정찰, 서브도메인 열거, 취약점 스캔을 자동화하며 교육적 초점을 두어 예비 보안 엔지니어가 실제 AppSec 개념을 배우도록 돕습니다.