
 #1
Tools for analyzing application behavior during runtime to find security vulnerabilities.
Kitploit 추천

 rust-fuzz/cargo-fuzz
libFuzzer를 이용한 커버리지 기반 Rust 퍼징용 Cargo 서브커맨드: 퍼즈 타겟을 생성·실행하고, 실패 사례와 코퍼스를 최소화하며, 커버리지를 보고합니다.
 narfindustries/http-garden
HTTP 구현체를 위한 차등 테스트 프레임워크
 google/oss-fuzz-gen
LLM 기반 퍼징, OSS-Fuzz를 통해.
 gaasedelen/patching
IDA Pro용 대화형 바이너리 패치 플러그인
 splx-ai/agentic-radar
LLM 에이전트 워크플로우를 위한 보안 스캐너
 chichou/vscode-frida
비공식 VSCode용 frida 확장 프로그램
 angorafuzzer/angora
기호 실행 없이 테인트 추적과 스칼라 최적화를 통해 경로 제약 조건을 해결하여 분기 커버리지를 향상시키고 취약점 발견을 돕는 커버리지 가이드 퍼저입니다.
 cc1a2b/jshunter
jshunter는 JavaScript 파일을 분석하고 엔드포인트를 추출하도록 설계된 명령줄 도구입니다. 이 도구는 API 엔드포인트 및 잠재적 보안 취약점과 같은 민감한 데이터를 식별하는 데 특화되어 있어, 버그 바운티 헌터와 보안 연구자에게 필수적인 리소스입니다.
 byt3bl33d3r/offensivedlr
.NET DLR 무기화를 위한 연구 노트 및 PoC 코드가 포함된 툴박스
 dolevf/graphw00f
GraphQL 서버 엔진 핑거프린팅 도구로, 정상적이고 변형된 쿼리를 전송하여 백엔드 기술을 식별하고 GraphQL 위협 매트릭스를 통해 보안 방어를 평가합니다.
 smackers/smack
모듈형 소프트웨어 검증 툴체인으로, C 프로그램의 유계 및 실험적 무계 단언 검사를 위해 LLVM IR을 Boogie 중간 검증 언어로 변환합니다.
 trailofbits/polytracker
범용 오염 추적, 데이터 흐름 분석 및 트레이싱을 위한 LLVM 기반 계측 도구입니다.
 ejfkdev/ddc
Rust로 구현된 Android DEX → Java 디컴파일러로, 속도를 위해 설계되었습니다 — 전체 앱을 몇 초 만에, 쿼리는 밀리초 단위로 처리합니다. 점진적 분석, javac로 검증된 출력, 모든 DEX 버전 지원, 멀티덱스 및 XAPK/APKS/APKM…
 ghostvectoracademy/dllhijackhunter
자동화된 DLL 하이재킹 발견, 검증 및 확인. 로컬 구성 오류를 무기화되고 확인된 공격 경로로 전환합니다.
 swdunlop/andbug
스크립팅 가능한 Android Dalvik VM 디버거로, JDWP/DDM 인터페이스를 사용하여 소스 코드 없이 메서드를 후킹하고, 프로세스 상태를 검사하며, 런타임 동작을 수정할 수 있습니다.
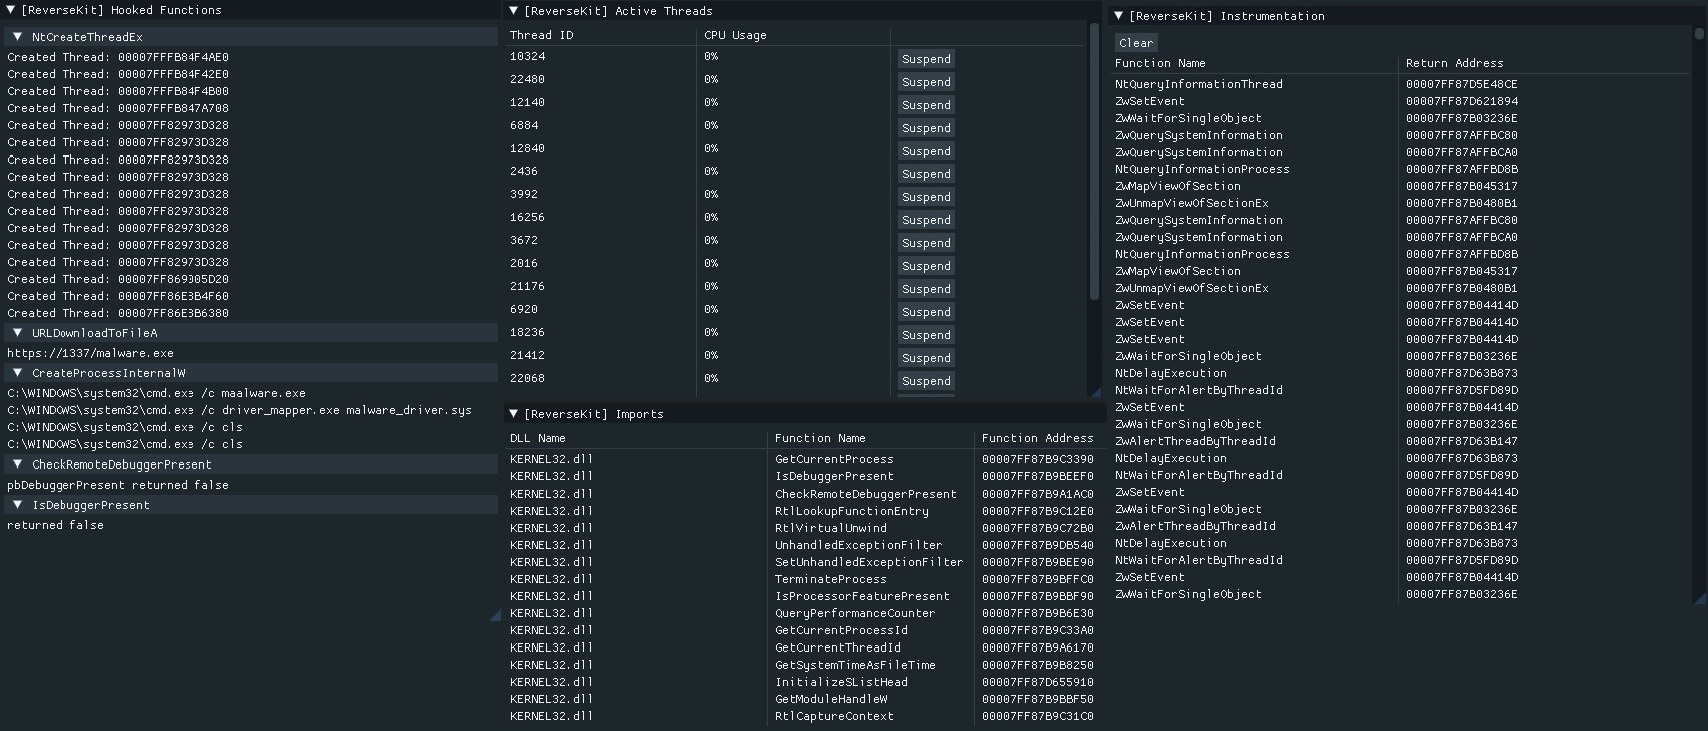 zer0condition/reversekit
x64 동적 리버스 엔지니어링 툴킷
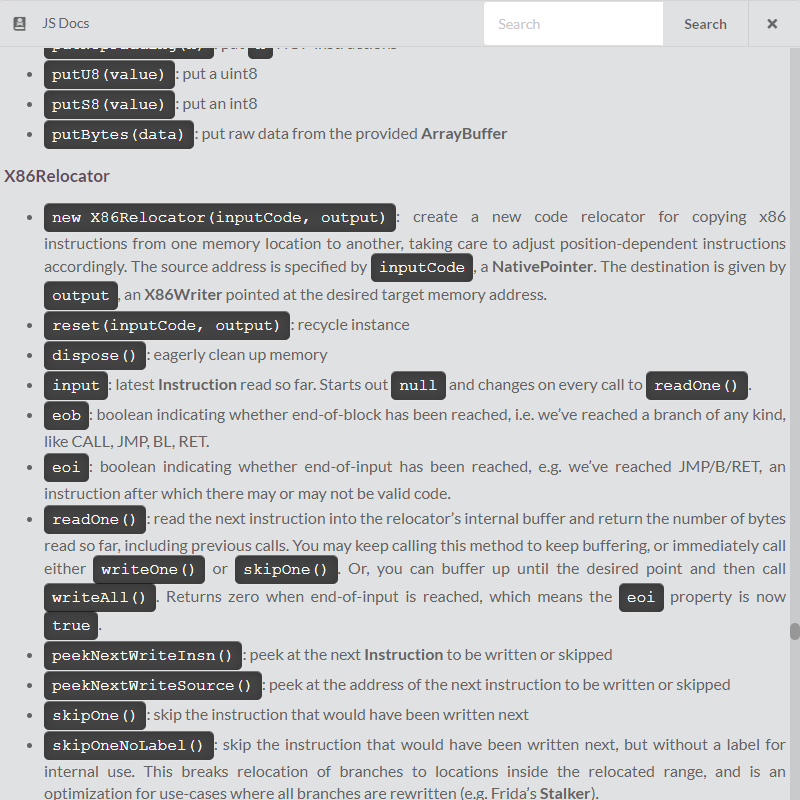 fuzzysecurity/fermion
Fermion, Frida와 Monaco를 위한 일렉트론 래퍼입니다.








