
 #1
Tools for analyzing application behavior during runtime to find security vulnerabilities.
Kitploit 추천

 veridiff/veridiff
네이티브 코드를 위한 동적 분기 발산 탐지기 -- 두 개의 Frida 실행을 추적하여 정확히 어느 명령어에서 발산하는지 찾아냅니다.
 symbioticsec/hermes-decomp
컴파일된 Hermes 바이트코드(.hbc) 파일을 다시 읽을 수 있는 JavaScript로 변환하여 React Native 모바일 앱을 리버스 엔지니어링할 수 있게 해주는 강력한 디컴파일러입니다.
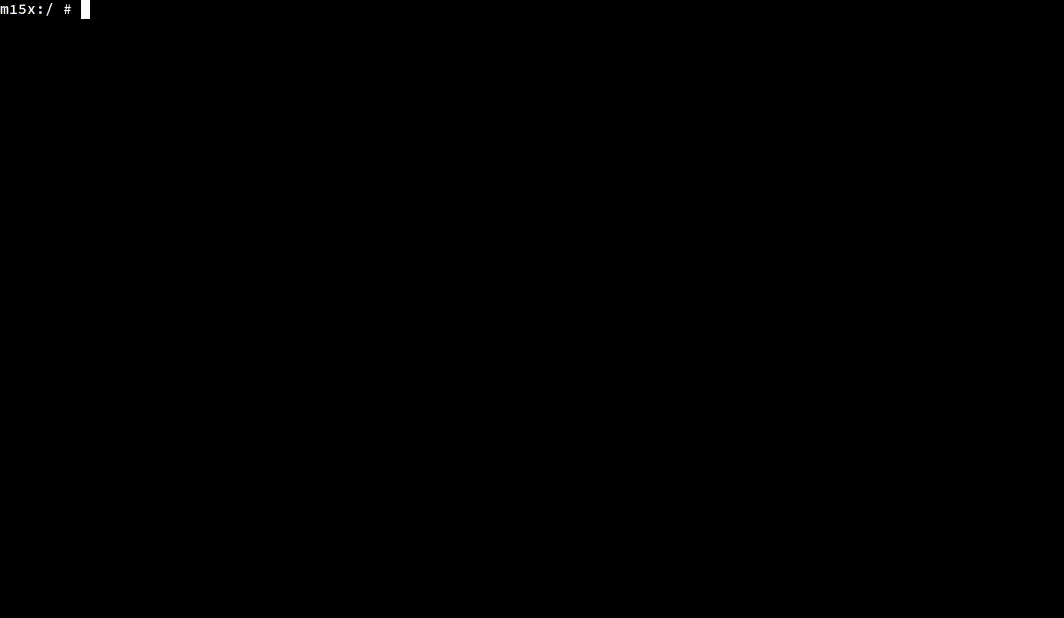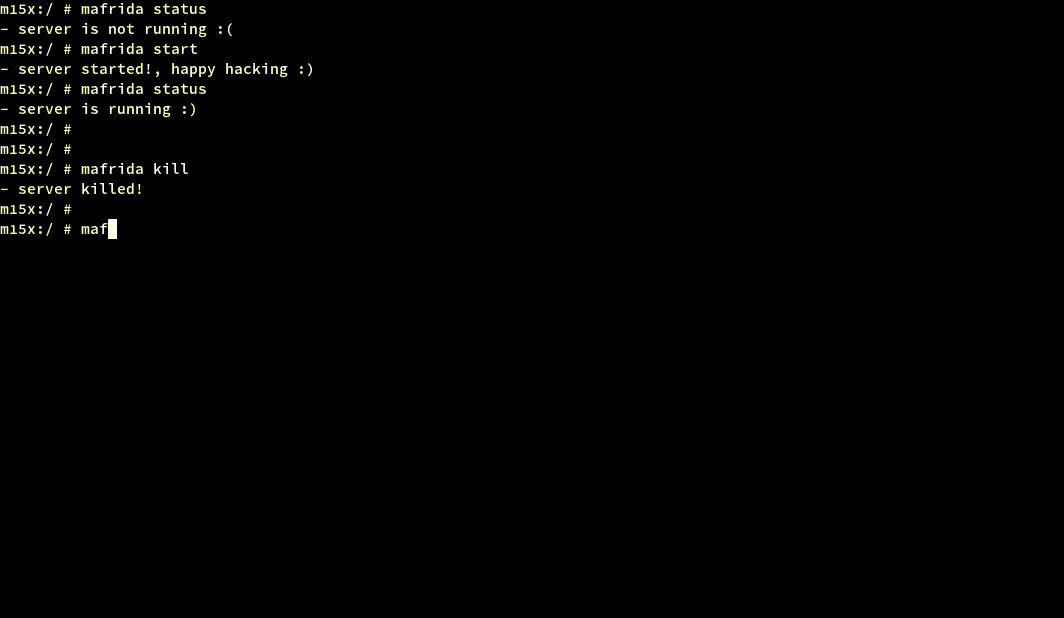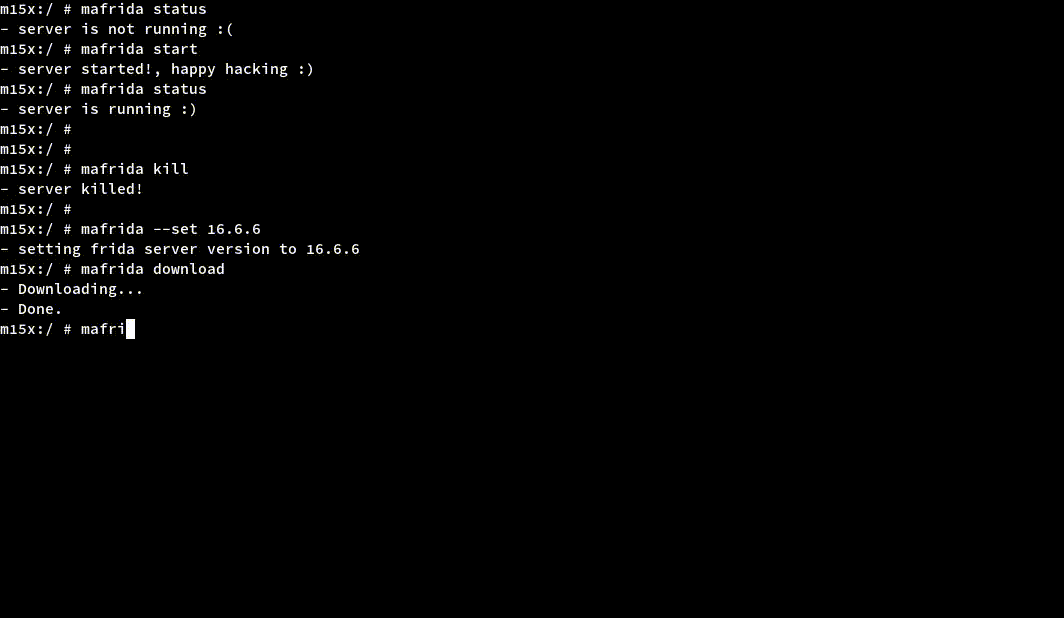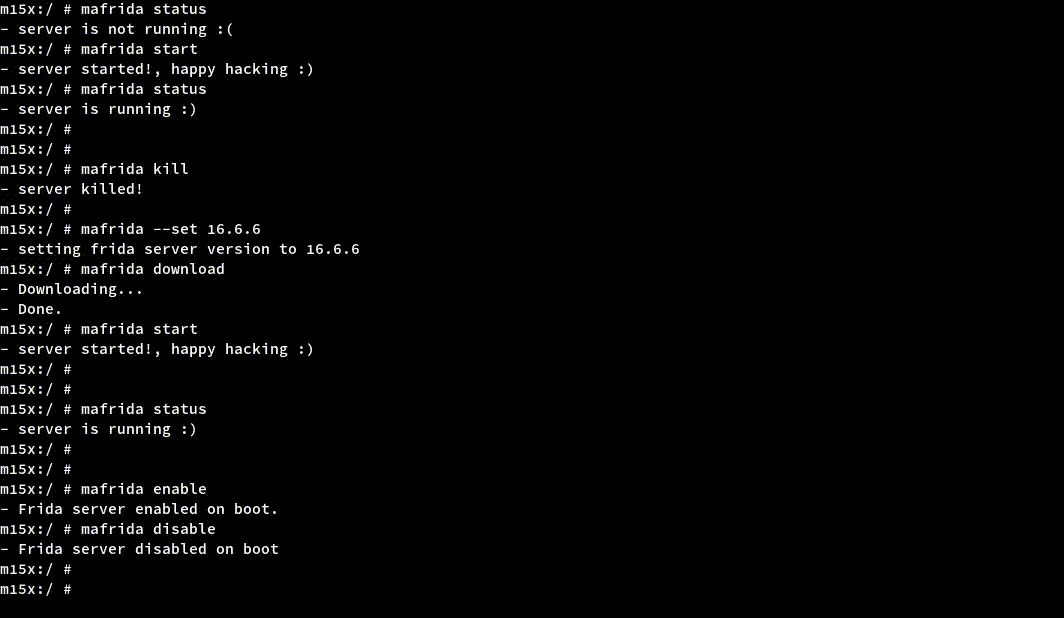 theshinigami/mafrida
안드로이드에서 Frida 서버를 간편하게 실행할 수 있는 Magisk 모듈로, 특정 버전 다운로드, 서버 활성화/비활성화 등을 위한 쉬운 관리 명령어를 제공합니다.
 microsoft/detours
함수 호출을 후킹, 모니터링, 계측하기 위한 런타임 Windows API 가로채기 라이브러리입니다. 바이너리 재작성 및 DLL 주입을 지원하여 디버깅, 추적, 분석 도구를 가능하게 합니다.
 chichou/vscode-frida
비공식 VSCode용 frida 확장 프로그램
 wpscanteam/wpscan
취약점을 탐지하고 플러그인/테마/사용자를 열거하며 약한 비밀번호를 점검하는 WordPress 보안 스캐너입니다. 실시간 취약점 데이터를 위해 WPScan API와 통합됩니다.

 robertdfrench/ifuncd-up
GNU IFUNC는 CVE-2024-3094의 진짜 원인입니다.
 google/honggfuzz
보안 중심 소프트웨어 퍼저. 코드 커버리지(SW 및 HW 기반)에 기반한 진화적, 피드백 중심 퍼징을 지원합니다.
 ddudle/ctxdebug
MCP 기반 리버스 엔지니어링 플랫폼으로, WinDbg, IDA Pro 및 x64dbg를 160개 이상의 AI 접근 가능한 디버깅 및 분석 도구와 연결합니다.
 bishopfox/mauidll
MAUI Android 어셈블리 스토어에서 관리되는(.NET) 어셈블리를 추출합니다.
 chaitin/safeline
악성 HTTP 트래픽을 필터링하고 SQL 인젝션, XSS, 봇 공격을 차단하며, 속도 제한 및 동적 HTML/JS 암호화를 제공하는 자체 호스팅 WAF 및 리버스 프록시입니다.
 cc1a2b/jshunter
jshunter는 JavaScript 파일을 분석하고 엔드포인트를 추출하도록 설계된 명령줄 도구입니다. 이 도구는 API 엔드포인트 및 잠재적 보안 취약점과 같은 민감한 데이터를 식별하는 데 특화되어 있어, 버그 바운티 헌터와 보안 연구자에게 필수적인 리소스입니다.
 worksbutnottested/lightkeeper
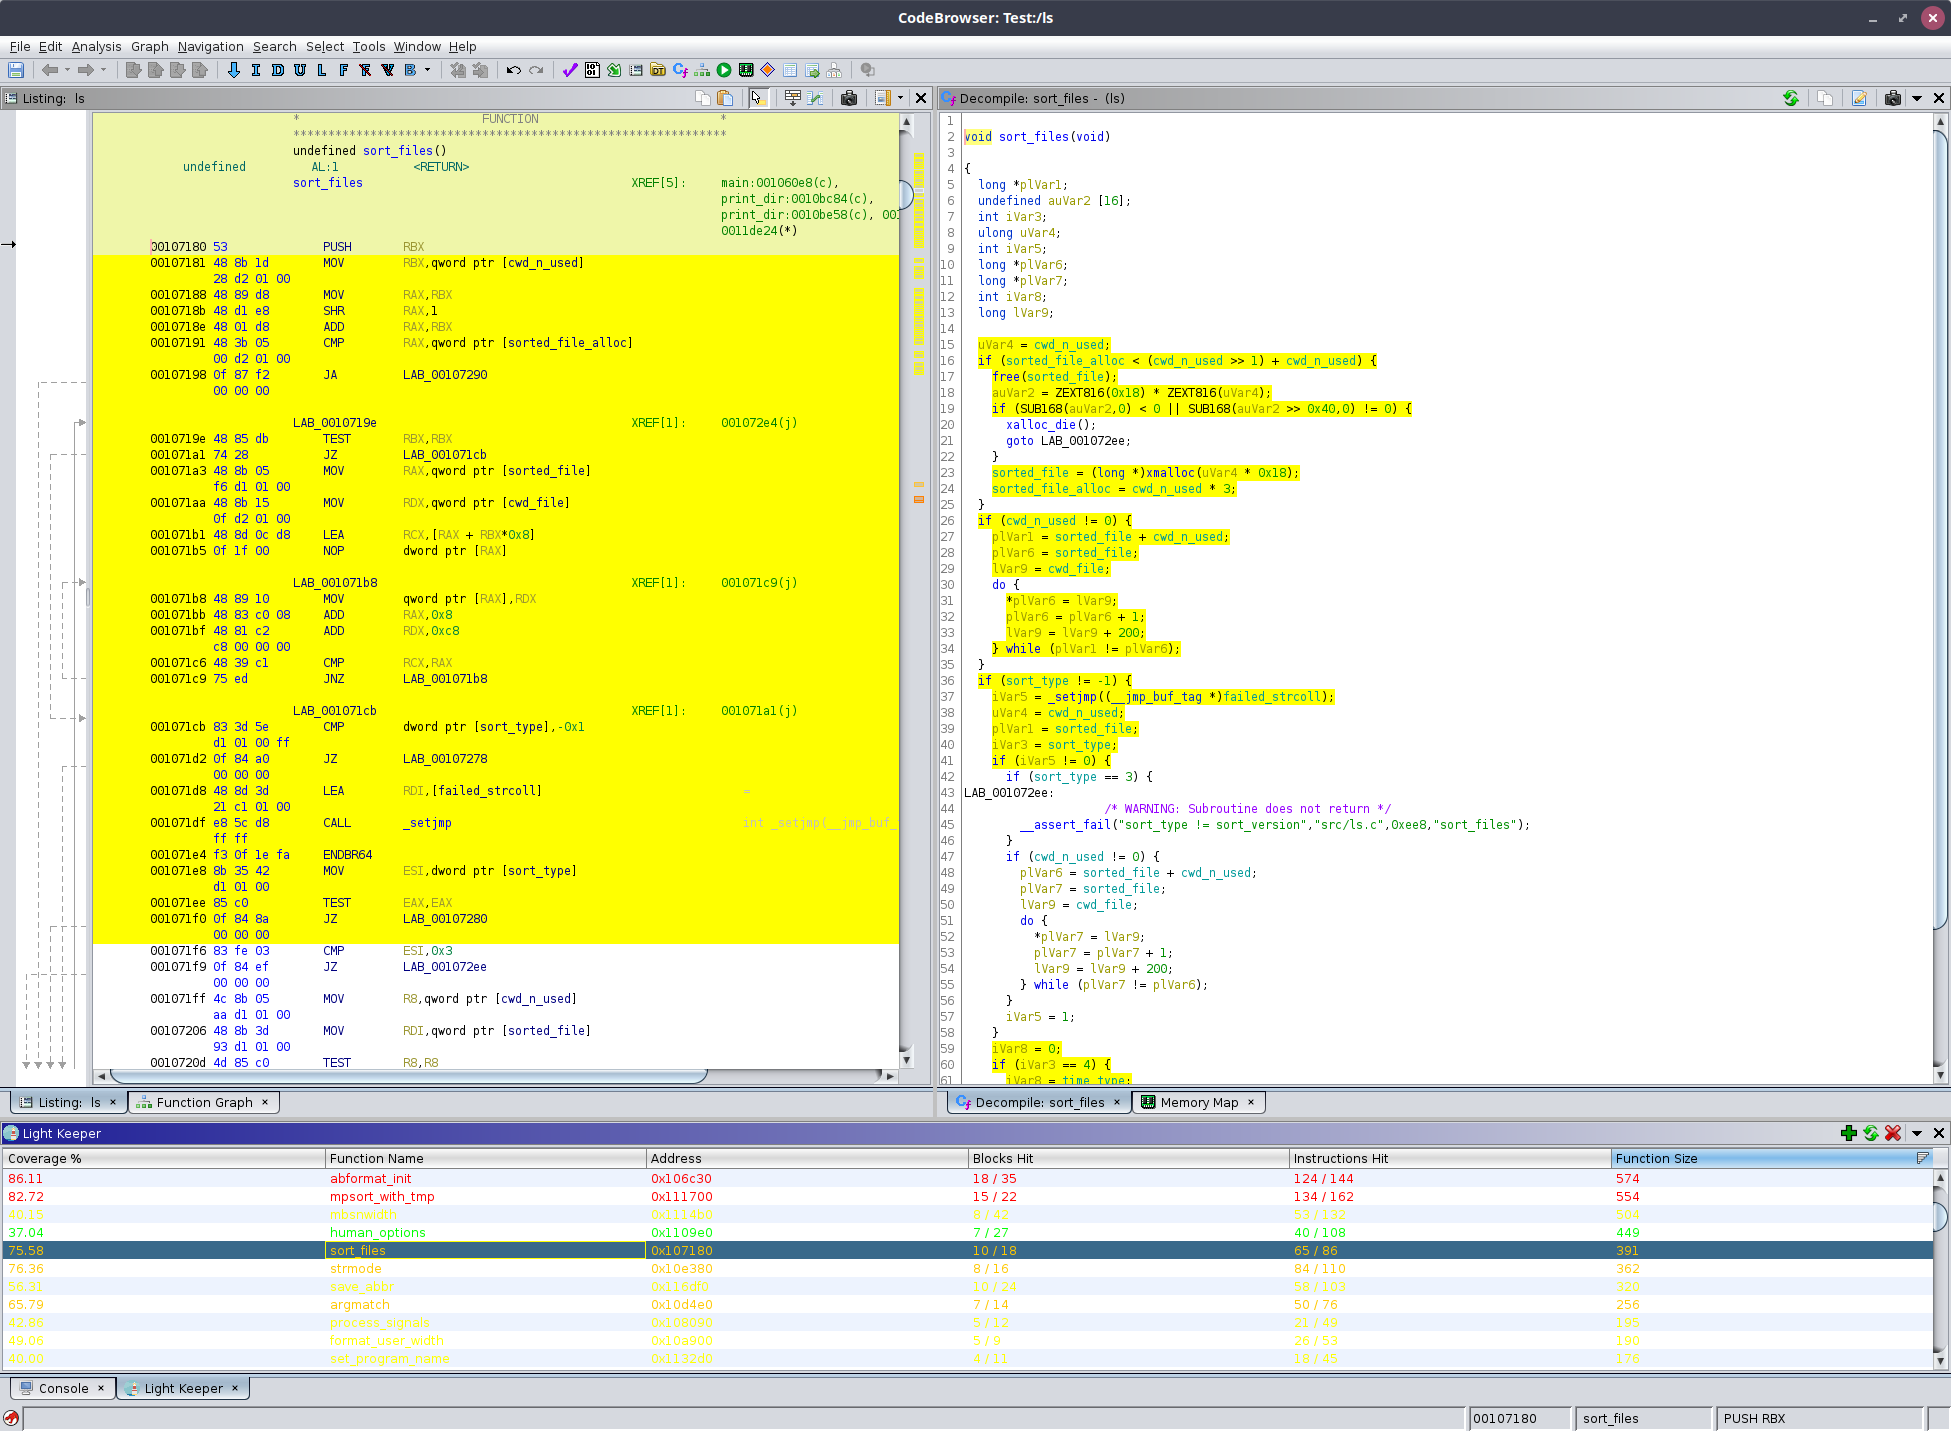
실행 커버리지 데이터를 Ghidra 디스어셈블리에 매핑하여 실행된 코드 경로를 강조하고 리버스 엔지니어링 워크플로우를 가속화합니다.
 ghostvectoracademy/dllhijackhunter
자동화된 DLL 하이재킹 발견, 검증 및 확인. 로컬 구성 오류를 무기화되고 확인된 공격 경로로 전환합니다.
 ylca0/idalib-cli
IDA Pro IDALib을 래핑하여 상태 비저장 JSON 출력 바이너리 분석을 제공하는 에이전트 네이티브 CLI: 디스어셈블리, Hex-Rays 디컴파일, CFG, 상호 참조, 문자열, 그리고 배치 또는 병렬 IDB 처리.
 anonmoty/xxstrike
XSStrike 기반 XSS 스캐너로 사용자 정의 기능을 갖추고 있습니다. 웹 애플리케이션의 XSS 취약점을 탐지합니다.
 cloudflare/security-audit-skill
독립적으로 검증된 기계 판독 가능 결과를 제공하는 다단계 보안 감사용 코딩 에이전트 스킬






