
 #2
Tools for observing malware behavior in isolated environments to understand its actions and impact.
Kitploit 추천
 egkritsis/cve-2025-61303
심각한 취약점 (9.8) - RecordedFuture Triage 동적 분석 엔진은 샘플이 매우 높은 볼륨의 재귀적 프로세스 포크를 생성할 때 악의적인 행위를 기록하지 못할 수 있으며, 이로 인해 일관되지 않거나 누락된 행동 보고서가 발생합니다.
 egkritsis/cve-2025-61301
CVE-2025-61301 개념 증명으로, 재귀적 프로세스 포크를 통해 CAPEv2에서 분석 거부(denial-of-analysis)를 유발하며, MongoDB BSON 한도 및 orjson 직렬화 오류를 트리거하여 불완전한 악성코드 동작 보고서를 초래합니다.
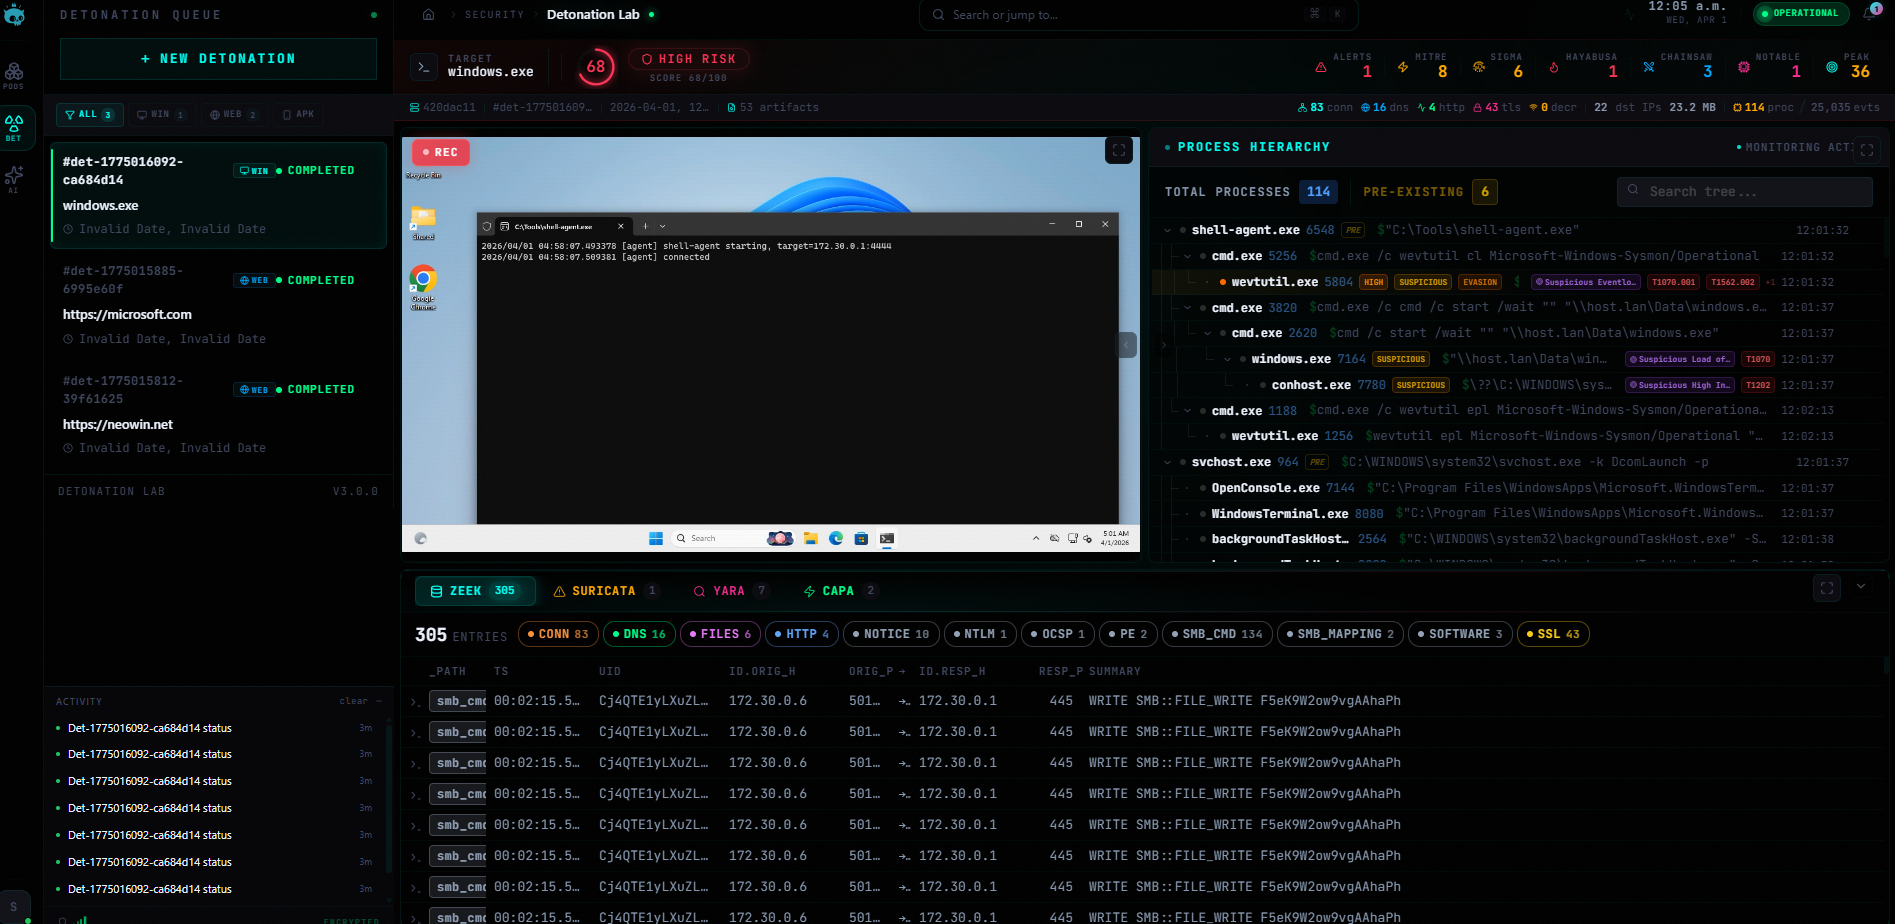
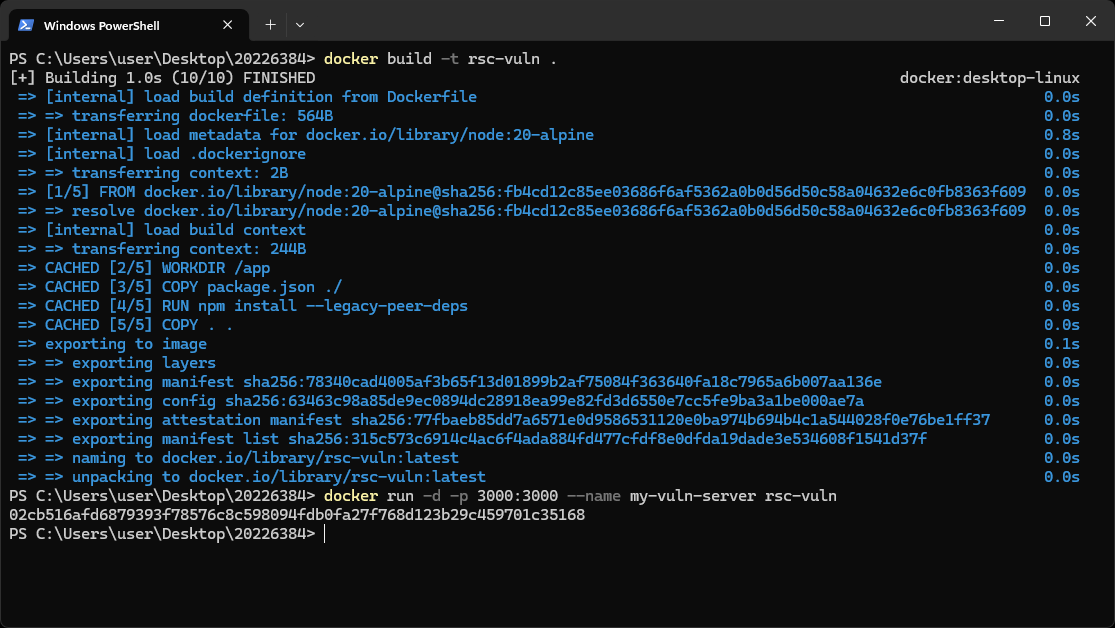 ycseo-git/cve-2025-55182
일명 React2Shell
 humoud/hooketh
frida 작업을 쉽게 해주는 스크립트 모음
 lat-06/cve-2026-34197
CVE-2026-34197에 대한 개념 증명 익스플로잇으로, Jolokia JMX-HTTP 브리지 및 Spring XML 빈 주입을 통해 Apache ActiveMQ에서 인증된 원격 코드 실행을 시연합니다.
 kkaanozturk/hyperos-directory-traversal-analysis
Xiaomi HyperOS AVCodec 미디어 프레임워크의 Use-After-Free (CVE-2025-21082) 취약점 심층 분석, Rust 시뮬레이션 및 대화형 웹 패널.
 vesjolyjd/kaspersky_cve-2024-3094
CVE-2024-3094(XZ Utils 백도어)에 대한 보안 검토로, 위협 모델링, 정적/동적 코드 분석, AFL++를 사용한 퍼징, 그리고 개념 증명 익스플로잇을 포함합니다. 재현 가능한 분석을 위한 Docker 환경이 포함되어 있습니다.
 fkshield/cve-2025-5548
CVE-2025-5548(FreeFloat FTP 서버 스택 버퍼 오버플로)에 대한 종단 간 익스플로잇 실습입니다. IDA/Ghidra를 사용한 정적 분석, 바이너리 퍼징, 페이로드 엔지니어링, Windows 11에서의 리버스 셸 피벗이 포함됩니다.
 hulina9900-boop/diy-cve-2026-42945-poc
Ubuntu 22.04의 nginx 1.30.0과 PHP-FPM을 대상으로 하는 CVE-2026-42945에 대한 개념 증명 익스플로잇 환경으로, Docker 기반 로컬 테스트 설정으로 패키징되었습니다.
 bhanunamikaze/cve-2026-2587-exploit-poc
CVE-2026-2587 PoC 검증기: Eclipse GlassFish 관리 콘솔 gadget.jsf 핸들러의 EL 주입 RCE. 승인된 테스트를 위한 안전한 인증된 취약점 스캐너.
 yuting-huang0/spring4shell-ctf
Spring4Shell (CVE-2022-22965) 취약점 환경 구축 및 CTF 문제
 f2u0a0d3/cve-2026-42945-nginx-rift-poc
CVE-2026-42945 (nginx Rift)를 위한 PoC — ngx_http_rewrite_module의 힙 버퍼 오버플로. 탐지/프로브/익스플로잇 모드, 이중 환경 Docker 랩, 경험적 주소 발견, OOB 검증 오프셋 스위프를 포함합니다. 원본 공개:…
 forxiucn/nginx-cve-2026-42945-poc
CVE-2026-42945 개념 증명 익스플로잇으로, NGINX rewrite 모듈의 치명적인 힙 오버플로우를 통해 조작된 URI 인코딩을 이용한 인증되지 않은 원격 코드 실행을 가능하게 합니다. Docker 기반 테스트 환경, ASAN 검증, 여러 익스플로잇…
 trerb/markdown-exfil-tester
LLM 챗봇이 markdown/HTML 유출(CVE-2025-32711 계열)에 취약한지 블랙박스 방식으로 테스트합니다. 싱크를 기동하고, 페이로드를 전송하며, 헤드리스 Chromium에서 렌더링한 뒤 네트워크를 통해 연관 분석합니다.
 tang-yikai/copy-fail-mitigation-with-bpftrace
CVE-2026-31431, 일명 Copy Fail은 bpftrace로 한 줄로 완화할 수 있습니다.
 horkimhab/cve-2026-39808
CVE-2026-39808 - Fortinet Sandbox - 초안
 renweimeng/vlun-agent-x
VulnAgent-X: 저장소 수준의 취약점 탐지를 위한 계층적 에이전트 기반 프레임워크








