#1
Tools for discovering subdomains and DNS records associated with target domains.
Kitploit 추천

 mmarting/unwaf
WAF/CDN 뒤에 숨겨진 실제 오리진 IP를 여러 OSINT 소스를 사용해 수동적으로 탐색한 뒤, HTML 유사도, SSL 인증서 지문, HTTP 헤더를 통해 후보를 검증하는 Go 도구입니다.
 am0nt31r0/osint-search
디지털 포렌식 조사 또는 초기 블랙박스 펜테스트 풋프린팅에 유용합니다.
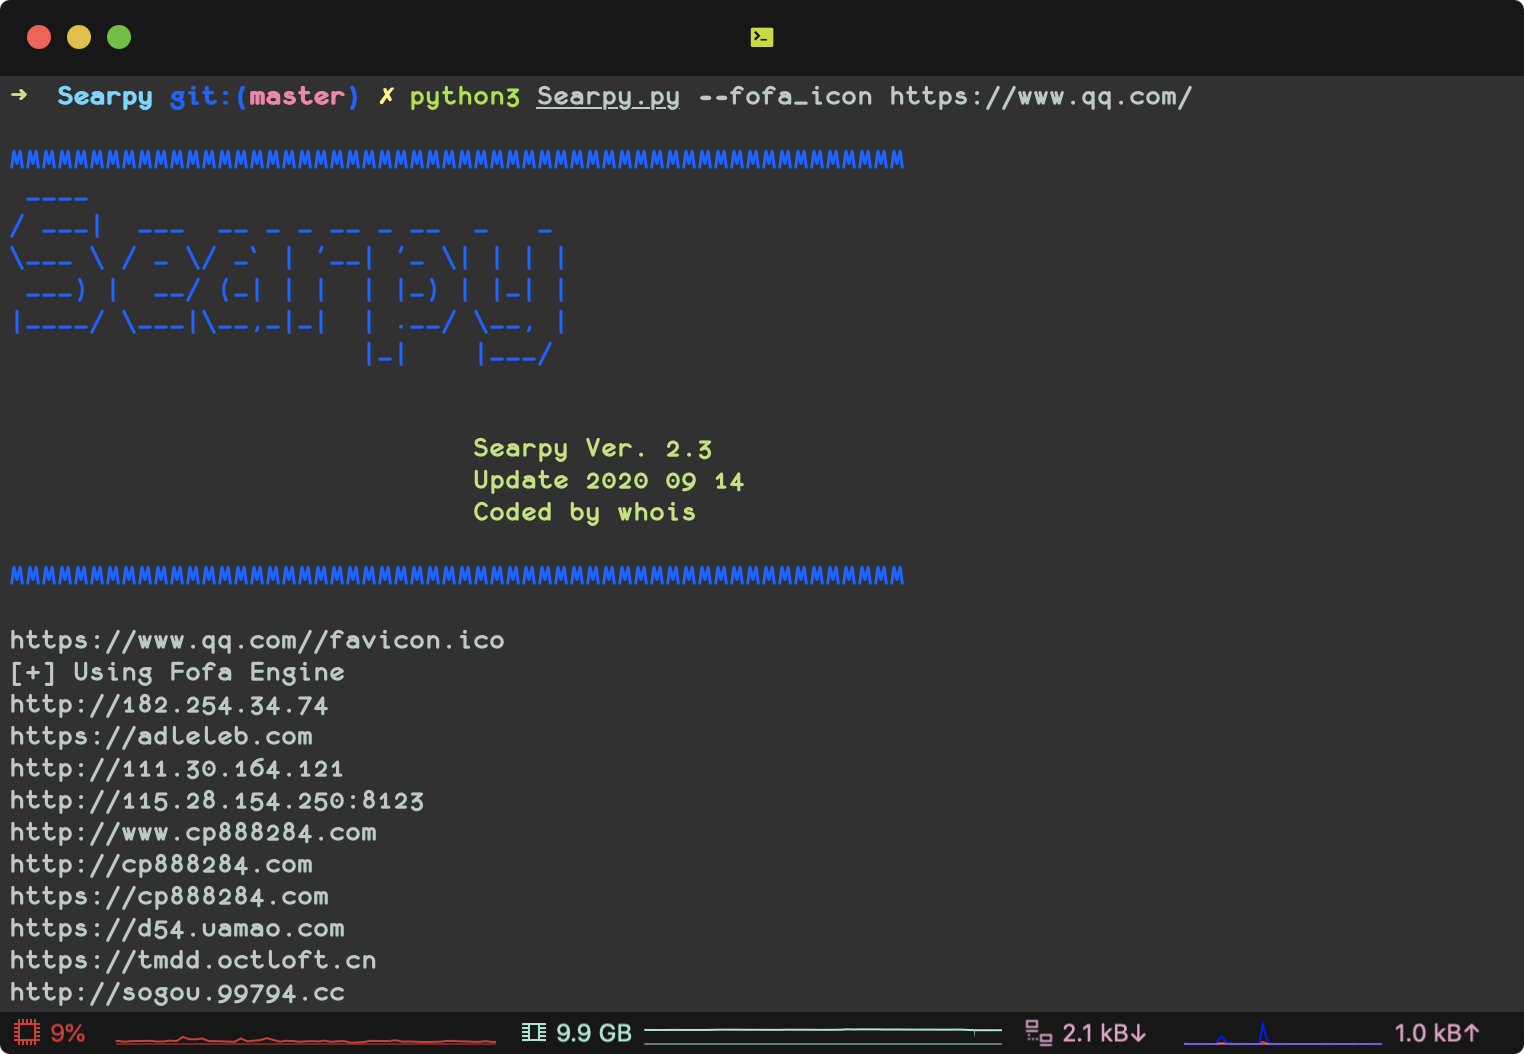 j3ers3/searpy
🥀 검색 엔진 툴킷, URL 수집, Favicon 해시 값으로 실제 IP 찾기, 서브도메인 찾기
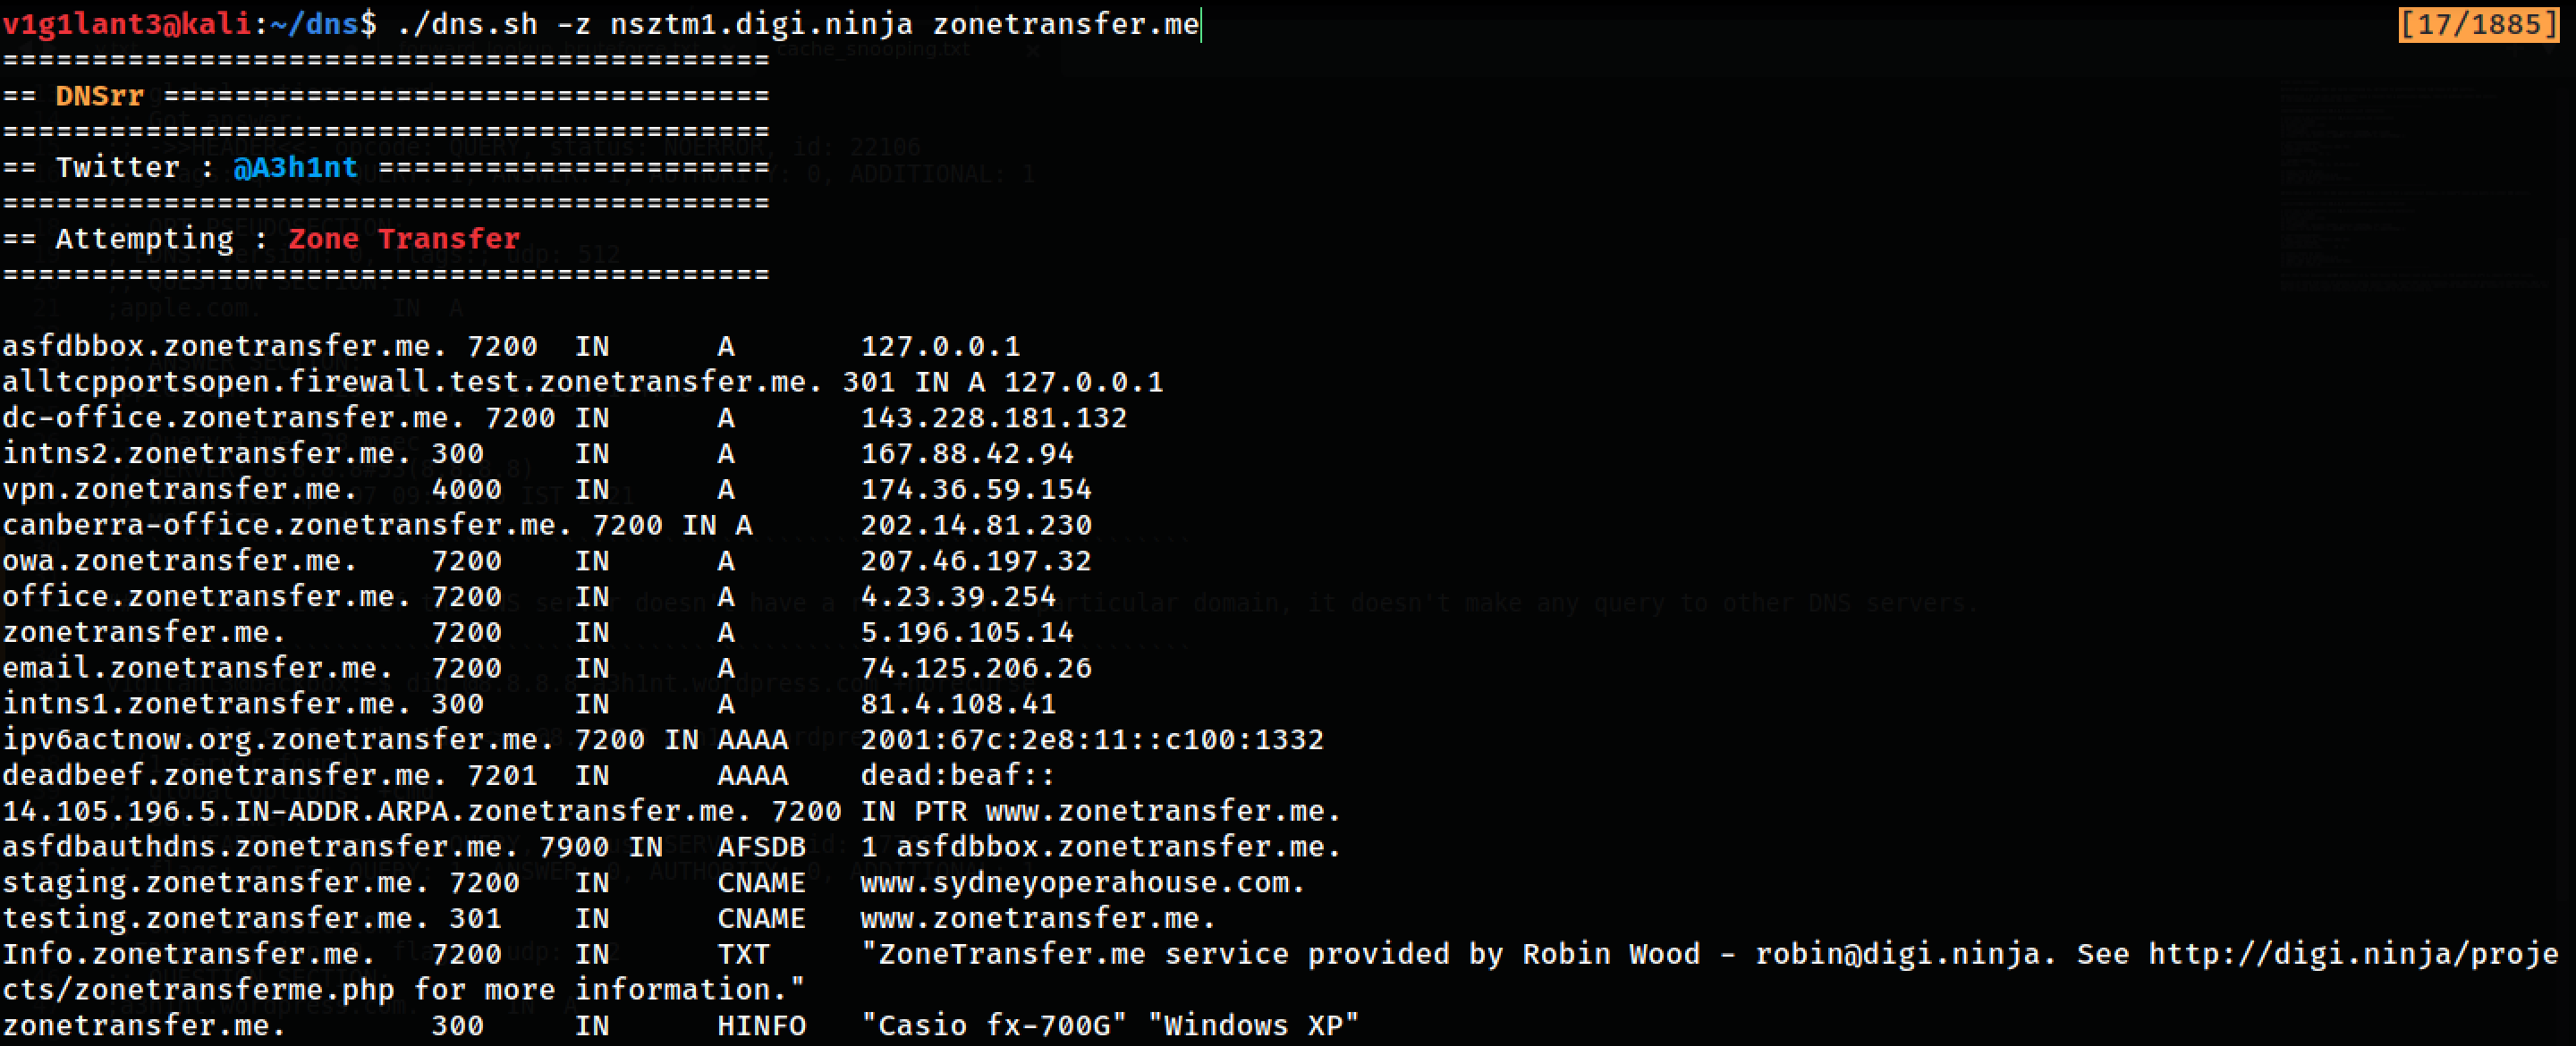 a3h1nt/dnsrr
Bash 기반 DNS 열거 도구로, 정방향/역방향 무차별 대입, 캐시 스누핑, 영역 전송을 수행하여 DNS 레코드와 서브도메인을 추출합니다.
 penafieljlm/inquisitor
recon-ng와 Maltego에서 영감을 받은 주관적인 조직 중심의 OSINT 발자국 수집
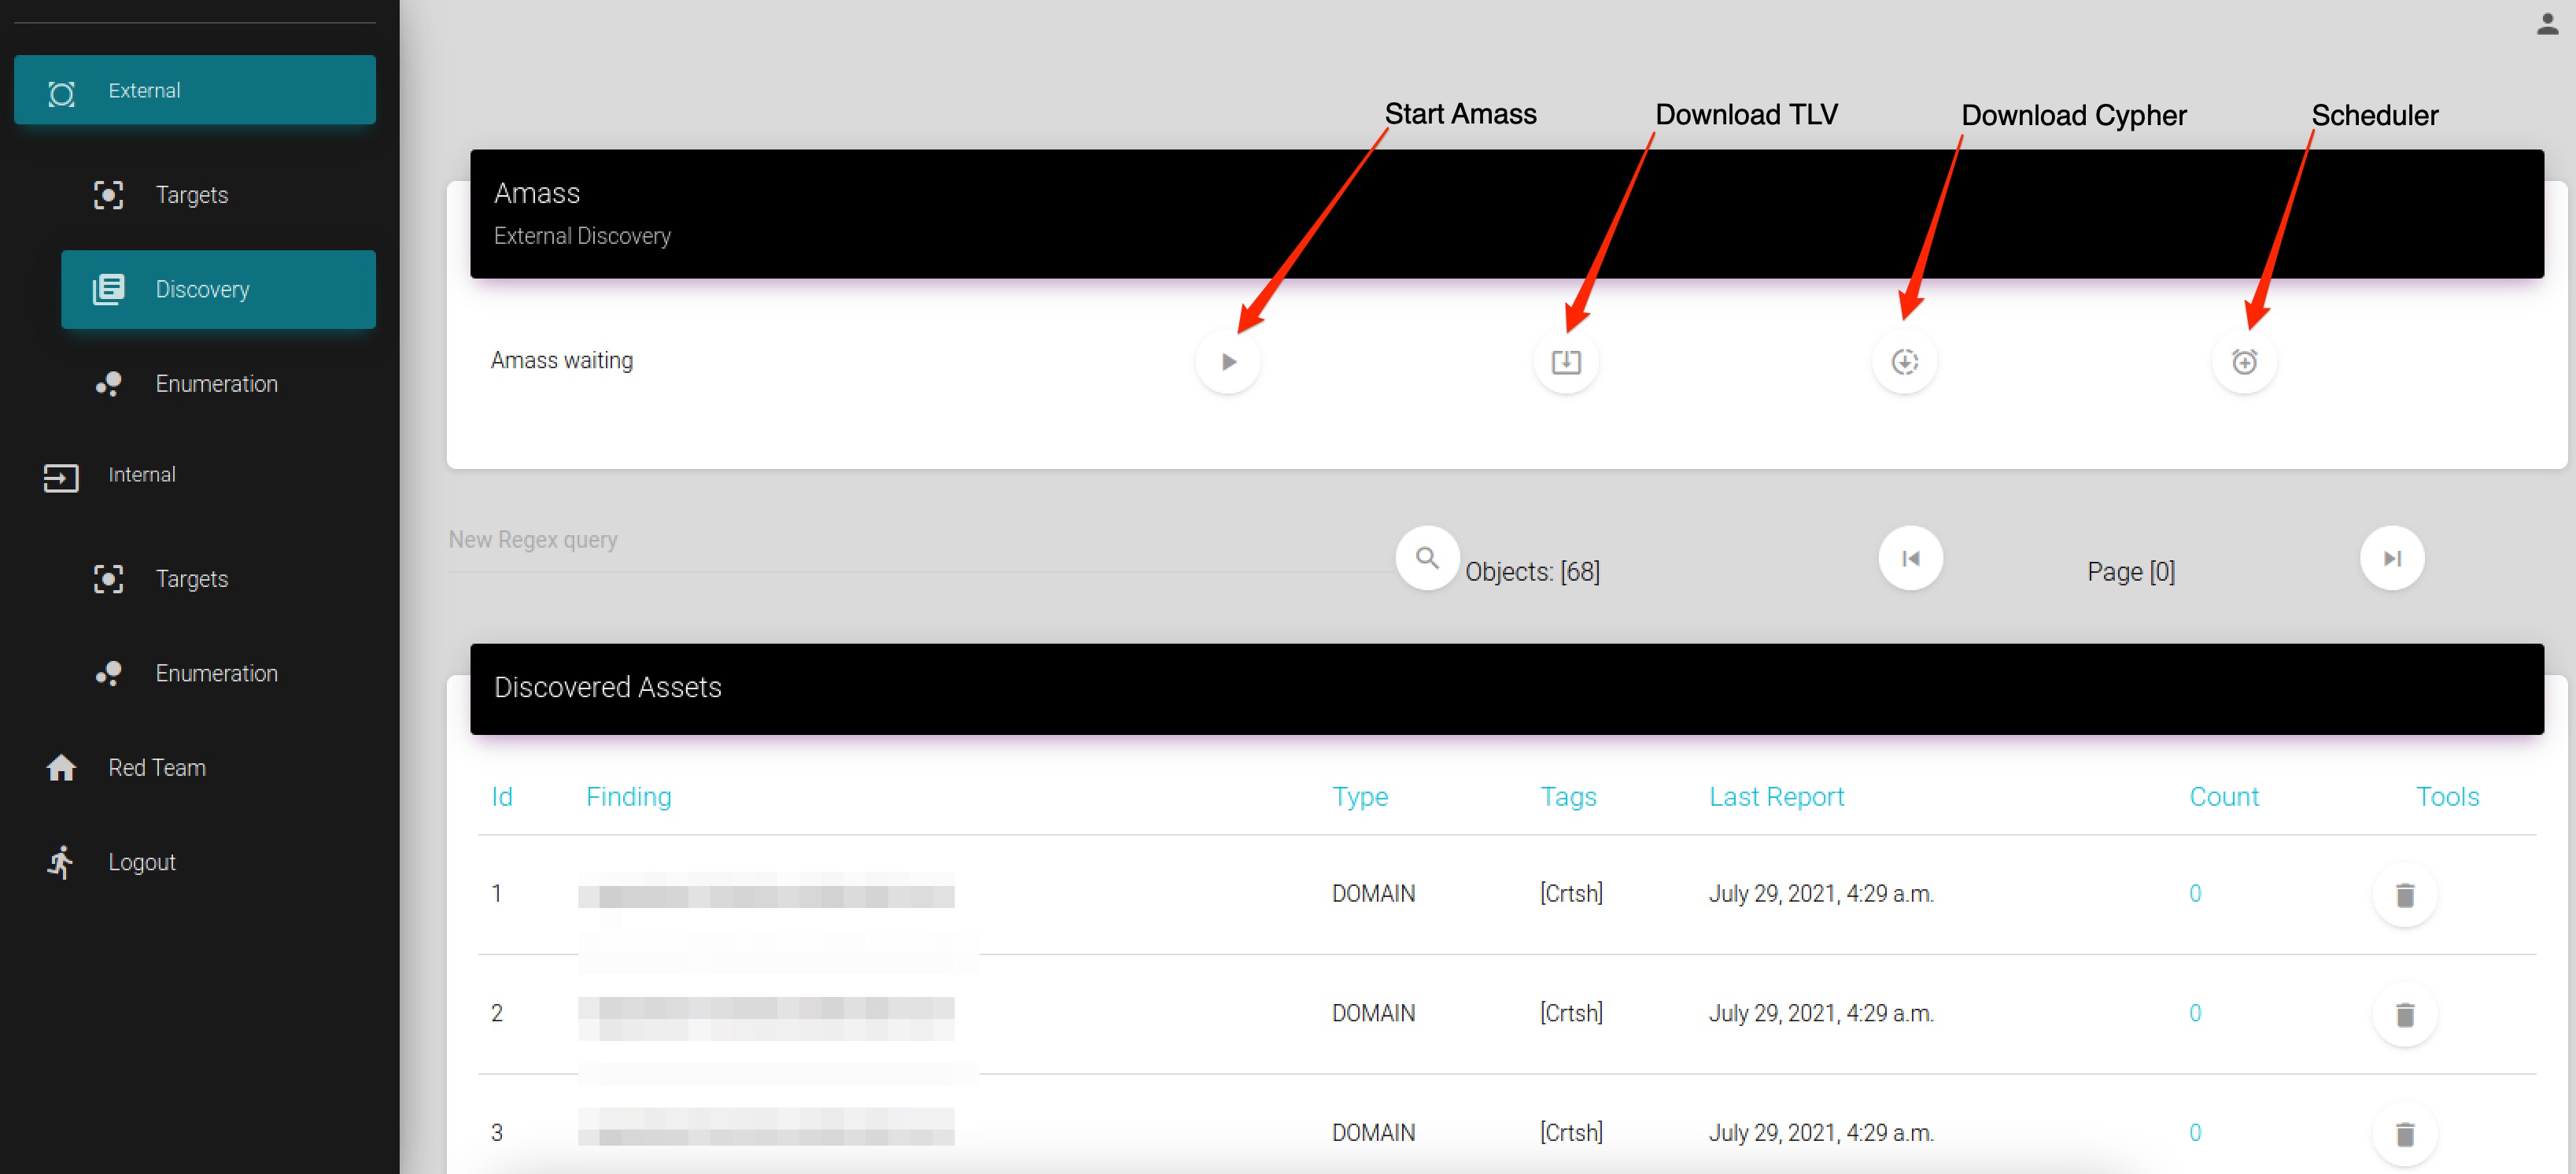 vmware-labs/attack-surface-framework
외부 및 내부 네트워크 공격 표면을 발견하는 도구
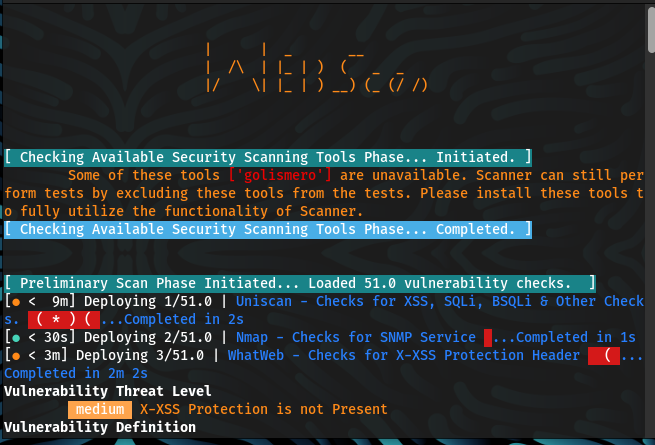 malwareman007/scanner-and-patcher
웹 취약점 스캐너 및 패처
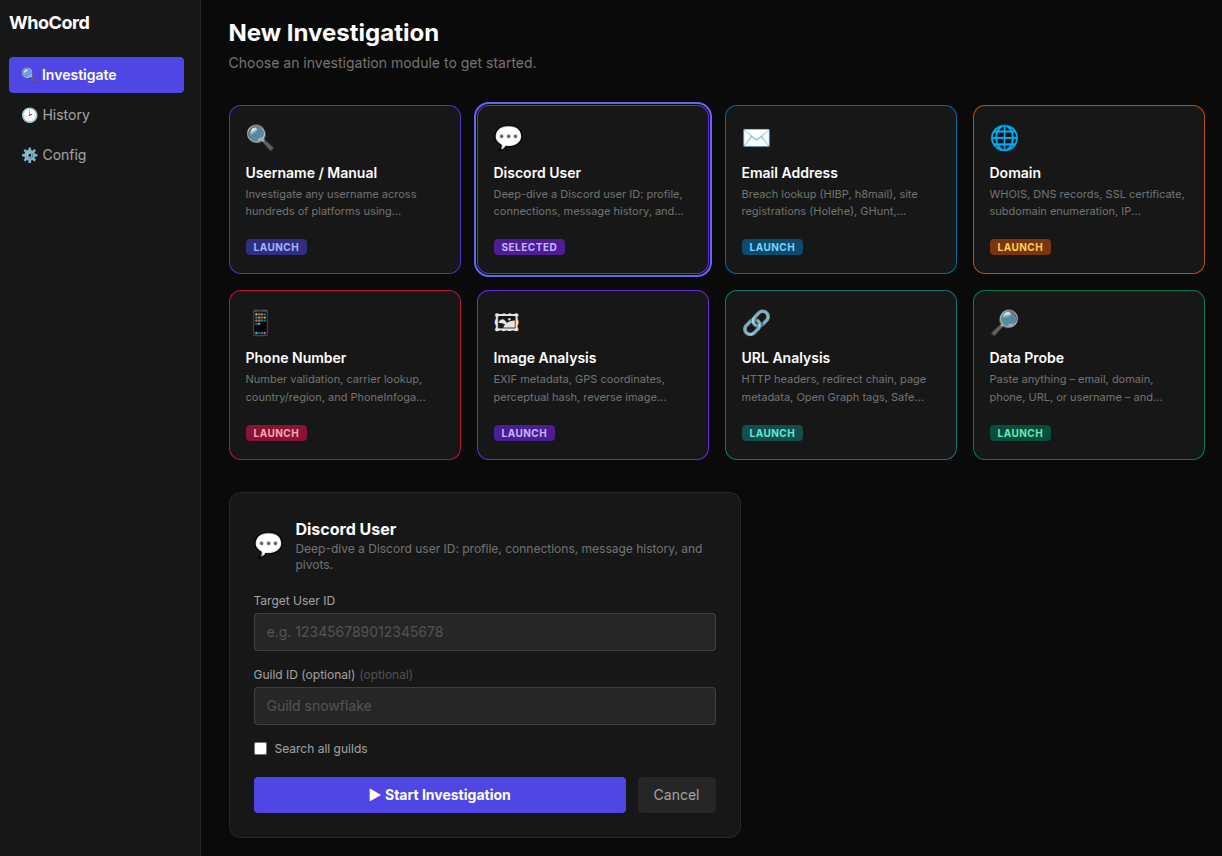 siv-nick/whocord
상호 길드 간 Discord 링크를 스캔하여 프로필을 추출하고, 700개 이상의 사이트를 상호 참조하며, 30개 이상의 도구로 사용자 이름을 검색하고, AI 기반 보고서를 생성합니다.
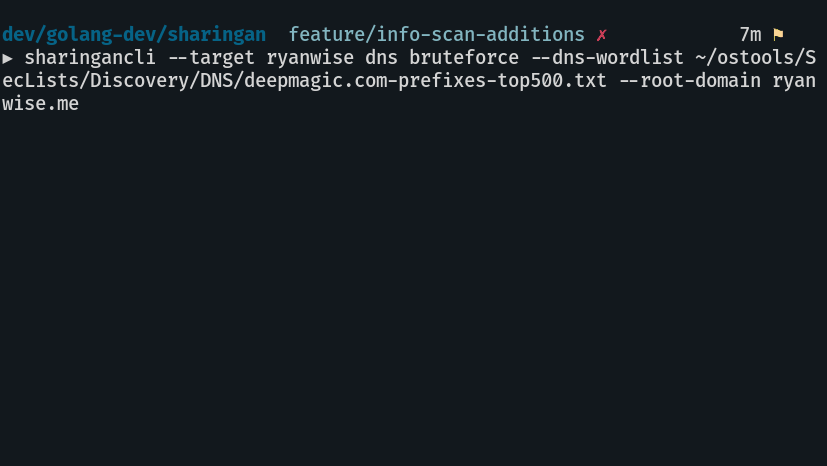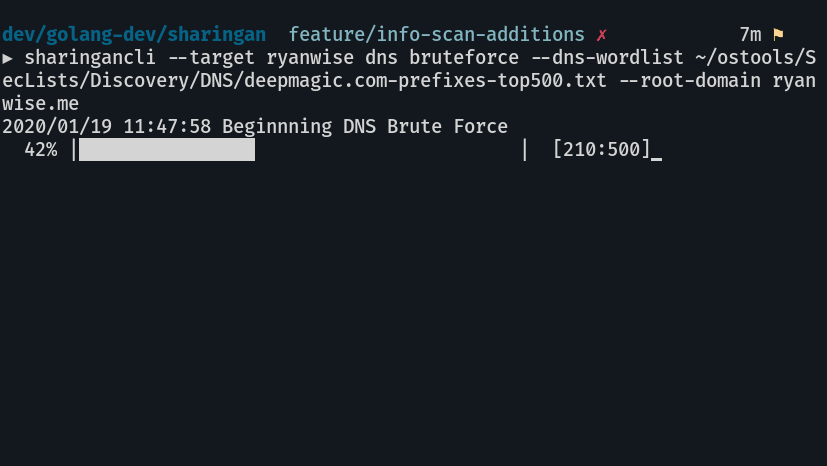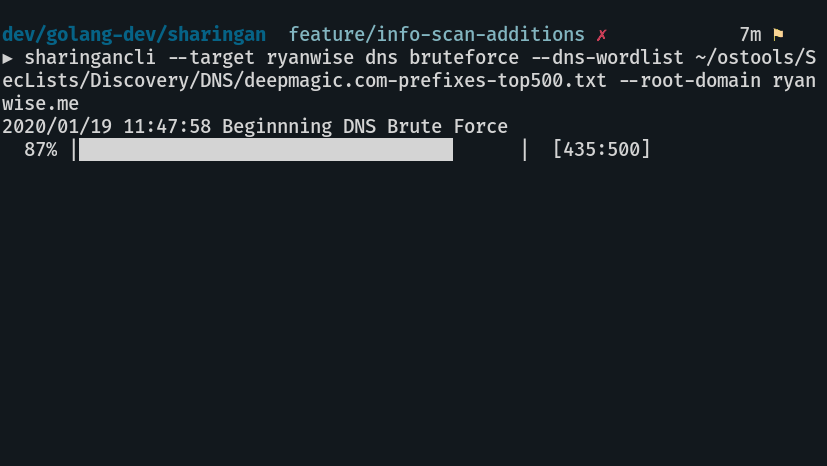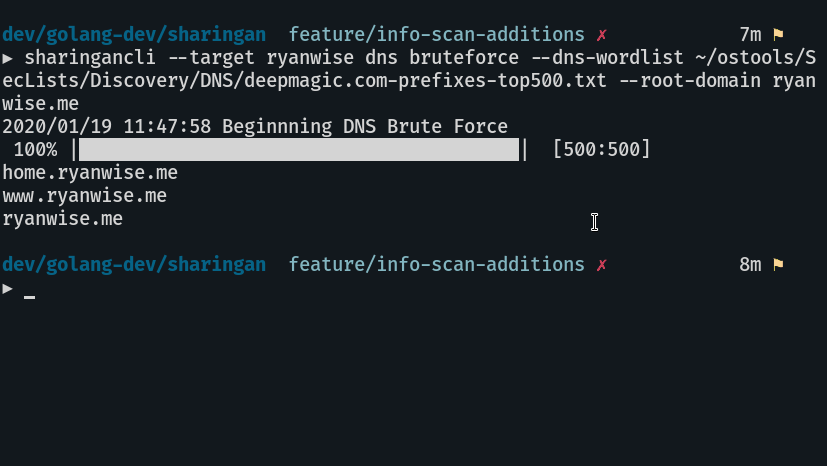
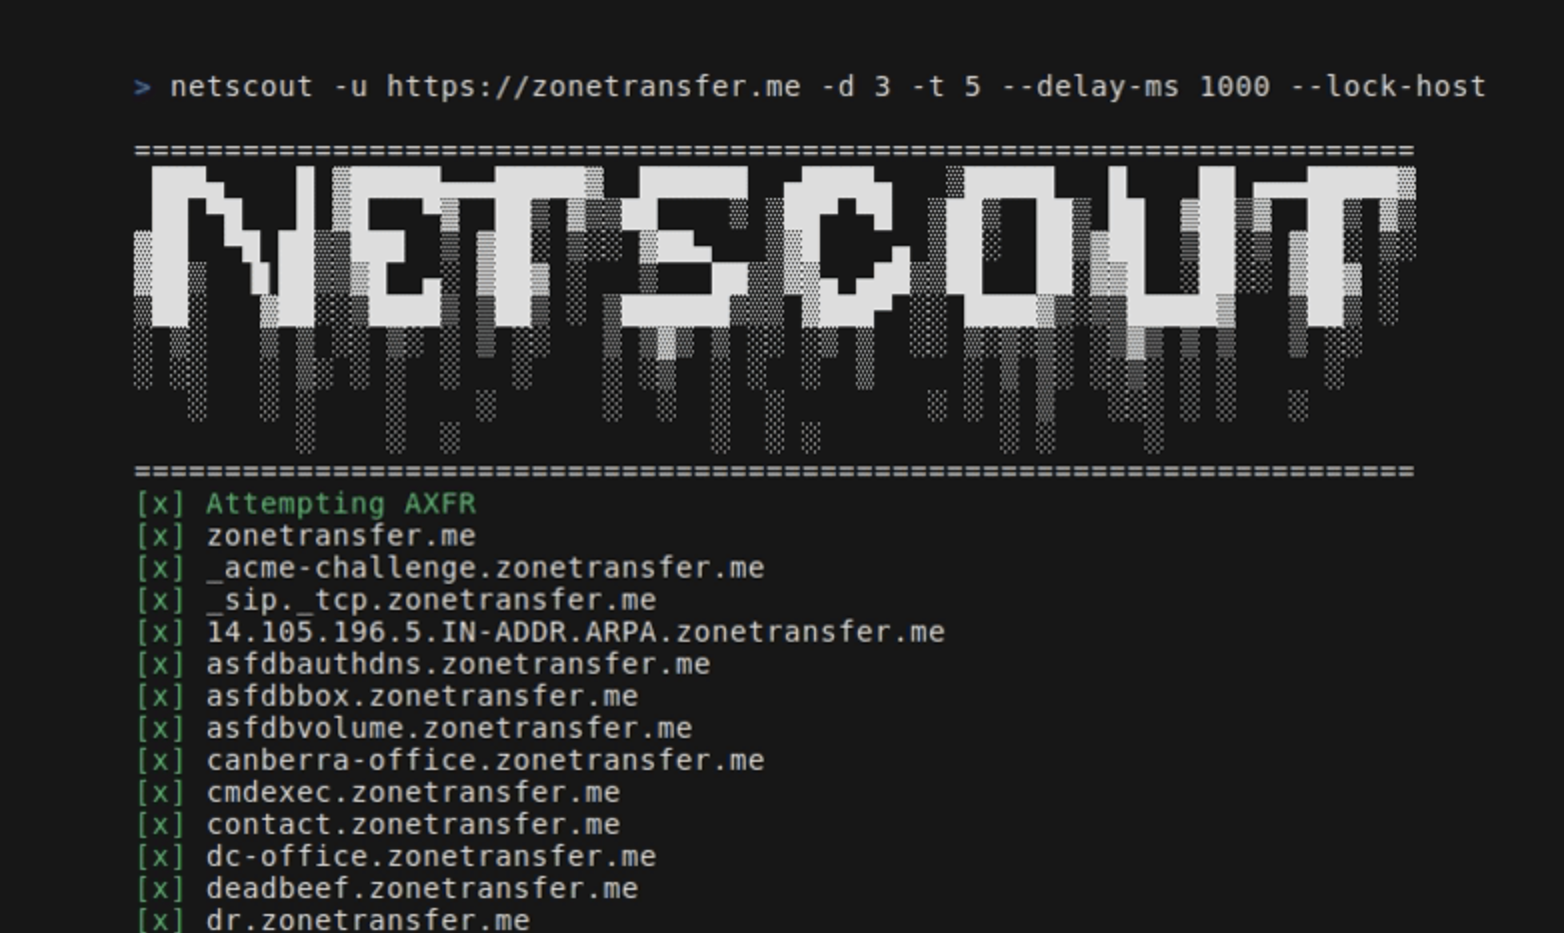 caio-ishikawa/netscout
주어진 시드 URL에 대해 도메인, 하위 도메인, 디렉터리, 엔드포인트 및 파일을 찾는 OSINT 도구입니다.
 mr-rizwan-syed/chomtesh
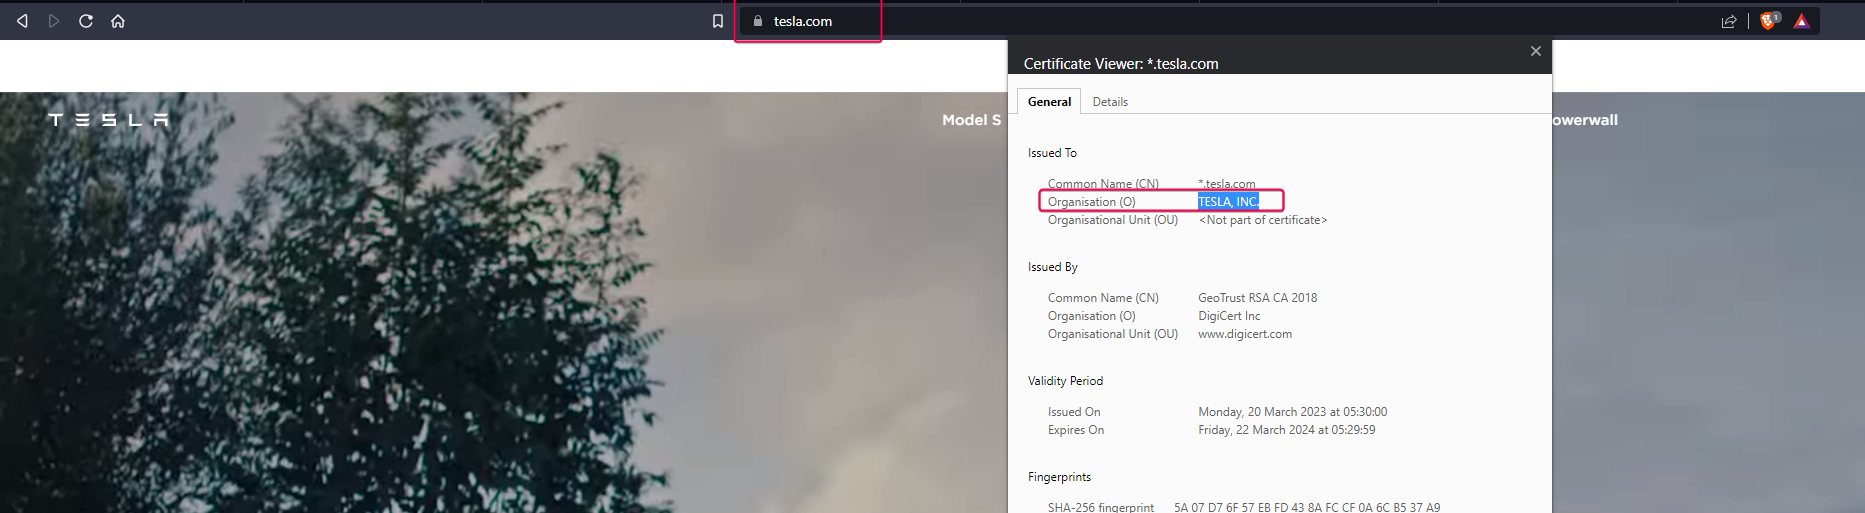
CHOMTE.SH는 침투 테스트 중 정찰 작업을 자동화하도록 설계된 강력한 셸 스크립트입니다. 다양한 Go 기반 도구를 활용하여 정보를 수집하고 공격 표면을 식별하므로, 버그 바운티 헌터와 침투 테스터에게 귀중한 도구입니다.
 yuyudhn/tldhunt
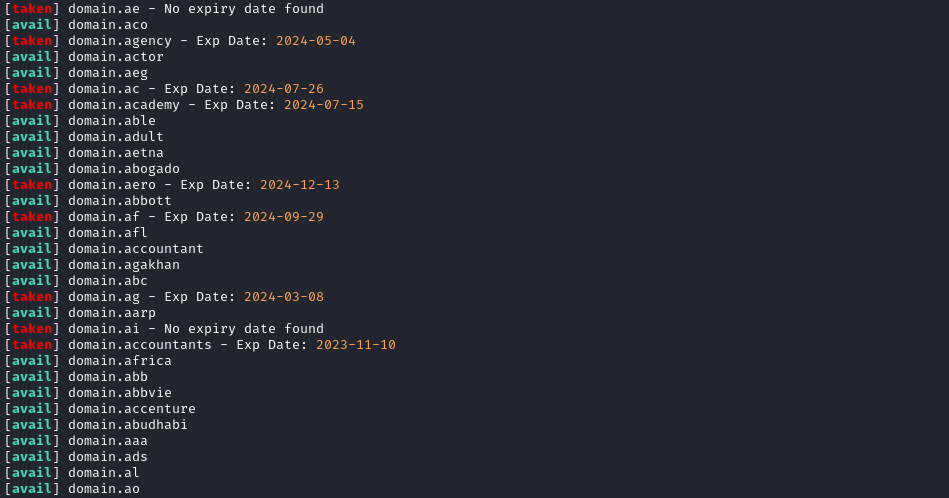
Bash 기반 도메인 가용성 확인 도구로, 여러 TLD의 WHOIS 레코드를 스캔하여 미등록 도메인을 찾아 레드 팀 및 피싱 인프라 구축에 사용합니다.
 makefu/dnsmap
http://code.google.com/p/dnsmap/source/checkout의 포크
 researchanddestroy/dorxng
차세대 DorX. Dorks에 의해, Dorks를 위해 만들어졌습니다. 🤓
 ax-i-om/bitcrook
중앙 집중식 OSINT 조사 플랫폼으로 CLI 및 GUI를 지원하며, 이메일 유출 확인, 도메인 조회, 전화 검색 및 자동 정찰을 위한 API 키 지원을 통합합니다.
 pixelbubble/domainalerting
새로운 도메인 이름이 등록되고 키워드가 포함될 때 매일 알림