#1
 projectdiscovery/chaos-client
Chaos DB API와 통신하기 위한 Go 클라이언트.
 fwaeytens/dnsenum
dnsenum은 DNS 정보를 열거하는 perl 스크립트입니다.
 misterch0c/twitterbftd
Twitter Back From The Dead는 사용자의 트윗 기록에서 등록 가능한 도메인 이름을 찾습니다.
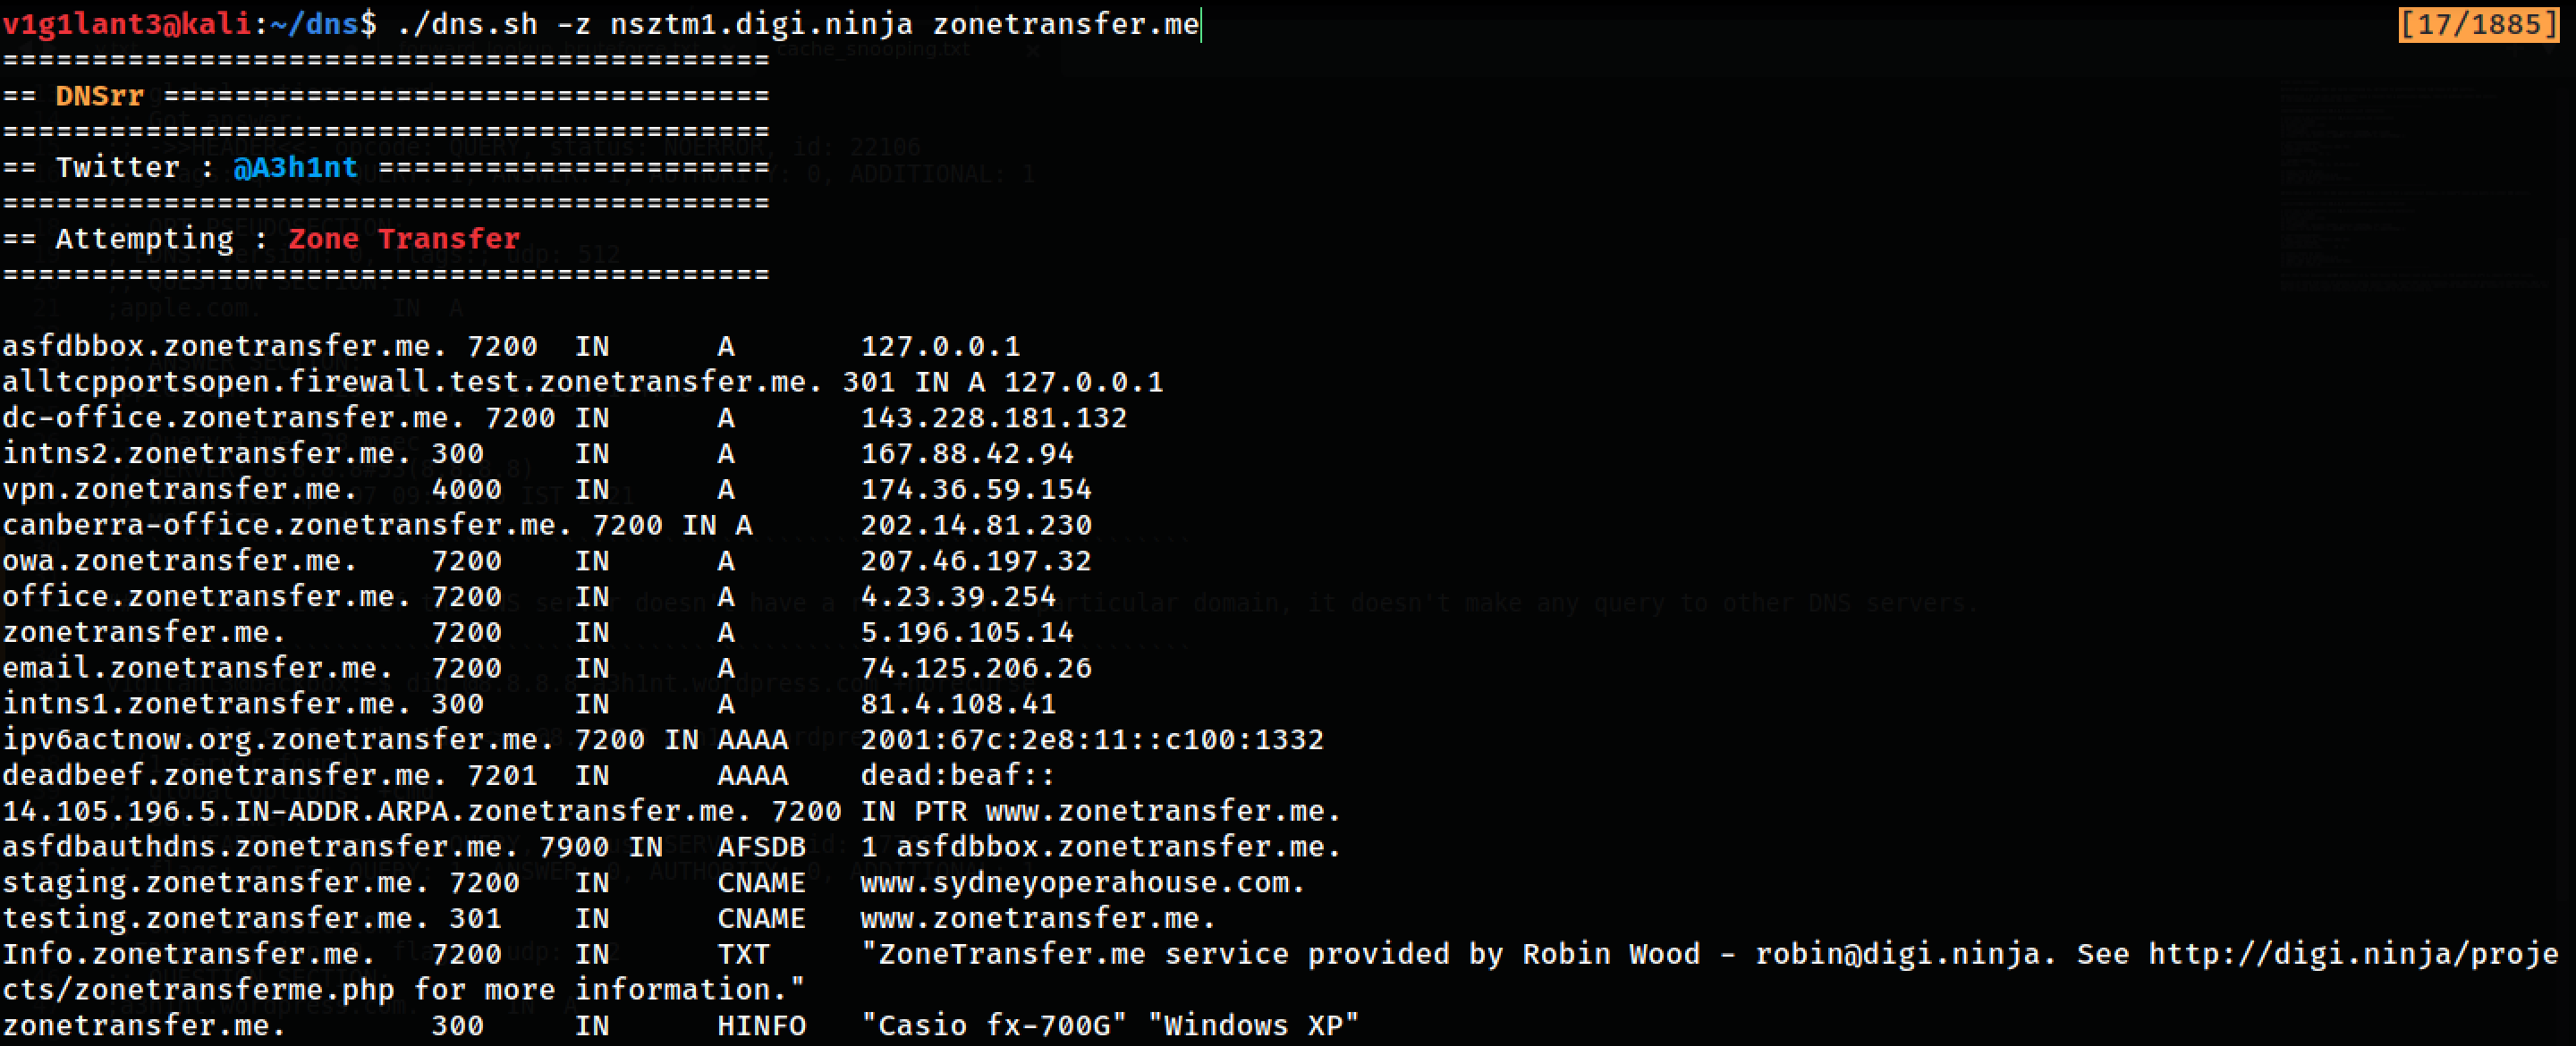 a3h1nt/dnsrr
Bash 기반 DNS 열거 도구로, 정방향/역방향 무차별 대입, 캐시 스누핑, 영역 전송을 수행하여 DNS 레코드와 서브도메인을 추출합니다.
 in3tinct/taken
AWS의 유휴(미사용) 탄력적 IP를 사용하여 서브도메인을 탈취하고, 서브도메인 탈취에 대한 작동하는 PoC를 제공합니다.
 ethicalhackingplayground/dnsresolver
Rust 🦀로 작성된 번개처럼 빠른 DNS 리졸버
 hackinglz/saas_enum
회사가 사용하는 SaaS 플랫폼을 DNS 열거를 통해 발견하는 명령줄 도구
 rapiddns/rapiddns-cli
RapidDNS API와 상호작용하기 위한 강력한 명령줄 인터페이스입니다. 이 도구를 사용하면 터미널에서 직접 DNS 검색, 고급 쿼리 및 대규모 데이터 내보내기를 수행할 수 있습니다.
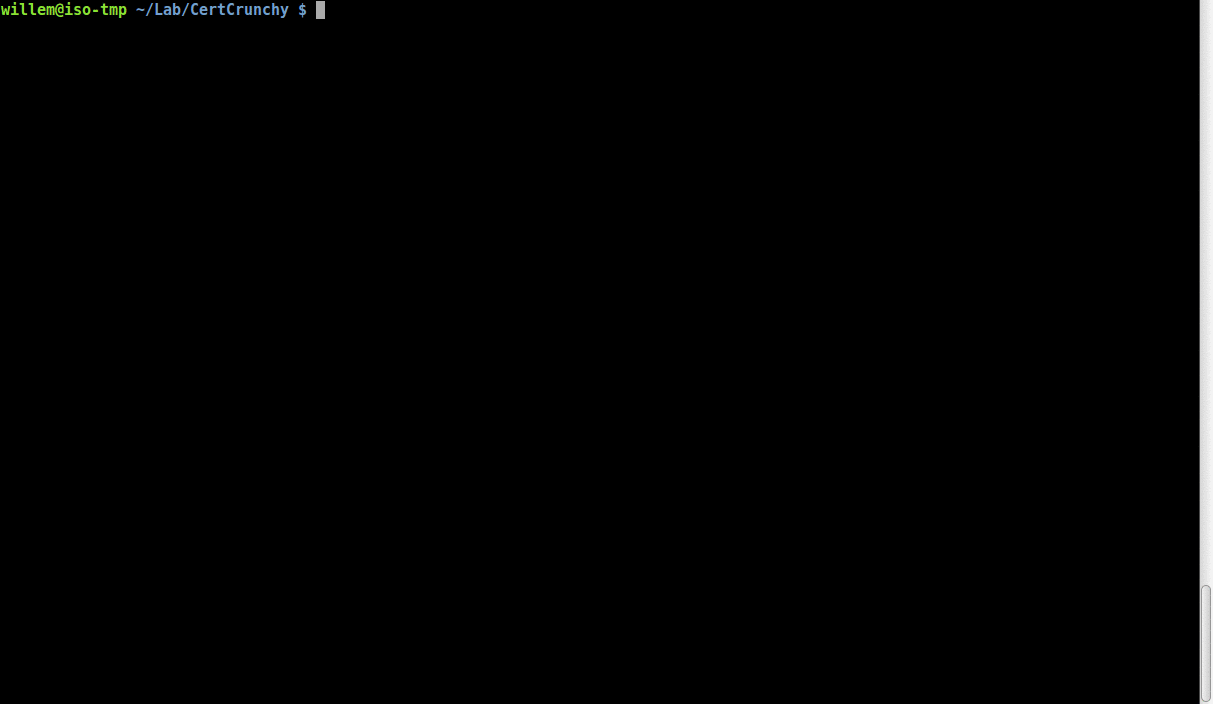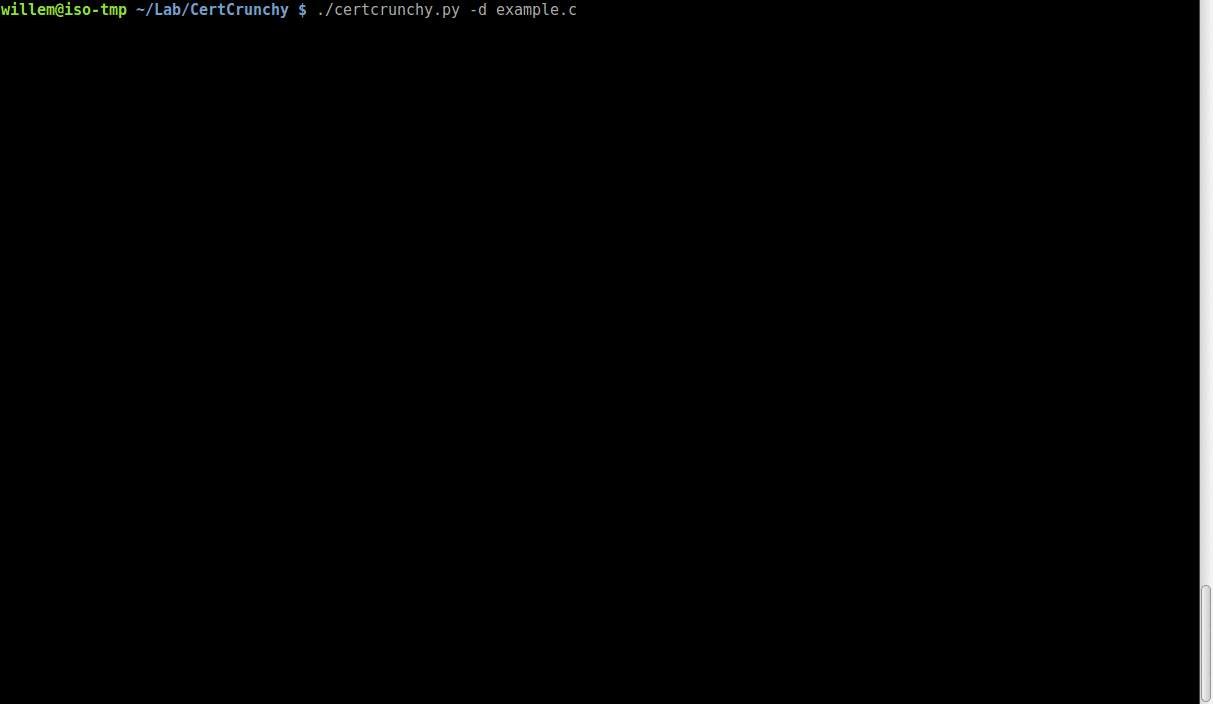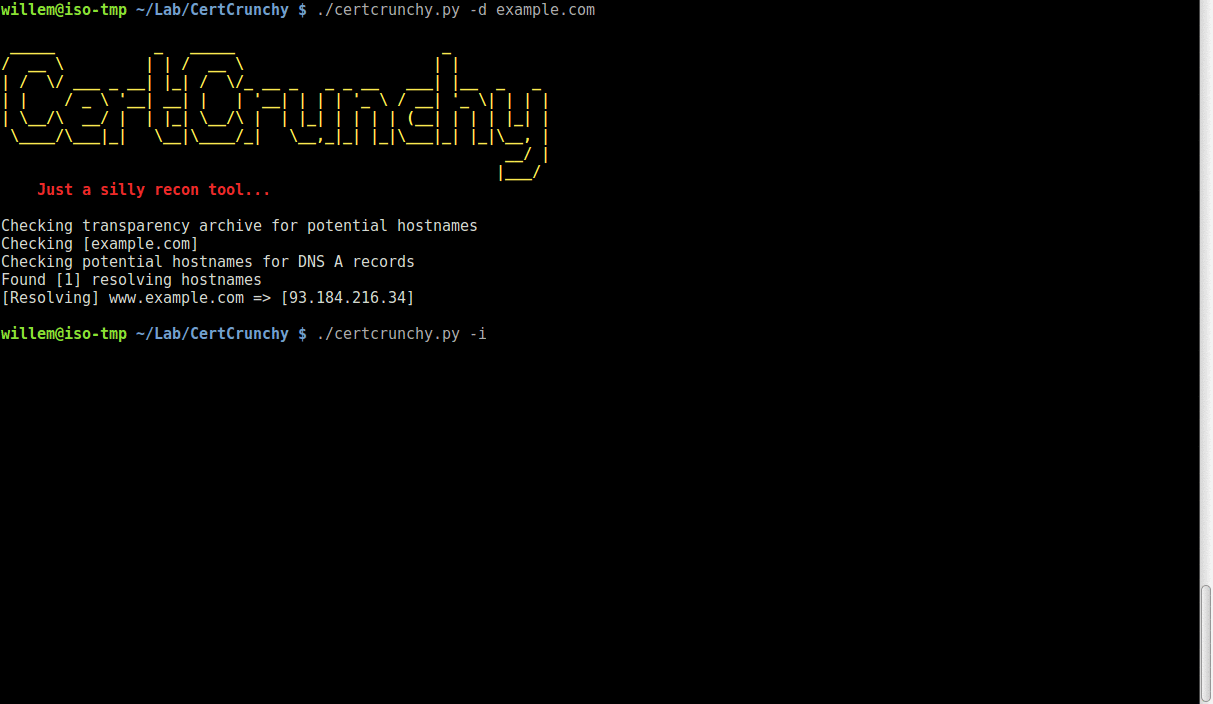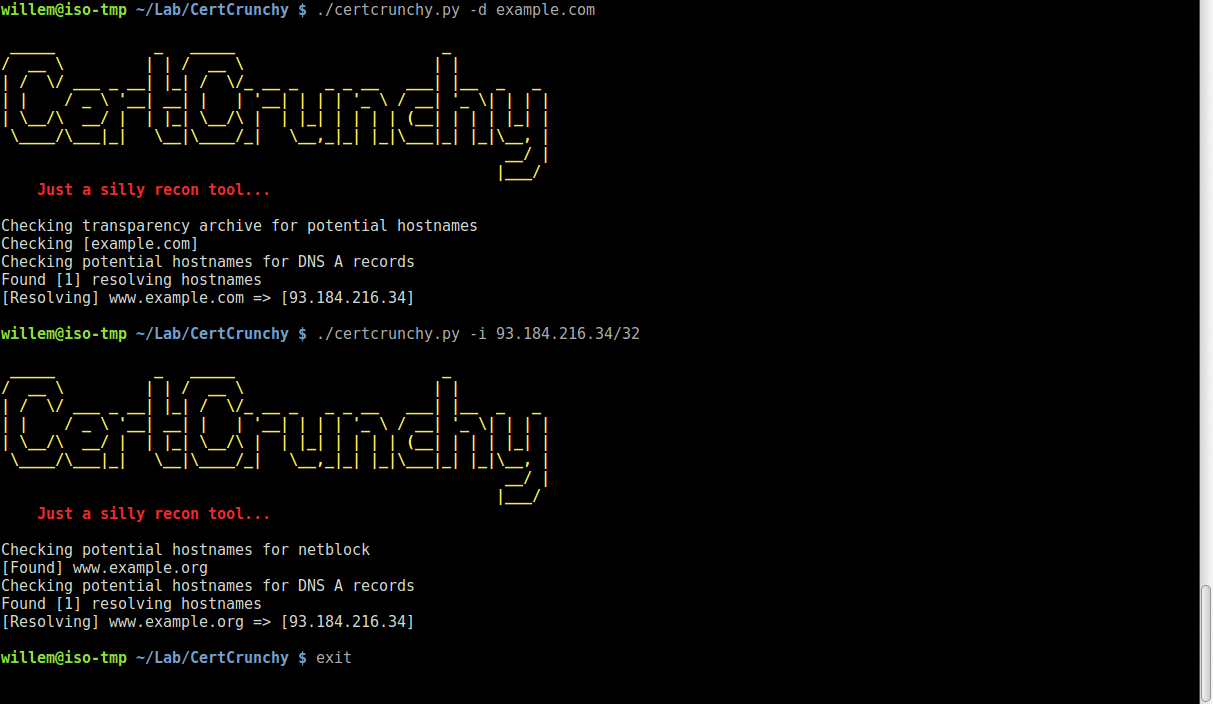 joda32/certcrunchy
SSL 인증서 데이터를 사용하여 잠재적인 호스트 이름을 찾는 간단한 정찰 도구입니다.
 hackinglz/saas_enum
DNS 열거를 통해 회사가 사용하는 SaaS 플랫폼을 발견하는 명령줄 도구
 ankhcorp/nuke.sh
Bash 기반 수동 정찰 + 공격 표면 매핑 스크립트로, 공용 API와 기본 Linux 도구(curl, dig, openssl, nmap, python3)만 사용합니다.
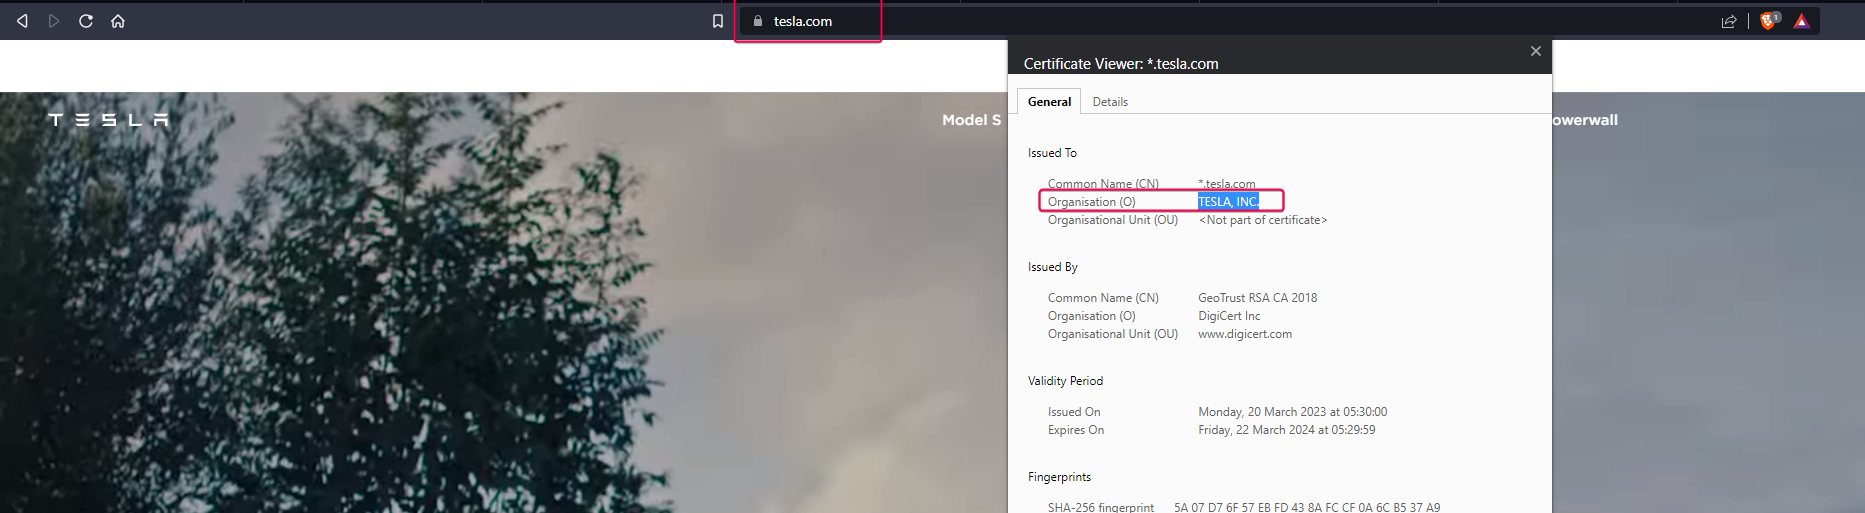 mr-rizwan-syed/chomtesh
CHOMTE.SH는 침투 테스트 중 정찰 작업을 자동화하도록 설계된 강력한 셸 스크립트입니다. 다양한 Go 기반 도구를 활용하여 정보를 수집하고 공격 표면을 식별하므로, 버그 바운티 헌터와 침투 테스터에게 귀중한 도구입니다.
 aarocy/recon-scan
Recon-Scan: AI 기반 보안 분석을 갖춘 오픈 소스 수동 정찰. 제로 터치, 개발자 우선, 개인 정보 보호 중심.
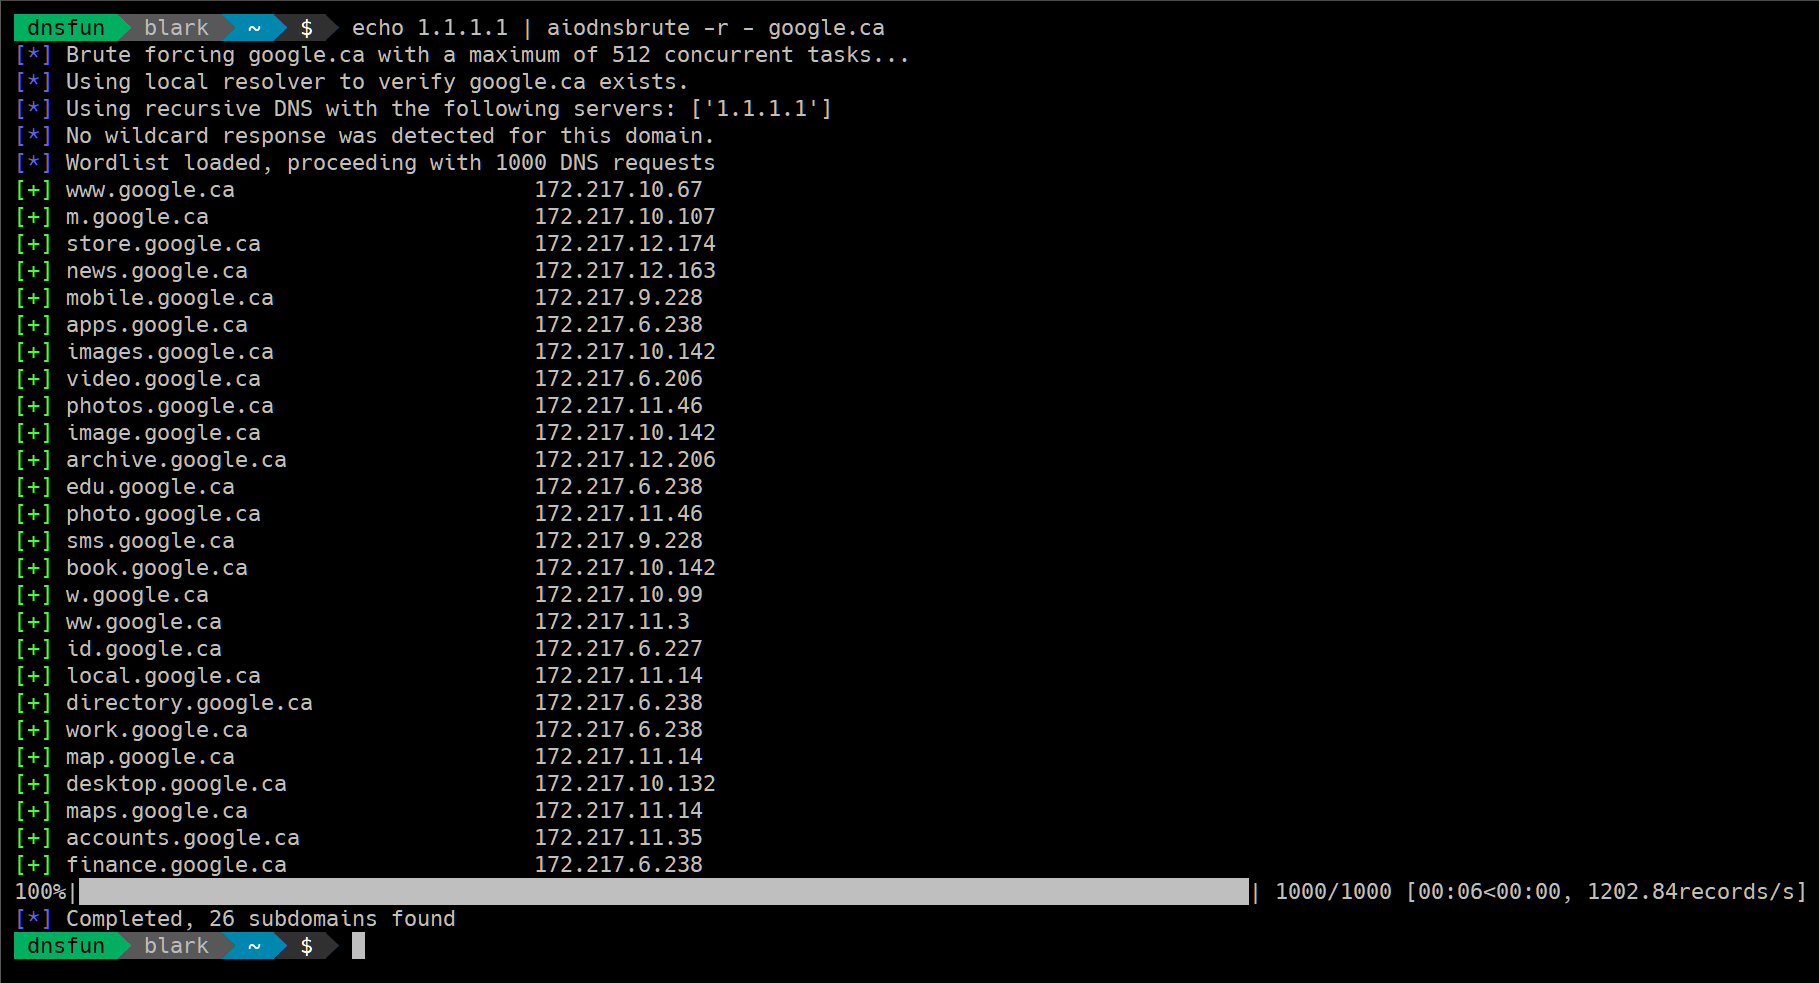 blark/aiodnsbrute
Python 3.5+ DNS 비동기 무차별 대입 유틸리티
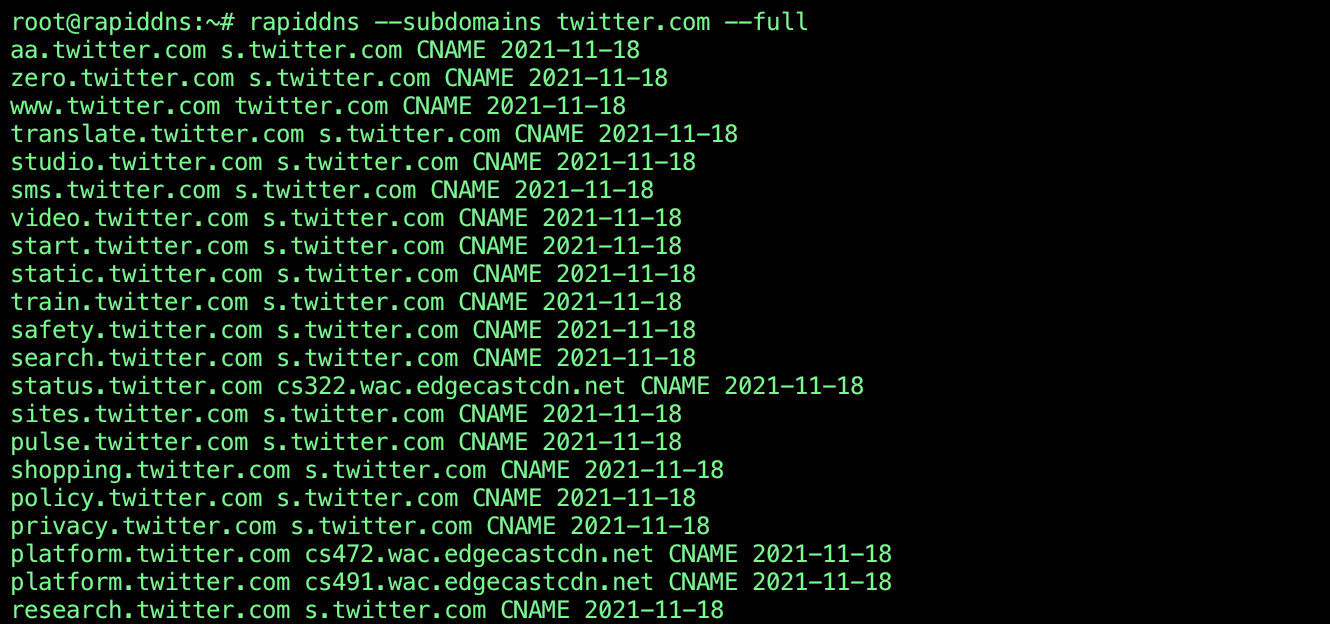 nullt3r/rapiddns
rapiddns.io를 사용하여 하위 도메인과 도메인을 신속하게 열거합니다.