
 #1
Tools for acquiring, preserving, and analyzing digital evidence for legal or investigative purposes.
Kitploit 추천
 gracenolan/notes
보안 엔지니어링 직무를 위한 선별된 학습 노트 및 면접 준비 가이드로, 네트워킹, 웹 보안, 암호학, 악성코드 분석, 익스플로잇, 위협 모델링 및 코딩 문제를 다룹니다.
 jipegit/osxauditor
OS X Auditor는 무료 Mac OS X 컴퓨터 포렌식 도구입니다.
 wireshark/wireshark
Wireshark의 공식 코드 저장소입니다. https://wiresharkfoundation.org/donate/에서 기부하여 릴리스가 계속 나오도록 지원할 수 있습니다.
 mikeroyal/digital-forensics-guide
디지털 포렌식 가이드. 디지털 포렌식, 컴퓨터 포렌식, 모바일 기기 포렌식, 네트워크 포렌식, 데이터베이스 포렌식에 대해 모두 배워보세요.
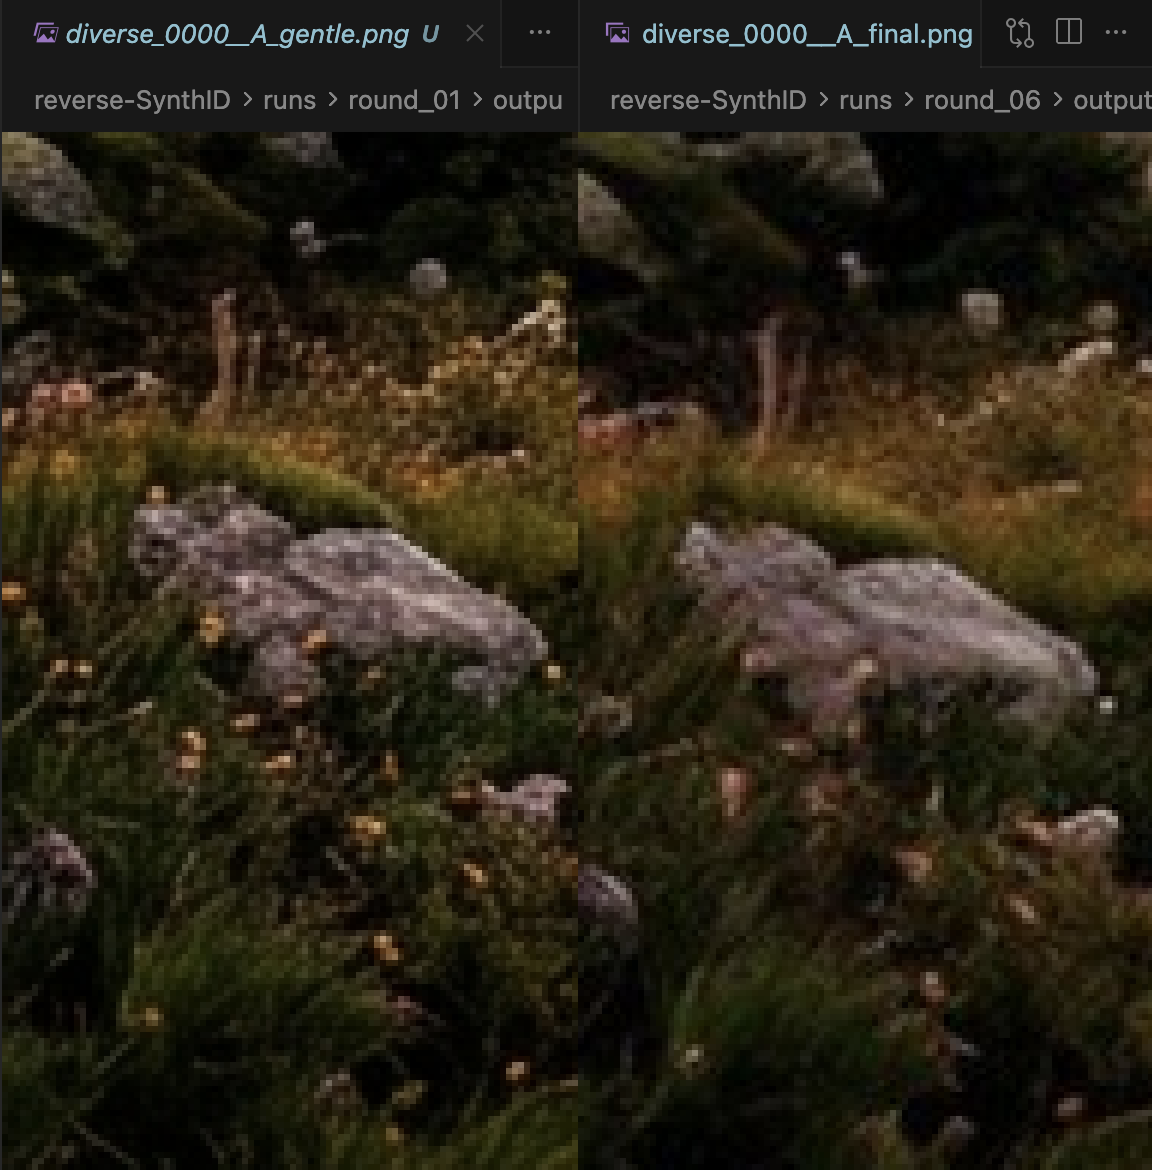 aloshdenny/reverse-synthid
Gemini의 SynthID 탐지 리버스 엔지니어링
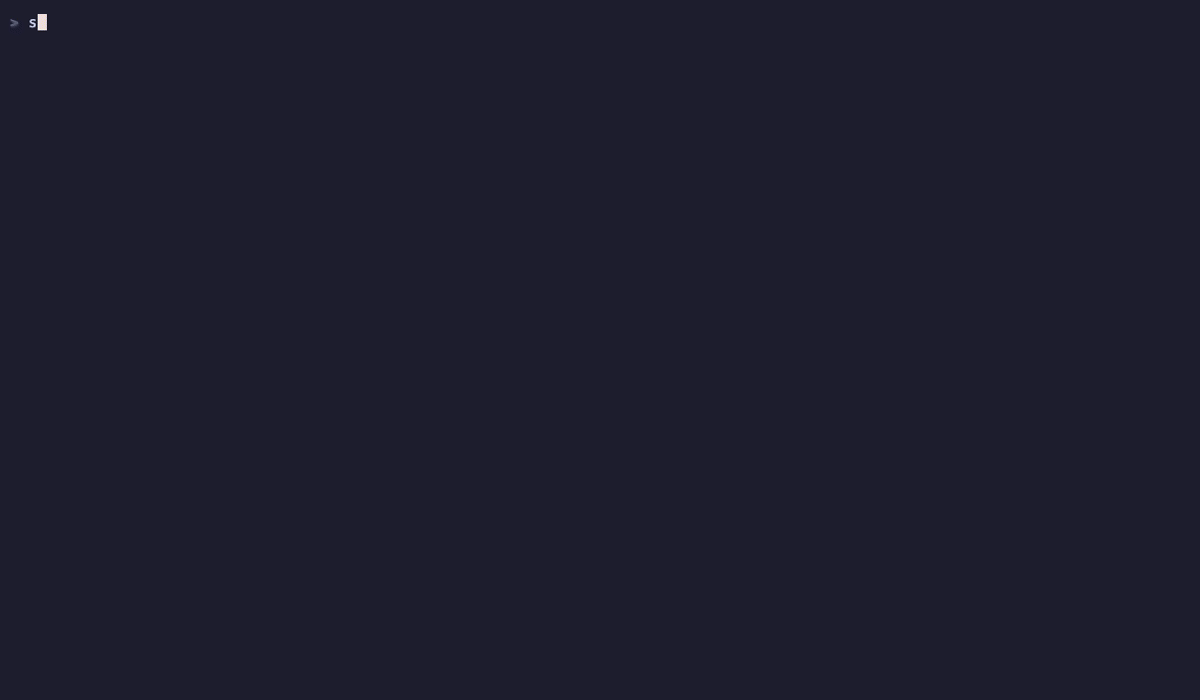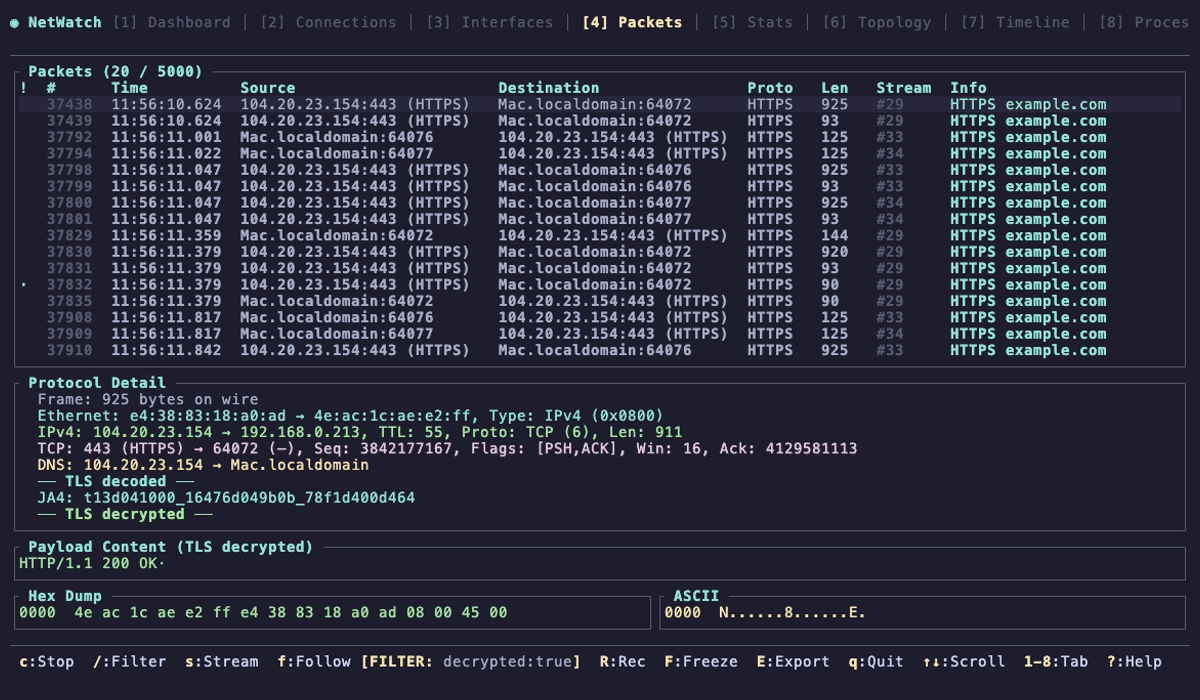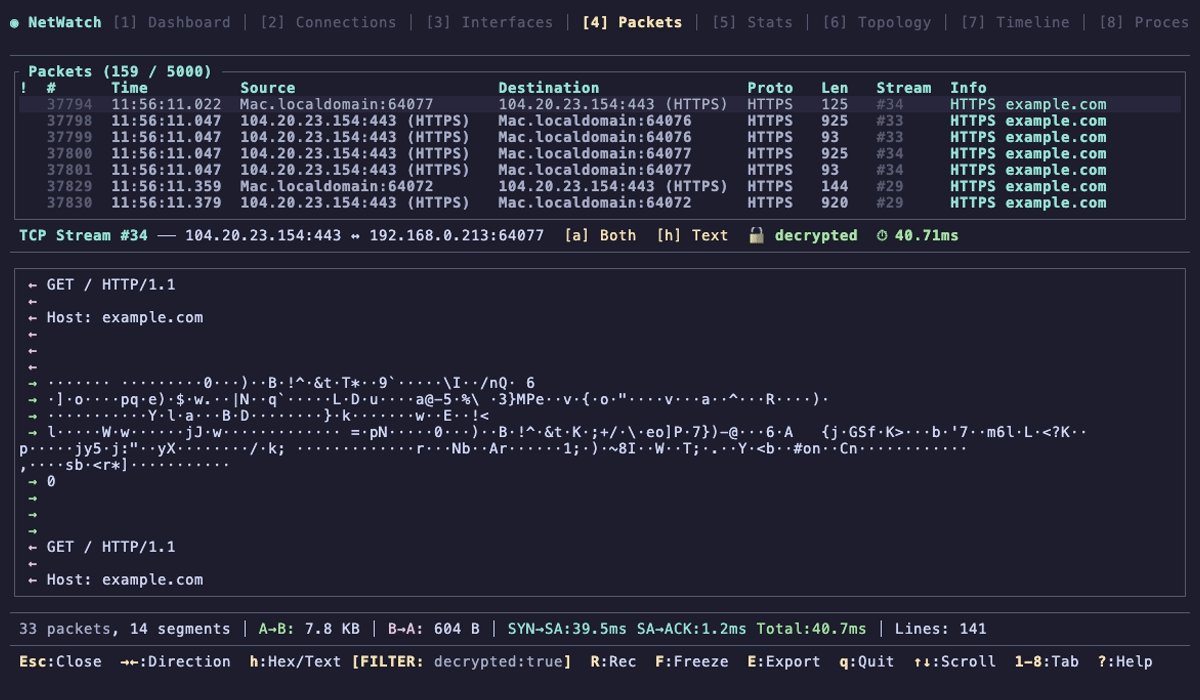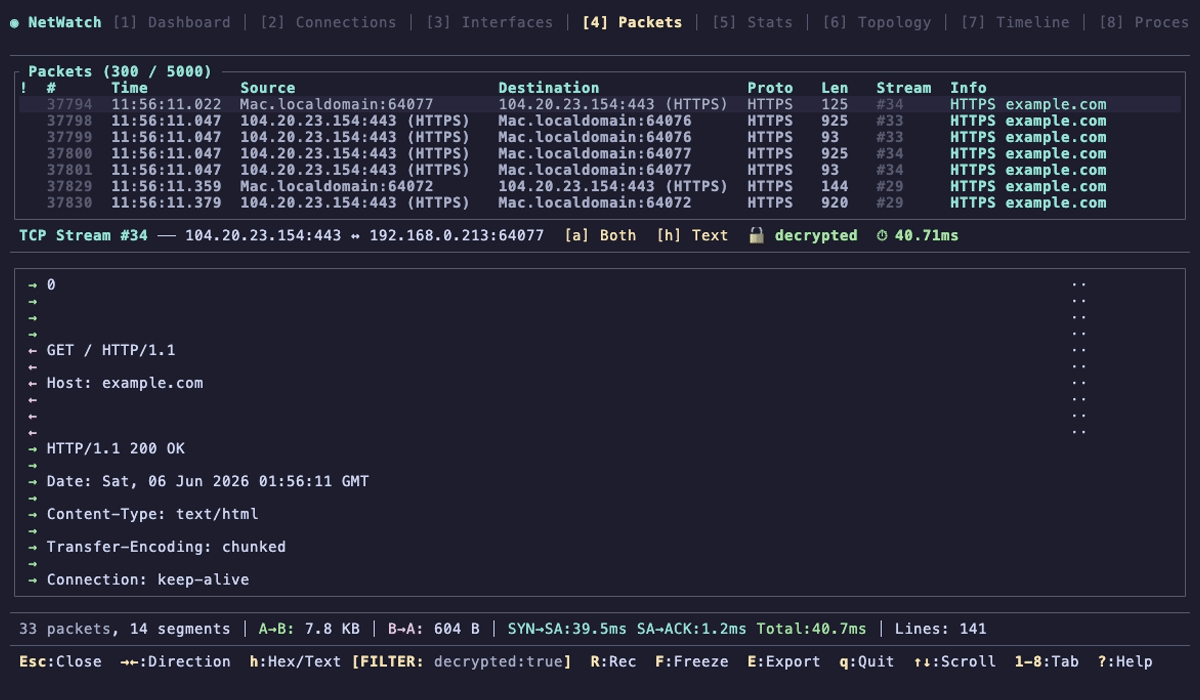 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 thewover/donut
x86, x64, 또는 AMD64+x86 포지션 독립적 셸코드를 생성하여, 메모리에서 .NET 어셈블리, PE 파일 및 기타 Windows 페이로드를 로드하고 매개변수와 함께 실행합니다.
 gamelinux/passivedns
A network sniffer that logs all DNS server replies for use in a passive DNS setup
 monoxgas/srdi
Reflective DLL Injection의 셸코드 구현. DLL을 위치 독립적인 셸코드로 변환합니다.
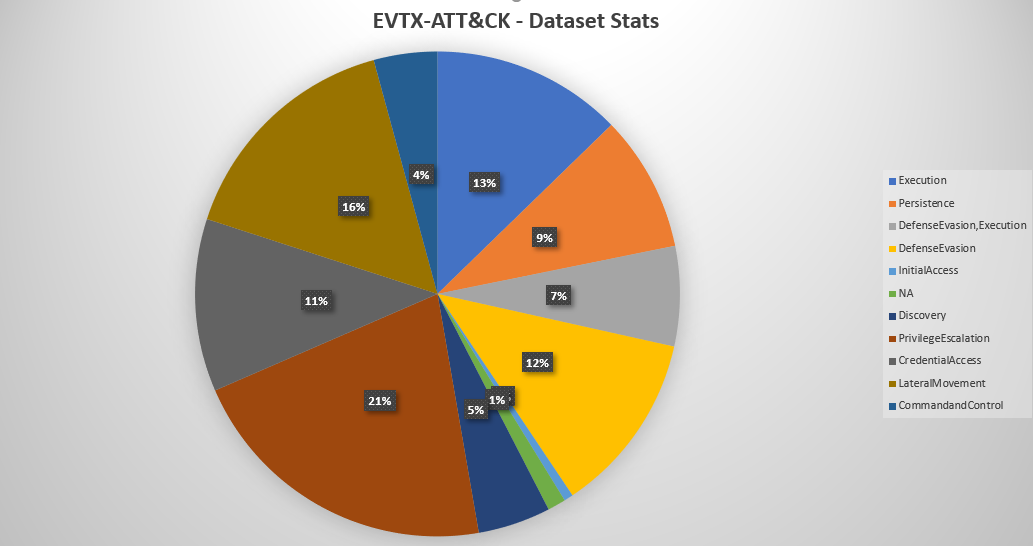 sbousseaden/evtx-attack-samples
Windows EVTX 공격 샘플의 선별된 컬렉션으로, MITRE ATT&CK 기법에 매핑되어 있으며 탐지 스크립트 테스트, DFIR 교육, 위협 헌팅을 위해 설계되었습니다.

 hasherezade/pe-sieve
주어진 프로세스를 스캔합니다. 다양한 잠재적으로 악성인 임플란트(대체/주입된 PE, 셸코드, 후크, 인메모리 패치)를 인식하고 덤프합니다.
 sans-blue-team/deepbluecli
PowerShell 기반 위협 헌팅 도구로, Windows 이벤트 로그를 분석하여 자격 증명 공격, 난독화된 명령, 서비스 조작, Mimikatz 사용 등 악성 활동을 탐지합니다.
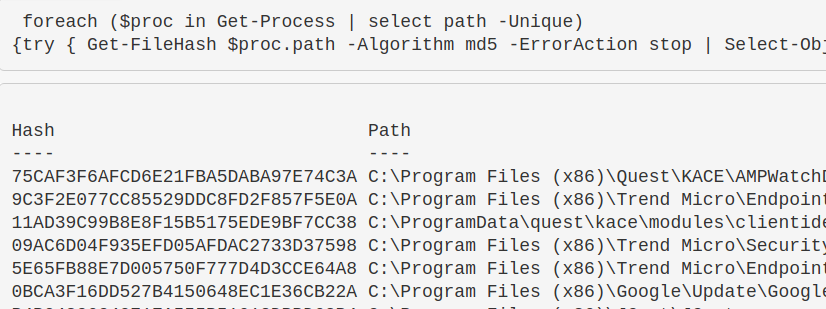 purp1ew0lf/blue-team-notes
블루 팀을 빼놓고 갈 거라고 생각하지 않았겠죠?
 decalage2/oletools
MS OLE2 및 Office 문서 분석, VBA 매크로 추출, 익스플로잇 탐지, 구조화된 저장소 파일의 포렌식 분석을 수행하는 Python 툴킷입니다.
 neo23x0/loki
IOC 및 YARA 기반 스캐너로, 파일 이름 정규식, YARA 시그니처, 해시 매칭, 그리고 엔드포인트에서의 C2 백커넥트 검사를 통해 침해 지표를 탐지합니다.
 ericzimmerman/kapefiles
이 저장소는 KAPE에서 사용할 수 있도록 커뮤니티에서 제작한 Targets 및 Modules를 모아두는 공간입니다.
 foxio-llc/ja4
JA4+는 네트워크 핑거프린팅 표준 모음입니다.








