
 #1

 ikarolaborda/cve2026-42926
통제된 NGINX HTTP/2 프레임 인젝션 실습 환경 - CVE-2026-42926 패치 검증 및 방어 연구용
 madhantr0/http2-security-lab
HTTP/2 공격 시뮬레이션 및 방어 랩 - Slowloris, Rapid Reset(CVE-2023-44487), HPACK Bomb 공격과 5중 방어 계층. 순수 Python과 raw 소켓 및 h2 라이브러리로 구축.
 mozilla/bleach
Bleach는 허용 목록 기반의 HTML 삭제 라이브러리로, 마크업과 속성을 이스케이프하거나 제거합니다.
 shcesama/cve-2023-4863-analysis
CVE-2023-4863(libwebp 힙 버퍼 오버플로)에 대한 교육적 분석, 블루 팀 탐지 도구, 정적 WebP 스캐너, 방어적 Java 검증기, Valgrind 메모리 분석이 포함된 격리된 Docker 랩.
 find-lab/agentward
AI 에이전트를 위한 풀스택 보안 OS로, 기반 스캔, 입력 정화, 인지 보호, 결정 정렬, 실행 제어를 포함한 5계층 심층 방어 아키텍처를 갖추고 있습니다.
 synacktiv/metamorph
C로 작성된 Windows용 명령줄 유틸리티로, 지속적인 ETW(Event Tracing for Windows) AutoLogger 세션을 생성하고 구성합니다.
 areebashoaib42/keepass-cve-2023-32784-exploitation-and-defense
KeePass 메모리 누수 취약점(CVE-2023-32784)에 대한 공격 및 심층 방어 완화 전략.
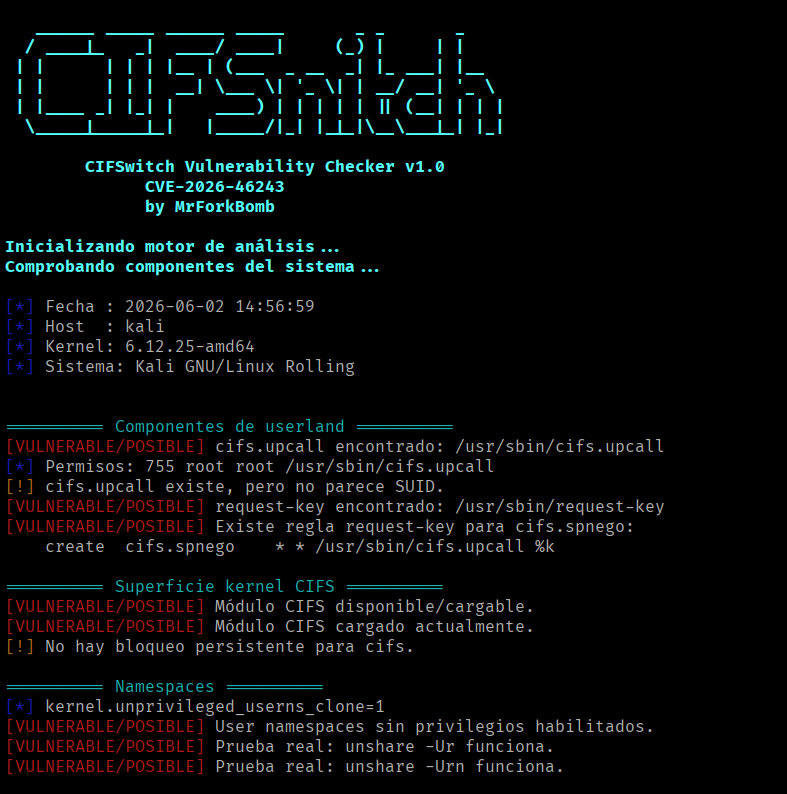 mrforkbomb/cifswitch-checker-cve-2026-46243
Linux CIFSwitch(CVE-2026-46243) 취약점이 우리에게 영향을 미치는지 확인하는 스크립트. 익스플로잇을 실행하지 않고 잠재적으로 취약한 구성과 완화 조치를 감지합니다.
 mrash/fwknop
단일 패킷 인증 > 포트 노킹
 0xblackash/cve-2026-45585
CVE-2026-45585
 jenderal92/password-strength-evaluator
Password Strength Evaluator는 비밀번호의 강도를 평가하고 보안을 개선하기 위한 권장 사항을 제공하는 도구입니다.
 jenderal92/ddos-traffic-monitor
IP 주소별 네트워크 트래픽 양을 감지하고 표시하여 잠재적인 DDoS 공격을 식별하는 실시간 트래픽 모니터링 도구입니다.
 ahmaaaaadbntaaaaa-byte/tid-the-instant-destroyer
캐시 기반 부채널 공격을 완화하기 위한 하드웨어 수준 보안 프로토콜
 badrrx/wifi-spiderweb
USB 드라이브에서 실행되는 OpenWrt 라우터용 능동적 사이버 방어 및 허니팟 시스템.

 lama-labs/zero-touch-containment
Antigena (Darktrace) → Aruba ClearPass CoA 브리지 — 모델 기반의 실시간 사용자/장치 격리. SOC 클릭 제로. 헥사고날 아키텍처, 82% 테스트 커버리지.
 the-snek-initiative/snek_equinox
원래 Nightmare-Eclipse가 발견한 가상의 EDR Spoofer를 호스팅하는 저장소
 andrei-majer/bitlocker-hardening
CVE-2026-45585 (YellowKey)에 대한 BitLocker TPM+PIN 강화









