
 #1

 ghaziwali/hulios
모든 시스템 트래픽을 Tor 네트워크를 통해 라우팅하는 Rust 기반 투명 Tor 프록시로, 향상된 보안, 적절한 DNS 격리 및 최신 Linux 호환성을 제공합니다.
 eliangonzi00/pockeycloakcve-2023-0264
CVE-2023-0264(Keycloak OIDC 세션 하이재킹)에 대한 개념 증명 익스플로잇으로, session_id 치환을 위한 프론트엔드와 공격을 탐지하는 에이전트를 포함합니다.
 bytespulse-oe/wp2shell-hestia-scanner
# HestiaCP 서버용 읽기 전용 WordPress 보안 스캐너 호스팅된 모든 사이트에서 wp2shell 침해 지표(CVE-2026-63030 / CVE-2026-60137)를 탐지합니다 — 사용자별 이메일 보고서, 정상 WordPress와의 핵심 파일 비교,…
 d0n601/wp-mhn
Modern Honeypot Network 서버와 WordPress 블로그를 MHN의 REST API와 WP의 shortcode를 통해 통합합니다.
 nccgroup/uninstalledappcanary
설치 제거 시 발화하는 카나리
 bcoles/rootkit-signal-hunter
신호를 사용하여 프로세스 권한을 상승시키는 Linux 루트킷을 탐지합니다.
 sleuthco/clawshield-public
AI 에이전트를 위한 보안 프록시. 모든 메시지에서 프롬프트 인젝션, 개인정보(PII), 시크릿을 스캔합니다. 심층 방어: Go 프록시 + iptables 방화벽 + eBPF 커널 모니터. YAML 정책 엔진, 감사 로깅, RAG 지식 베이스를 갖춘 5개의 AI…
 debajyoti0-0/cve-2026-64600
CVE-2026-64600(RefluXFS)을 탐지, 안전하게 검증(PoC), 완화하기 위한 C 기반 Linux 보안 유틸리티입니다. 커널 취약점 평가, XFS reflink 탐지, 안전한 경쟁 조건 PoC, SystemTap 및 XFS 강화를 통한 계층적 완화를…
 malvuln/ransomlord
RansomLord는 PE 파일 생성을 자동화하는 개념 증명 안티랜섬웨어 악용 도구로, 랜섬웨어의 사전 암호화를 손상시키는 데 사용됩니다.

 camp0/aiengine
AIEngine는 차세대 대화형/프로그래밍 가능한 Python/Ruby/Java/Lua 및 Go NIDS(네트워크 침입 탐지 시스템)입니다.
 yueliu1999/guardreasoner-vl
[NeurIPS 2025] 논문 "GuardReasoner-VL: Safeguarding VLMs via Reinforced Reasoning"의 공식 소스 코드
 ztcoalson/if-guide
[NeurIPS '25] "IF-Guide: Influence Function-Guided Suppression of Harmful Training Data for Reducing LLM Toxicity" 논문 코드
 seccubus/seccubus
간편한 자동화 취약점 스캐닝, 보고 및 분석
 korben00/no-gdid
Windows GDID 장치 식별자(VPN을 통해서도 해커를 추적했던 ID)를 읽고, 이해하고, 침묵시키세요. 실제 Win11 VM에서 검증되었습니다. 솔직히 말하면: 보고를 중단시킬 뿐, 익명으로 만들어 주지는 않습니다.
 imxur/wordpress-cve-2026-63030-analysis
CVE-2026-63030에 대한 기술 분석, 근본 원인 분석, 비파괴적 탐지 방법론
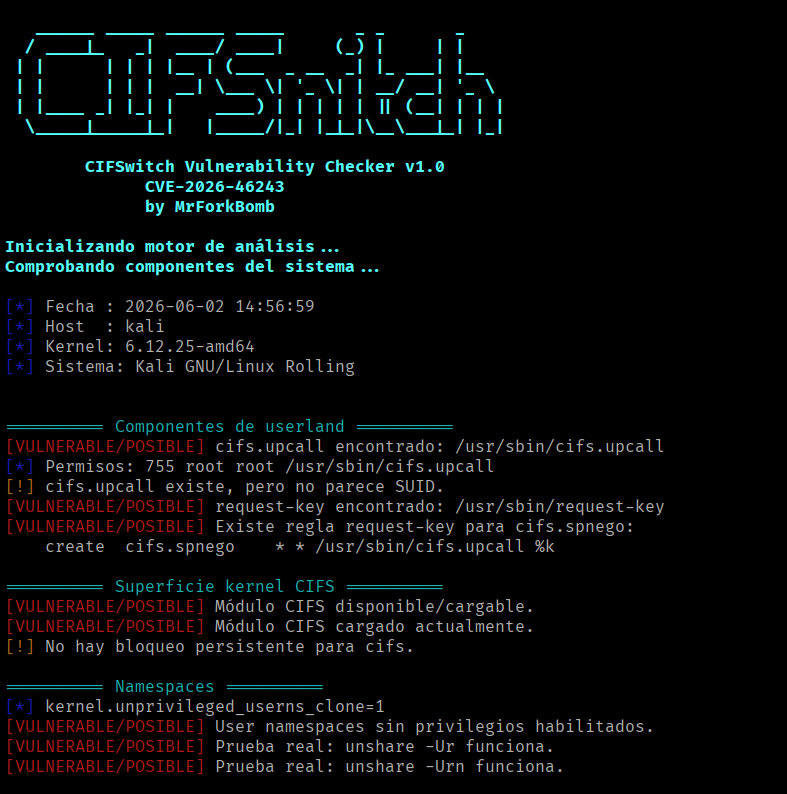 mrforkbomb/cifswitch-checker-cve-2026-46243
Linux CIFSwitch(CVE-2026-46243) 취약점이 우리에게 영향을 미치는지 확인하는 스크립트. 익스플로잇을 실행하지 않고 잠재적으로 취약한 구성과 완화 조치를 감지합니다.
 tieupham267/log4shell-coraza
Log4Shell (CVE-2021-44228) 방어 실습 환경 — nginx + Coraza WAF 동적 모듈 + OWASP CRS v4. 교육 목적으로만 사용하세요.










