
 #1

 dwexi/entropystrip
알고리즘 기반 PE 디오브푸스케이터, 섀넌 엔트로피 레이더, 인시던트 트리아지 엔진
 gmh5225/dsark64
WHQL 서명된 DsArk64.sys 드라이버를 악용하여 암호화된 IOCTL과 프로세스 할로잉을 통해 링-0 프로세스 종료 및 커널 읽기/쓰기를 수행하는 BYOVD 개념 증명.
 jithinkrishnanrs/cve-2026-67401-cpanel-emailtrack-sqli
cPanel 및 WHM EmailTrack SQL 인젝션(CVE-2026-67401)을 위한 읽기 전용 IOC 스캐너 및 완화 툴킷입니다. 버전 핑거프린팅, 파일 무결성 검사, 로그 트라이지(triage)를 수행하고 방어자를 위한 보안 강화 지침을 제공합니다.
 0x6d69636b/windows_hardening
HardeningKitty and Windows Hardening Settings
 optiv/mangle
Mangle은 컴파일된 실행 파일(.exe 또는 DLL)의 여러 측면을 조작하여 EDR의 탐지를 회피하는 도구입니다.
 mandiant/silketw
ETW용 C# 래퍼로서 커널 및 사용자 모드 이벤트 데이터를 JSON으로 직렬화하여 위협 헌팅, 악성코드 분석, 침해 대응에 사용되며, Yara 통합 및 Elasticsearch 전송 기능을 제공합니다.
 synacktiv/shh
Systemd Hardening Helper - Mirror of https://github.com/desbma/shh
 nova-hunting/nova-tracer
NOVA - 프롬프트 인젝션 공격에 대응하는 Claude Code 보호 시스템
 immersive-labs-sec/bruteratel-detectiontools
Brute Ratel C4 badgers 디코딩을 위한 도구 및 규칙 모음
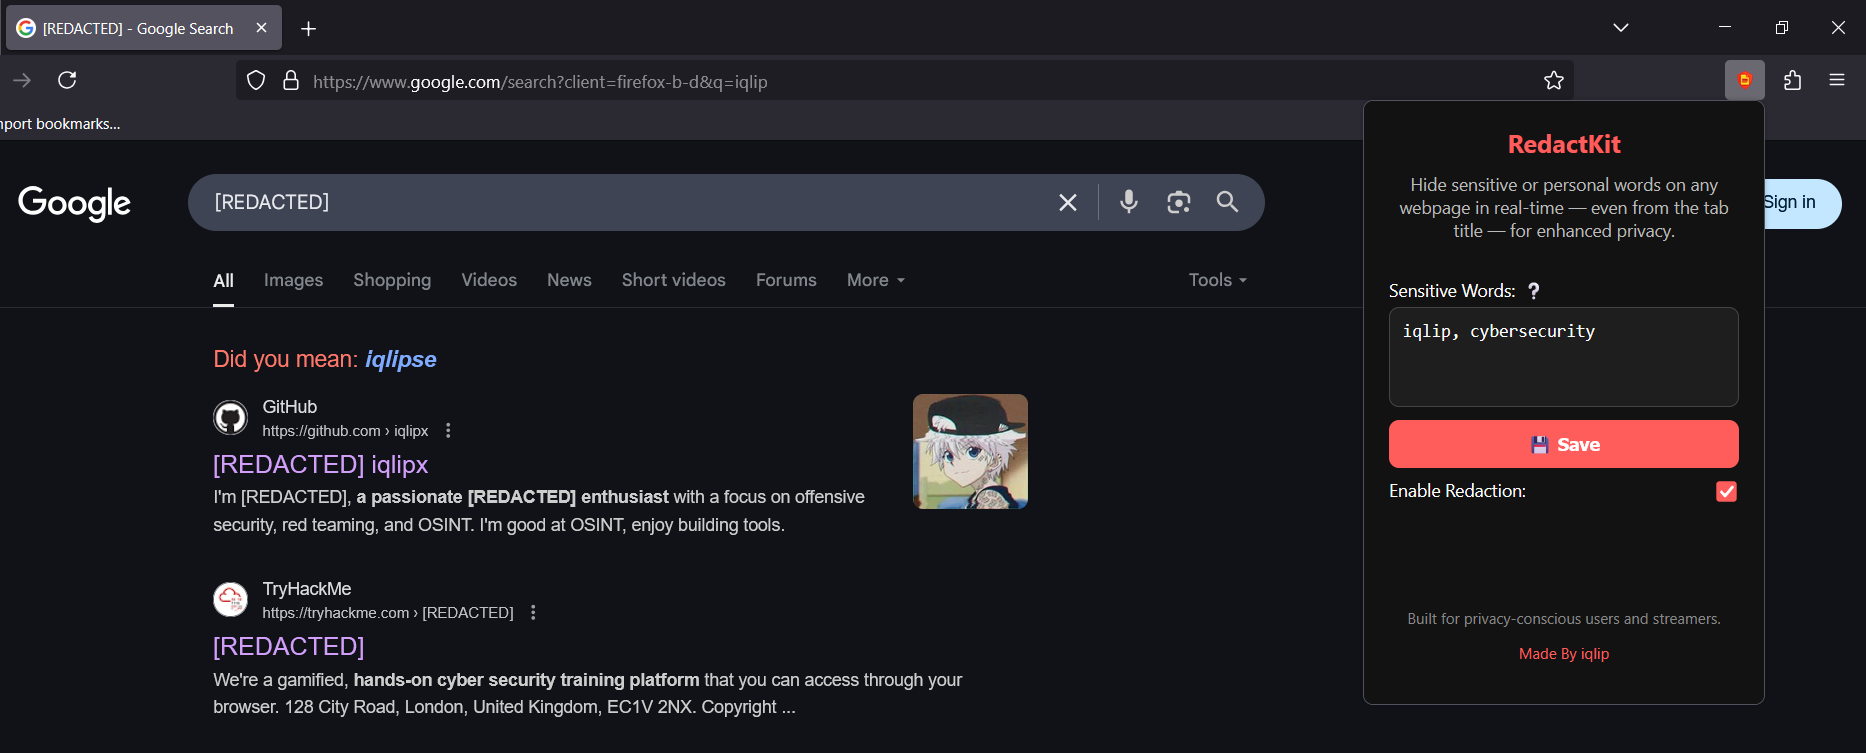
 iqlip/redactkit
https://addons.mozilla.org/addon/redactkit/ 웹 페이지 및 탭 제목에서 실시간으로 민감한 단어(예: 이름, 이메일, 전화번호)를 가려주는 Firefox 확장 프로그램입니다.
 grapheneos/hardened_malloc
현대 시스템을 위해 설계된 강화된 할당자입니다. Android의 Bionic libc에 통합되어 있으며, 다른 Linux 기반 플랫폼에서 사용하기 위해 musl 및 glibc와 함께 동적 라이브러리로 외부에서 사용할 수 있습니다. 시간이 지남에 따라 더 많은…
 masriyan/fufufafa
통합 결함 및 오류 감사를 위한 프레임워크 보안 감사를 너무나 쉽게 만들어, 졸린 상태에서도 할 수 있는 궁극의 AWS 클라우드 보안 감사 프레임워크입니다!
 habanada/nativemirror
PE-sieve 기능의 네이티브 Delphi 구현으로, 재사용 가능한 라이브러리, CLI, 그리고 HollowsHunter 통합을 위한 PE-sieve 호환 DLL을 제공합니다.
 hanxi19/black_hole_attack_for_vector_database
중심성 기반 허브성(hubness)을 통해 벡터 데이터베이스 인덱스를 오염시키는 블랙홀 공격(Black-Hole Attack)의 연구 구현으로, FAISS 파이프라인과 탐지/완화 방어 평가를 포함한다.
 pbxqdown/portclue
Linux TCP 포트가 도달 가능한지 여부를 설명합니다
 abhishek2512mishra/claude-code-security-audit
Claude Code 환경에서 CVE-2026-21852 사전 신뢰 실행, 훅 하이재킹, eBPF 잠금을 감사하는 보안 스캐너.
 devstuff/harden-docker-seccomp
Docker 완화 도구 for CVE-2026-31431('Copy Fail'). Kubernetes 템플릿도 포함되어 있습니다.









