#1
File recovery, disk recovery, deleted data restoration, and forensic carving tools.
Kitploit 추천
 trustedsec/tscopy
NTFS $MFT를 파싱하여 사고 대응 중 잠긴 파일을 복사하는 Python 도구입니다. OS 잠금을 우회하기 위해 원시 디스크 위치를 읽습니다. 재귀적, 와일드카드 및 다중 파일 복사를 지원하며 성능을 위해 캐싱을 사용합니다.
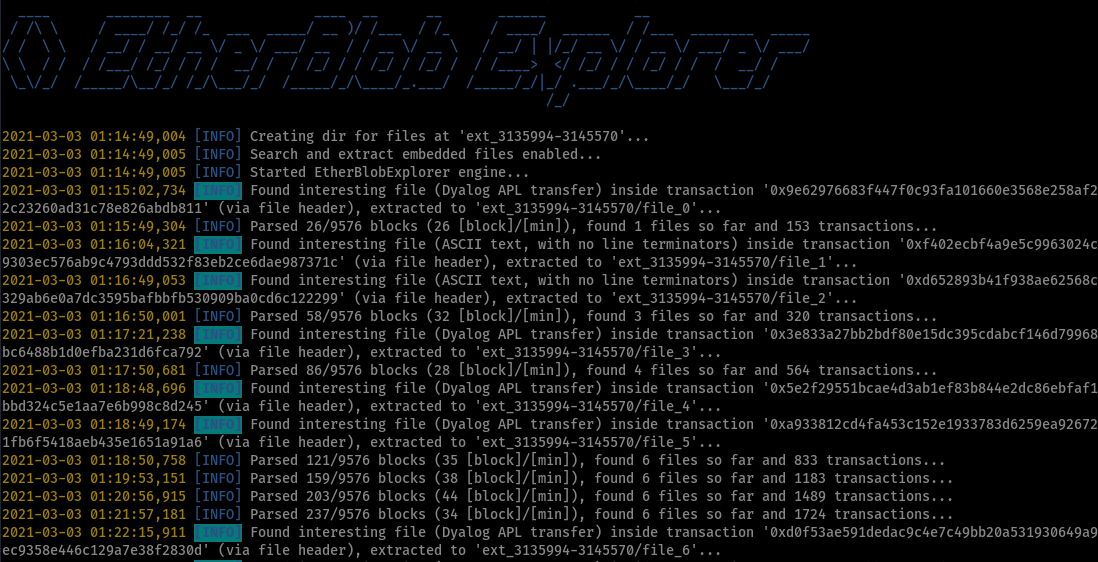 litneet64/etherblob-explorer
이더리움 블록체인 네트워크에서 blob 파일을 검색하고 추출합니다.
 sepinf-inc/iped
IPED 디지털 포렌식 도구. 이는 오픈 소스 소프트웨어로, 법 집행 기관이 범죄 현장에서 압수하거나 민간 조사관이 기업 조사에서 수집한 디지털 증거를 처리하고 분석하는 데 사용할 수 있습니다.
 roxanne_ardary/nullify
정책 기반의 자동 데이터 보존 및 삭제 시스템으로, 변경 불가능한 감사 추적, RBAC/ABAC, 다중 관할권 규정 준수, 민감 데이터를 위한 AI/ML 분류 기능을 제공합니다.
 piat0n/baremetal-ram-dumper
물리적 RAM을 디스크로 직접 덤프하는 베어 메탈 x86 유틸리티입니다. 냉동 메모리에 대한 콜드 부트 공격 실험을 위해 구축 및 테스트되었습니다.
 cisagov/esxiargs-recover
ESXiArgs 랜섬웨어로부터 복구하기 위한 도구
 nowsecure/android-forensics
오픈 소스 Android 포렌식 앱 및 프레임워크
 qixils/anticropalypse
취약한 이미지를 소급 삭제하여 aCropalypse 취약점(CVE-2023-21036, CVE-2023-28303)을 완화하는 Discord 봇
 spipm/depixelization_poc
Depix는 픽셀화된 스크린샷에서 평문을 복구하는 기술에 대한 PoC입니다.
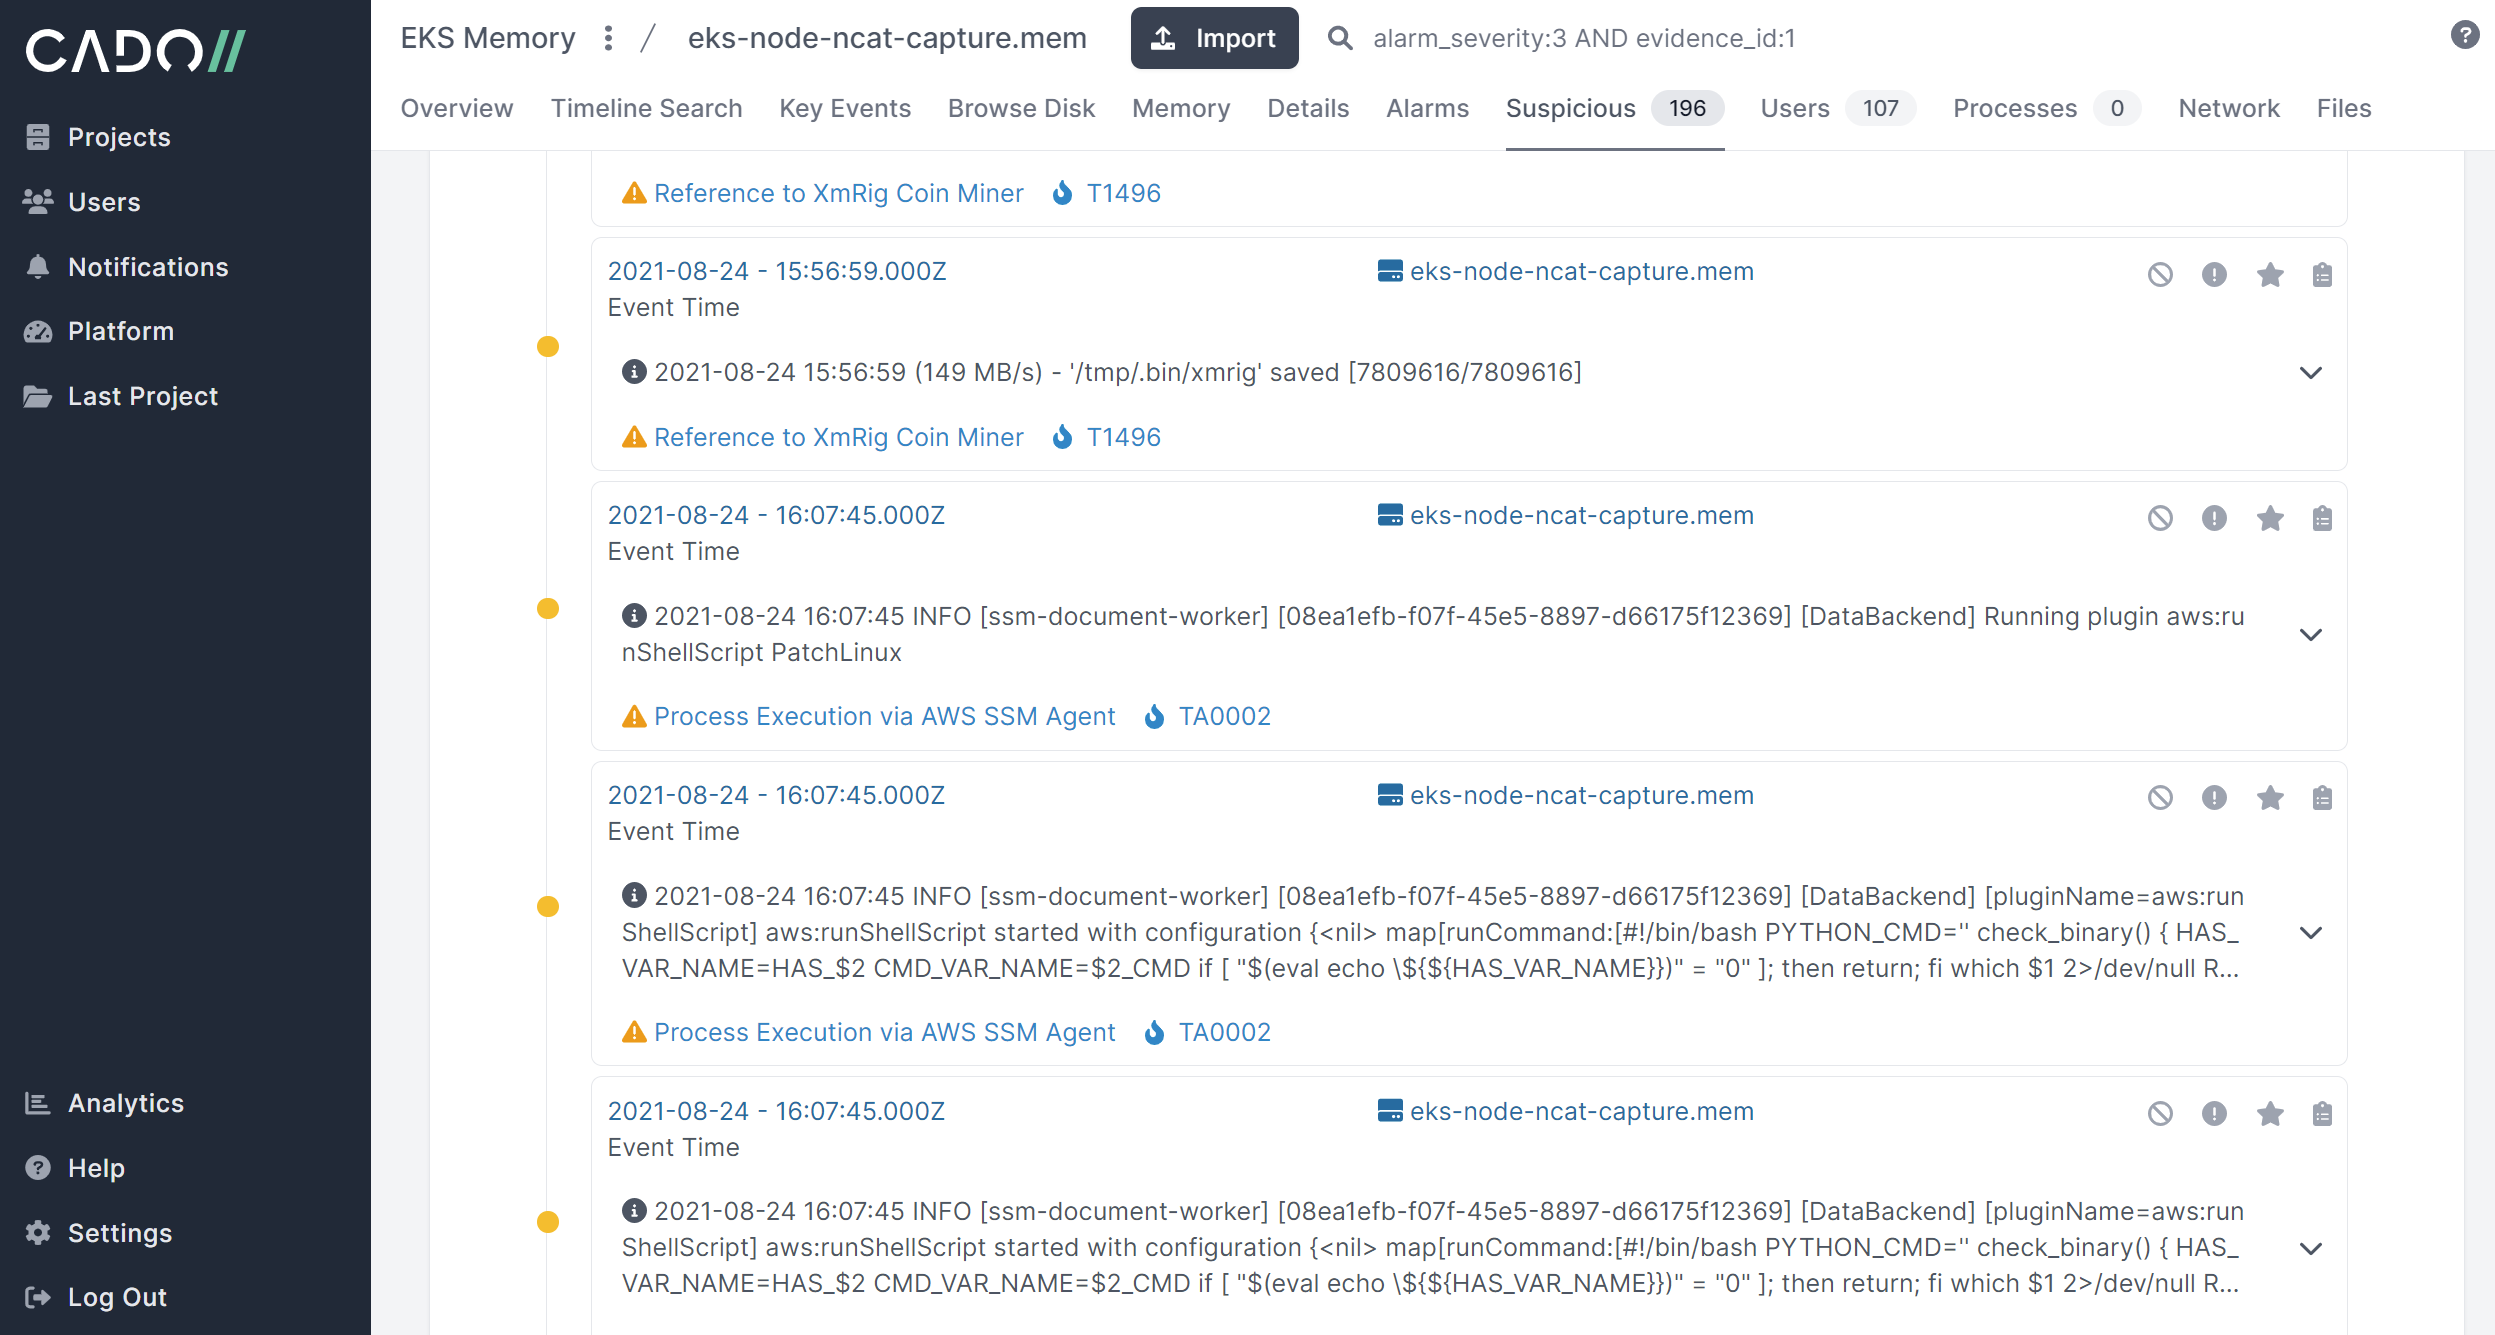 cado-security/rip_raw
Rip Raw는 침해된 Linux 시스템의 메모리를 분석하는 작은 도구입니다.
 labcif/fama
모바일 앱 포렌식 분석(FAMA) -- Autopsy 포렌식 브라우저용 모듈