
 #1
Tools for extracting sensitive data from compromised systems without detection.
Kitploit 추천
 george0papasotiriou/cve-2026-21004-sqlite-fts3-match-infoleak-via-query-crafting
CVE-2026-21004에 대한 개념 증명 익스플로잇: 조작된 SQLite FTS3/4 MATCH 접두사 쿼리를 블라인드 오라클로 사용하여 인덱싱된 비밀 데이터를 문자 단위로 복구합니다.
 george0papasotiriou/cve-2026-5432-graphql-batching-alias-confusion-sql-injection
취약한 Node.js 서버와 Python 익스플로잇을 통해 데이터베이스를 탈취하는 심각한 GraphQL 배칭 별칭 혼동 SQL 인젝션(CVE-2026-5432)을 시연합니다.
 v3s9er/cve-2026-52886
# Notepad++ CVE-2026-52886 — session.xml backupFilePath starts_with() 경로 탐색 (GHSA-rqfm-pw34-r7j6)
 george0papasotiriou/cve-2026-7070-rdp-clipboard-hijacking-via-virtual-channel-injection
가상 채널 주입을 통한 RDP 클립보드 하이재킹용 CVE-2026-7070 PoC; 데이터 탈취/자격 증명 가로채기를 위한 시뮬레이션 서버 및 익스플로잇 스크립트를 포함합니다.
 george0papasotiriou/cve-2026-9997-vpn-split-tunneling-bypass-via-dhcp-option-injection
CVE-2026-9997용 악성 DHCP 서버: VPN 클라이언트에 Option 121 정적 경로를 주입하여 분할 터널링을 우회하고 민감한 트래픽을 유출합니다.
 error-inside/cve-2025-10897
WooCommerce Designer Pro <= 1.9.28 - 인증되지 않은 임의 파일 읽기
 oscerd/cve-2026-64640
CVE-2026-64640 재현 도구 — Apache Polaris Iceberg REST register/register-view가 allowedLocations를 검증하기 전에 공격자가 선택한 메타데이터 위치를 읽고 스토리지 자격 증명을 제공합니다(혼동된…
 george0papasotiriou/cve-2026-21002-serverless-cold-start-credential-leakage-via-reused-tmp
CVE-2026-21002 서버리스 콜드 스타트 자격 증명 유출을 위한 PoC 익스플로잇으로, 재사용된 Lambda /tmp 디렉터리가 AWS 비밀 정보를 다른 함수에 노출시키는 방식을 시연합니다.
 daemoncibsec/flar3ad
POC of CVE-2026-51031 for arbitrary local file read
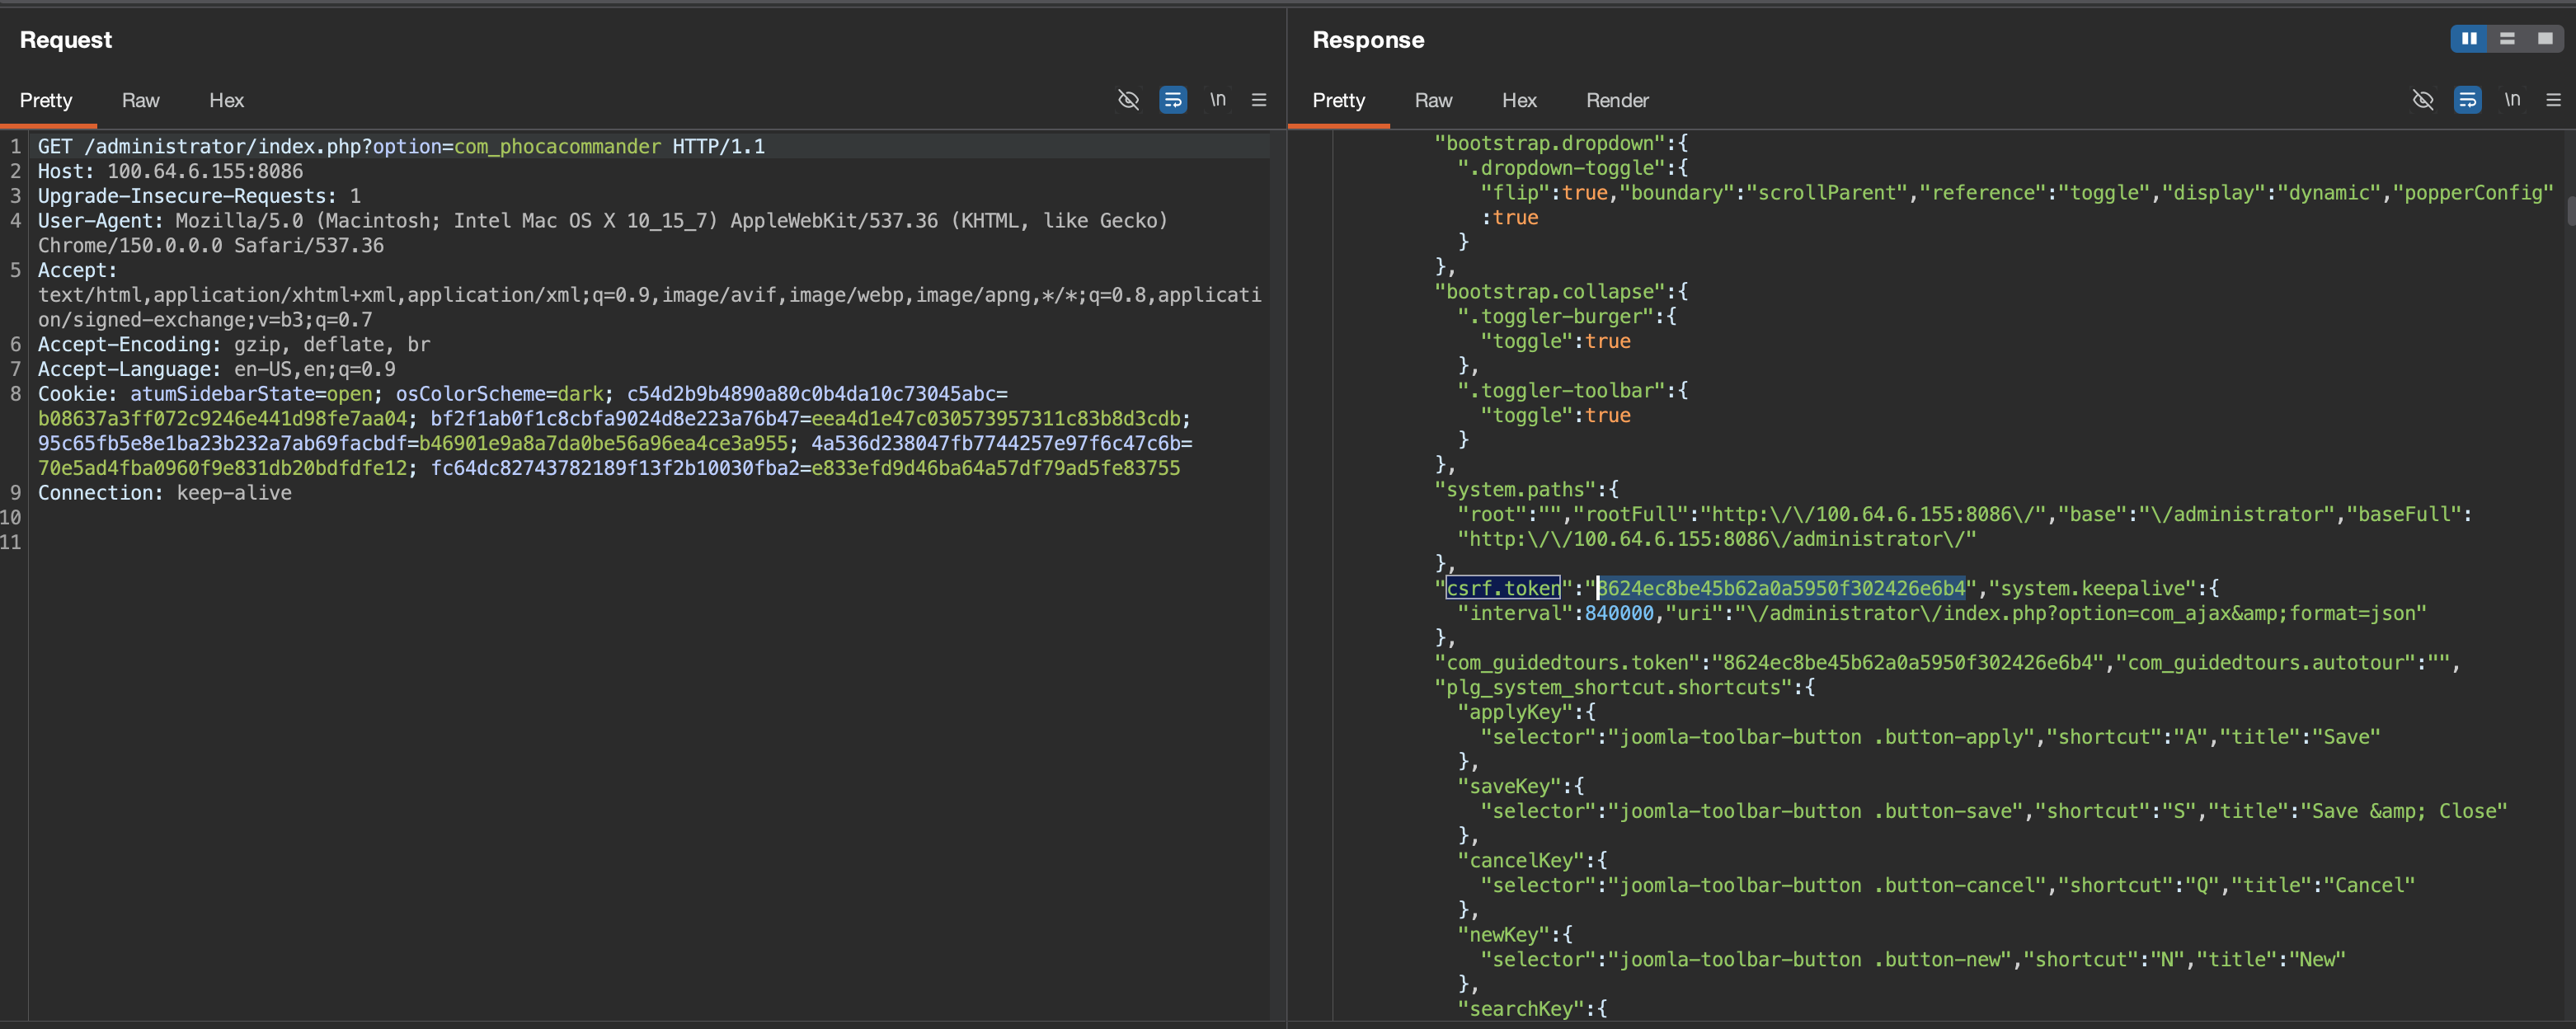 toanln-cov/cve-2026-66493
Joomla 확장 프로그램 PhocaCommander는 삭제, 복사, 이동 작업에서 경로 탐색(Path Traversal) 취약점에 노출되어 있습니다 - CVSS 6.4
 abdugafforov-bobur/cve-2026-72550-poc
CVE-2026-72550 — Friendica 인증되지 않은 스택 쿼리 SQL 인젝션 PoC (CVSS 9.8 치명적)
 vulnmachines/apacheskywalking
Apache Skywalking SQLi를 통한 민감한 파일 읽기
 majpuv/flowise-arbitrary-file-read-getfilefromstorage
Flowise(< 2.2.4)에서 getFileFromStorage(storageUtils.ts)의 경로 탐색을 통한 인증되지 않은 임의 파일 읽기 취약점. PUT /api/v1/document-store/store/:id에서 삭제되지 않은 파일 경로와 대량…
 tam-k592/cve-2024-52317
CVE-2024-52317 - Apache Tomcat HTTP/2 데이터 유출 취약점
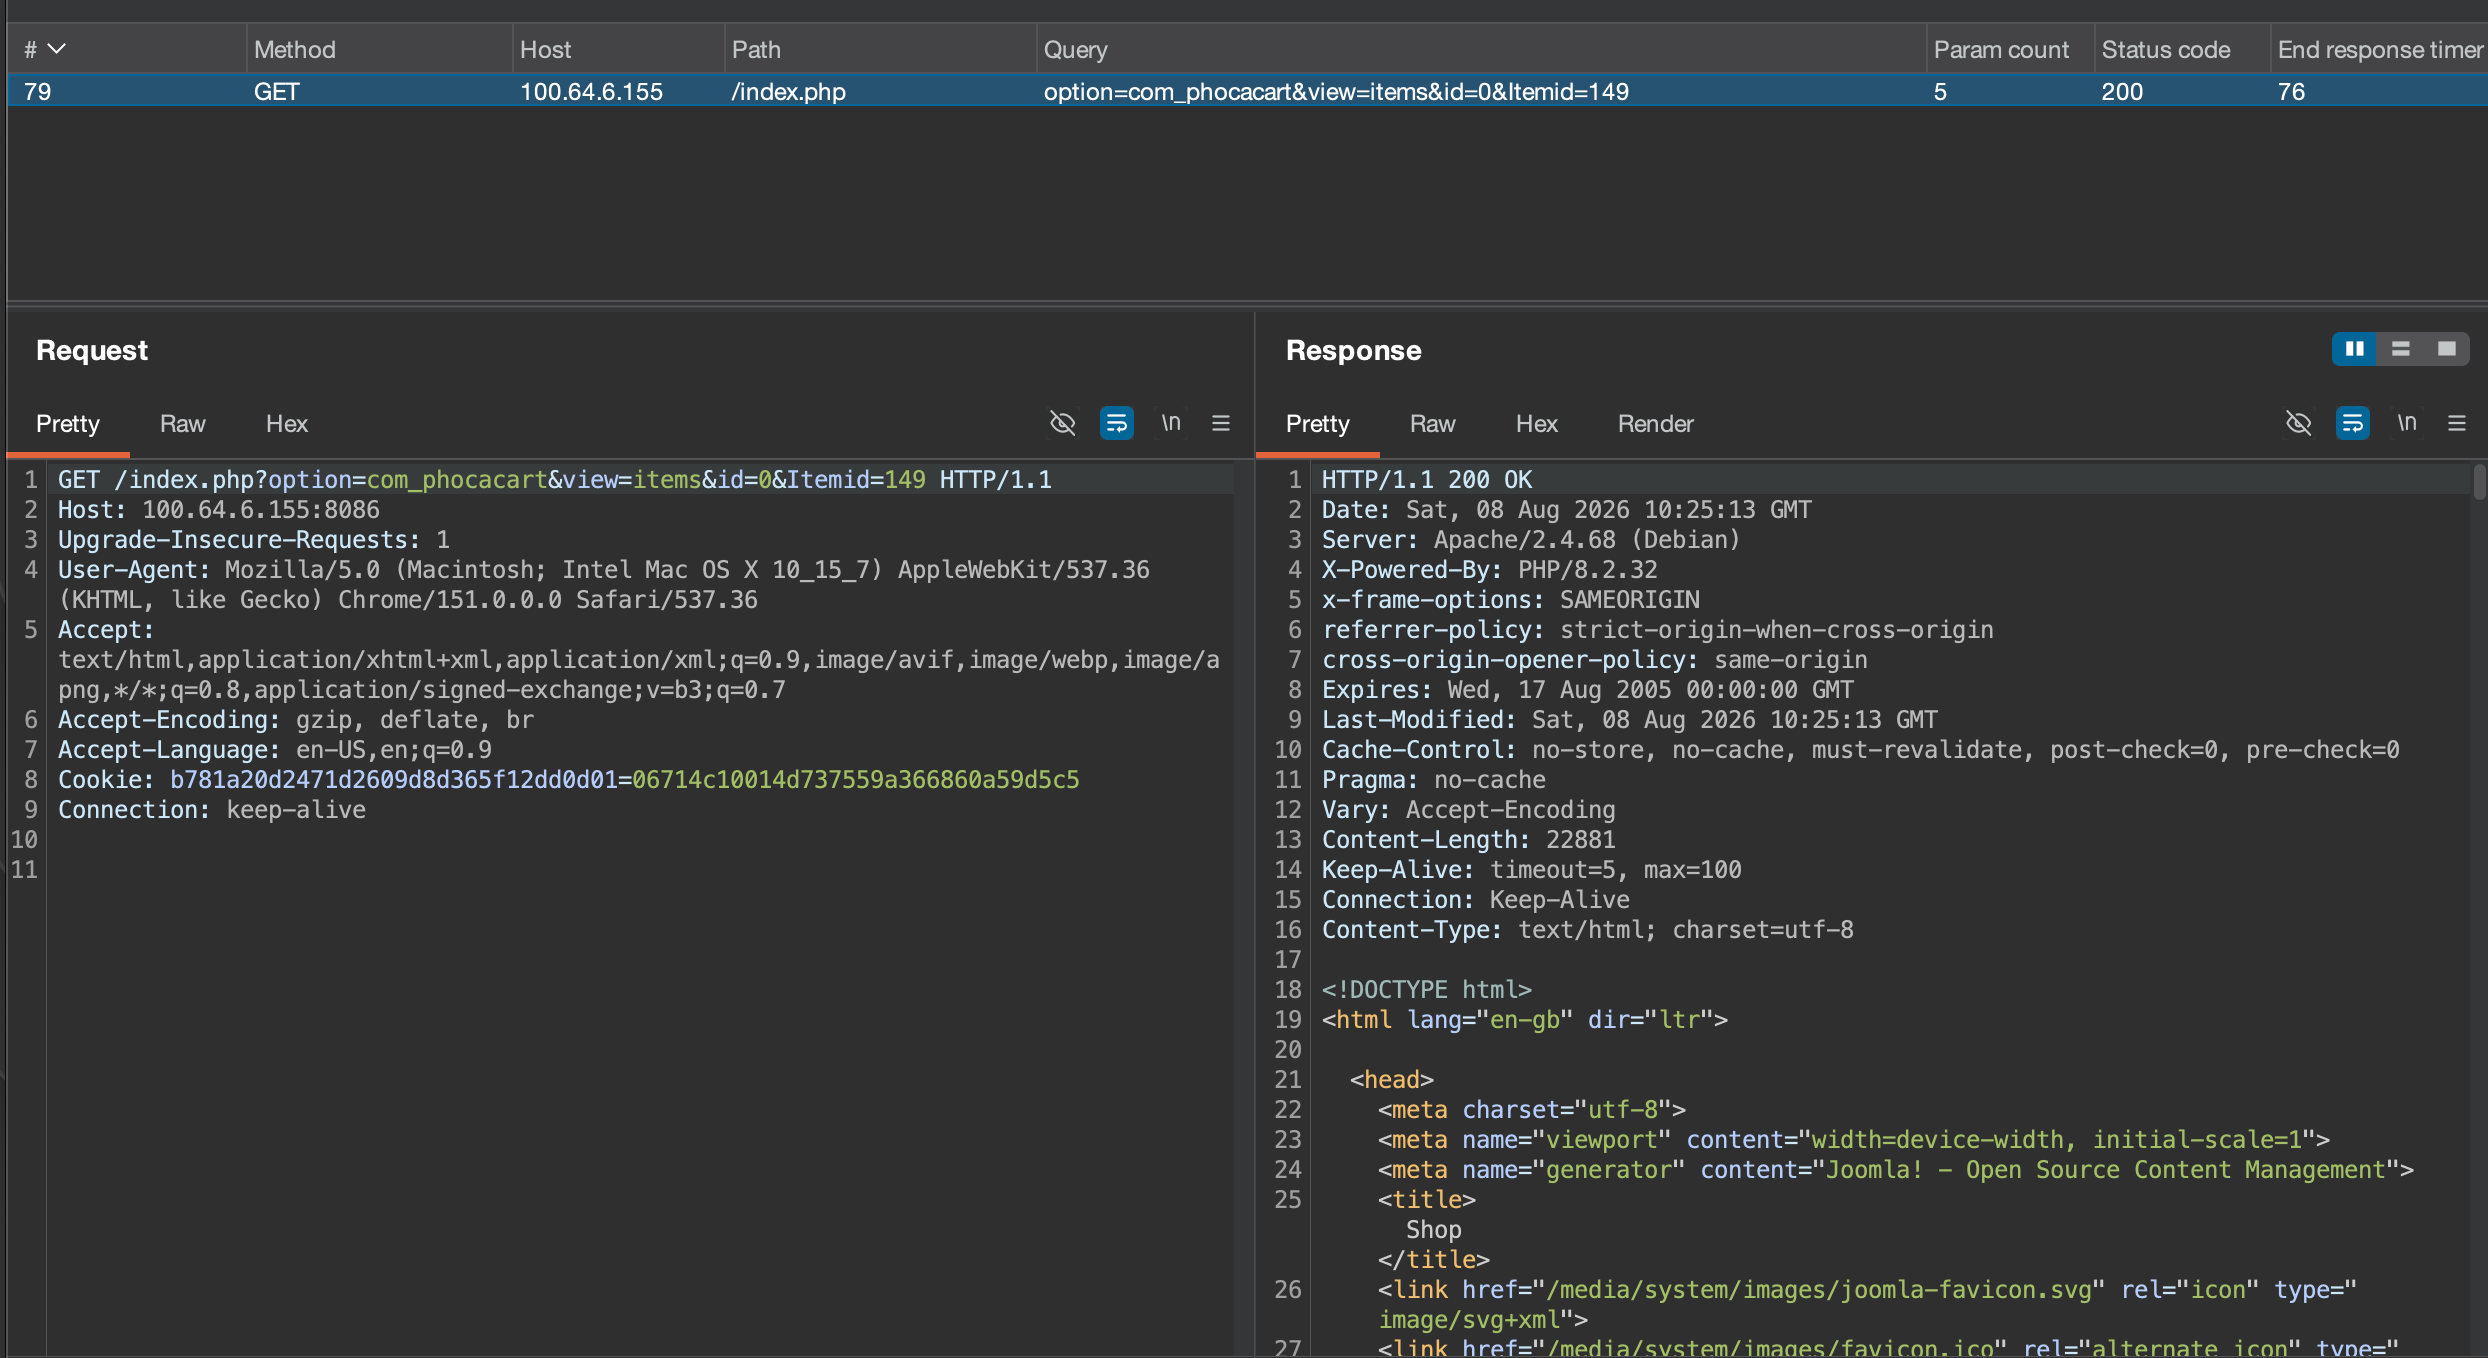 toanln-cov/cve-2026-74251
Phoca Cart의 속성 필터를 통한 인증되지 않은 SQL 인젝션 - CVSS 9.3
 kaitokidc500/cve-2024-23700-c2-server
CVE-2024-23700의 실행 시나리오를 보여주는 C2 서버 데모 소스 코드
 0xbassiouny1337/cve-2024-42009
이 스크립트는 Roundcube Webmail 1.6.7 버전의 저장형 XSS 취약점(CVE-2024-42009)을 악용합니다. 웹메일 시스템에 악성 페이로드를 주입하며, 트리거되면 피해자의 받은 편지함에서 이메일 콘텐츠를 외부로 유출합니다.
 heartlesseorg-dot/cve-2024-52806-poc
사전 인증(pre-auth) XXE 파일 읽기 취약점에 대한 개념 증명(PoC) 익스플로잇으로, SimpleSAMLphp의 영향을 받는 서버에서 조작된 SAML 요청을 통해 임의의 로컬 파일을 추출할 수 있게 합니다.








