#1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천
 henry861010/network_security_nycu
NYCU 네트워크 보안 과목을 위한 CVE-2021-21300 익스플로잇 구현. 취약점 시연 및 침투 테스트를 위한 셸 스크립트 포함.
 rishabh-kumar-cyber-sec/cve-2023-27163-ssrf-to-port-scanning
이것은 requests-baskets v 1.2.1의 SSRF로 인한 내부 포트 스캔을 자동화하는 간단한 스크립트입니다. 이 스크립트는 또한 hackthebox의 'SAU' 머신을 푸는 데 도움을 줄 수 있습니다.
 ch4n3-yoon/cve-2024-21520-demo
교육용 저장소로, Django Rest Framework 애플리케이션에서 XSS 취약점을 시연합니다. 개발자에게 XSS 공격의 식별 및 완화 방법을 가르치기 위해 의도적으로 취약한 코드를 포함하고 있습니다.
 ahmedmansour93/event-id-268-rule-name-soc292-possible-php-injection-detected-cve-2024-4577-
🚨 새 인시던트 보고서 작성 완료! 🚨 LetsDefend.io에서 "Event ID 268: SOC292 - PHP 인젝션 가능성 탐지 (CVE-2024-4577)" 건을 방금 마무리했습니다. 이 분석에는 PHP 서버를 대상으로 한 시도된 커맨드 인젝션 조사가…
 capture0x/confirmesc
Linux 권한 상승 열거 도구로, 익스플로잇 가능성을 확인하고 정확한 root 셸 명령을 제공합니다 - GTFOBins를 검색할 필요가 없습니다. MCP 서버 + AI 에이전트 스킬 포함.
 yv1ing/secbox
사전 구축된 샌드박스 환경에서 pi 에이전트를 사용하여 사이버보안 테스트를 수행합니다.
 horkimhab/cve-2026
CVE 개념 증명 리소스와 취약점 연구 자료의 교육용 모음으로, 승인된 실습 환경 테스트, 방어 연구, 안전한 코딩 실습을 위한 것입니다.
 liquid-sec/variatype.htb-cve-2025-66034
HackTheBox Variatype 머신의 CVE-2025-66034에 대한 Python 익스플로잇 스크립트로, 초기 접근을 위한 명령 실행 및 리버스 셸 페이로드를 제공합니다.
 wwwiesel/infosec-black-friday
블랙 프라이데이 정보보안 관련 소프트웨어/도구 할인 모음
 cure53/xsschallengewiki
XSS 챌린지와 해결책을 정리한 커뮤니티 유지 관리 위키로, 크로스 사이트 스크립팅 익스플로잇과 방어를 학습하기 위한 엄선된 실습 문제를 제공합니다.
 iapetus12/hackcar-writeup
작성 노트: Hackcar - DockerLabs (Node.js Inspector RCE + CVE-2025-55182 React2Shell)
 iapetus12/cohort-htb
HTB Cohort - SSRF, Marimo 사전 인증 RCE (CVE-2026-39987) 및 PackageKit 권한 상승 (CVE-2026-41651)
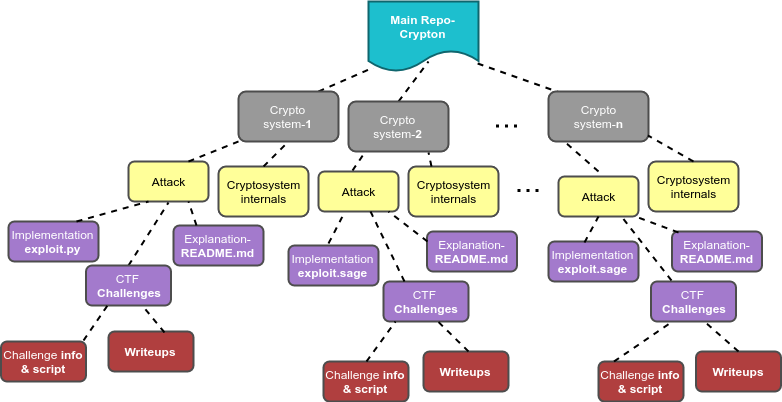 ashutosh1206/crypton
다양한 암호화 시스템, 디지털 서명, 키 교환, 인증 방법에 대한 모든 기존 공격의 설명과 구현, 그리고 CTF의 예제 문제로 구성된 라이브러리
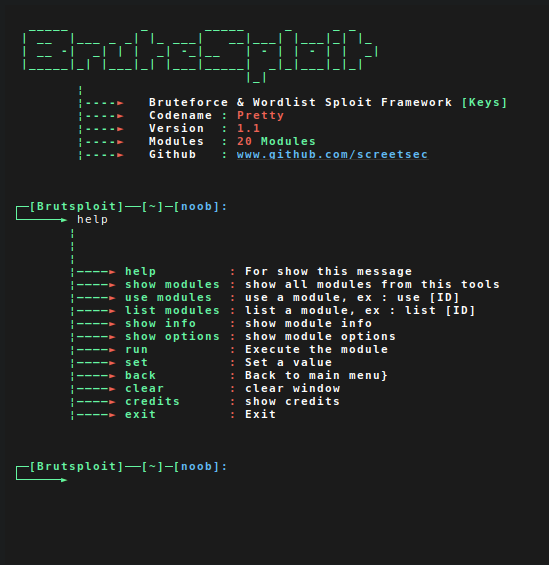 screetsec/brutesploit
BruteSploit은 대화형 셸로 워드리스트를 자동 생성(Generate), 무차별 대입(Bruteforce), 조작(Manipulation)하는 방법 모음입니다. 침투 테스트 중 열거에 사용할 수 있으며, CTF에서 단어나 파일 텍스트의 조작, 결합, 변환,…
 b3nac/injuredandroid
취약한 Android 애플리케이션으로, CTF 스타일로 간단한 취약점 예제를 보여줍니다.
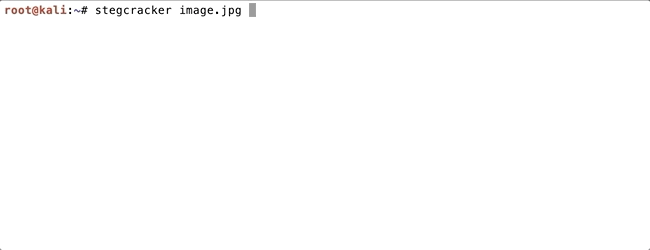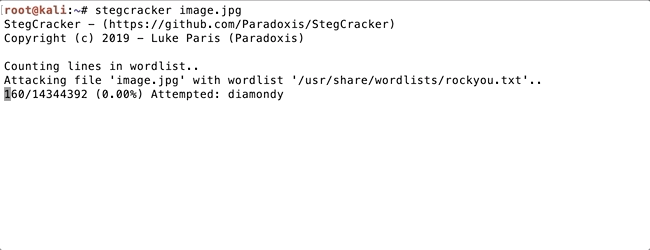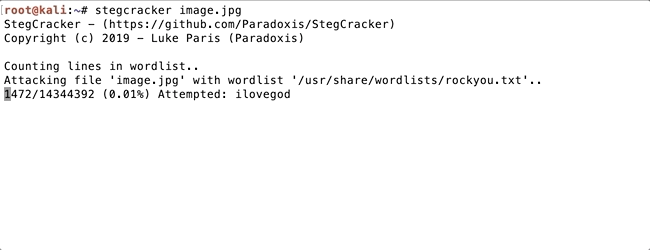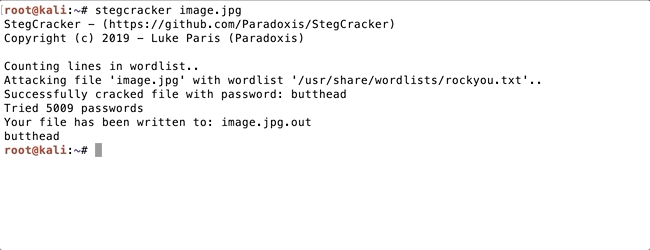 paradoxis/stegcracker
스테가노그래피 무차별 대입 유틸리티로 파일 내 숨겨진 데이터를 찾습니다.