
 #1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천
 eljoamy/mongobleed-exploit
MongoBleed(CVE-2025-14847) 실습 및 PoC: MongoDB의 심각한 인증되지 않은 메모리 누수를 재현하기 위한 완전한 교육 환경입니다. 다중 데이터베이스 시딩(PII, API 키)이 포함된 취약한 Docker 컨테이너와 데이터 추출을 시연하는…
 ratiros01/cve-2004-1561
독립형 Python 익스플로잇 for CVE-2004-1561 (Icecast 헤더 오버플로우), 침투 테스트 및 CTF 연습용으로 설계되었습니다.
 hackmelocal/cve-2021-24891-simulation
컨테이너화된 실습 환경으로, Elementor WordPress 플러그인의 DOM 기반 XSS 취약점(CVE-2021-24891)을 시뮬레이션 및 익스플로잇하여 실습형 보안 교육을 제공합니다.
 shi10587s/sauercloude
0day VirtualBox 6.1.2 탈출 (RealWorld CTF 2020/2021 CVE-2021-2119)
 chatbottesisgmailh/sauercloude
0day VirtualBox 6.1.2 탈출 (RealWorld CTF 2020/2021 CVE-2021-2119)
 prprhyt/poc_tls1_3_cve-2020-13777
CVE-2020-13777(GnuTLS TLS 1.3 재연결 취약점)에 대한 개념 증명입니다. pcap 파일을 파싱하여 교육 및 기술 검증 목적으로 해당 결함을 시연합니다.
 specializzazione-cyber-security/demo-cve-2021-29447-lezione
CVE-2021-29447에 대한 개념 증명 익스플로잇으로, WordPress 5.6-5.7에서 인증된 XXE 취약점을 악용합니다. 교육용 테스트를 위한 실습 환경 설정, 악성 WAV 생성, 공격자 서버를 포함합니다.
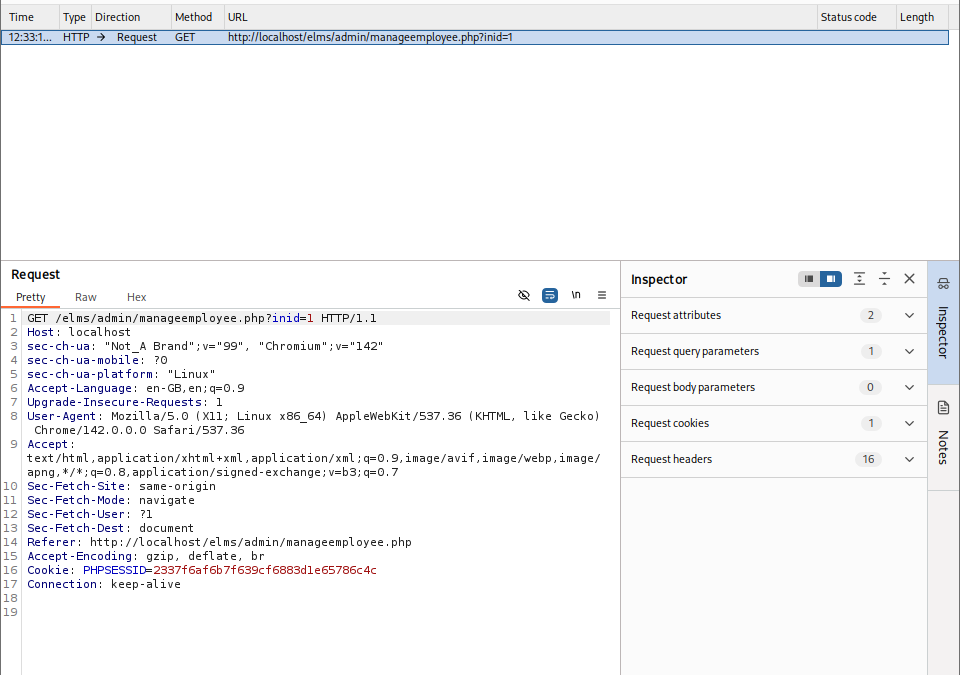 r-pradyun/cve-2025-67315
# CSRF 취약점 PoC 및 관리자 패널 직원 비활성화에 대한 수정 가이드 CVSS 점수, 공격 재현 단계, 보안 강화 권장 사항을 포함합니다.
 anir0y/sonicwall-audit-toolkit
SonicWall 보안 감사 툴킷 (취약한 CTF 랩 포함) (CVE-2021-20038, CVE-2024-53704)
 igorbf495/cve-2024-42327
분석 cve-2024-42327
 datntsec/cve-2019-12735
# CVE-2019-12735 상세 기술 분석 및 PoC Vim/Neovim의 modeline 샌드박스 우회를 통한 임의 코드 실행 취약점(CVE-2019-12735)에 대한 상세 기술 분석 및 개념 증명(PoC) 자료로, 리버스 셸 악용을 포함합니다.
 j3r1ch0123/cve-2024-24590
Hack The Box 머신 Blurry를 위한 이 익스플로잇을 만들었습니다.
 akashicyitai/cve-2019-12937-toaruos
ToaruOS gsudo의 스택 버퍼 오버플로인 CVE-2019-12937에 대한 개념 증명 익스플로잇으로, 조작된 DISPLAY 환경 변수와 셸코드를 통해 로컬 권한 상승을 root로 달성합니다.
 hackhoven/strapi-rce
CVE-2019-18818 및 CVE-2019-19609를 혼합하여 Strapi CMS에서 인증 없이 원격 코드 실행을 수행하는 익스플로잇 스크립트.
 user0x1337/cve-2023-30547
CVE-2023-30547 (vm2 라이브러리) PoC

 flojboj/cve-2021-31630
CVE-2021-31630용 POC Exploit으로, Python3로 작성되었으며 non-blocking 모드의 C reverse shell을 사용합니다.
 foxyproxys/cve-2023-52654
Unix 시스템에서 잘못 구성된 setuid/sgid 바이너리, sudo, cron, LD_PRELOAD를 악용하는 자동 권한 상승 스크립트입니다. CTF 및 침투 테스트용으로 설계되었으며, 타사 종속성이 없습니다.








