
 #1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천
 mkirahmet/cve-2023-50164-htb-strutted
CVE-2023-50164 (Apache Struts 2)에 대한 개념 증명(Proof-of-concept), 원래 jakabakos가 작성했으며 HTB Strutted 실습 환경에 맞게 수정되었습니다. 교육용으로만 사용하세요.
 eurogig/jankybank
취약한 log4j 버전(CVE-2021-44228)을 포함한 간단한 Java 프론트엔드 및 백엔드
 5kr1pt/roundcube_cve-2025-49113
설명 + THM 랩
 victormbogu1/letsdefend-soc342-cve-2025-53770-sharepoint-toolshell-auth-bypass-andrce-eventid-320
공격 체인, 포렌식 분석 및 차단 조치를 포함하여 CVE-2025-53770 SharePoint ToolShell 인증 우회 및 RCE를 분석하는 LetsDefend SOC342 랩의 단계별 연습.
 hackmelocal/cve-2025-31486-simulation
Vite 개발 서버의 경로 탐색 취약점인 CVE-2025-31486을 시뮬레이션하고 익스플로잇하기 위한 컨테이너화된 랩 환경으로, 실습 보안 교육을 위한 단계별 지침을 제공합니다.
 amalpvatayam67/day05-grafana-sqlexpr-lab
Grafana SQL Expressions → DuckDB LFI (CVE-2024-9264)
 mqkgithub/moniker-link-cve-2024-21413
Microsoft Outlook에서 CVE-2024-21413을 악용하여 Protected View를 우회하고 Moniker Links를 통해 NTLM 자격 증명을 누출하며, 해시 캡처를 위해 Responder를 사용하는 단계별 설명서
 hklabcr/cve-2011-2523
# vsftpd 2.3.4 백도어(CVE-2011-2523) 수동 및 자동 익스플로잇 실습 가이드 커스텀 리버스 셸 페이로드와 Metasploit 통합을 활용한 vsftpd 2.3.4 백도어(CVE-2011-2523)의 수동 및 자동 익스플로잇 실습으로, 침투…
 hackedrishi/ctf_writeups-tryhackme-cve-2021-41773-
CTF_WRITEUPS/TryHackMe /CVE-2021-41773/
 aaqilyousuf/cve-2025-7775-vulnerable-lab
취약한 Docker 기반 웹 애플리케이션으로, RCE, 경로 탐색, 하드코딩된 자격 증명, 안전하지 않은 파일 업로드를 노출합니다. 보안 스캐너 템플릿을 테스트하기 위한 격리된 실습 환경입니다.
 mgueye3/log4shell
이 저장소는 안전하고 통제된 가상 머신 내에서 실제 Log4Shell(CVE-2021-44228) 취약점을 악용한 사이버 보안 과제 작업을 담고 있습니다. 이 프로젝트는 숨겨진 플래그를 검색하기 위한 여러 익스플로잇 작업으로 구성된 Capture-the-Flag…
 kiphuong/challenge-cve-2024-3552
Docker 기반 CTF 챌린지로, 웹 디렉터리 플러그인의 CVE-2024-3552를 악용합니다. docker-compose up으로 시작하여 취약한 WordPress 유사 환경을 공격하세요.

 mbrandner-group/webgoat.net
XSS, SQL 인젝션 및 기타 공격 벡터를 다루는 실습을 통해 일반적인 웹 보안 취약점을 학습할 수 있도록 의도적으로 취약하게 설계된 .NET 웹 애플리케이션입니다.
 gmh5225/kernel-ctf
버퍼 오버플로, use-after-free, 경쟁 조건 취약점을 다루는 실습 중심 보안 학습을 위한 Linux 커널 익스플로잇 CTF 챌린지 모음.
 bugvex/poison-htb-report
HTB "Poison"에서 PwnKit (CVE-2021-4034)를 사용하여 권한 상승
 100hnomeunome/zerologon-cve-2020-1472-lab
ZeroLogon 취약점 (CVE-2020-1472) 설명 및 시연
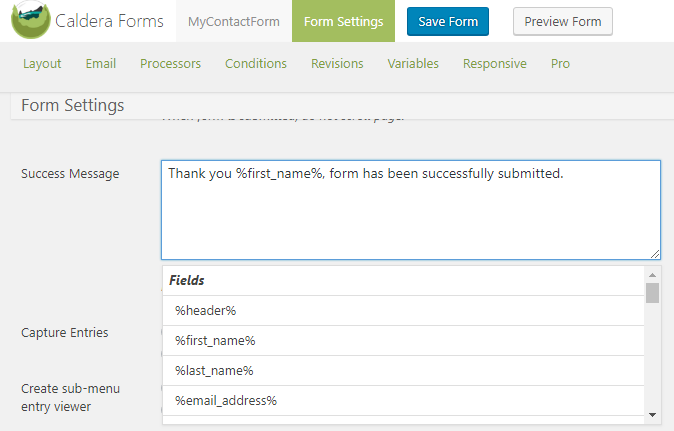 mindpr00f/cve-2018-7747
CalderaForms 1.5.9.1 XSS (WordPress 플러그인) - 튜토리얼
 heathen42/ctf
바이너리 익스플로잇, 리버스 엔지니어링, 시스템 보안을 다루는 상세한 해설이 포함된 CTF 챌린지 솔루션의 엄선된 컬렉션입니다.








