
 #1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천
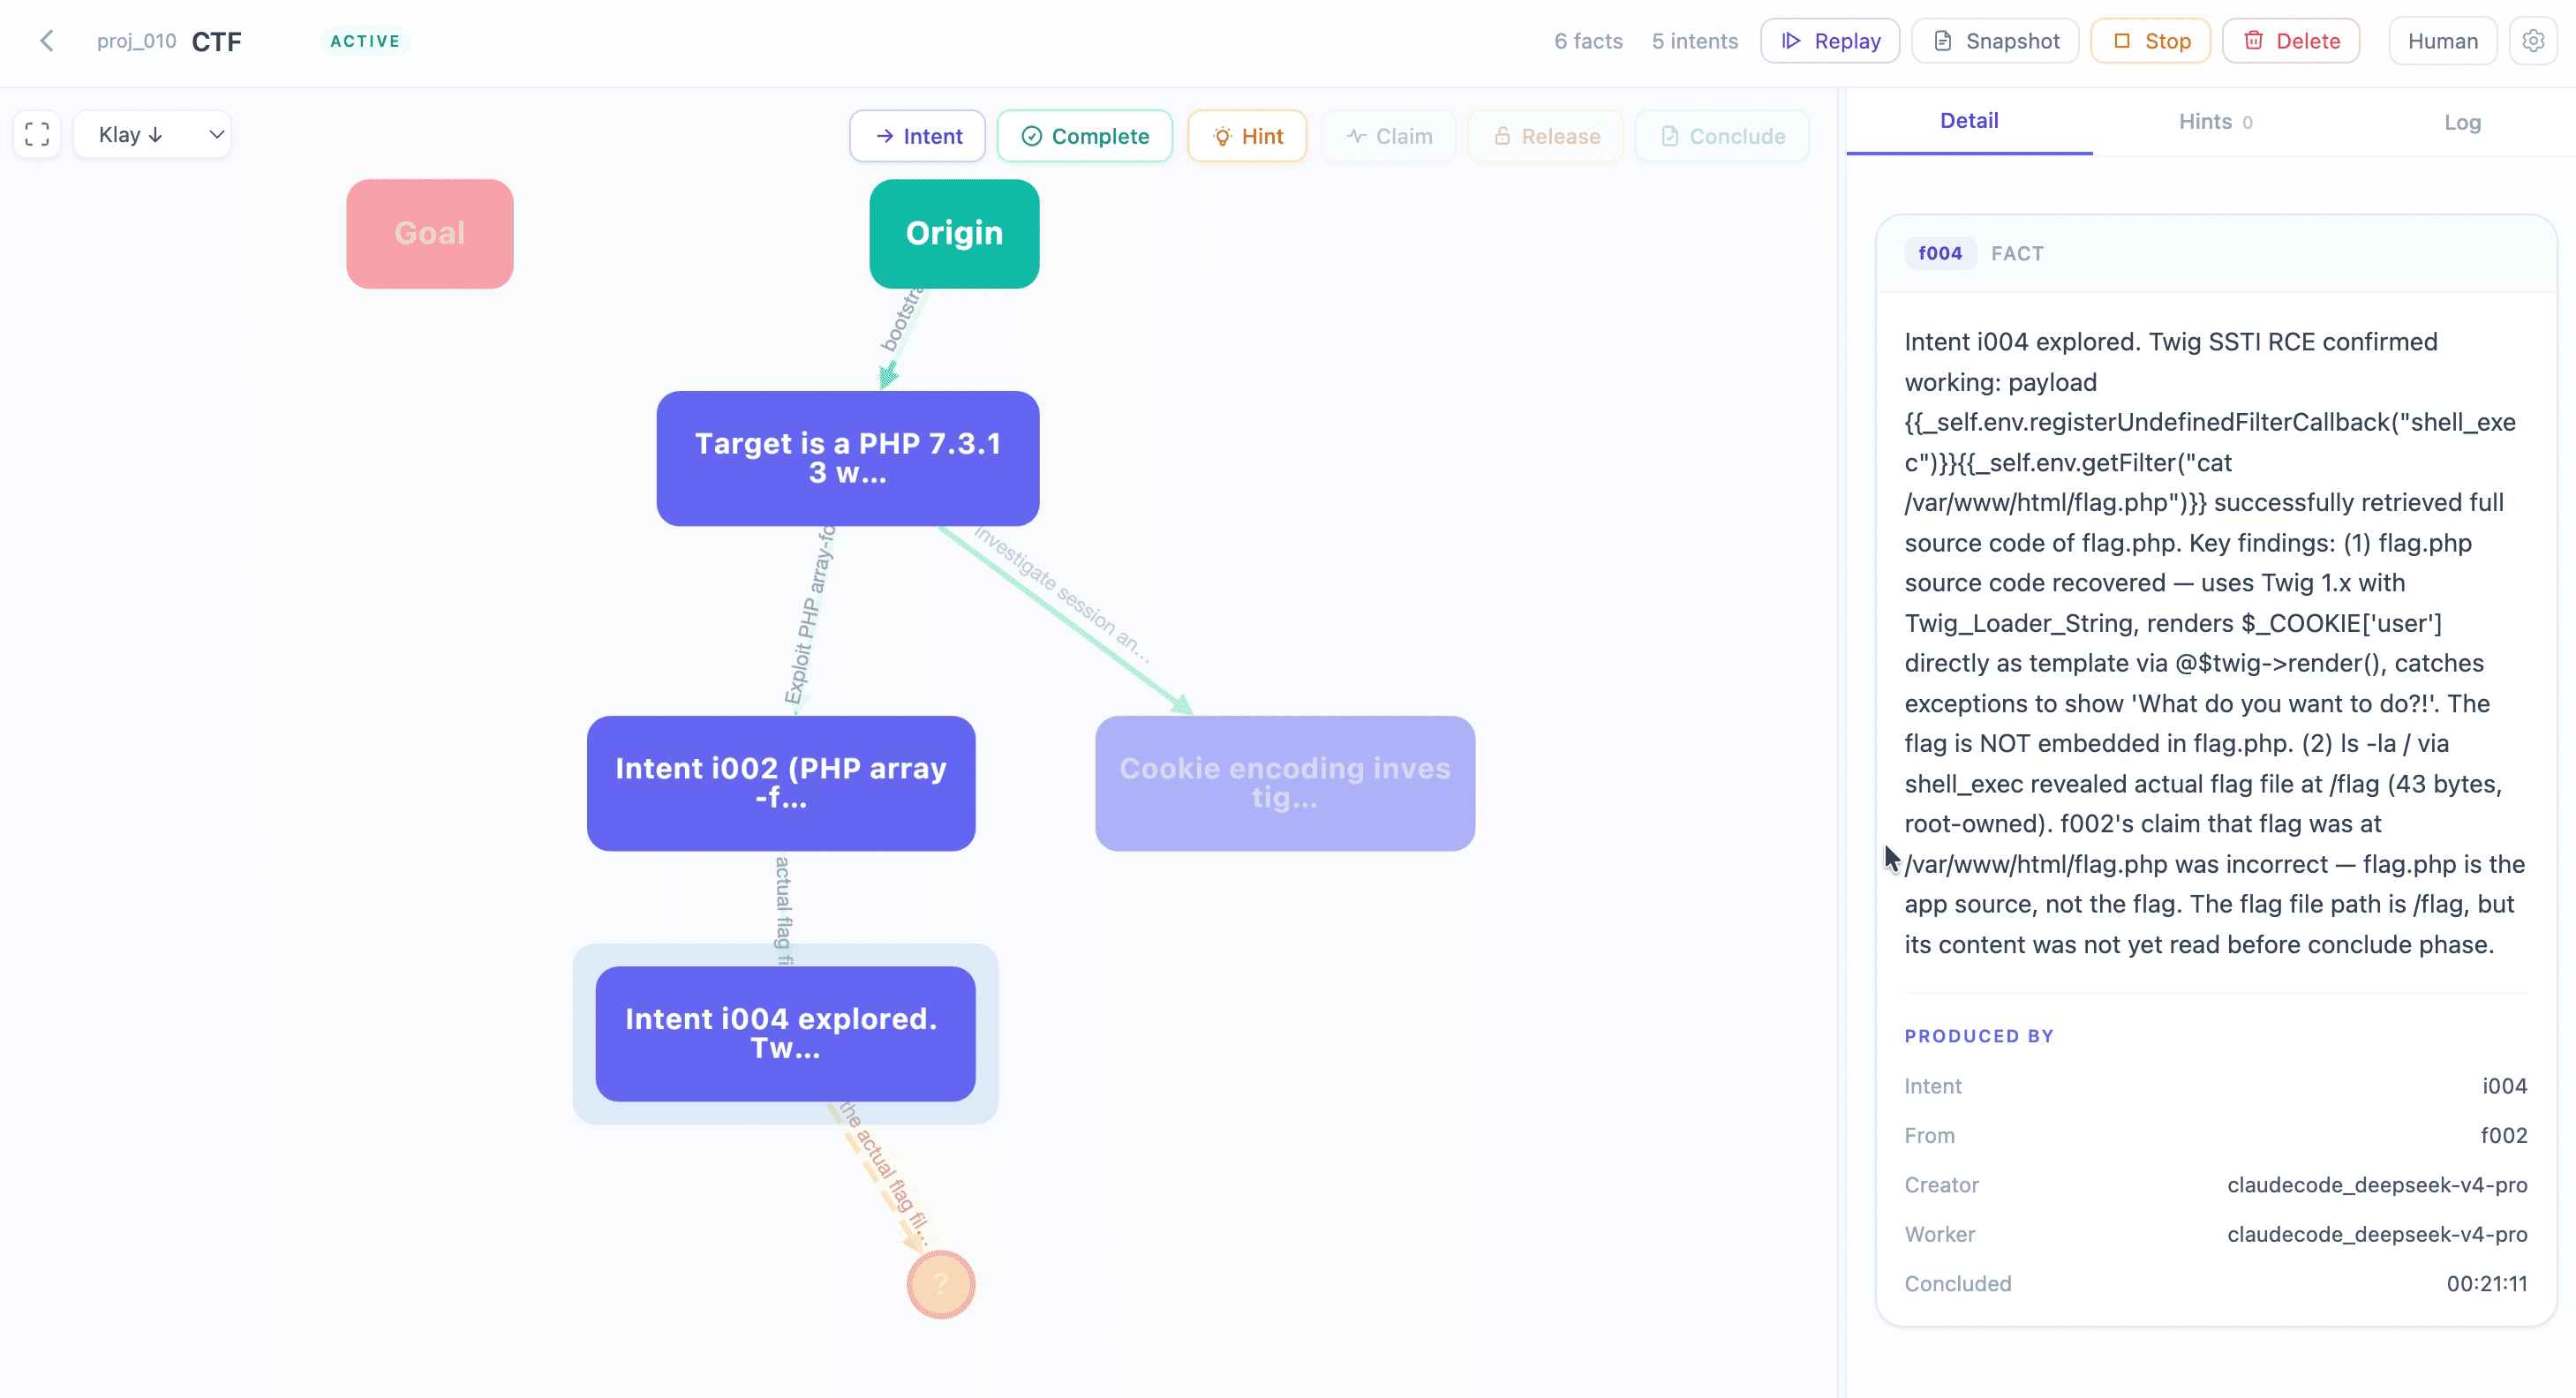
 oritera/cairn
LLM 기반 상태 공간 탐색 엔진으로, 자율 침투 테스트, CTF 문제 해결, 취약점 연구에 사용됩니다. 블랙보드 아키텍처와 에이전트 워커를 사용하여 출발점에서 목표까지 알려지지 않은 경로를 탐색합니다.
 husnainfareed/awesome-ethical-hacking-resources
😎 🔗 윤리적 해킹 및 침투 테스트 학습을 위한 모든 종류의 리소스에 관한 멋진 목록.
 ignitetechnologies/privilege-escalation
이 치트시트는 CTF 플레이어와 초보자를 대상으로 하여, 예시를 통해 권한 상승(Privilege Escalation)의 기본 원리를 이해하도록 돕기 위해 제작되었습니다.
 joe-shenouda/awesome-cyber-skills
합법적이고 안전하게 사이버 보안 기술을 훈련할 수 있는 해킹 환경의 엄선된 목록
 niklasb/libc-database
libc 오프셋 데이터베이스를 구축하여 익스플로잇을 단순화합니다.
 ticarpi/jwt_tool
:snake: JSON Web Tokens를 테스트, 조정 및 크래킹하기 위한 툴킷
 rosesecurity/red-teaming-ttps
레드 팀원과 방어자 모두에게 유용한 기술, 전술, 절차!
 jonathansalwan/ropgadget
ELF, PE, Mach-O, 및 Raw 바이너리에서 x86, ARM, MIPS, 및 RISC-V 아키텍처에 걸쳐 ROP gadgets를 검색합니다. 자동화된 ROP chain generation 및 interactive console mode를 지원합니다.
 charles2gan/gda-android-reversing-tool
APK, DEX, ODEX, OAT, JAR, AAR, CLASS 파일을 위한 가장 빠르고 강력한 안드로이드 디컴파일러(Java VM 없이 작동하는 네이티브 도구)입니다. 악성 행위 탐지, 개인정보 유출 탐지, 취약점 탐지, 경로 해결, 패커 식별, 변수 추적, 난독…
 six2dez/pentest-book
큐레이션된 침투 테스트 위키로, 정찰, 웹, 클라우드, 모바일 및 사후 공격 활용을 위한 매일 업데이트되는 기술, 스크립트 및 체크리스트를 제공합니다. OSCP 및 실제 공격 상황에 맞게 설계되었습니다.
 helloexp/0day
다양한 CMS, 다양한 플랫폼, 다양한 시스템, 다양한 소프트웨어 취약점의 EXP, POC ,이 프로젝트는 지속적으로 업데이트됩니다
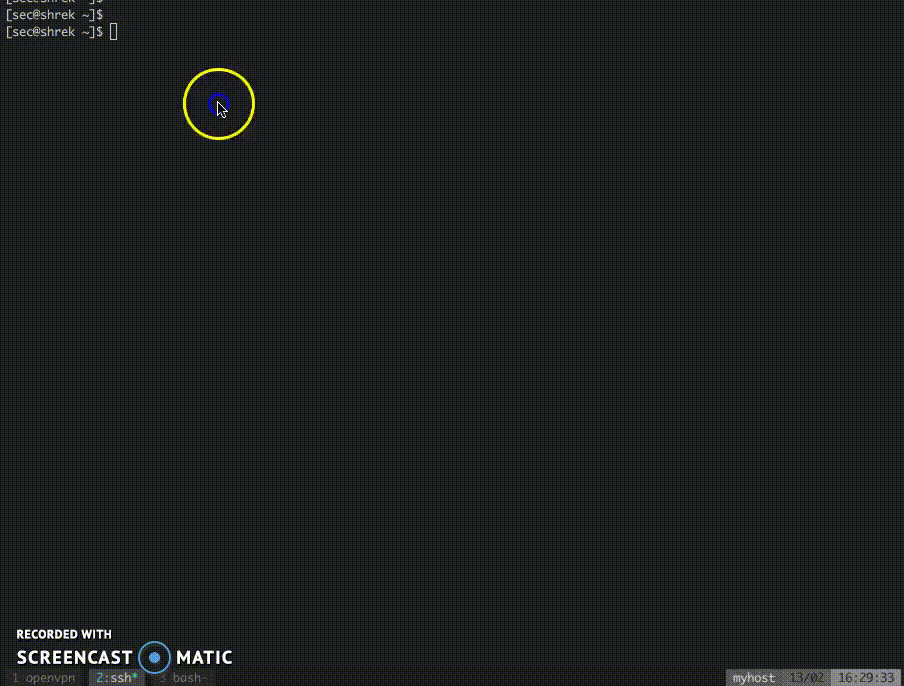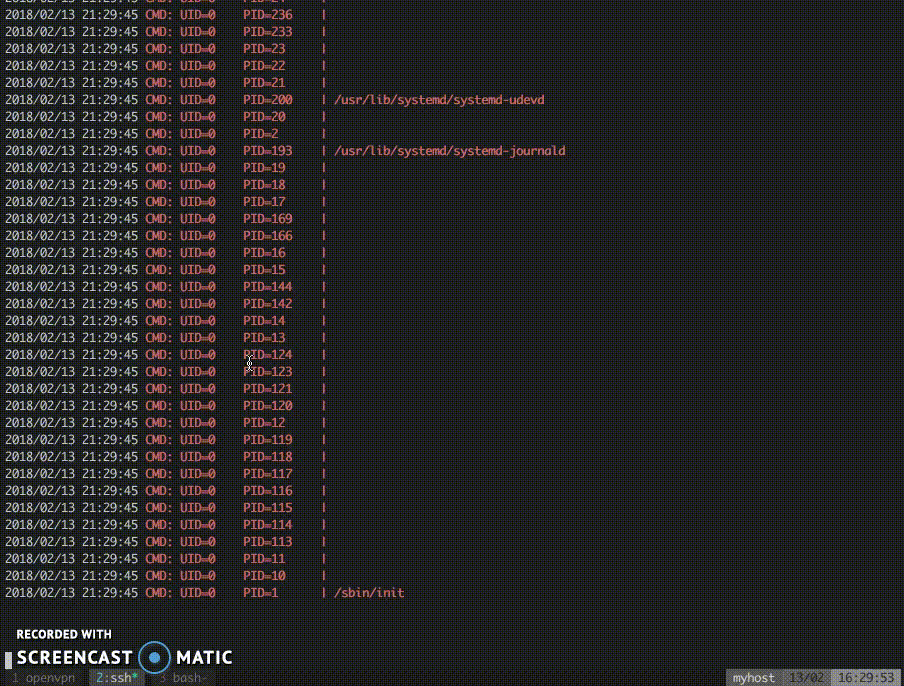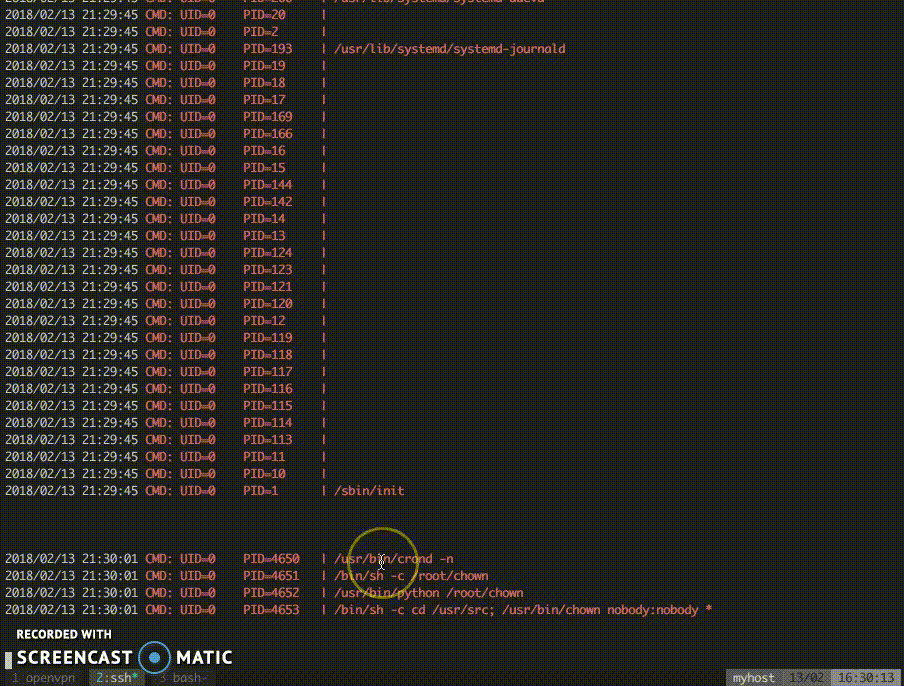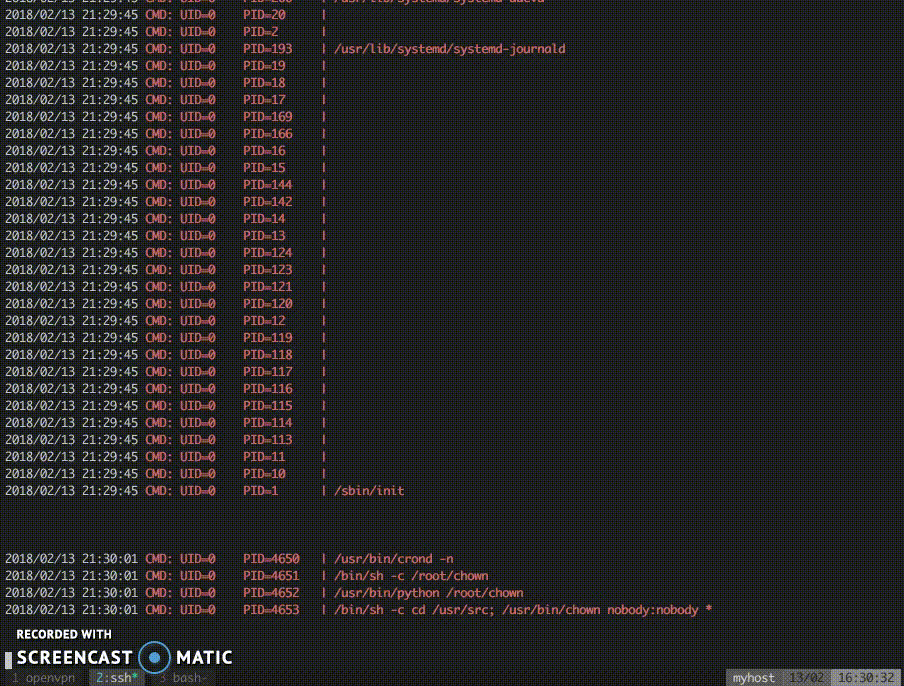 dominicbreuker/pspy
루트 권한 없이 리눅스 프로세스 모니터링
 owasp/securityshepherd
Web and mobile application security training platform
 bugbasesecurity/pentest-copilot
Kali 박스에 연결하여 보안 도구를 자율적으로 실행하고, 결과를 분석하며, 브라우저 기반 워크플로를 반복하는 AI 기반 침투 테스트 에이전트입니다.
 m14r41/pentestingeverything
VAPT/AppSec 및 침투 테스트 가이드를 위한 완벽한 솔루션: 웹 | 모바일 | API | Thick Client | 소스 코드 리뷰 | DevSecOps | 무선 | 네트워크 침투 테스트 | SAST | DAST 등...
 diego-treitos/linux-smart-enumeration
리눅스 침투 테스트 및 CTF를 위한 상세 수준을 갖춘 열거 도구
 miscusi-peek/cheatengine-mcp-bridge
좋아하는 AI 에이전트를 MCP를 통해 Cheat Engine에 직접 연결하세요. 자연어를 사용하여 리버스 엔지니어링, 포인터 스캐닝, 메모리 분석을 자동화하세요.







