
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
카테고리

CTF

Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.

Kitploit 추천

추천 도구

10 선택됨
pwntools preview#1

pwntools

GitHubgallopsled/pwntools
13.6k1일 전
pwndbg preview#2

pwndbg

GitHubpwndbg/pwndbg
10.8k11시간 49분 전
gef preview#3

gef

GitHubhugsy/gef
8.3k2개월 전
RsaCtfTool preview#4

RsaCtfTool

GitHubrsactftool/rsactftool
7.1k5일 전
CyberChef preview#5

CyberChef

GitHubgchq/cyberchef
35.6k5일 전
Ciphey preview#6

Ciphey

GitHubbee-san/ciphey
21.6k15일 전
how2heap preview#7

how2heap

GitHubshellphish/how2heap
8.8k5개월 전
ROPgadget preview#8

ROPgadget

GitHubjonathansalwan/ropgadget
4.5k4개월 전
Ropper preview#9

Ropper

GitHubsashs/ropper
2.1k2개월 전
zsteg preview#10

zsteg

GitHubzed-0xff/zsteg
1.6k9개월 전
최신관련성인기최근 업데이트
1088 결과
lehack-2026-challenge preview

lehack-2026-challenge

GitHubsynacktiv/lehack-2026-challenge

Synacktiv의 leHack 2026 챌린지 소스

password-crackingdigital-forensicsctf+3
23개월 전
BLUE-WRITEUP-CVE-2017-0144 preview

BLUE-WRITEUP-CVE-2017-0144

GitHubquincyomoruyi6-lang/blue-writeup-cve-2017-0144

패치되지 않은 Windows 7 대상("Blue")에 대한 완전한 보안 평가를 수행하여 엔터프라이즈 환경에서 레거시 서비스 취약점의 영향을 입증했습니다
vulnerability-analysisexploitationinformation-gathering+7
11개월 전
onetwoseven-writeup preview

onetwoseven-writeup

GitHubdopaminauta/onetwoseven-writeup

HTB OneTwoSeven 전체 워크스루: 결정적(예측 가능한) 자격 증명, chroot 심볼릭 링크 탈출, rewrite-rule 우회 RCE, CVE-2024-1086으로 root 권한 획득
password-crackingprivilege-escalationexploitation+7
12개월 전
moodle-cve preview

moodle-cve

GitHubhxuu/moodle-cve

웹 CTF 챌린지: moodle CVE-2025-26529 하이라이트 (2가지 변형)
privilege-escalationvulnerability-analysisexploitation+3
31년 전
sudoinjection preview

sudoinjection

GitHubmikivirus0/sudoinjection

Sudo Local Privilege Escalation CVE-2025-32463 (셸이 안정적이지 않아 새로운 루트 셸을 생성하기 어려운 경우에 가장 적합)
privilege-escalationvulnerability-analysisexploitation+5
21년 전
jwt-key-confusion-poc preview

jwt-key-confusion-poc

GitHubaalex954/jwt-key-confusion-poc

JWT 키 혼동 PoC (CVE-2015-9235) - Hack the Box 챌린지 'Under Construction'를 위해 작성됨
payload-generationvulnerability-analysisexploitation+3
24년 전
Blackash-CVE-2025-55182 preview

Blackash-CVE-2025-55182

GitHubshen771/blackash-cve-2025-55182

CVE-2025-55182
payload-generationvulnerability-analysisexploitation+7
10개월 전
wvctf preview

wvctf

GitHubsyn-4ck/wvctf

WVCTF 또는 WebVulnCTF는 게임화된 웹 플랫폼으로, 침투 테스트 및 웹 애플리케이션 개발 보안 교육을 재미있는 방식으로 제공합니다. 보상 시스템을 통해 사용자는 취약한 애플리케이션에서 웹 애플리케이션의 일반적인 취약점에 해당하는 플래그 집합을 검색해야…
vulnerability-analysisweb-securityctf+3
12년 전
cve-2026-54316-lab preview

cve-2026-54316-lab

GitHubinertfluid/cve-2026-54316-lab

CVE-2026-54316 재현 랩 (Claude Code WebFetch huggingface.co bare-hostname 권한 우회 / 데이터 유출)
vulnerability-analysisexploitationdata-exfiltration+5
14개월 전
CVE-2026-43499 preview

CVE-2026-43499

GitHubhorkimhab/cve-2026-43499

CVE-2026-43499 - 초안

vulnerability-analysisexploitationctf+3
13개월 전
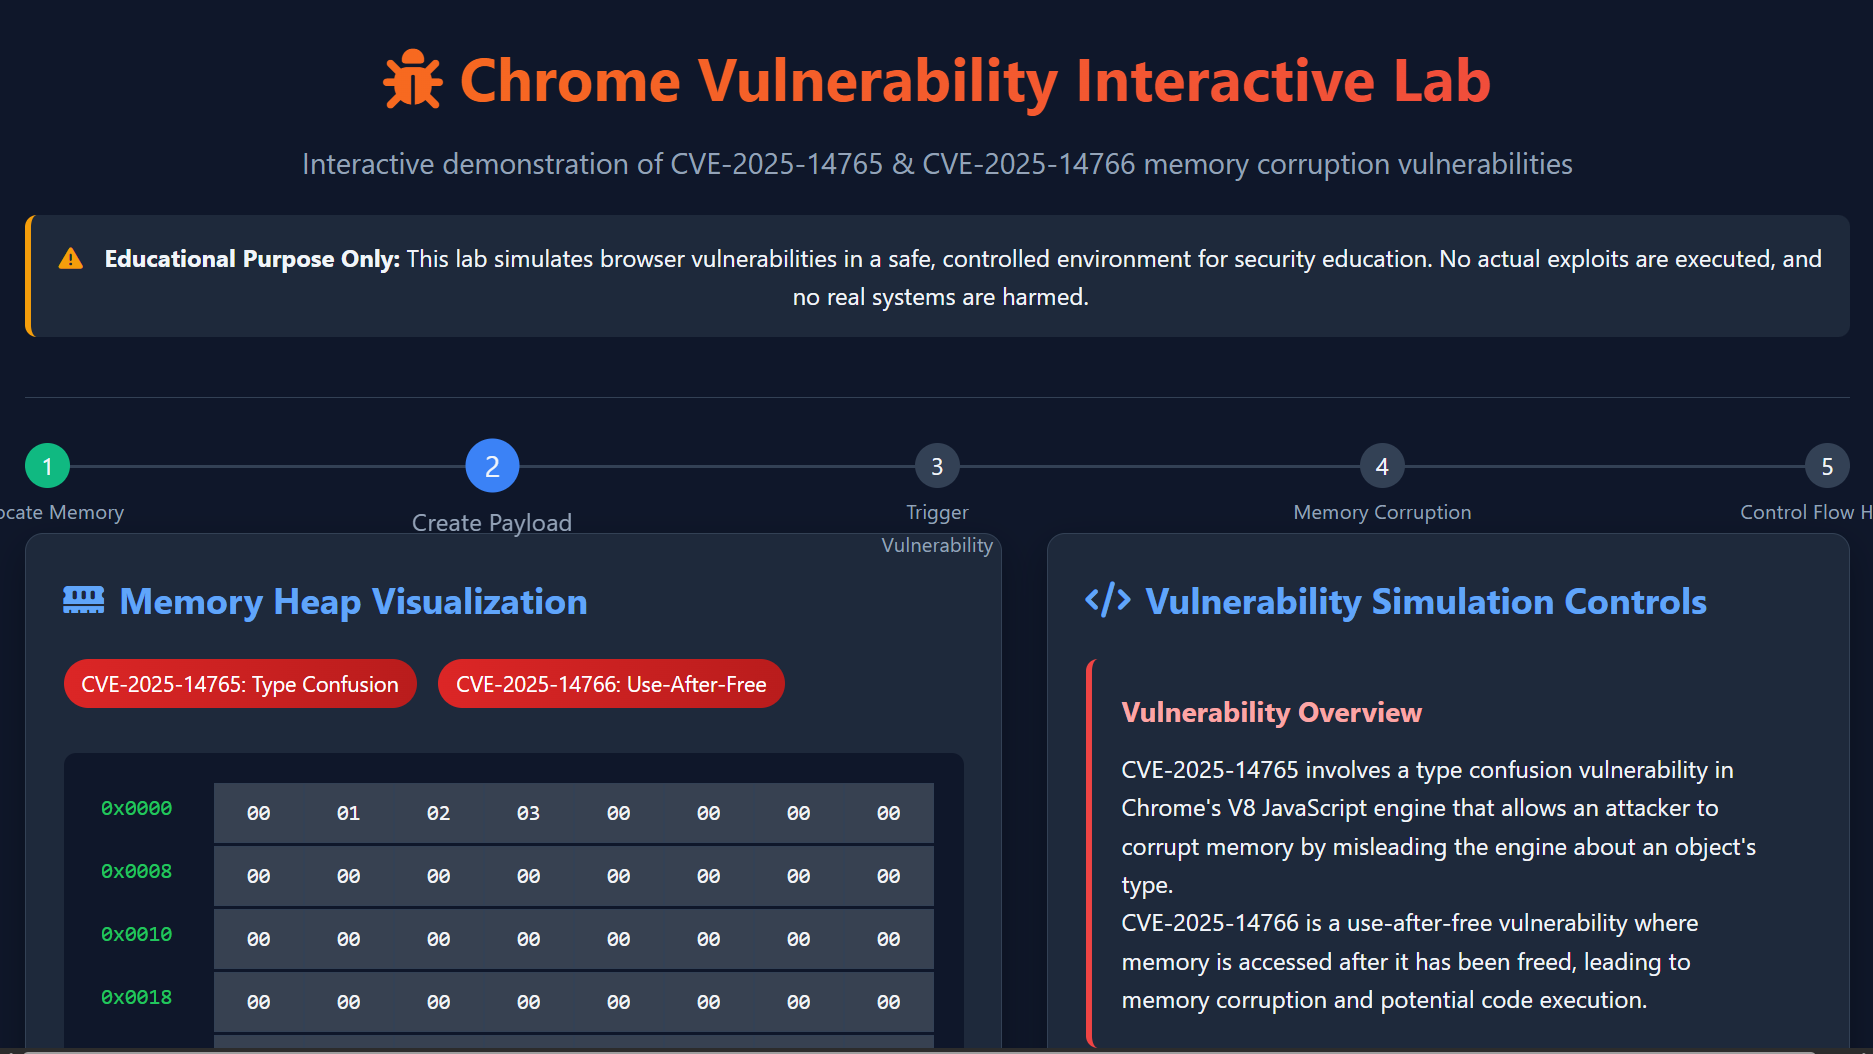
CVE-2025-14765-and-CVE-2025-14766 preview

CVE-2025-14765-and-CVE-2025-14766

GitHubinfosecantara/cve-2025-14765-and-cve-2025-14766

Chrome 메모리 손상 취약점(CVE-2025-14765/14766)을 시뮬레이션하는 브라우저 기반 대화형 실습 환경으로, 안전한 보안 교육을 위해 실시간 메모리 시각화 및 payload 제작 기능을 제공합니다.
memory-forensicsvulnerability-analysisweb-security+4
210개월 전
CVE-2025-8018 preview

CVE-2025-8018

GitHubdrackyjr/cve-2025-8018

# CVE-2025-8018용 Python PoC 익스플로잇 Food Ordering Review System v1.0의 치명적인 인증되지 않은 SQL 인젝션 취약점에 대한 Python PoC 익스플로잇입니다. 윤리적 해킹 및 CTF 훈련을 위한 시간 기반 블라인드…
vulnerability-analysisexploitationweb-application-exploitation+3
21년 전
CVE-2024-28397-Exploit-Automation preview

CVE-2024-28397-Exploit-Automation

GitHubl1337xi/cve-2024-28397-exploit-automation

**js2py 샌드박스 이스케이프** 취약점(CVE-2024-28397)을 악용하기 위한 Python 자동화 스크립트입니다. 이 도구는 취약한 인스턴스에서 원격 코드 실행(RCE)을 달성하기 위해 페이로드 생성 및 전달 과정을 자동화합니다.
payload-generationexploitationweb-application-exploitation+3
210개월 전
php_filter_chain_oracle_poc preview

php_filter_chain_oracle_poc

GitHub4xura/php_filter_chain_oracle_poc

LFR(Local File Read)를 PHP 필터 체인 오라클(php://filter)을 통해 악용하는 PoC 스크립트로, 주로 CTF 목적이나 CVE-2023-6199 등의 취약점 악용을 위해 사용됩니다.…
vulnerability-analysisexploitationweb-application-exploitation+3
21년 전
POC_react2shell_CVE-2025-55182 preview

POC_react2shell_CVE-2025-55182

GitHubnkwenti-severian-ndongtsop/poc_react2shell_cve-2025-55182

CVE-2025-55182 익스플로잇으로, 프로토타입 오염을 통해 Next.js React Server Components를 대상으로 하여 원격 코드 실행, 명령 실행 및 리버스 셸 페이로드를 가능하게 합니다. 실습용 Docker 랩 환경이 포함되어 있습니다.
payload-generationexploitationweb-application-exploitation+4
210개월 전
CVE-2022-46364---Apache-CXF-XOP-Include-LFI-PoC preview

CVE-2022-46364---Apache-CXF-XOP-Include-LFI-PoC

GitHubshashivanth009/cve-2022-46364---apache-cxf-xop-include-lfi-poc

CVE-2022-46364에 대한 개념 증명 익스플로잇으로, SOAP 요청의 조작된 XOP Include 요소를 통해 Apache CXF의 로컬 파일 포함 취약점을 악용하여 임의 파일 읽기를 허용합니다.
vulnerability-analysisexploitationweb-application-exploitation+3
17개월 전
django-connector-CVE-2025-64459-testbed preview

django-connector-CVE-2025-64459-testbed

GitHubomarkurt/django-connector-cve-2025-64459-testbed

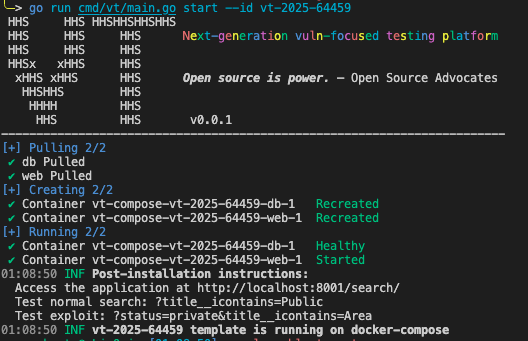
Django CVE-2025-64459를 위한 자체 포함된 테스트베드입니다. Docker를 사용한 사전 확장을 통해 QuerySet.filter() 매개변수 주입을 보여줍니다.
vulnerability-analysisweb-application-exploitationctf+3
211개월 전
MongoBleed preview

MongoBleed

GitHubsho-luv/mongobleed

CVE-2025-14847(MongoBleed) 스캐너 및 익스플로잇 도구. zlib 압축 해제를 통한 인증되지 않은 MongoDB 힙 메모리 누수. 탐지, 메모리 추출, 자격 증명 파싱, CIDR/배치 스캐닝, Nuclei 템플릿 및 CTF 랩 포함.


vulnerability-scannersmemory-forensicsnetwork-mapping+6
28개월 전
이전1…343536…61다음
CTF — 35페이지 | Kitploit