#1
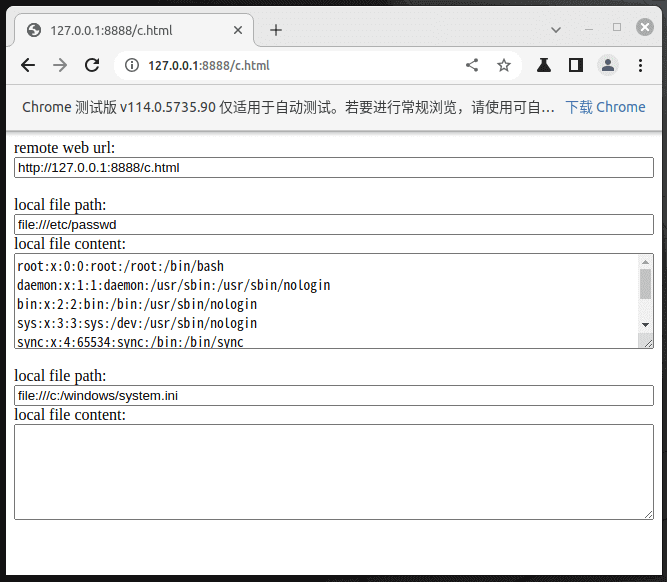
 xcanwin/cve-2023-4357-chrome-xxe
[취약점 재현] 세계 최초의 단일 파일 CVE-2023-4357 Chrome XXE 취약점 EXP로, 방문자의 로컬 파일 탈취를 실현. Chrome XXE 취약점 EXP로, 공격자가 방문자의 로컬 파일을 획득할 수 있음.
 r4ygm/stegbrute
Rust로 작성된 빠른 스테가노그래피 무차별 대입 도구로, CTF에 유용합니다.
 koadt/oss-oopssec-store
실제로 출시하는 앱을 위한 보안 교육입니다. 브라우저를 열고 해킹을 시작하세요.
 security-prince/resources-for-application-security
애플리케이션 보안을 시작하기 위한 몇 가지 유용한 자료
 mohshomis/modo
웹 보안, 익스플로잇, OSINT 및 포렌식 분야에서 실습 중심의 기술 개발을 위한 엄선된 사이버 보안 학습 리소스, CTF writeups, 연구 논문 및 실습 랩 모음.
 k4m4/dcipher
온라인 레인보우 테이블 및 조회 테이블 공격 서비스를 사용하여 해시를 해독합니다.
 shiva108/waes
CPH:SEC WAES: Web Auto Enum & Scanner - 자동으로 웹사이트(들)을 열거하고 결과로 파일을 덤프합니다
 sauercloud/rwctf21-virtualbox-61-escape
RealWorld CTF 2020/2021용 0day VirtualBox 6.1.2 탈출 (CVE-2021-2119)
 hoshinolina/agx-exploit
CVE-2022-32947 연습 및 데모
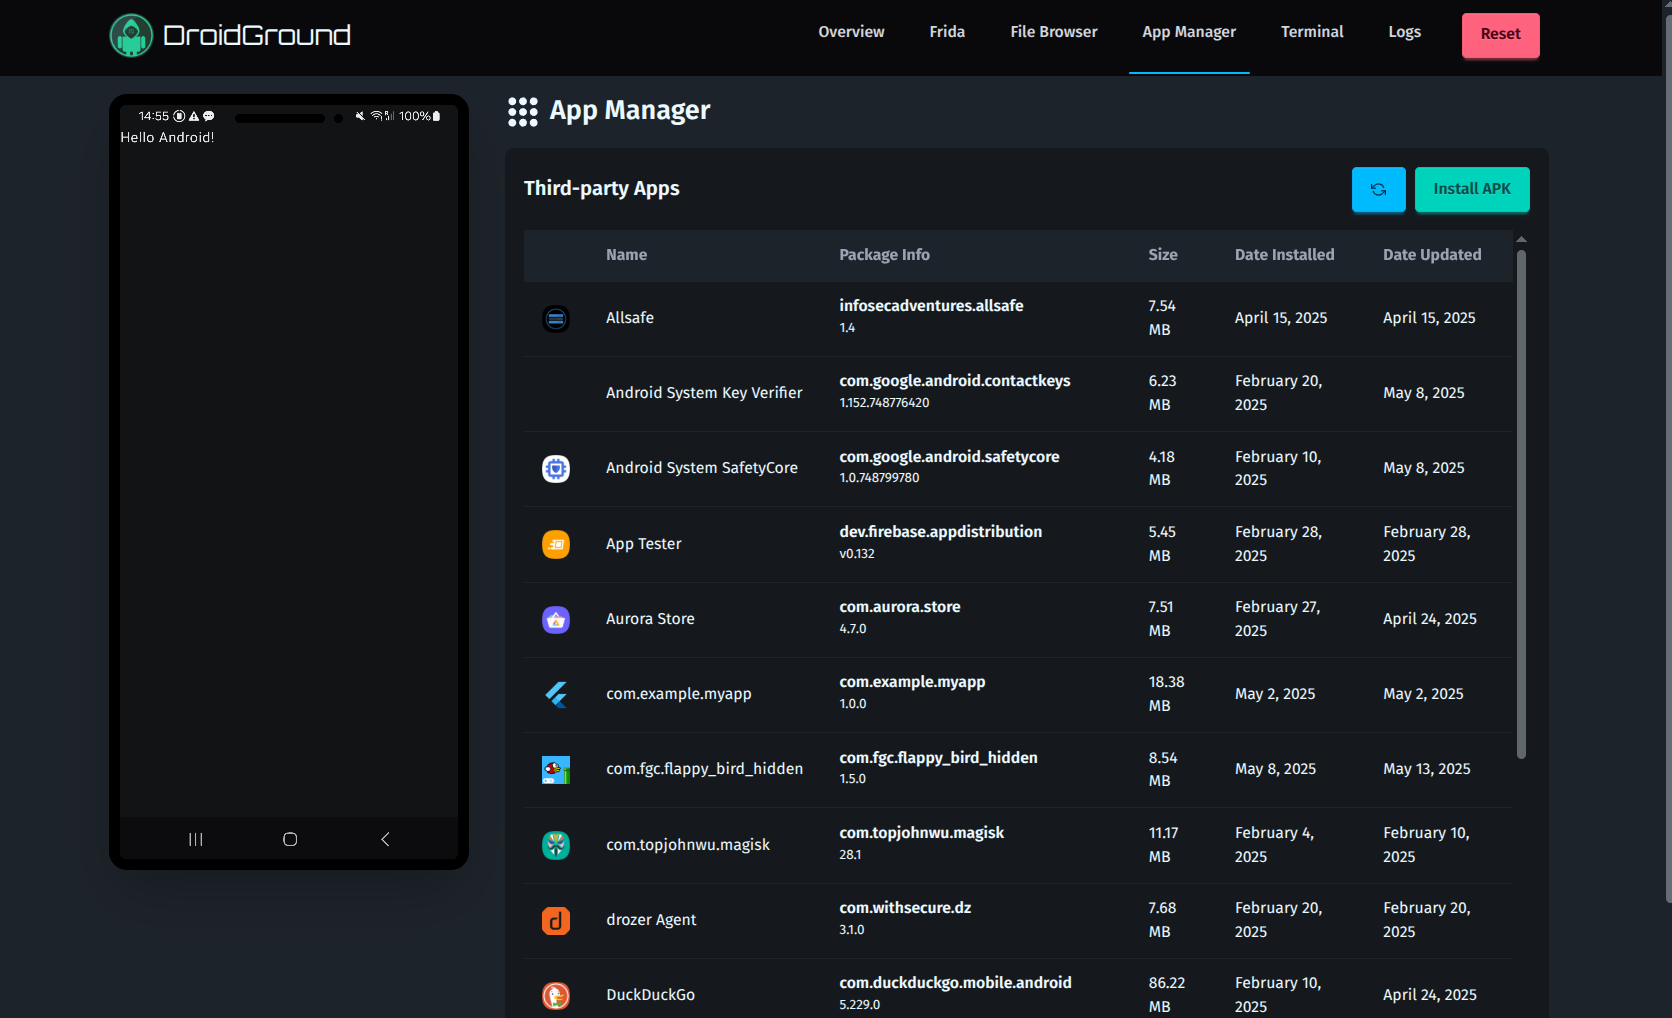 secforce/droidground
Android CTF 챌린지를 위한 유연한 플레이그라운드입니다.
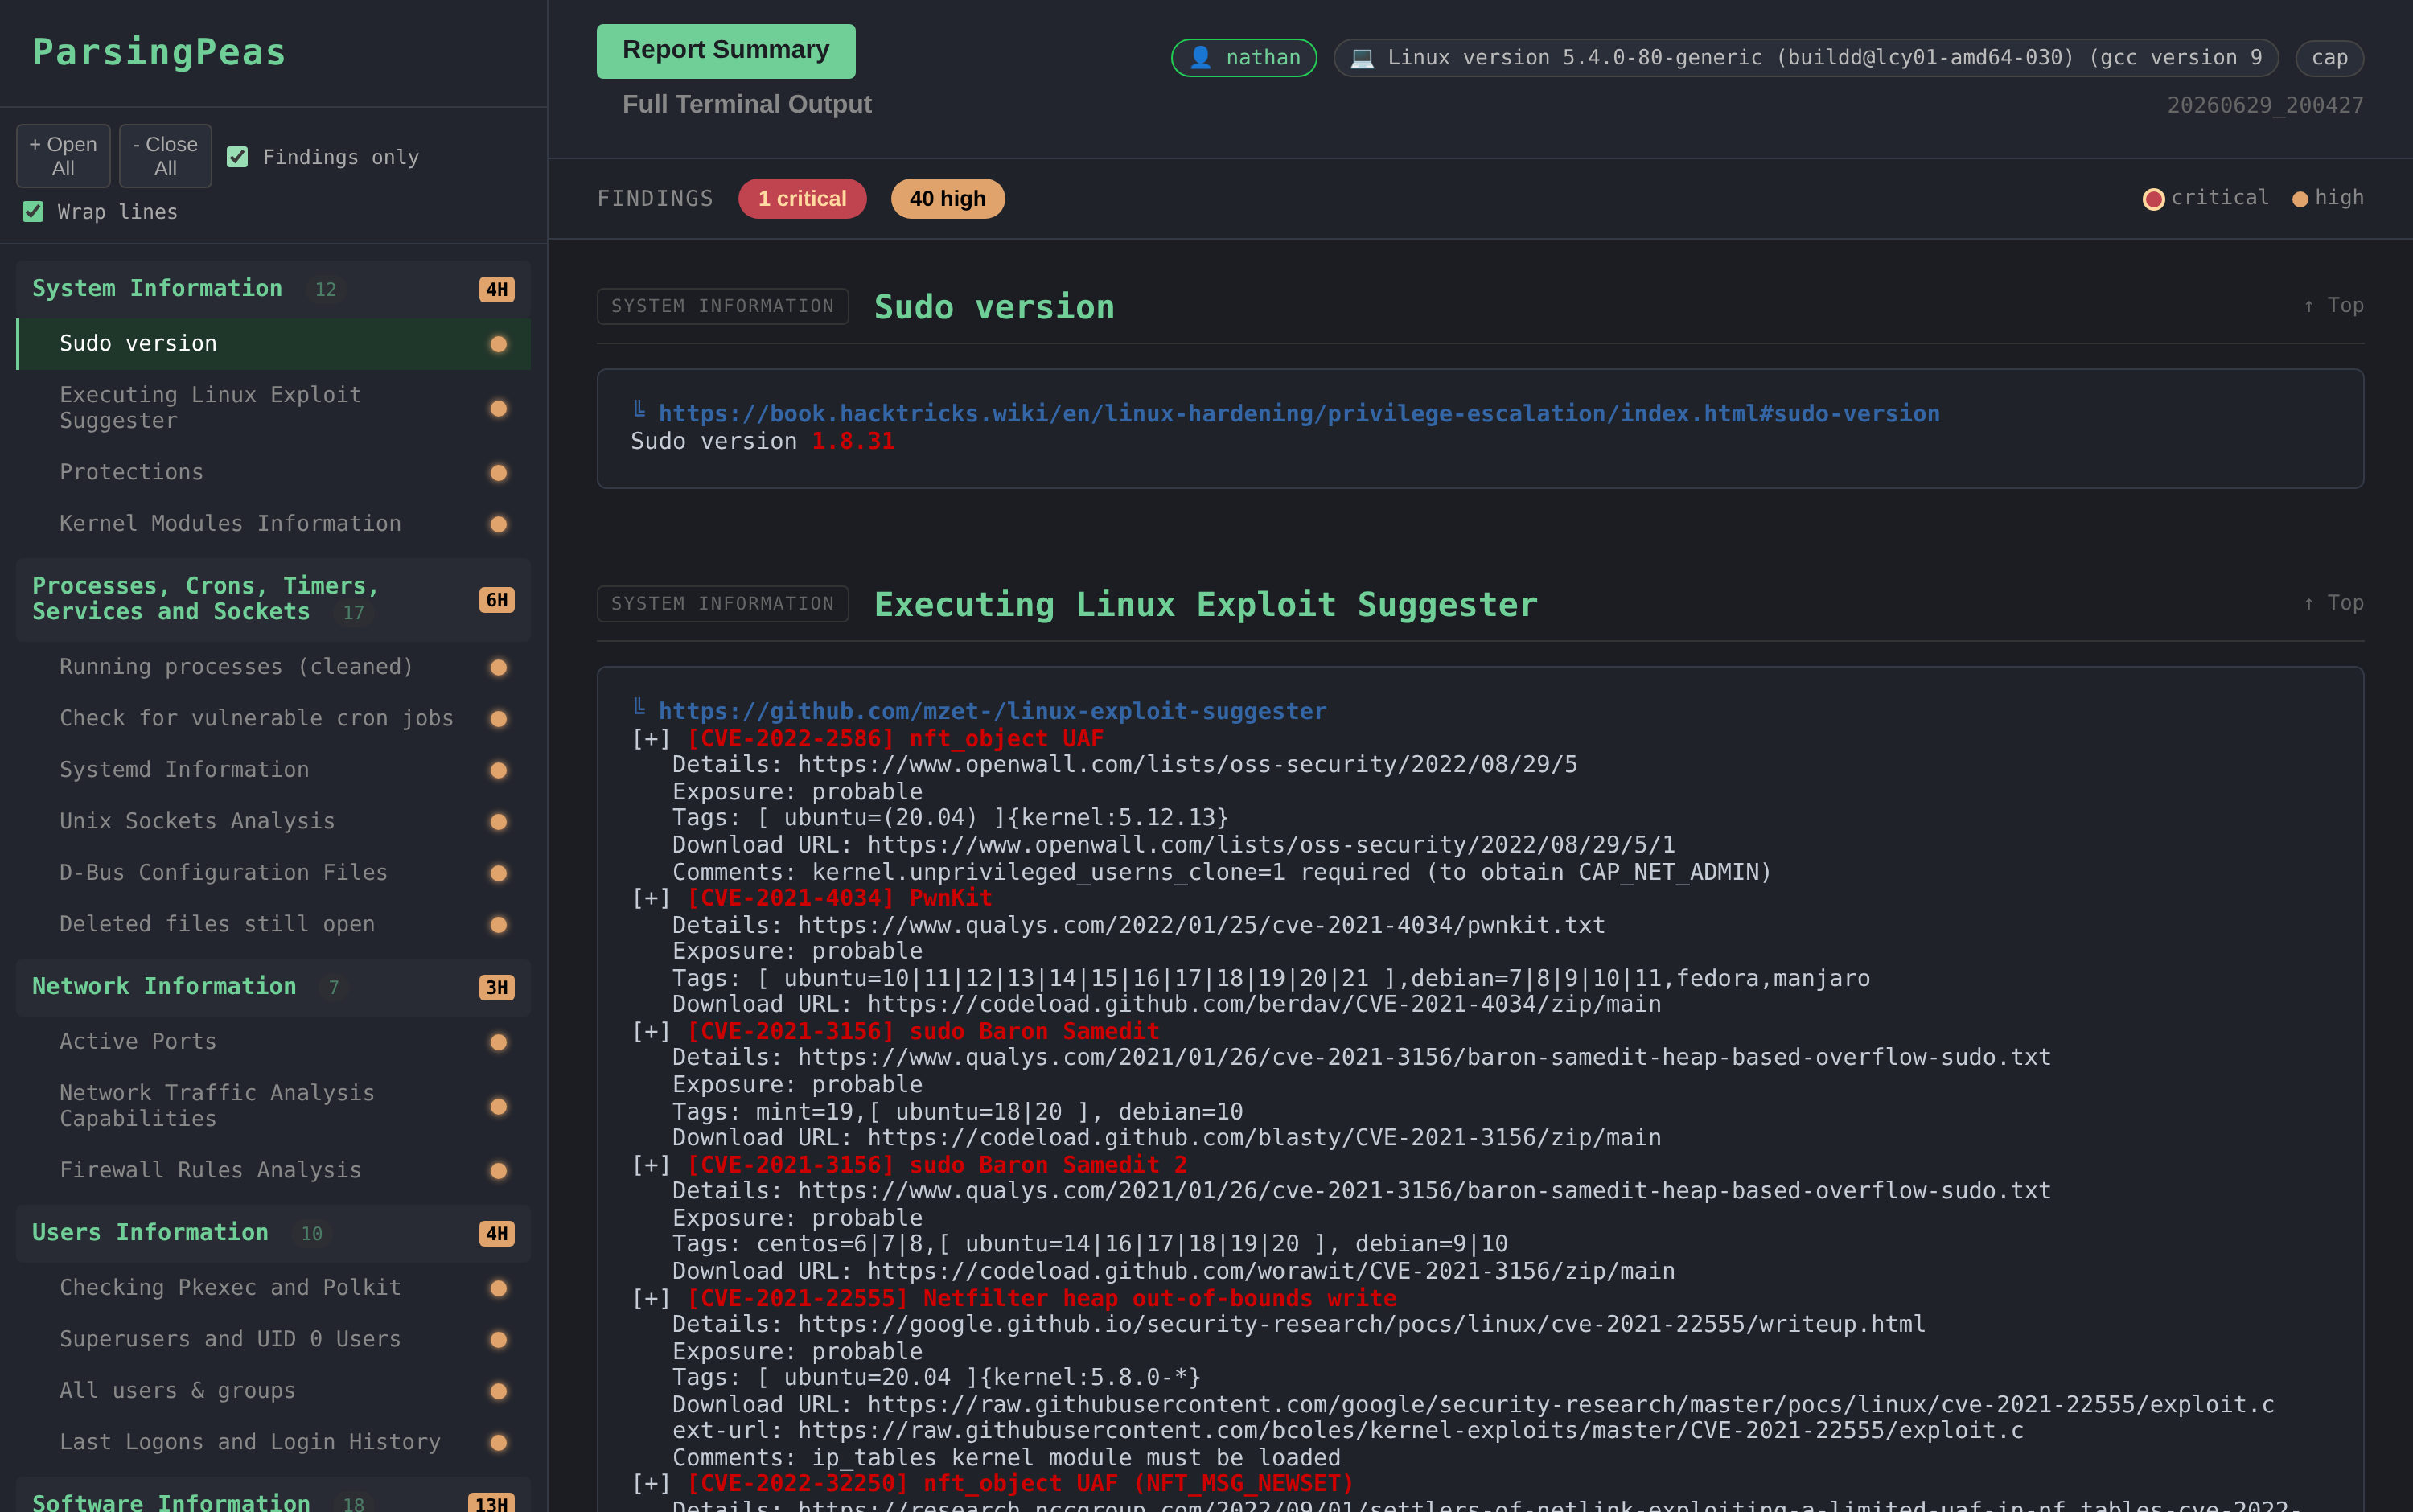 yuvalmil/parsingpeas
PEAS 출력을 위한 추가 기능이 포함된 HTML 파서
 nccgroup/goatcasino
이것은 스마트 계약 보안에 관심이 있는 사람들이 안전한 환경에서 다양한 문제를 악용할 수 있도록 설계된, 의도적으로 취약하게 만든 스마트 계약 Truffle 배포입니다.
 projectdiscovery/nuclei-templates-labs
보안 테스트 및 학습을 위한 즉시 사용 가능한 Nuclei 템플릿이 포함된 취약 환경! 🚀
 nick0ve/how-to-bypass-aslr-on-linux-x86_64
ASLR 우회, 정보 유출 없이