#1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천

 bka/magento-cve-2024-34102-exploit-cosmicstring
Adobe Commerce 및 Magento의 CosmicSting XXE 취약점(CVE-2024-34102)을 설명하는 교육용 슬라이드 및 데모 자료로, 보안 인식을 위한 익스플로잇 시연을 포함합니다.
 battleofthebots/dejavu
CVE-2021-22204를 기반으로 한 챌린지로, 사용자가 웹 애플리케이션에 악성 파일을 보내 RCE를 얻습니다.
 anir0y/sonicwall-audit-toolkit
SonicWall 보안 감사 툴킷 (취약한 CTF 랩 포함) (CVE-2021-20038, CVE-2024-53704)
 z3r0space/cve-2015-3306
이것은 ProFTPd 1.3.5 mod_copy (CVE-2015-3306) 취약점을 위한 단일 파일 익스플로잇을 포함하며, 특히 TryHackMe Kenobi Lab을 대상으로 합니다.
 wytchwulf/cve-2015-1397-magento-shoplift
Magento CMS의 CVE-2015-1397용 익스플로잇 스크립트로, 관리자 자격 증명을 얻기 위한 사전 인증 익스플로잇과 역방향 셸 실행을 위한 사후 인증 RCE 모듈을 포함합니다.
 rishi-kaul/n8n-cve-2025-68613
n8n의 치명적인 RCE인 CVE-2025-68613을 위한 연구 및 악용 툴킷입니다. 근본 원인 분석, 익스플로잇 개발, 브라우저 기반 PoC, 탐지 규칙 및 TryHackMe 연습이 포함됩니다.
 cedric-martz/ethernalblue_report
이것은 EthernalBlue 취약점(CVE-2017-0143)에 관한 보안 평가 보고서입니다.
 alardiians/pocketbase-cve-2026-44166
CVE-2026-44166을 위한 실습 및 분석: 검증되지 않은 createData.email을 통한 PocketBase OAuth2 계정 사전 하이재킹
 5kr1pt/roundcube_cve-2025-49113
설명 + THM 랩
 1h3ll/cve-2025-50365_csrf_delete_category-phpgurukul-cve
PHPGurukul Maid Hiring Management System의 CSRF 결함인 CVE-2025-50365에 대한 PoC로, 조작된 관리자 요청을 통해 고용 카테고리를 삭제할 수 있습니다.
 qduarte-42/snow-crash
사이버 보안 소개.
 iapetus12/hackcar-writeup
작성 노트: Hackcar - DockerLabs (Node.js Inspector RCE + CVE-2025-55182 React2Shell)
 rhimavanth32-max/metasploitable2-reconnaissance-and-unrealircd-backdoor-exploitation
Nmap과 Metasploit을 사용한 Metasploitable2의 알려진 백도어(CVE-2010-2075)에 대한 종단 간 정찰 및 익스플로잇.
 franklincg/secdim-assurance-drift-challenge
SecDim Challenge Builder 재현(CVE-2026-88861 기반): 권한 있는 자격 증명 경계에서의 AAL1 MFA 우회
 luiskrnr/htb_helix_cve-2023-34468
Hackthebox Helix 머신에 대한 라이트업으로, CVE-2023-34468 악용과 침투 테스트 단계를 상세히 다룹니다.
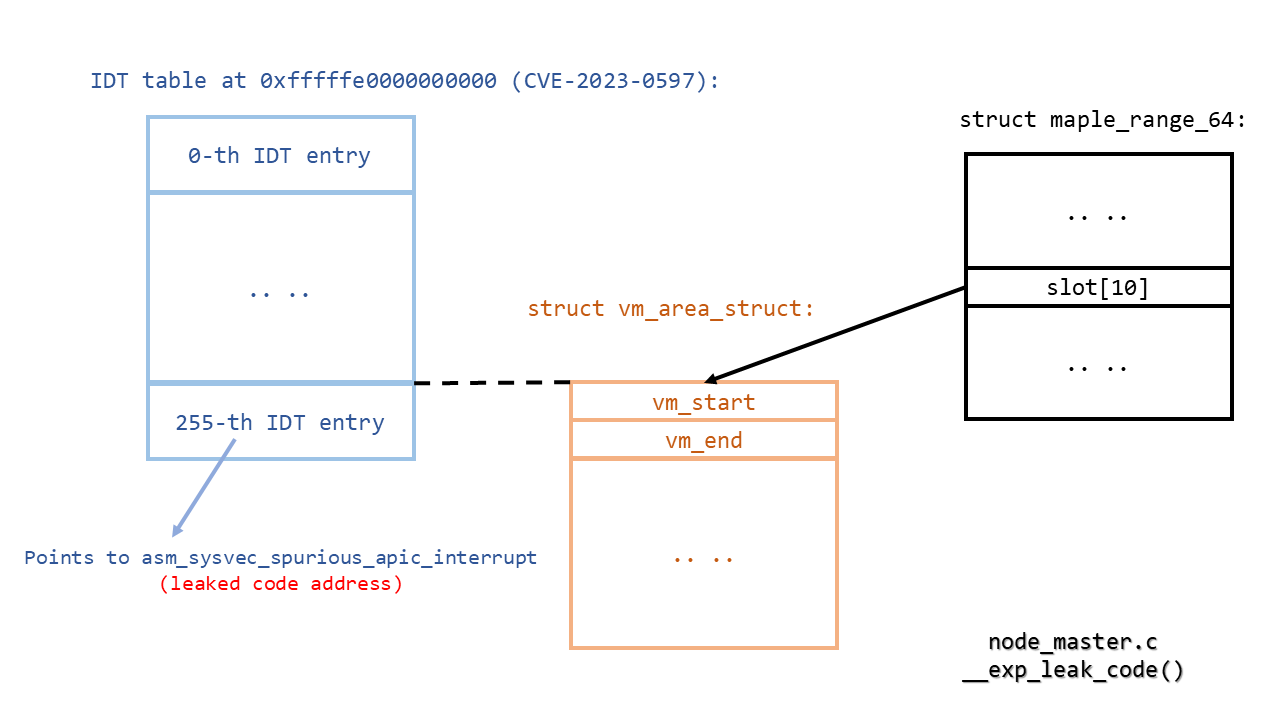 lrh2000/stackrot
CVE-2023-3269: Linux 커널 권한 상승 취약점
 forbiddenprogrammer/cve-2021-21315-poc
CVE 2021-21315 PoC