#1

 saqib-butt2/blackbox-pentesting-infsecos
SecOS:1(VulnHub)에 대한 전체 블랙박스 침투 테스트 — CSRF 악용, CVE-2015-1328(OverlayFS)을 통한 권한 상승, 사후 익스플로잇(post-exploitation)
 sabbu143s/cve_2020_35848
CVE-2020-35847은 인증 메커니즘에서 사용자 입력을 안전하지 않게 처리하여 원격 코드 실행으로 이어지는 Cockpit-CMS v1.7의 취약점입니다. 이 랩은 CTF 플레이어와 버그 바운티 학습자를 위해 토큰 추출, 비밀번호 재설정, 플래그 획득을 포함한…
 rippsec/cve-2025-49113-roundcube-rce
CVE-2025-49113 – Roundcube ≤1.6.10 PHP 객체 역직렬화를 통한 인증 후 RCE (HackTheBox CTF)
 pruthuraut/cve-2025-46173
CVE-2025-46173용 PoC
 netw0rk7/cve-2012-2122-home-lab
CVE-2012-2122 MySQL 인증 우회 홈 랩
 mmoobbeeiidat-design/hack-the-box-enigma-findings-report
HTB_Enigma 보안 평가 – NFS 정보 공개, IMAPS 비밀번호 재사용 및 OpenSTAManager의 OS 명령 인젝션 (CVE-2025-69212)을 연결하고 잘못 구성된 OliveTin 서비스를 통해 루트까지 도달하는 전체 펜테스트 완료. 전체 보고서…
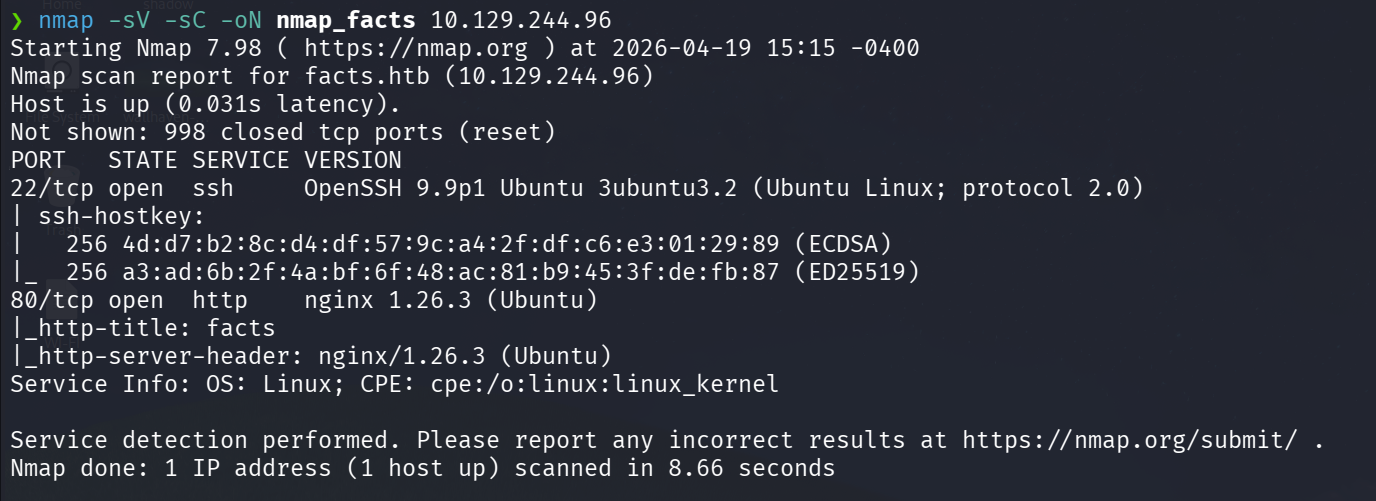 mattiapertusati/htb-facts
HackTheBox — Facts (쉬움/Linux) | CVE-2025-2304 + AWS S3 + SSH 키 + Facter 권한 상승
 marcostolosa/cve-2025-10230
CVSS v3.1 최대 점수인 10.0을 받은 Samba의 OS 명령 주입 취약점
 m0d0ri205/wargame-turkey_in_2
CTF 워게임 플랫폼으로, 유니코드 우회 공격(CVE-2015-9238), 플래그 파일 분할, 무차별 대입 지연, 교육용 보안 챌린지를 위한 비밀번호 해싱 기능을 제공합니다.
 kikechans/-educational-poc-cve-2026-23520
🎓 CVE-2026-23520을 위한 교육용 PoC. 취약점 분석 및 통제된 완화 실험실. 🧪
 karimelsheikh1/htb-pterodactyl-writeup
HTB Season 10 - Pterodactyl 머신 writeup. CVE-2025-49132 (Pterodactyl Panel RCE) 및 CVE-2025-6018/6019 (udisks2 권한 상승)를 다루는 Medium 난이도 Linux 머신.
 johnwickakash12/cve-2021-41773
CVE-2021-41773 Apache 경로 순회 및 RCE 악용에 대한 상세 분석서, TryHackMe 실습 환경에서의 단계별 명령어와 근본 원인 분석 포함.
 hklabcr/cve-2011-2523
# vsftpd 2.3.4 백도어(CVE-2011-2523) 수동 및 자동 익스플로잇 실습 가이드 커스텀 리버스 셸 페이로드와 Metasploit 통합을 활용한 vsftpd 2.3.4 백도어(CVE-2011-2523)의 수동 및 자동 익스플로잇 실습으로, 침투…
 giordy0424/cve-2023-25690_lab
HTTP Request Smuggling 실습: Apache 2.4.55 CRLF injection
 dnr6419/cve-2021-24545
워드프레스 플러그인 HTML 작성자 바이오 설명 XSS
 cthhhhhh/crushftp-ssti-lfi-proof-of-concept
CVE-2024-4040(CrushFTP SSTI -> 인증되지 않은 LFI)에 대한 개념 증명 - 통제된 CS443 랩 환경에서 - 교육/승인된 용도로만 사용하십시오.
 ch4n3-yoon/cve-2024-21520-demo
교육용 저장소로, Django Rest Framework 애플리케이션에서 XSS 취약점을 시연합니다. 개발자에게 XSS 공격의 식별 및 완화 방법을 가르치기 위해 의도적으로 취약한 코드를 포함하고 있습니다.