
 #1

 frankwxu/digital-forensics-lab
학생과 교직원을 위한 무료 실습형 디지털 포렌식 연구실
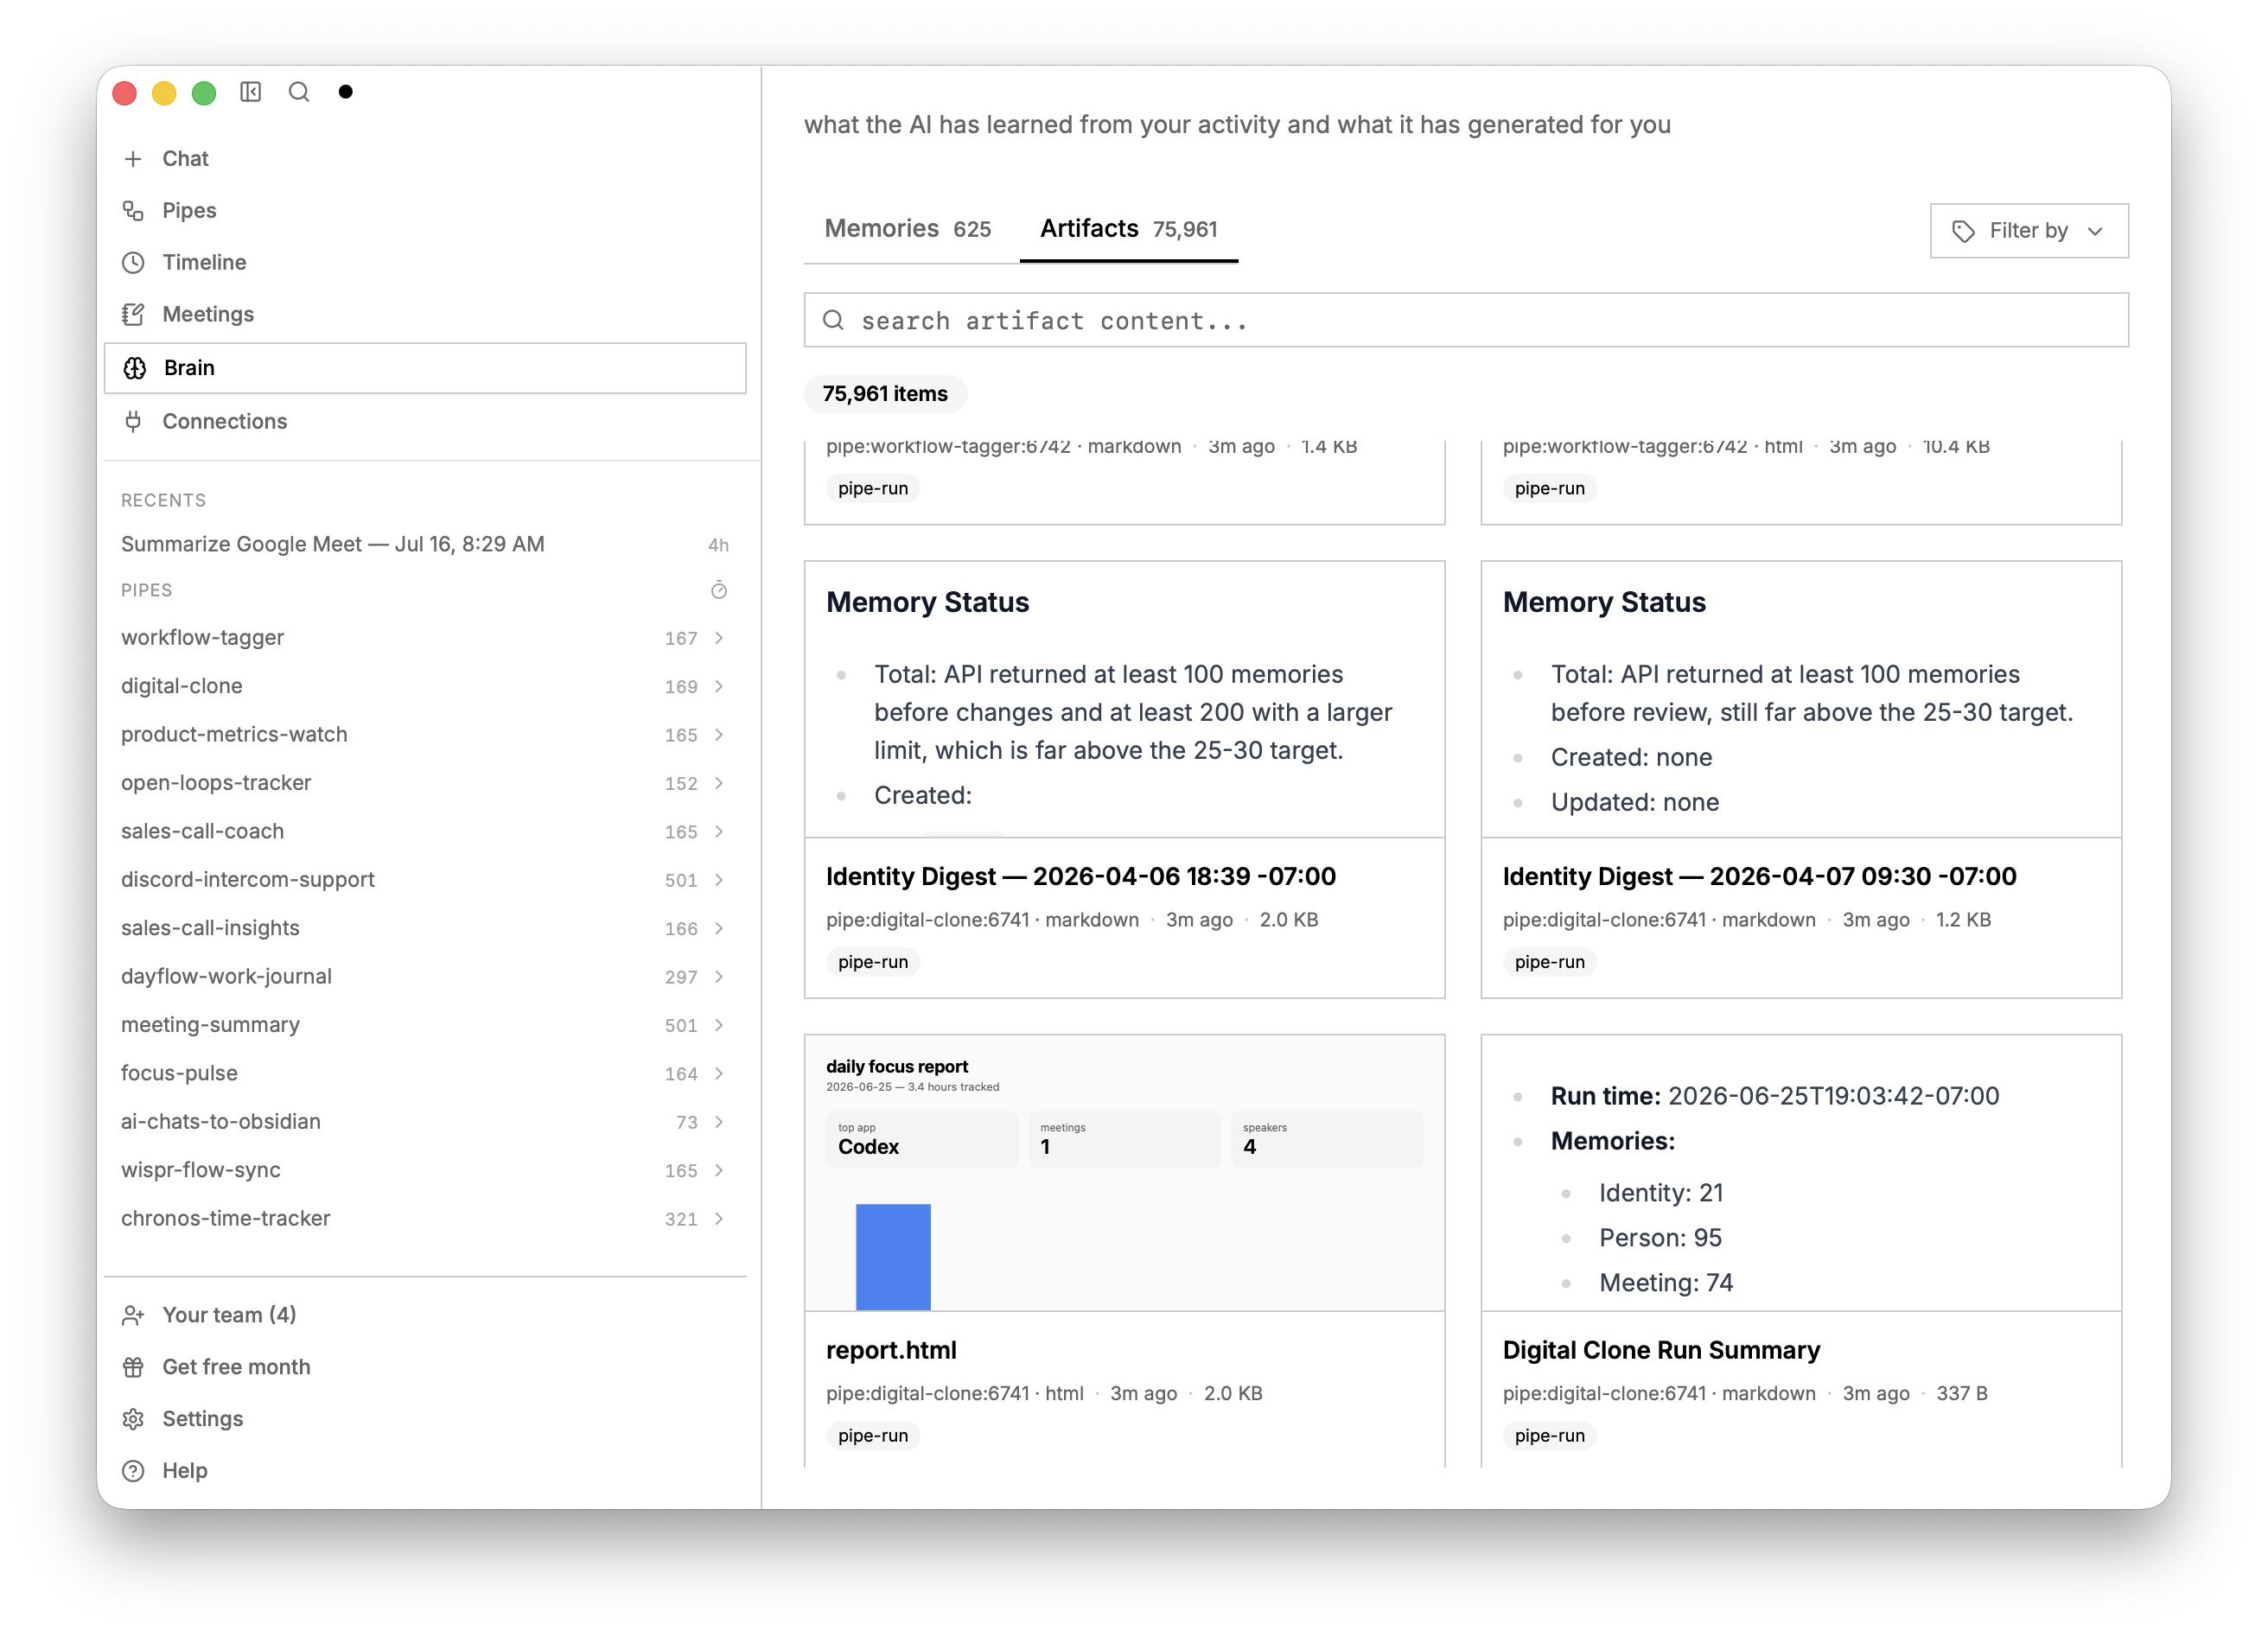 screenpipe/screenpipe
YC (S26) | 오픈 컴퓨터 히스토리 | 회사 컴퓨터 작업을 지속적으로 기록하고, 워크플로를 매핑하며, 자동화할 가치가 있는 작업을 찾도록 돕고, 에이전트의 컨텍스트를 강화합니다
 oritera/cairn
LLM 기반 상태 공간 탐색 엔진으로, 자율 침투 테스트, CTF 문제 해결, 취약점 연구에 사용됩니다. 블랙보드 아키텍처와 에이전트 워커를 사용하여 출발점에서 목표까지 알려지지 않은 경로를 탐색합니다.
 devploit/awesome-ctf-resources
암호학, 익스플로잇, 포렌식, 리버싱, 스테가노그래피, 웹 보안 전반의 문제 해결을 위한 Capture The Flag(CTF) 프레임워크, 라이브러리, 도구 및 교육 자료의 엄선된 목록입니다.

 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 rufflabs/ludus_crushftp_cve-2025-31161_sim
Ansible 역할로, 실제와 유사한 CrushFTP CVE-2025-31161 취약점 공격 시나리오를 시뮬레이션하며, 민감한 데이터 파일을 순환시키고 자동 방어자 정리(Defender Cleanup) 기능을 제공하여 침투 테스트 연습에 사용됩니다.
 abraxas/gatex
FortinetHunter (@YogSoth0) 바이너리 크래킹 애플리케이션. FortinetHunter를 위한 CTF의 일부. ELF door: 스트립된 Nuitka onefile, XOR로 스크램블된 Argon2id 검증기, AES-GCM 무결성.
 goshs-labs/goshs
레드 팀원과 개발자를 위한 풍부한 기능을 갖춘 단일 바이너리 파일 서버. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP callbacks · TLS · Auth · Share…
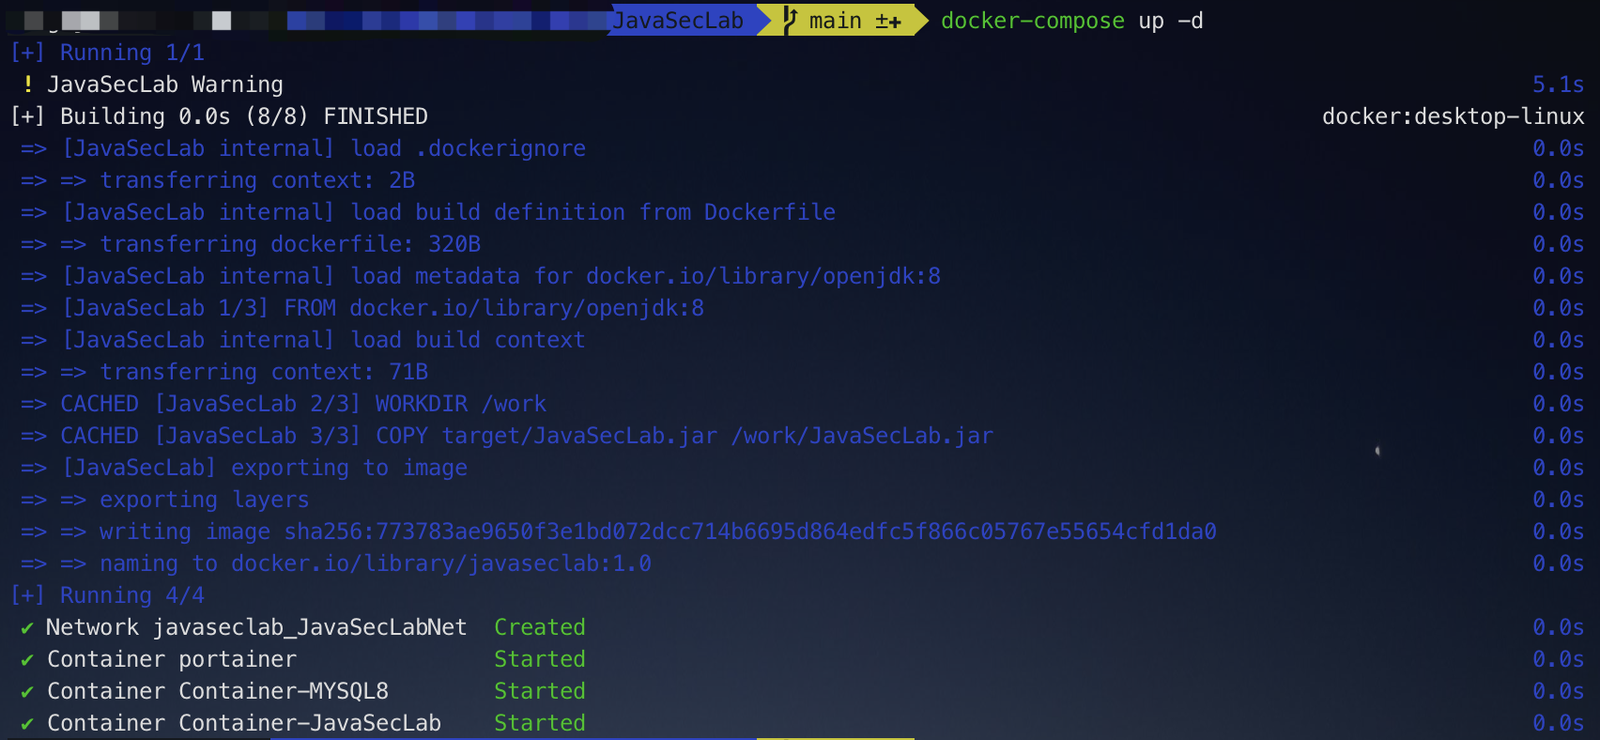 whgojp/javaseclab
취약한 코드와 수정된 코드, 공격 시나리오, 소스/싱크 감사 노트, 보안 코딩 지침을 포함한 종합적인 Java 취약점 실습 환경으로, 보안 교육 및 도구 평가에 활용됩니다.
 gmh5225/awesome-ai-security
A curated list of AI Security materials and resources for Pentesters, Bug Hunters, and Security Researchers.
 xairy/linux-kernel-exploitation
Linux 커널 보안 및 익스플로잇과 관련된 링크 모음
 hamed233/cybersecurity-mastery-roadmap
초보자부터 전문가 수준까지 사이버 보안을 마스터하기 위한 종합적이고 단계별 가이드로, 엄선된 리소스, 도구, 경력 안내를 제공합니다.
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets

 pinksawtooth/how_to_become_a_malware_analyst
악성코드 분석가가 되기 위한 큐레이션 가이드로, 필수 지식, 리버스 엔지니어링, 분석 도구, LLM 지원 학습을 실습과 자료와 함께 다룹니다.
 zhaoxuya520/reverse-skill
AI 기반 스킬 라우터 팩으로, 리버스 엔지니어링, 침투 테스트, 보안 연구를 지원합니다. AI 에이전트를 올바른 방법론으로 안내하고 APK, 바이너리, JS, 펌웨어, CTF 작업을 위한 온디맨드 툴체인을 부트스트랩합니다.









