#1
 kryptsec/oasis
오픈소스 AI 보안 벤치마킹 CLI. MITRE ATT&CK 분석 및 KSM 점수를 사용하여 AI 모델이 공격적 보안 작업을 수행하는 방법을 측정합니다.
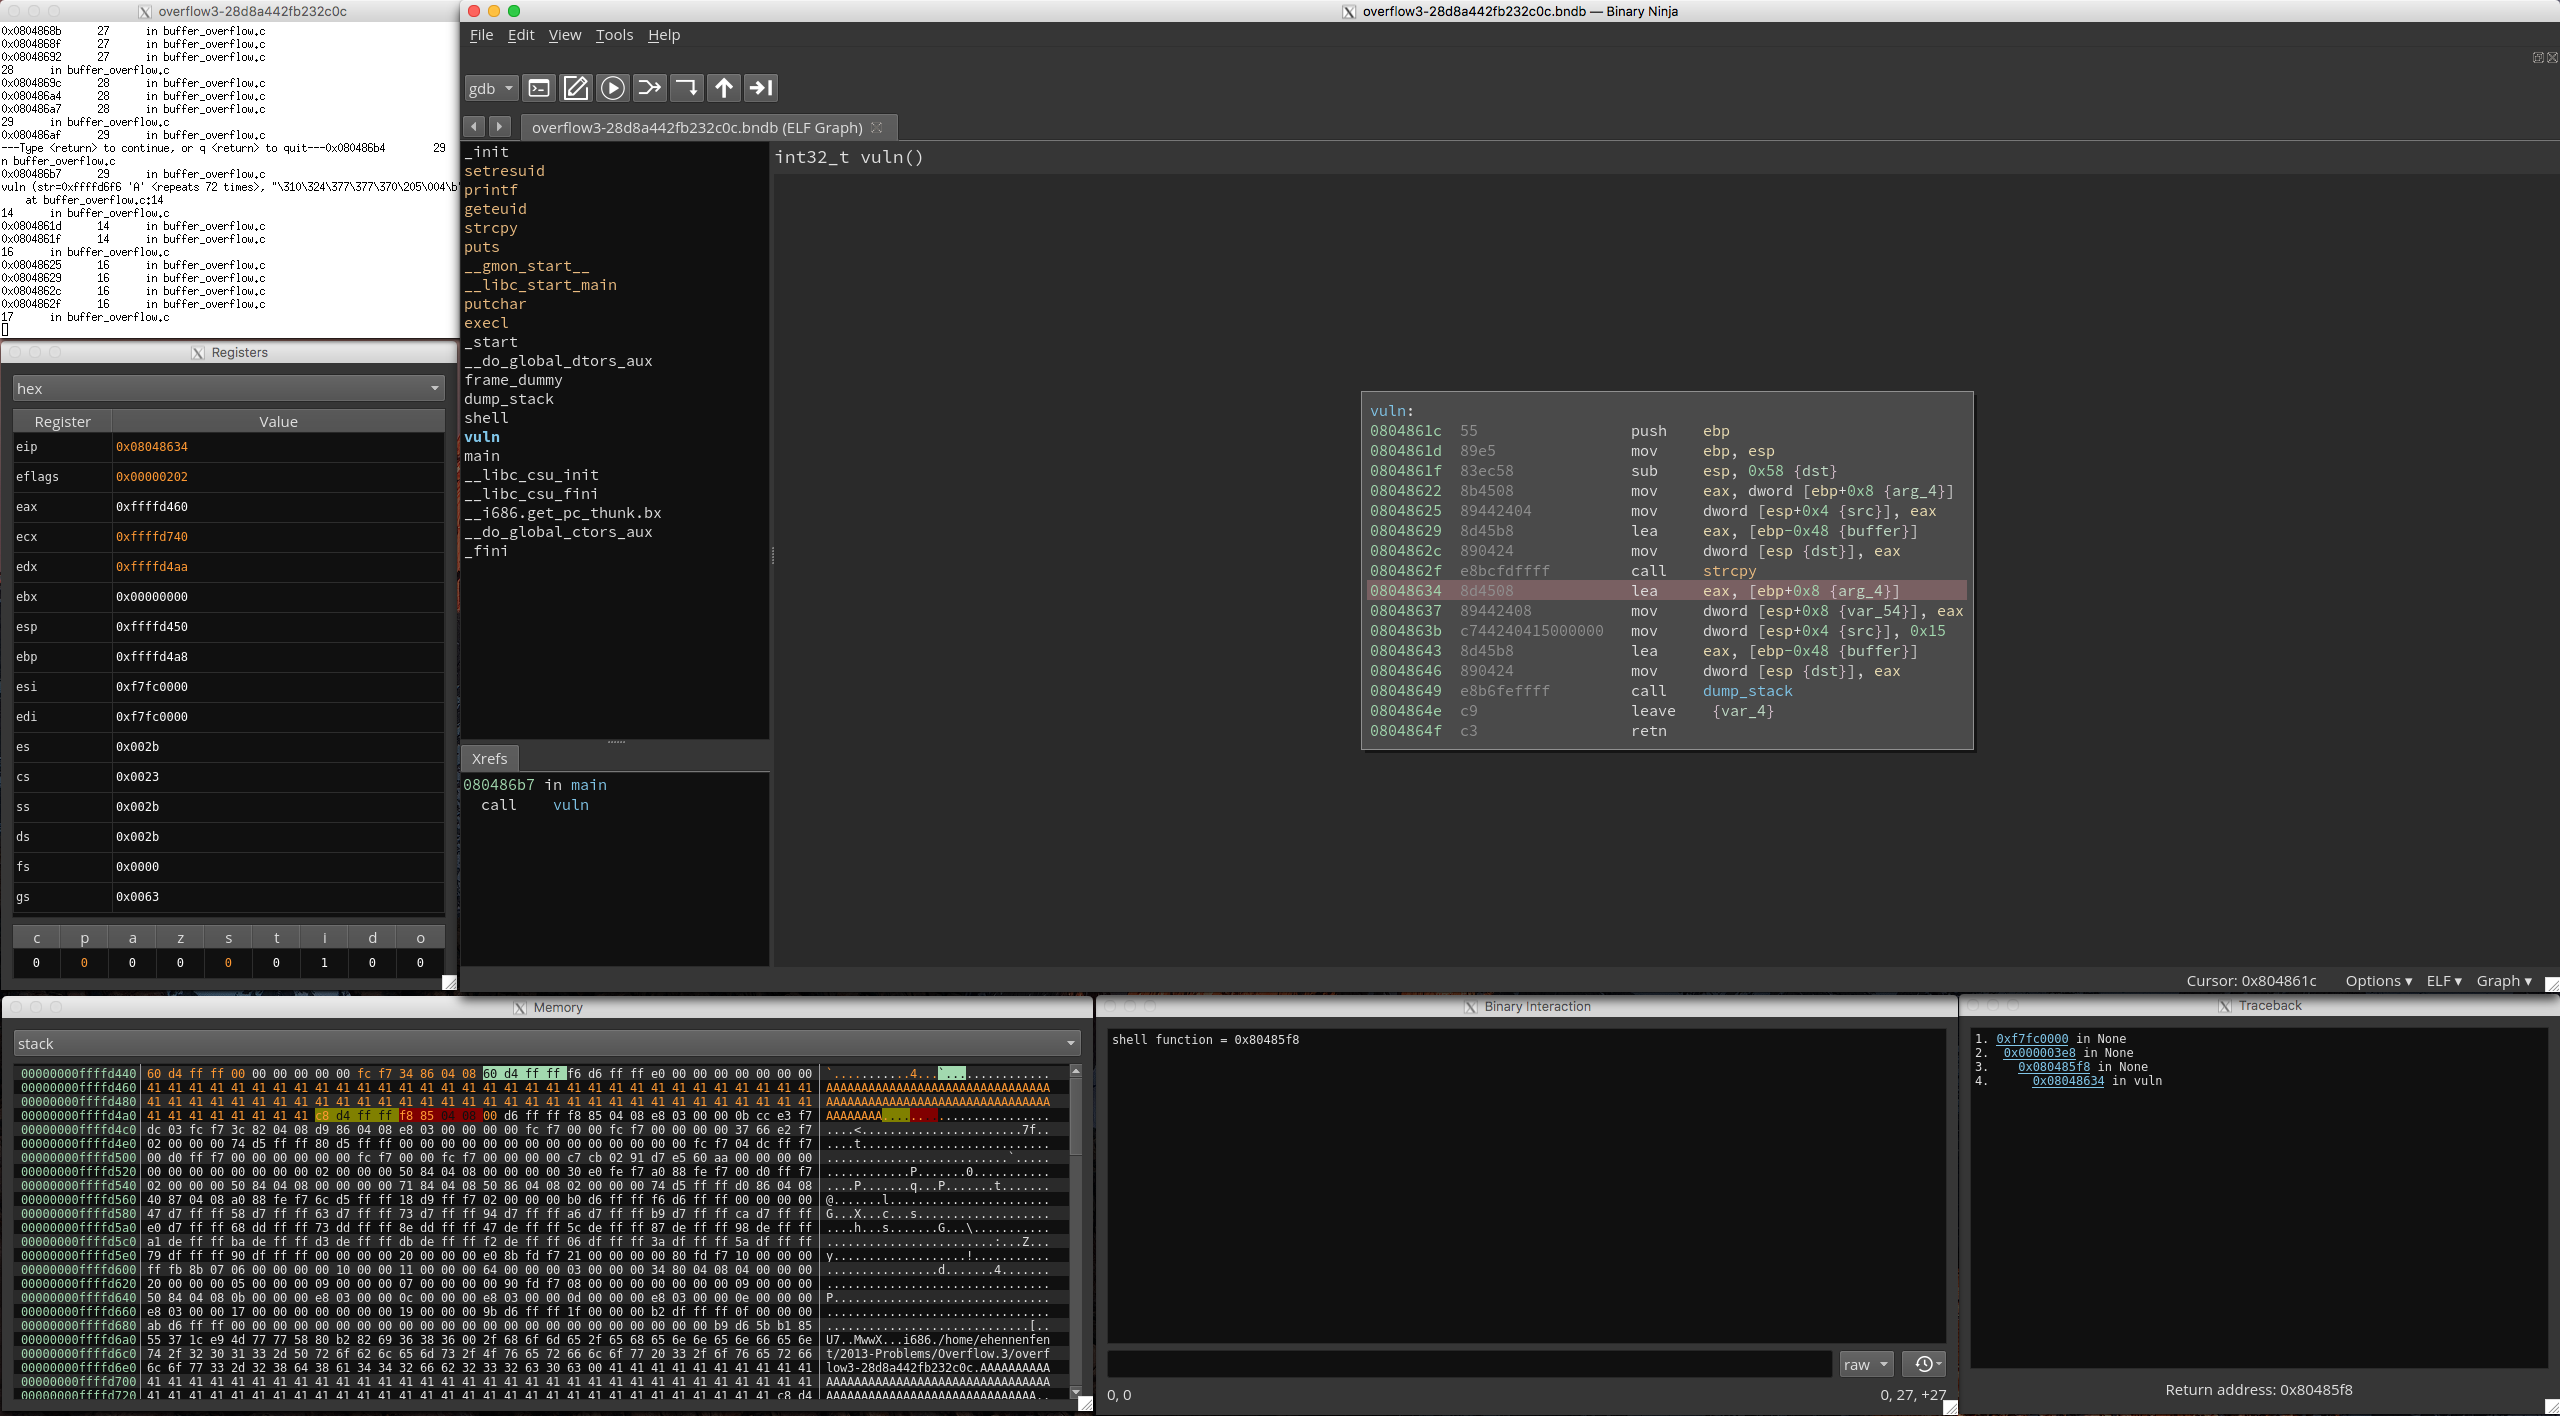 nccgroup/binja_sensei
Binary Ninja를 사용하여 리버스 엔지니어링을 배우려는 초보자를 위한 리소스를 제공하는 플러그인입니다. 여러 다른 플러그인을 자동으로 설치하며, 이러한 플러그인의 기능을 보여주는 예제를 제공합니다.
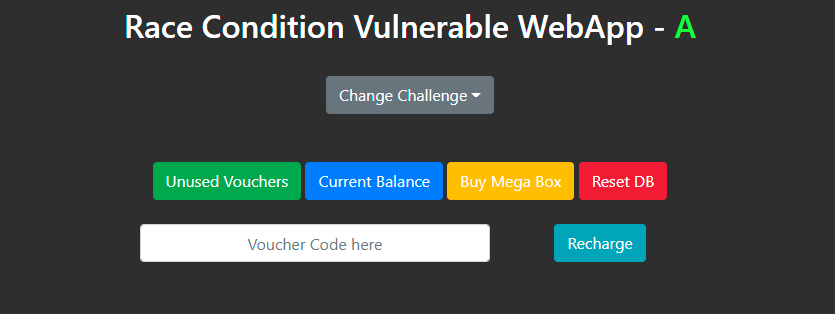 xib3rr4dar/wannarace
Race Condition 연습을 위해 의도적으로 취약하게 만든 WebApp
 jimmyader/cheatsheethost
로컬에서 호스팅되는 치트 시트 페이지입니다. 현재 리버스 엔지니어링에 사용 중이며, 실험실에서 호스팅되어 인스턴스 외부로의 트래픽을 제한하거나 생략(방화벽 잠금)할 수 있습니다.
 y5neko/cve-2026-8461-exp
CVE-2026-8461용 개념 증명 익스플로잇으로, FFmpeg의 MagicYUV 디코더에서 힙 오버플로우(heap out-of-bounds write)를 유발하여 AVBuffer.free 하이재킹을 통해 원격 코드 실행을 달성합니다. 디버그 및 프로덕션 빌드용…
 adityabhatt3010/room-walkthrough-billing
CVE-2023-30258을 악용한 Billing room 공격과 fail2ban 오설정을 통한 권한 상승에 대한 상세 워크스루
 0xcyberstan/cve-2026-46215-poc
Linux 커널 DRM GEM use-after-free 로컬 권한 상승인 CVE-2026-46215에 대한 익스플로잇입니다. 레이싱, 슬랩 스프레이, Dirty Pipe 스타일 파일 덮어쓰기를 사용하여 권한 없는 render-node 사용자를 암호 없는 root로…
 seadragnol/cve-2023-52927
CVE-2023-52927에 대한 로컬 권한 상승 익스플로잇, 리눅스 커널 netfilter 서브시스템의 Use-After-Free 취약점, KASAN 트리거 재현기 및 상세 분석 보고서와 함께.
 p1ckzi/cve-2012-5519
cups-root-file-read.sh | CVE-2012-5519
 adityabhatt3010/react2shell-cve-2025-55182-the-deserialization-bug-that-broke-the-web
React2Shell, CVE-2025-55182, RCE 취약점: React Server Components의 안전하지 않은 역직렬화 결함에 대한 심층 분석으로, 기본 React/Next.js 환경에서 인증되지 않은 원격 코드 실행을 가능하게 합니다.
 r1skkam/tryhackme-cve-2022-26923
CVE-2022-26923 악용에 대한 실습 가이드, AD 인증서 서비스의 취약점
 stuub/sglang-0.5.9-rce
CVE-2026-5760 개념 증명(PoC) 익스플로잇 - 악성 GGUF를 통한 SGLang 0.5.9 원격 코드 실행(RCE)
 atithkhawas/autoblue
AutoBlue - 윤리적 해킹, 침투 테스트 및 CTF 챌린지를 위해 Nmap과 Metasploit을 활용하는 자동화된 EternalBlue (CVE-2017-0144 / MS17-010) 익스플로잇 도구. 오직 승인된 환경 및 교육 목적으로만 사용하세요!

 infosecantara/cve-2025-14765-and-cve-2025-14766
Chrome 메모리 손상 취약점(CVE-2025-14765/14766)을 시뮬레이션하는 브라우저 기반 대화형 실습 환경으로, 안전한 보안 교육을 위해 실시간 메모리 시각화 및 payload 제작 기능을 제공합니다.
 ecu-10525611-xander/cve-2022-37706
모든 크레딧은 MaherAzzouzi (https://github.com/MaherAzzouzi/CVE-2022-37706-LPE-exploit)에게 있습니다. 이것은 CTF용 익스플로잇의 사본입니다.