#1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천

 franklincg/secdim-assurance-drift-challenge
SecDim Challenge Builder 재현(CVE-2026-88861 기반): 권한 있는 자격 증명 경계에서의 AAL1 MFA 우회
 amusedx/cve-2026-22686
CTF 챌린지로, JavaScript 실행 환경의 소스 코드 리뷰를 통한 샌드박스 탈출에 초점을 맞추며, 실습형 취약점 분석 및 익스플로잇 연습을 위해 설계되었습니다.
 0xw1ld/cve-2026-29000
Rust 기반 익스플로잇 생성기로, CVE-2026-29000(JWE에 중첩된 alg:none JWT를 통한 pac4j-jwt 인증 우회)을 대상으로 하며, 승인된 테스트를 위한 JWKS 검색 및 토큰 위조를 자동화합니다.
 httpvoid/writeups
보안 취약점 분석 자료를 엄선해 모은 컬렉션으로, 애플리케이션 보안, CTF 챌린지, 버그 바운티 발견 사례를 다룹니다.

 xcanwin/cve-2023-4357-chrome-xxe
[취약점 재현] 세계 최초의 단일 파일 CVE-2023-4357 Chrome XXE 취약점 EXP로, 방문자의 로컬 파일 탈취를 실현. Chrome XXE 취약점 EXP로, 공격자가 방문자의 로컬 파일을 획득할 수 있음.
 1n3/exploits
1N3 @CrowdShield @xer0dayz @XeroSecurity 의 익스플로잇
 owasp/owaspwebgoatphp
웹 애플리케이션 보안 학습을 위해 의도적으로 취약하게 만든 웹 애플리케이션입니다.
 svdwi/oswe-labs-poc
웹 전문가(OSWE) 인증을 위한 도커화된 랩. 예정된 AWAE 트레이닝을 위한 준비...
 sadopc/machscope
올인원 macOS 바이너리 분석: Mach-O 파싱, ARM64 디스어셈블리, 코드 서명, 디버깅.
 0ca/boxpwnr-traces
LLM 에이전트 문제 해결 추적, 리더보드 및 벤치마크 결과 (보안 CTF 및 해킹 플랫폼 전반)
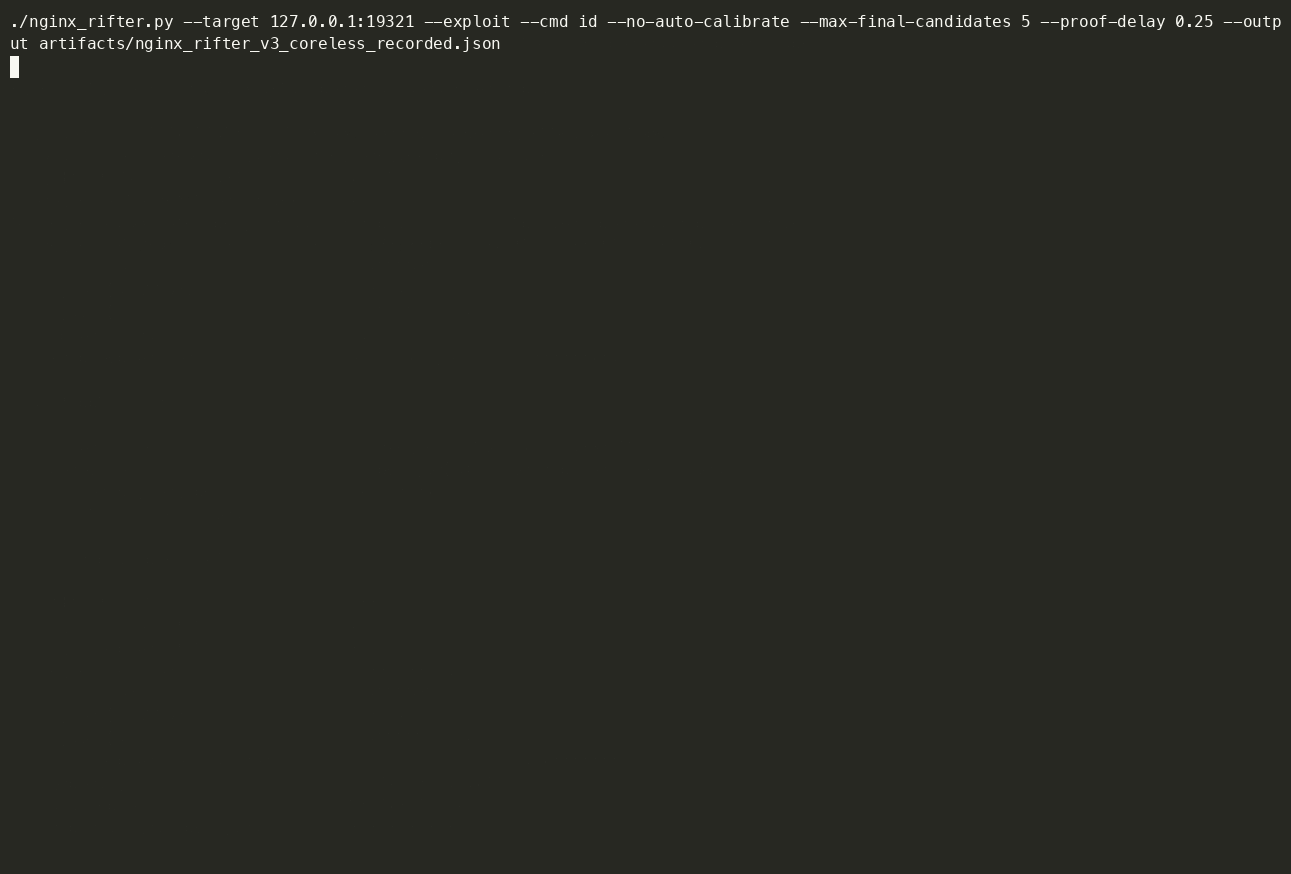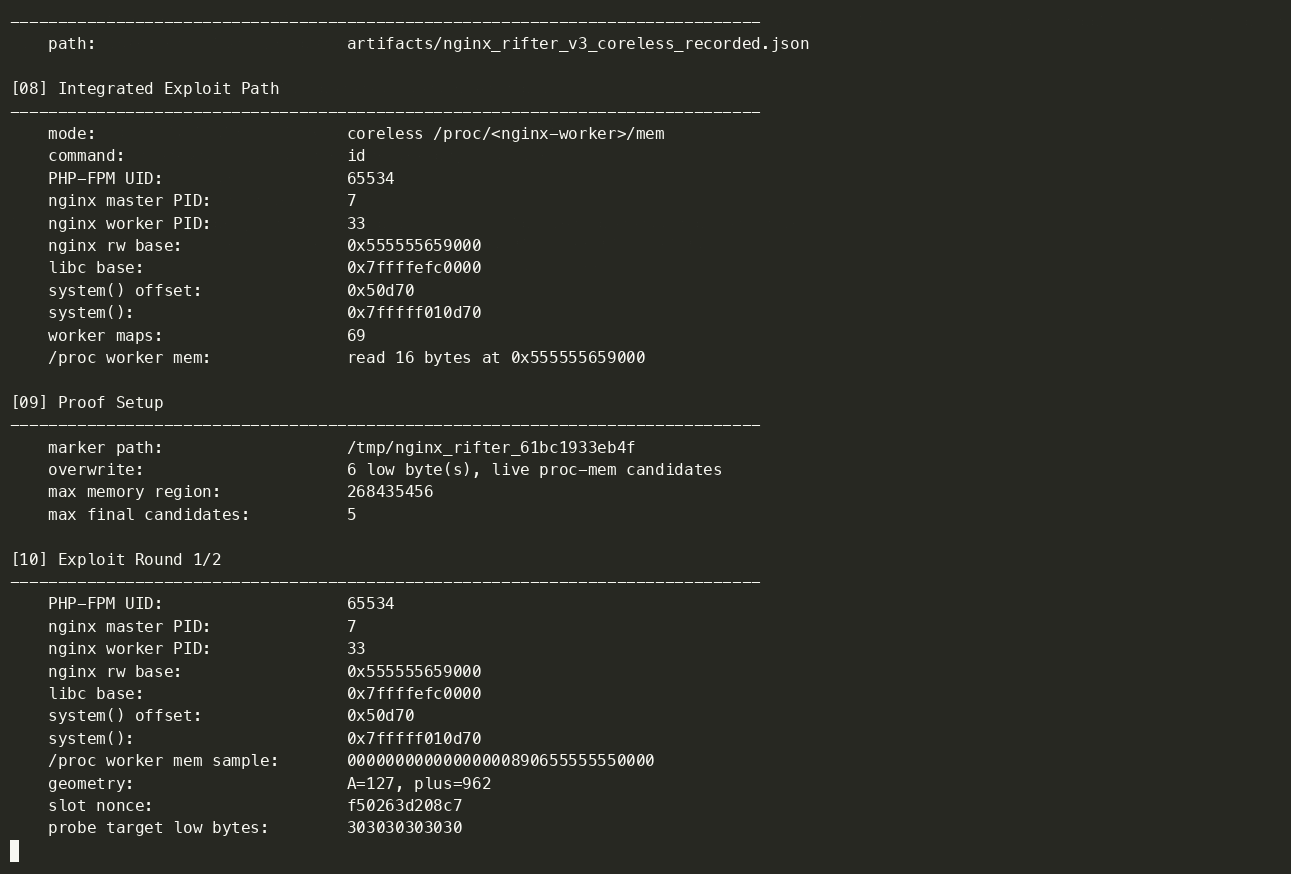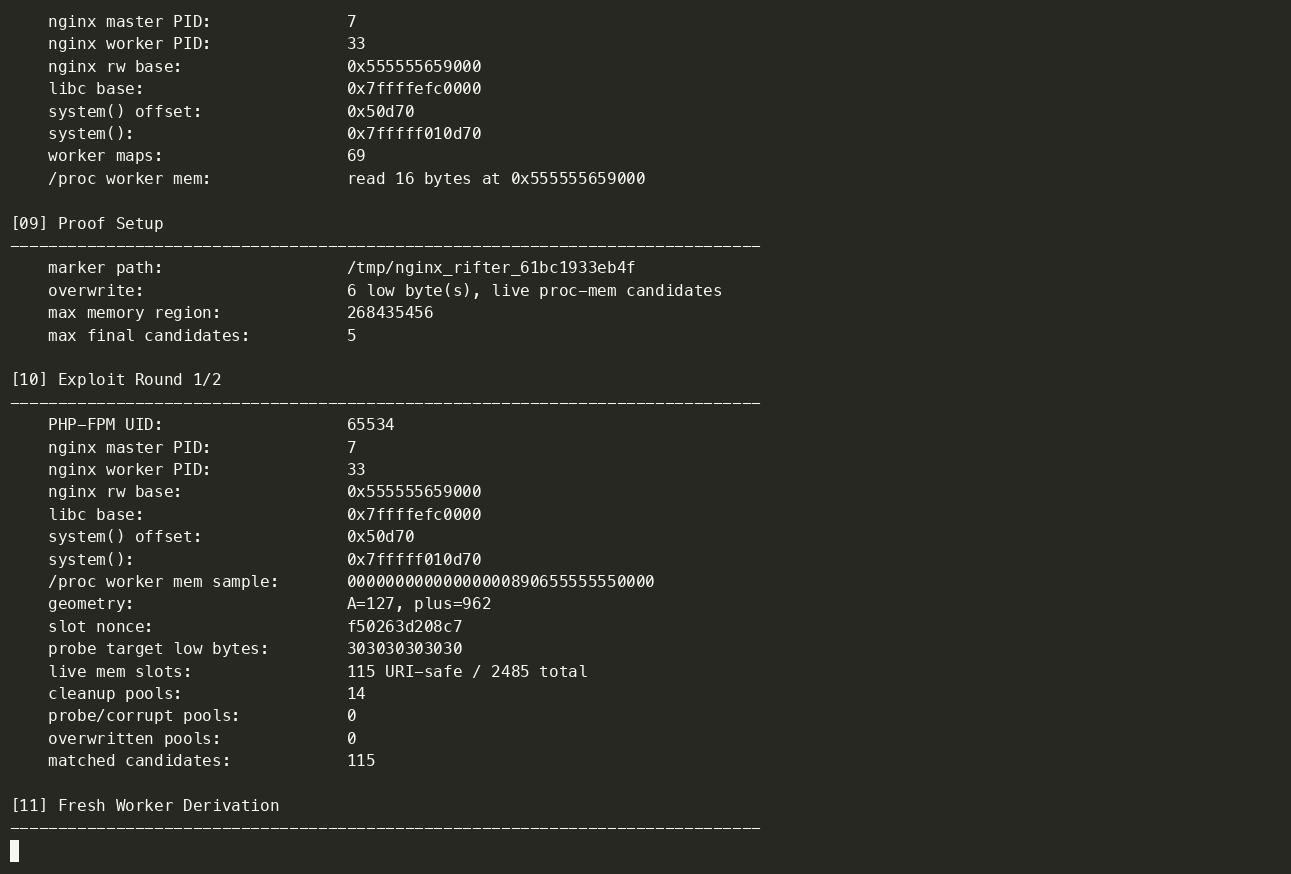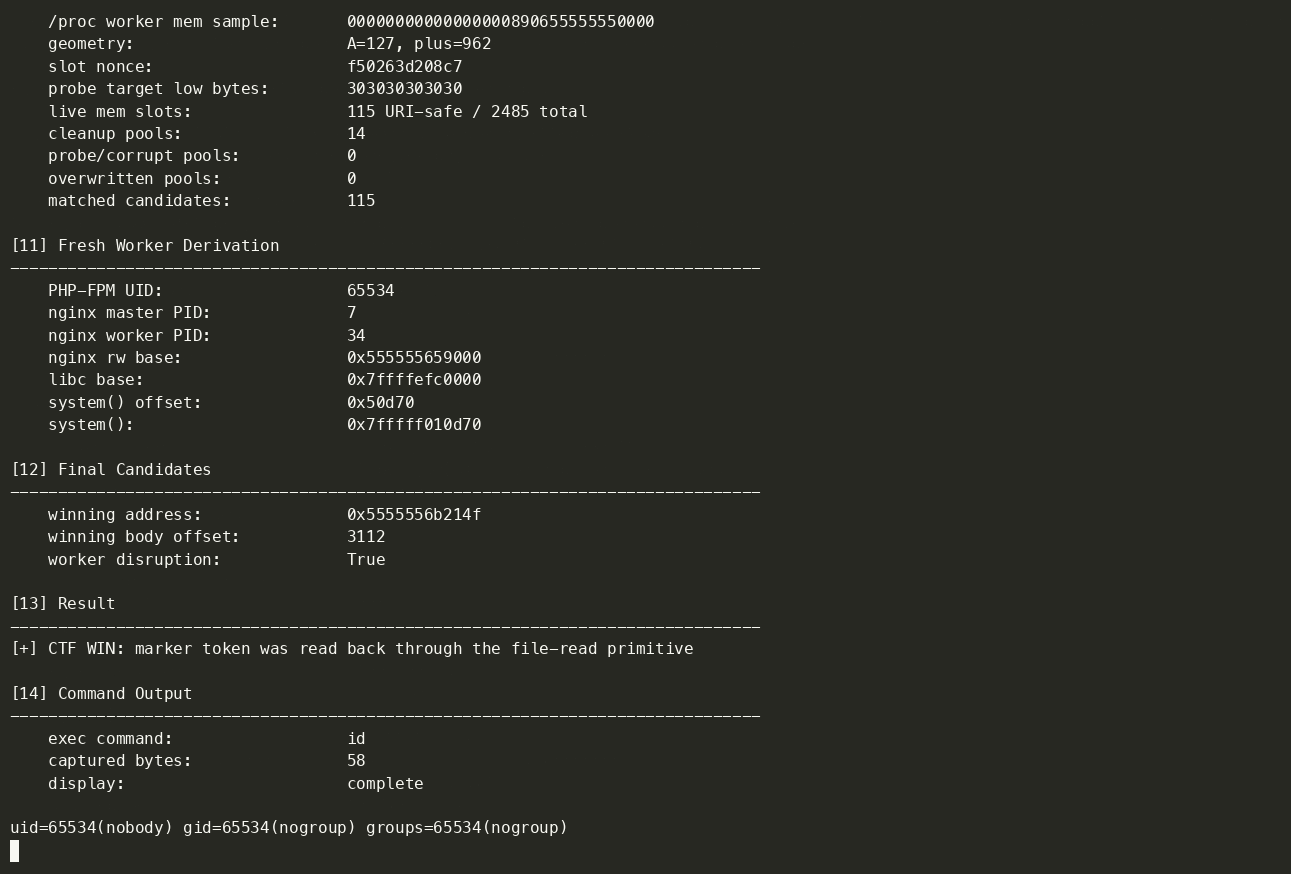 hamid-k/nginx-rift-private-lab
비공개 Nginx Rift ASLR 랩, 익스플로잇 체인 및 데모 녹화
 ruia-ruia/cve-2022-29582-exploit
구글의 Kernel CTF를 대상으로 한 CVE-2022-29582 익스플로잇
 aljavier/exploit_laravel_cve-2018-15133
API_KEY를 사용한 Laravel 원격 코드 실행에 대한 익스플로잇 (CVE-2018-15133)
 brnpl/flutter-reverse-engineering-labs
Flutter 애플리케이션 리버스 엔지니어링을 학습하기 위한 실습형 과제들입니다.
 spritualkb/cve-2025-55182-exp
CVE-2025-55182 React 서버 컴포넌트 원격 코드 실행 익스플로잇 도구
 crixpwn/cve-2026-8389
CVE-2026-8389에 대한 기술 분석 및 개념 증명 익스플로잇으로, Firefox의 SpiderMonkey BaselineJIT 타입 혼동 취약점을 바이트코드 잘림 및 예외 해제 조작으로 시연합니다.
 hasherezade/flareon2024
Flare-On 11 CTF 챌린지에 대한 솔루션과 해설 문서로, 주석이 달린 소스 코드와 함께 리버스 엔지니어링, 바이너리 분석, 악성코드 분석 기법을 보여줍니다.