#1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천

 jordelmir/elysium-vanguard-sentinel-audit
공식 Sentinel Edition v7.11 - Honor Magic V2를 위한 하이퍼바이저 탐지 및 커널 메모리 감사 제품군. CVE-2025-38352 및 EL2 RKP 방어 조사.
 bfurkanyildiz/android-rce-analizi
Android CVE-2024-0044, 43093, 23706 취약점 분석 및 PoC 랩 환경
 abdugafforov-bobur/cve-2026-54415-poc
CVE-2026-54415에 대한 PoC — Azuriom CMS (<1.2.11) 취약한 접근 제어 → 계정 탈취
 trivulzianus/tarantubench
벤치마크에 포함된 모든 랩의 전체 저장소
 nxploited/cve-2025-4631
Profitori 2.0.6.0 - 2.1.1.3 - 인증 누락에서 비인증 권한 상승까지
 meraj1312/cve-2018-7600-drupalgeddon2-lab
CVE-2018-7600(Drupalgeddon2) 원격 코드 실행을 Docker 기반의 취약한 Drupal 7.56 환경을 사용하여 시연하는 교육용 실습 환경입니다.
 kamal-418/vulnerable-lab-nextjs-cve-2025-29927
CVE-2025-29927 악용 실습을 위해 설계된 의도적으로 취약한 Next.js 애플리케이션으로, 학습을 안내하는 튜토리얼 비디오가 포함되어 있습니다.
 eliasdekiniweek/cve-2022-22980
CVE-2022-22980 악용
 damiansuess/learn.bluejam
BlueJam CVE-2017-0781이란 무엇인지 알아보세요
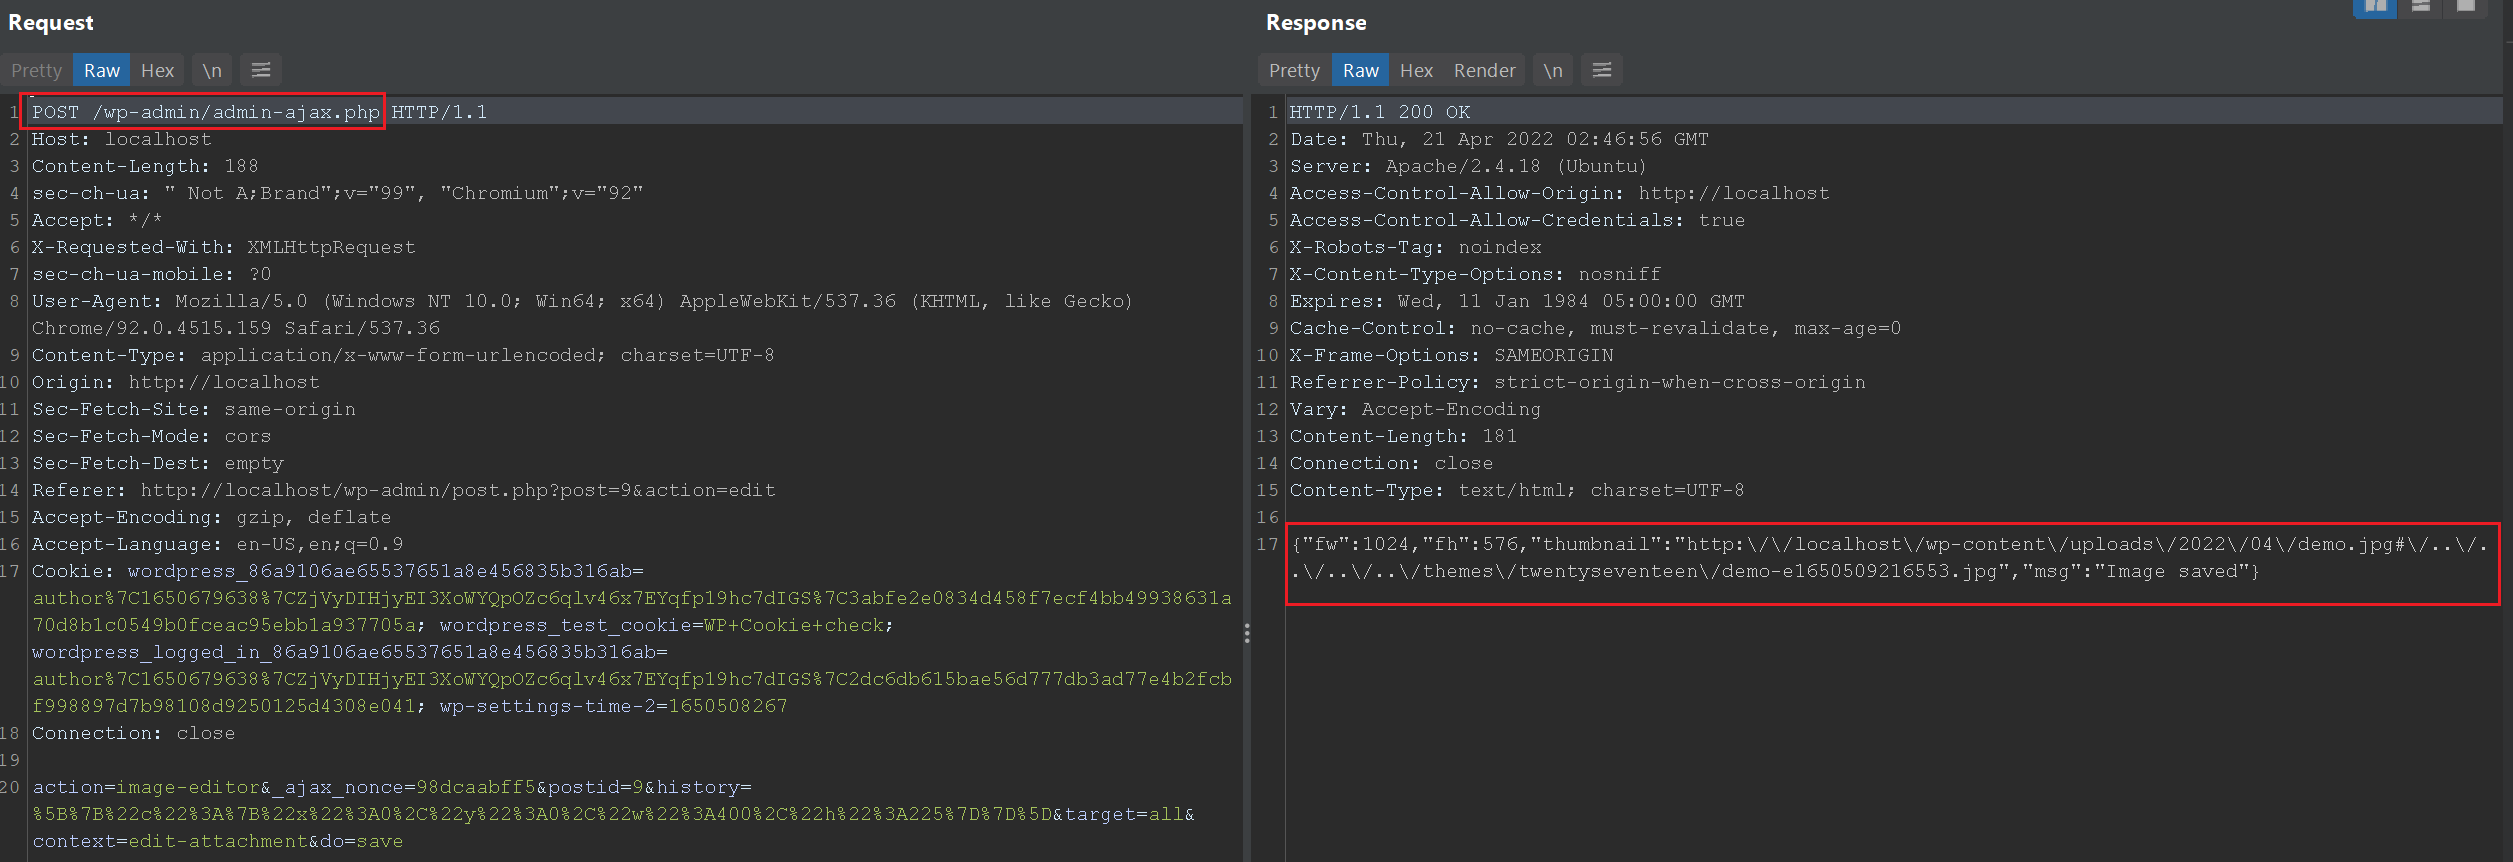 tuannq2299/cve-2019-8942
WordPress RCE 취약점 CVE-2019-8942 및 CVE-2019-8943에 대한 상세 기술 분석 및 개념 증명 익스플로잇으로, 경로 탐색 및 이미지 업로드 조작을 통한 LFI-to-RCE를 시연합니다.
 pouriam23/vulnerability-in-remix-react-router-cve-2025-31137-
Remix/React Router Express에서 CVE-2025-31137을 재현한 CTF 챌린지입니다. 서버 측 취약점을 악용하여 관리자 플래그를 찾는 방법을 배우세요.
 kaleth4/cve-2026-20896
CVE-2026-20896에 대한 자동화된 PoC 익스플로잇으로, API 인증 헤더의 디렉토리 트래버설을 통한 Gitea 인증 우회를 통해 관리자 토큰 탈취를 가능하게 합니다.
 hashdr1ft/soc_287
SOC287 - Checkpoint Security Gateway의 임의 파일 읽기 [CVE-2024-24919]
 speatx/wordpress-rce-cve-2019-8942
WordPress Crop Image RCE를 위한 Python 익스플로잇 툴킷 — CVE-2019-8942 & CVE-2019-8943
 echosecure/vuln-chain-lab
PoC Docker lab: 파일 업로드 우회 + 저장형 XSS를 연쇄하여 관리자 계정 생성. 침투 테스터를 위한 교육 자료.
 syn-4ck/wvctf
WVCTF 또는 WebVulnCTF는 게임화된 웹 플랫폼으로, 침투 테스트 및 웹 애플리케이션 개발 보안 교육을 재미있는 방식으로 제공합니다. 보상 시스템을 통해 사용자는 취약한 애플리케이션에서 웹 애플리케이션의 일반적인 취약점에 해당하는 플래그 집합을 검색해야…
 aperikube/compose-aperisite
AperiSite를 배포하기 위한 Docker Compose 래퍼로, 웹, 포렌식, 리버스 엔지니어링, 스테가노그래피 주제를 다루는 CTF Writeup, 보안 챌린지, 교육 자료를 호스팅하는 큐레이션 플랫폼입니다.
 gbuyssens/cve-2026-41651
PackageKit의 TOCTOU 경쟁 조건을 통한 로컬 권한 상승.