#1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천
 bitburner/ivre-wizard
IVRE를 위한 대화형 마법사 프론트 엔드로, 데이터베이스에 스캔을 더 쉽게 생성할 수 있도록 합니다.
 rogerzeferino/cve-2019-17558-apache-solr-rce
Apache Solr에서 CVE-2019-17558 악용을 기록한 CTF 라이트업으로, 정찰, Metasploit의 한계, 수동 Velocity 템플릿 인젝션, 플래그 획득, 그리고 대응 방안을 다룹니다.
 lamaper/cve-2025-55182-toolbox
CVE-2025-55182(React/Next.js RCE)를 위한 자동화된 익스플로잇 도구로, 명령 실행, 아웃바운드 탐지, 대화형 리버스 셸, 그리고 승인된 침투 테스트 및 CTF 챌린지를 위한 영구 메모리 웹쉘 인젝션 기능을 제공합니다.
 threatradarai/trai-001-critical-rce-vulnerability-in-apache-parquet-cve-2025-30065-simulation
CVSS 10.0 등급의 취약점이 parquet-avro Java 모듈에서 발견되었으며, 스키마를 파싱할 때 안전하지 않은 역직렬화를 통해 원격 코드 실행이 가능합니다. CVE-2025-30065로 추적되는 이 결함은 Apache Parquet ≤ 1.15.0에…
 alreadyclosed/cve-2026-39987
CVE-2026-39987 marimo 0.20.4 PoC
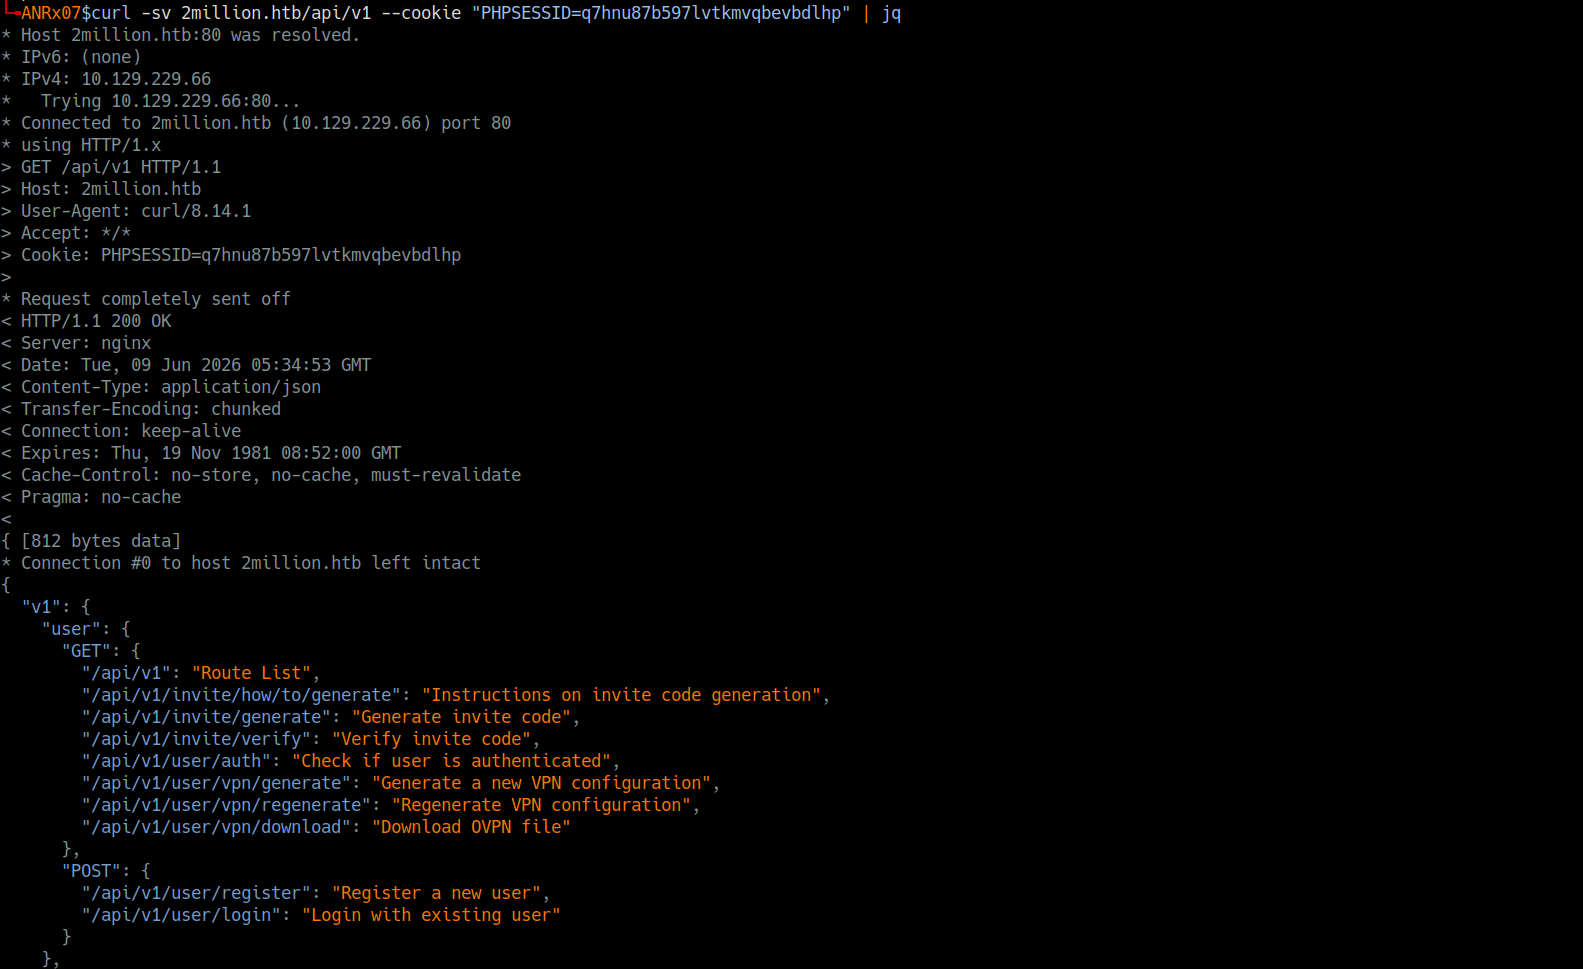 anxs3c/twomillion-machine-writeup
코드.js 난독화 해제부터 루트 권한 획득까지, CVE-2023-0386

 giangdurian/cve-2026-63030-cve-2026-60137
사전 인증 RCE 익스플로잇 for WordPress (CVE-2026-63030 + CVE-2026-60137) — 라우트 혼동과 SQL 인젝션을 연쇄적으로 이용해 완전한 셸 접근 권한을 획득합니다. 안전한 테스트를 위한 Docker 랩 포함.
 josh-blythe/bordair-detector
2단계 프롬프트 인젝션 및 제일브레이크 탐지기: 정규식 게이트와 양자화된 DeBERTa-v3 ONNX 분류기를 결합, 이미지, 문서, 오디오 지원. Bordair/bordair-multimodal 데이터로 훈련되었으며, 실제 레드팀 게임의 공격을 대상으로 테스트됨.
 owasp/mimosa
오픈소스 웹 애플리케이션 보안 챌린지 플랫폼으로, 자동 승인 등록, SQL 덤프 생성, Docker 배포를 지원하여 실습형 사이버 보안 교육 및 CTF 연습에 활용할 수 있습니다.
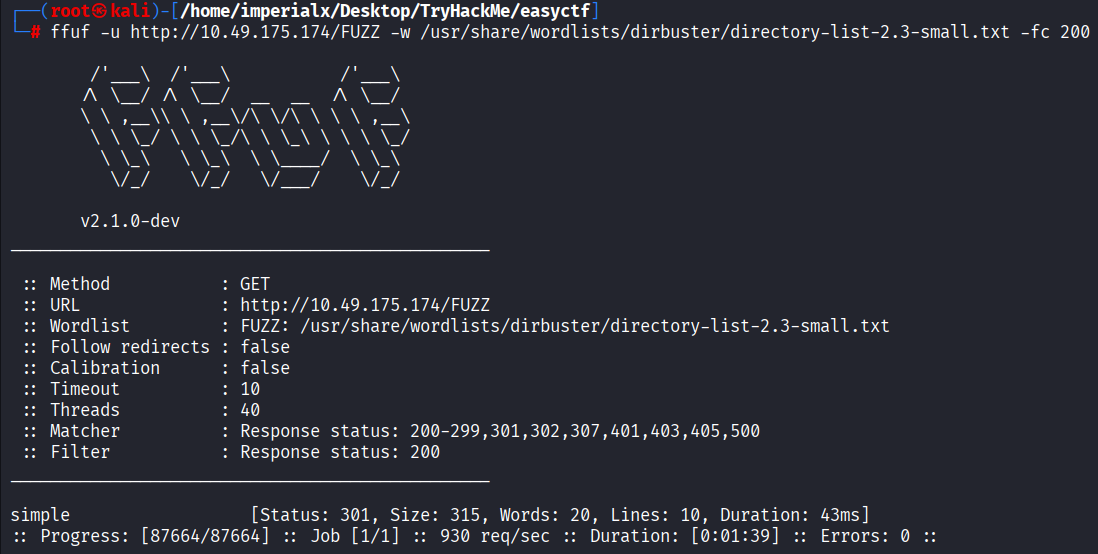 imperialx1104/simple-ctf-writeup
전문적인 TryHackMe Simple CTF 워크스루: 열거, CMS Made Simple SQL Injection (CVE-2019-9053), 자격 증명 복구, SSH 액세스, Vim을 통한 권한 상승, 루트 장악을 다룹니다.
 flojboj/cve-2021-31630
CVE-2021-31630용 POC Exploit으로, Python3로 작성되었으며 non-blocking 모드의 C reverse shell을 사용합니다.
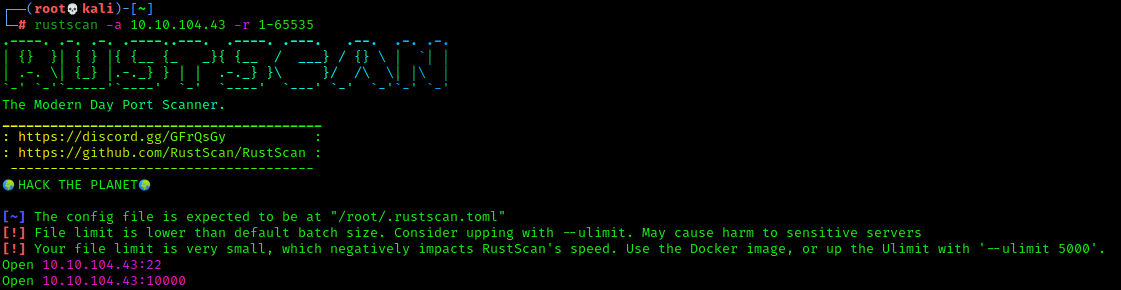 wizardy0ga/thm-source-cve-2019-15231
TryHackMe의 Source 방에 대한 분석 글 및 취약점을 익스플로잇하는 파이썬 스크립트
 sec-sys/cve-2026-42945-reverse-shell-poc
CVE-2026-42945(NGINX Rift)용 리버스 셸 리스너가 포함된 Python RCE PoC
 rootdirective-sec/cve-2026-33626-lab
LMDeploy의 비전-언어 이미지 로더에서 CVE-2026-33626 SSRF를 재현하는 Docker Compose 랩. 취약한(0.12.0) 및 패치된(0.12.3) 동작을 PoC 스크립트와 내부 카나리아 서비스로 비교합니다.
 prprhyt/poc_tls1_3_cve-2020-13777
CVE-2020-13777(GnuTLS TLS 1.3 재연결 취약점)에 대한 개념 증명입니다. pcap 파일을 파싱하여 교육 및 기술 검증 목적으로 해당 결함을 시연합니다.
 m0d0ri205/pdfjs
Wargame exploiting CVE-2024-4367 in PDF.js for educational vulnerability analysis and exploitation practice.