#1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천
 d4em0n/exrop
x86-64 바이너리를 위한 심볼릭 실행 기반 자동 ROP 체인 생성기. 지원: 레지스터/메모리 쓰기, 함수 호출, 시스템 콜, 배드캐릭터 회피, 스택 피봇팅, 및 retpoline 재작성을 통한 커널 모드.
 tenable/cnappgoat
CNAPPgoat는 클라우드 환경에서 의도적으로 취약하게 설계된 구성 요소를 모듈식으로 프로비저닝하도록 설계된 오픈 소스 프로젝트입니다.

 liveoverflow/ctf-screenshotter
실제 세계의 스크린샷 취약점을 시뮬레이션하는 CTF 웹 챌린지로, Docker 설정과 비디오 라이트업이 포함된 실습형 보안 교육을 제공합니다.

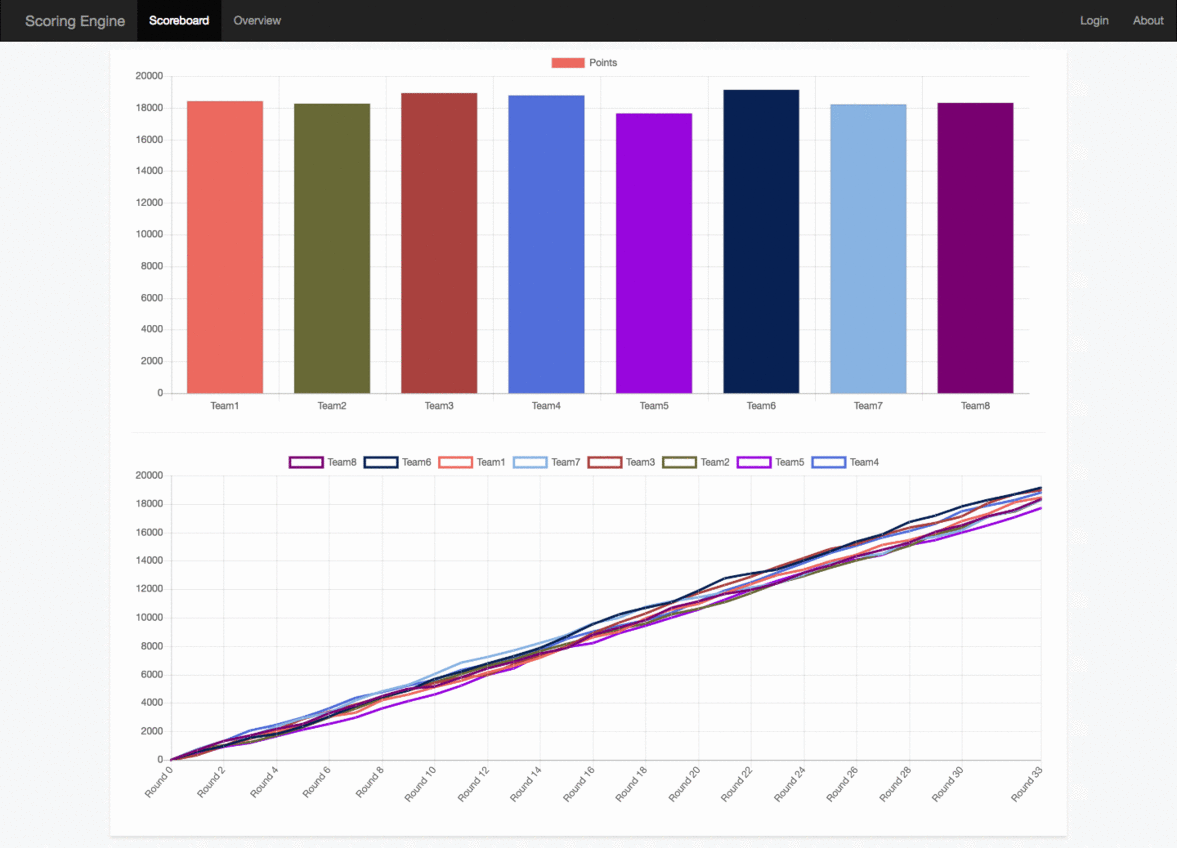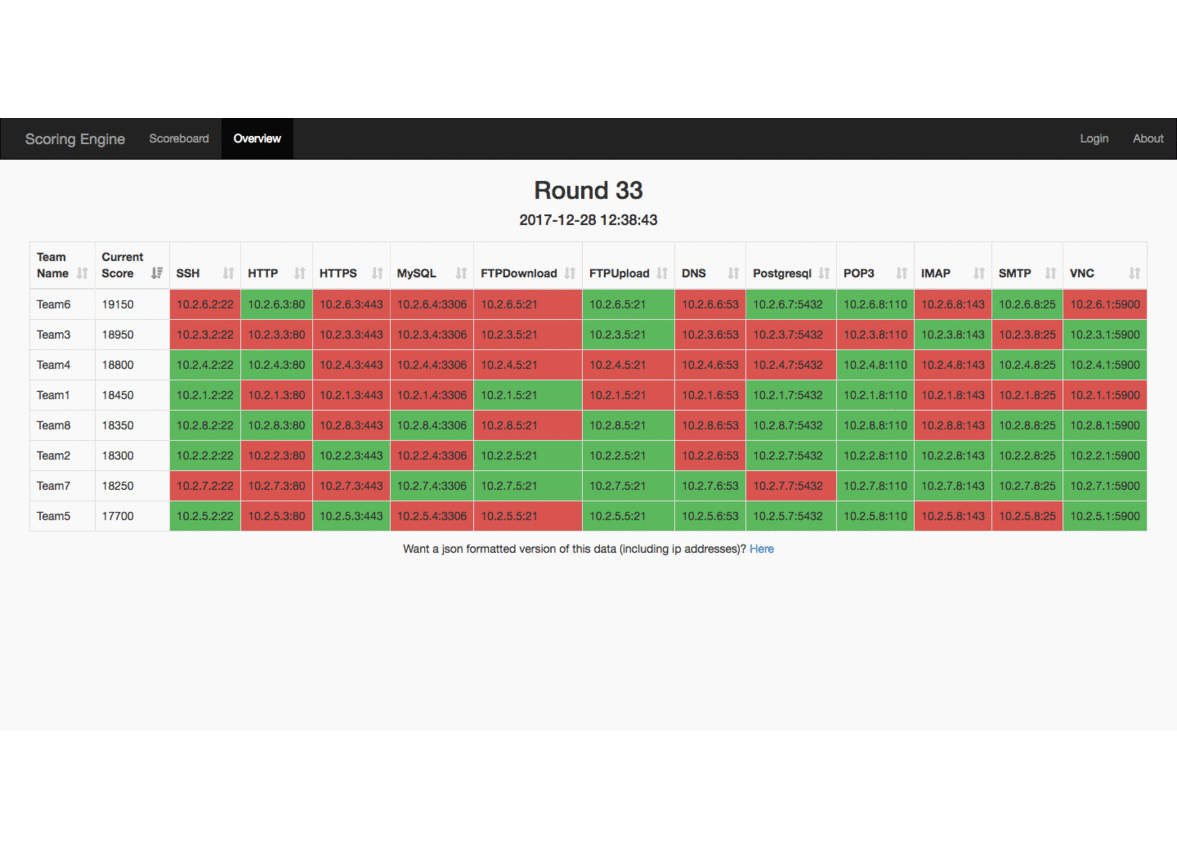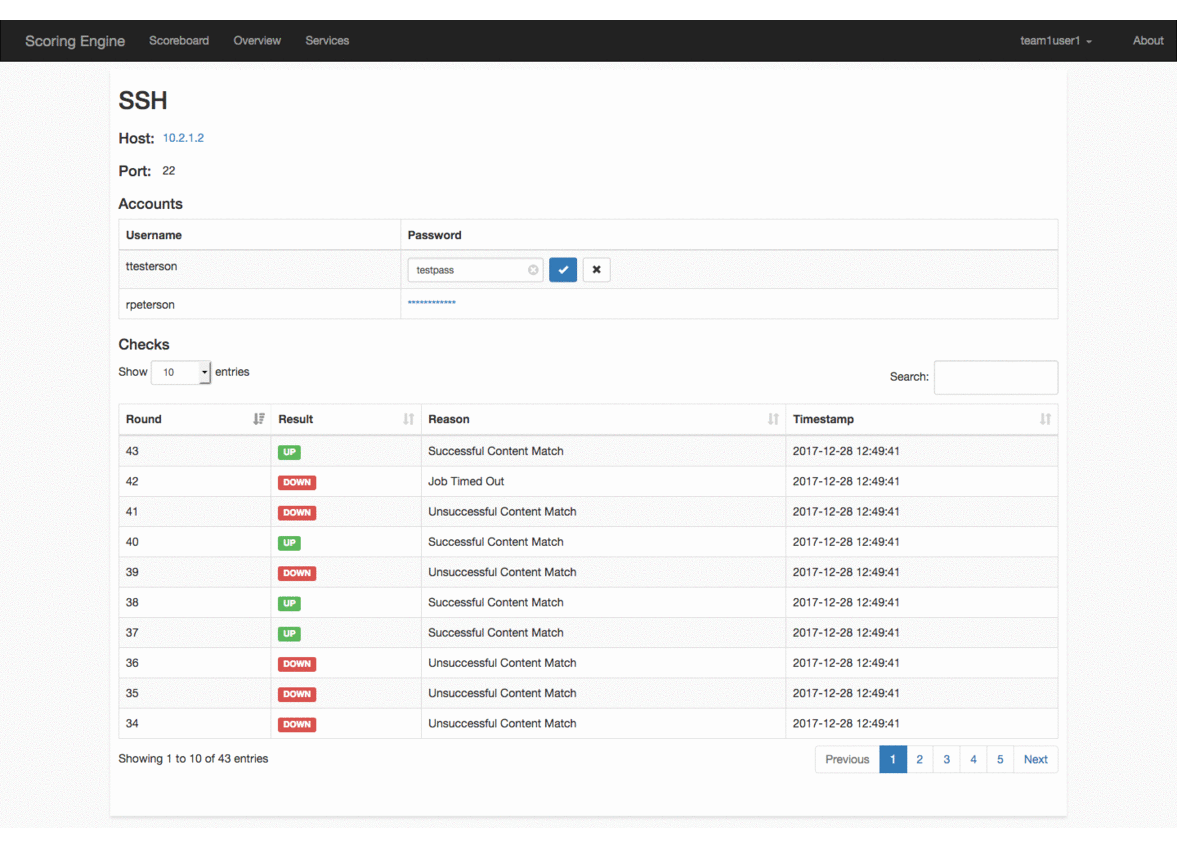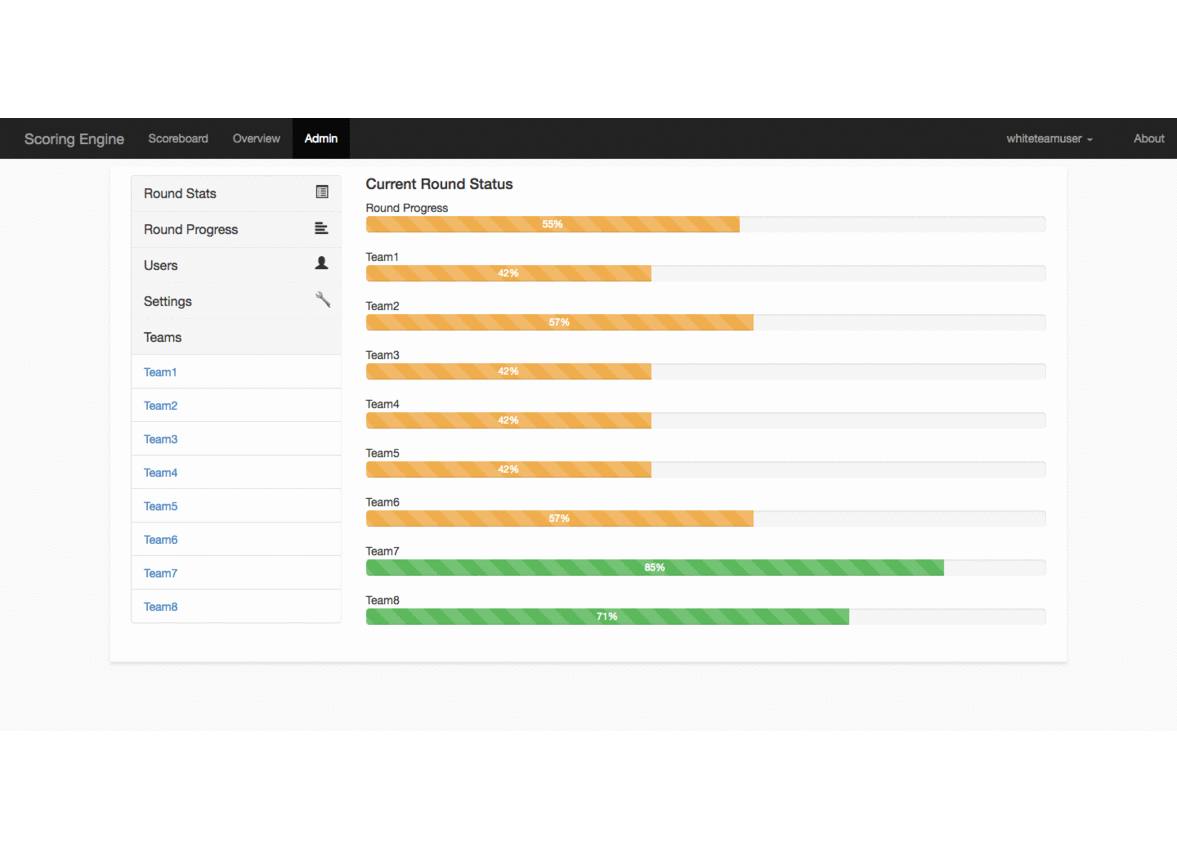 scoringengine/scoringengine
레드/화이트/블루 팀 대회용 스코어링 엔진
 acceis/crypto_identifier
Pentest 및 CTF를 위한 암호화 도구: 여러 알고리즘과 블록 체인 모드를 사용하여 데이터를 해독합니다. 알 수 없는 암호문과 키 사전에 대한 빠른 확인에 유용합니다.
 warxim/vucsa
의도적으로 취약하게 설계된 클라이언트-서버 애플리케이션으로, 비HTTP 기반 두꺼운 클라이언트의 침투 테스트를 학습하기 위한 도구입니다. SQL 인젝션, 원격 코드 실행(RCE), XML 공격, 버퍼 오버리드, 접근 제어 취약점 관련 챌린지를 포함합니다.
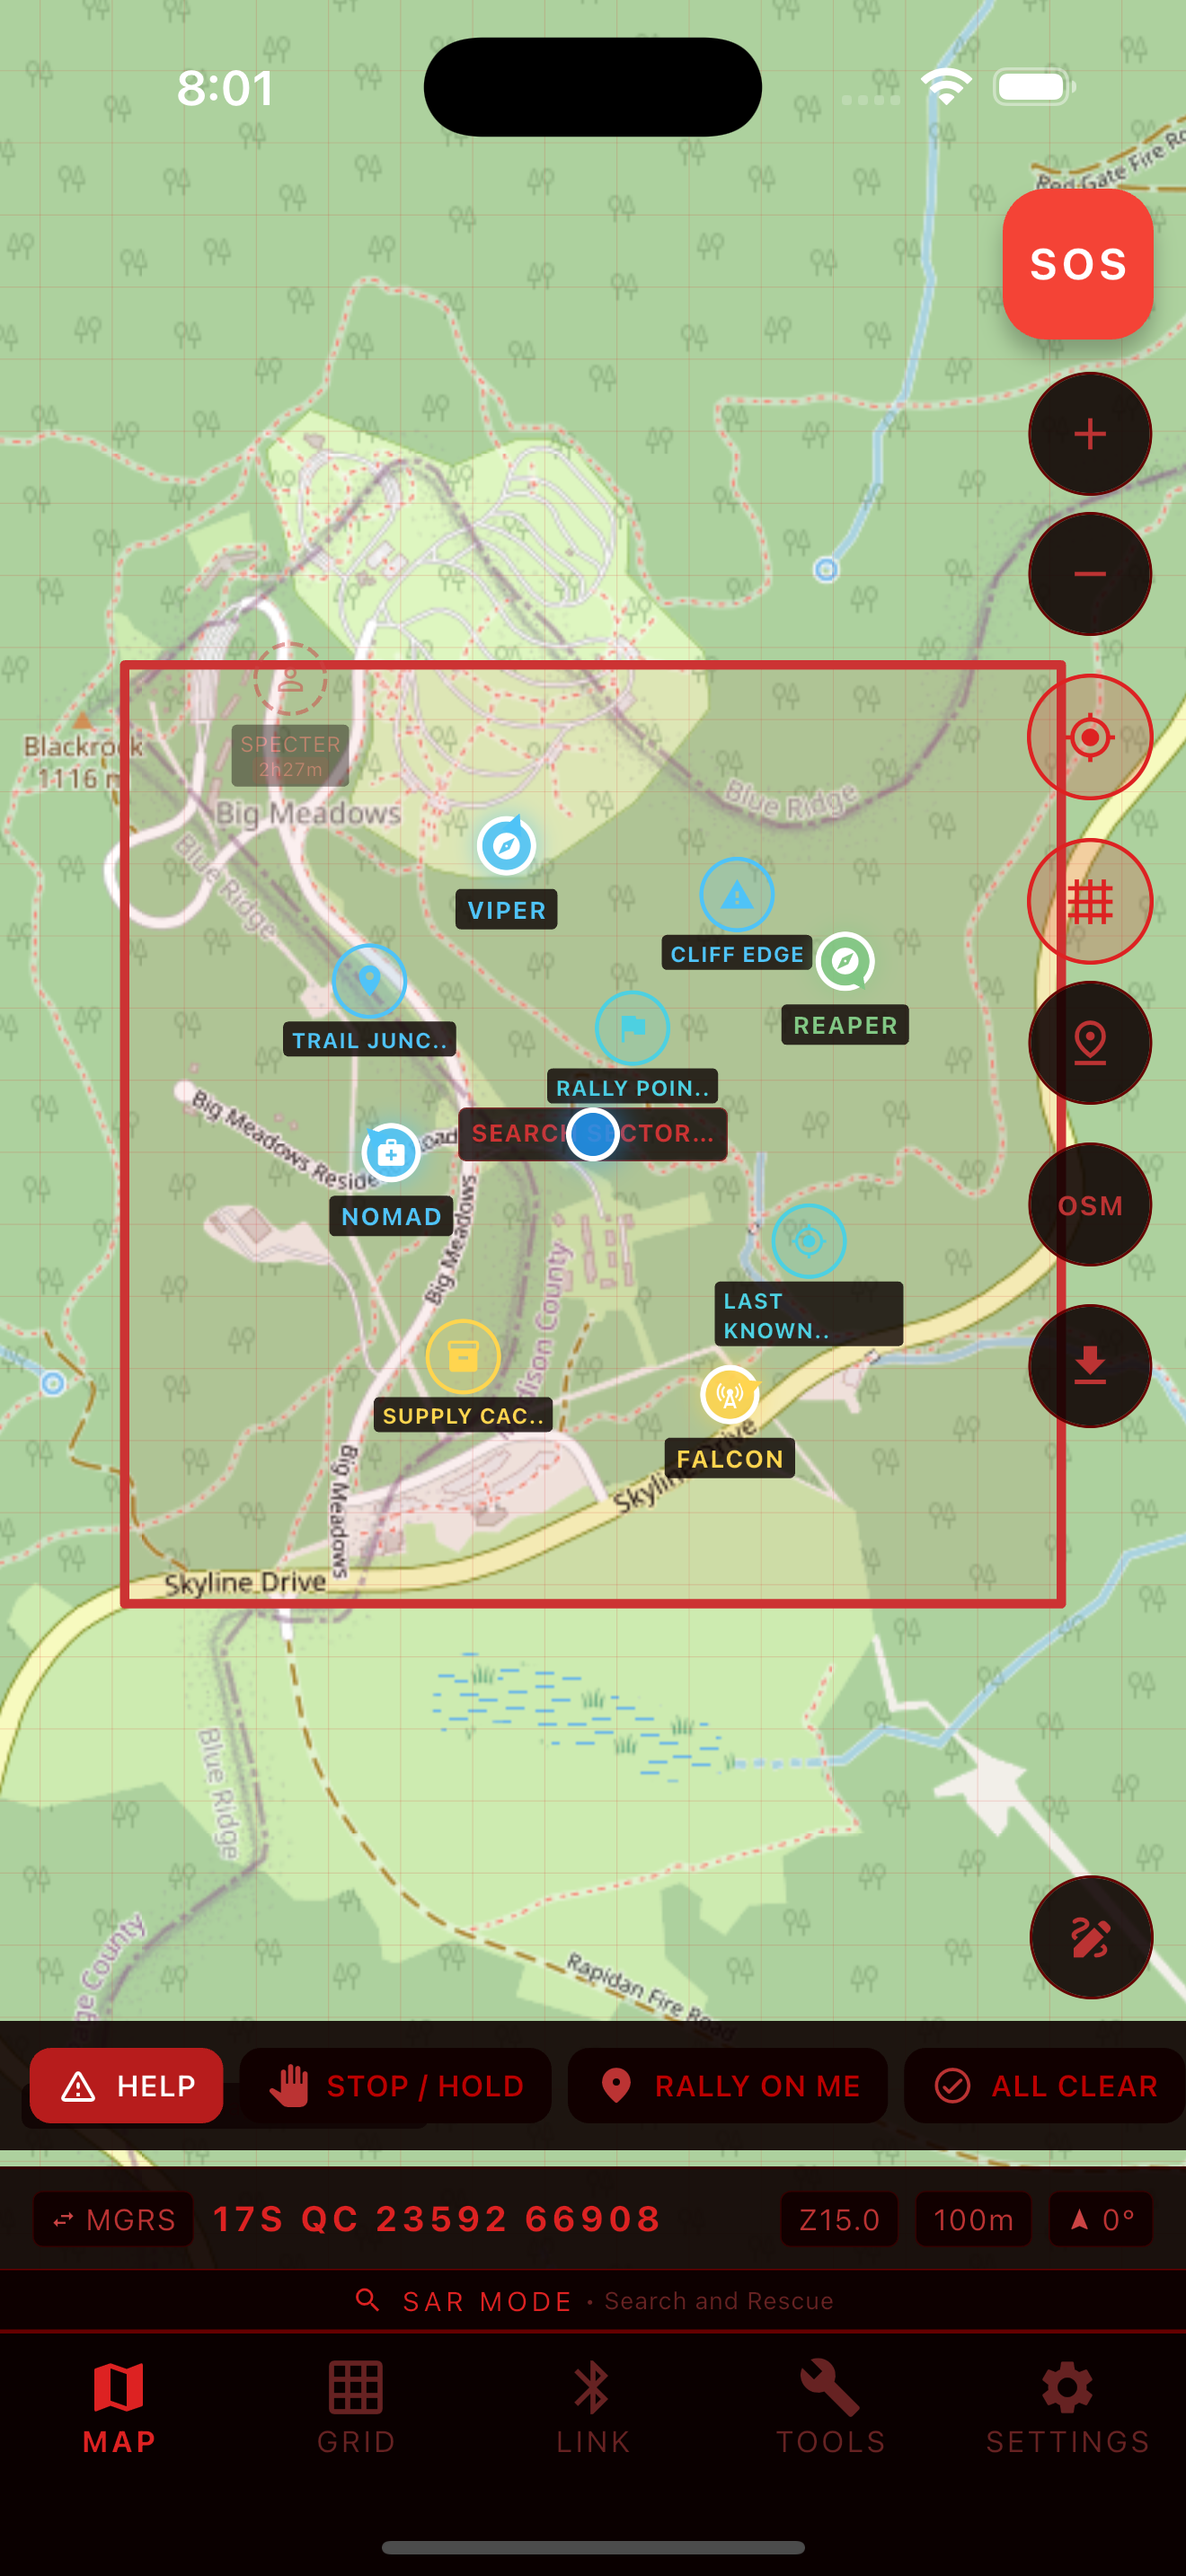 redgridtactical/redgridlink
2-8명을 위한 오프라인 MGRS 내비게이션 + BLE 근접 팀 동기화. 셀룰러 서비스 불필요. README에 V1.0부터 V4.0까지의 로드맵.

 zx41r/awesome-reverse-engineering-and-malware-analysis
리버스 엔지니어링 및 악성코드 분석을 위한 검증된 지도. 디스어셈블러, 언패킹, 익스플로잇 개발, 퍼징, DFIR, 그리고 다른 목록들이 놓치는 심층 분석 글들.
 knowledge-wisdom-understanding/recon
Nmap 결과를 기반으로 대상 열거
 division-36/z-jail
네임스페이스, pivot_root, seccomp-bpf, capability 드롭 및 증거 기반 평결 엔진(Truthimatics Public Version)을 결합하여 안전하고 감사 가능한 코드 실행을 제공하는 가볍고 다층적인 Linux 샌드박스입니다.
 weirdmachine64/sharkmcp
PCAP 파일 분석을 위한 만능 MCP 서버
 owasp/pwnzzai
실습형 AI 보안 학습 플랫폼으로, 의도적으로 취약하게 만든 LLM 애플리케이션을 제공합니다. 프롬프트 인젝션, 데이터 노출, 공급망 위험을 다루는 대화형 피자 가게 시나리오를 통해 LLM을 위한 OWASP Top 10을 탐험해보세요.
 saisathvik1/windows-privilege-escalation-notes
Windows 권한 상승 개념에 대한 나의 핸드북입니다. 내 재생 목록을 확인해 보세요, 링크: https://www.youtube.com/playlist?list=PLlrnAg4kKF3puXLI0JyltbNJOC2R2HVFk
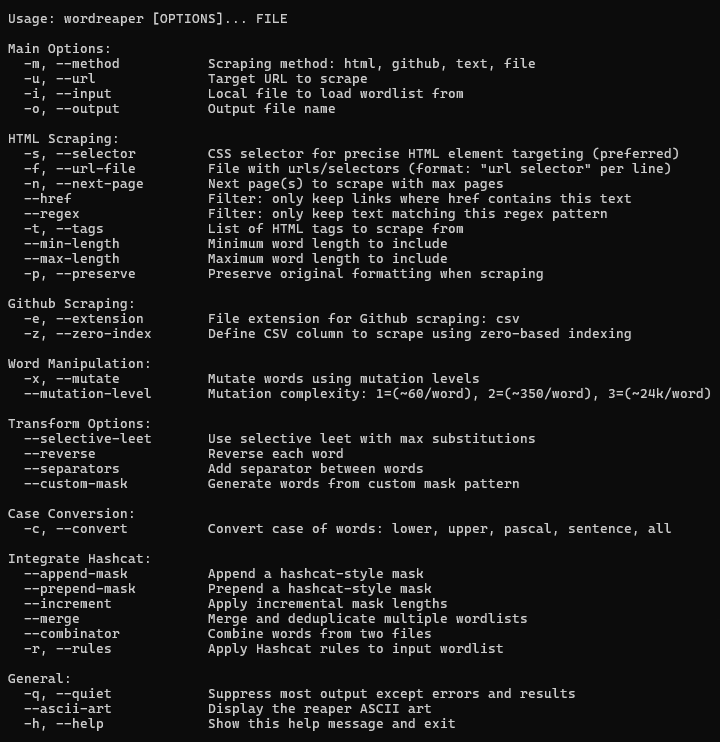 nemorous/wordreaper
📜 CSS 선택자를 사용하여 비밀번호 크래킹용 타겟 워드리스트를 스크래핑