#1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천

 rishabh-kumar-cyber-sec/cve-2023-27163-ssrf-to-port-scanning
이것은 requests-baskets v 1.2.1의 SSRF로 인한 내부 포트 스캔을 자동화하는 간단한 스크립트입니다. 이 스크립트는 또한 hackthebox의 'SAU' 머신을 푸는 데 도움을 줄 수 있습니다.
 isaca0315/cve-2026-64849-poc-lab
이 실험실은 괜찮을 수도 있고 아닐 수도 있어요. AI에게 물어보세요. 테스트 중이지만 작동해야 합니다 ㅎㅎㅎ
 ritinify/cve-2025-29927-poc
CVE-2025-29927에 대한 개념 증명 익스플로잇으로, Next.js 미들웨어 권한 부여 우회 취약점입니다. 취약한 대상 실습 환경과, 조작된 x-middleware-subrequest 헤더를 전송하여 우회를 검증하는 Python 스크립트가 포함되어 있습니다.
 gh0stuncle/cve-2018-16763_fuel_cms_exploit
연료 CMS의 RCE 취약점(CVE-2018-16763)을 기반으로 한 Python 기반 익스플로잇 도구입니다.
 3jee/copy-fail-go
Go 포트로 작성된 CVE-2026-31431 (copy-fail) Linux 커널 권한 상승 PoC로, 자동 SUID 바이너리 열거 및 대화형 대상 선택 기능을 포함합니다.
 silocityit/cve-2021-4034-playground
CVE-2021-4034 기반의 실습형 바이너리 익스플로잇 챌린지로, 통제된 환경에서 권한 상승 기법을 연습하도록 설계되었습니다.
 shi10587s/sauercloude
0day VirtualBox 6.1.2 탈출 (RealWorld CTF 2020/2021 CVE-2021-2119)
 ns-projects-unina/ctf_cve_dsp_1
Una CTF, in formato DSP-compliant, basata sulla CVE-2025-29927 di nextjs.
 r4y-br/cve-2022-22963
CVE-2022-22963을 재현하는 Python 자동화 스크립트로, Spring Cloud Function의 심각한 SpEL 주입 취약점을 악용하여 승인된 실습 환경에서 리버스 셸을 가능하게 합니다.
 dominicbreuker/pspy
루트 권한 없이 리눅스 프로세스 모니터링
 terjanq/tiny-xss-payloads
다양한 컨텍스트에서 사용할 수 있는 작은 XSS Payload 모음입니다. https://tinyxss.terjanq.me
 dere-ad2001/frida-labs
이 리포지토리에는 Android Exploitation을 위한 Frida 학습용 챌린지 시리즈가 포함되어 있습니다.
 paradoxis/flask-unsign
비밀 키를 추측하여 Flask 애플리케이션의 세션 쿠키를 가져오고, 디코딩하고, 무차별 대입하고, 제작하는 명령줄 도구.
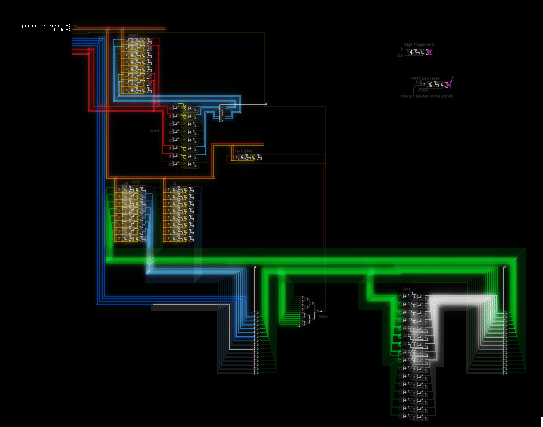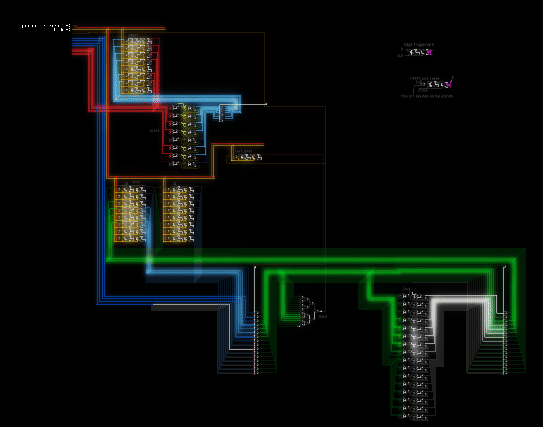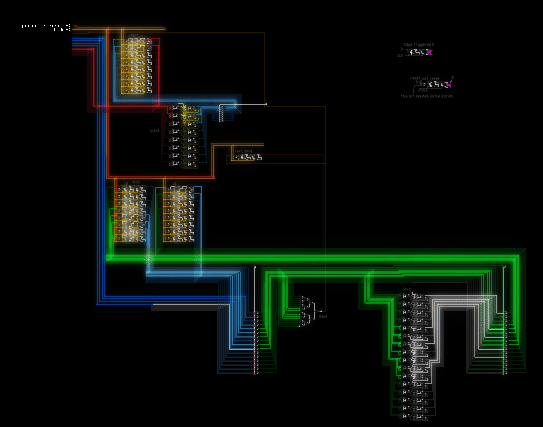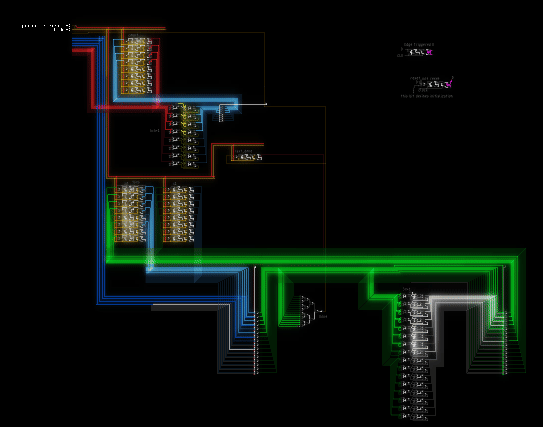 lets-all-be-stupid-forever/circuit-artist
Circuit Artist는 디지털 회로 그리기 및 시뮬레이션 게임입니다.
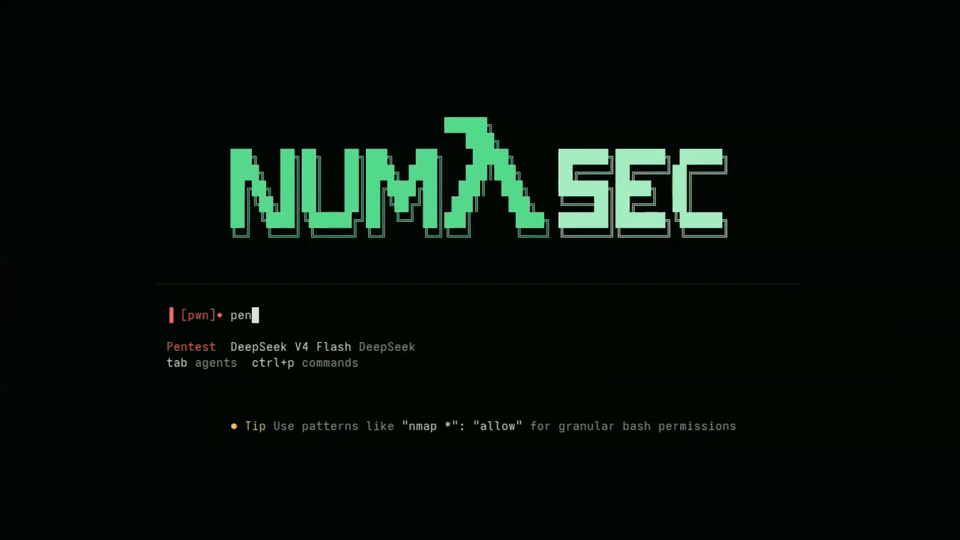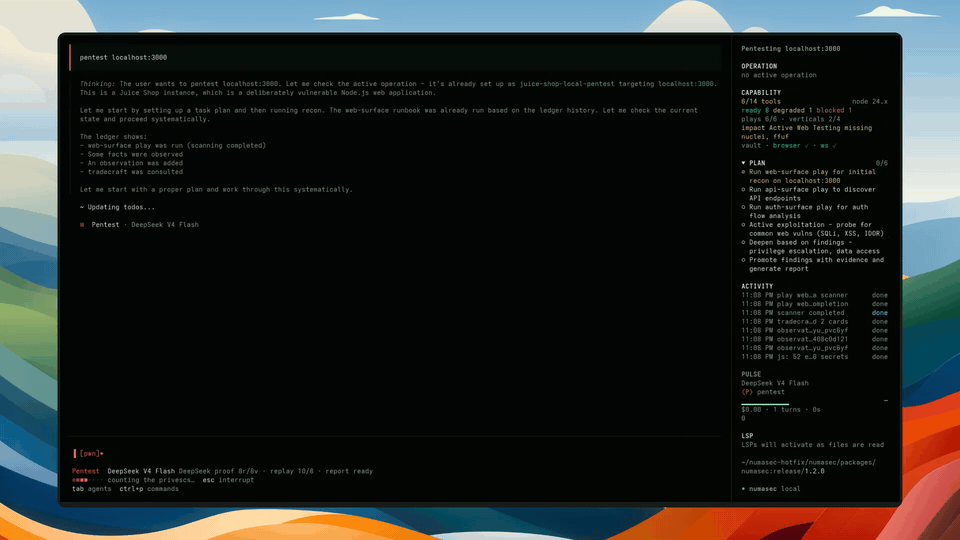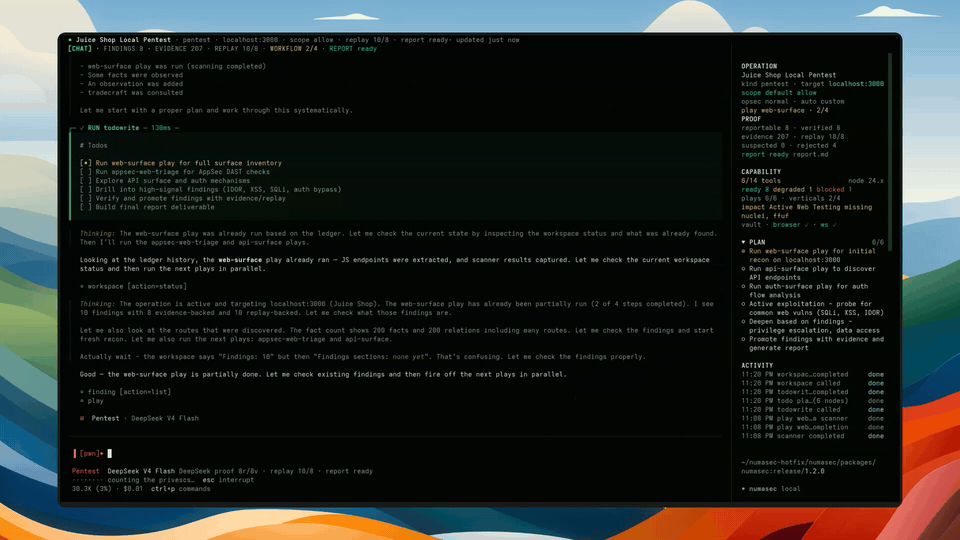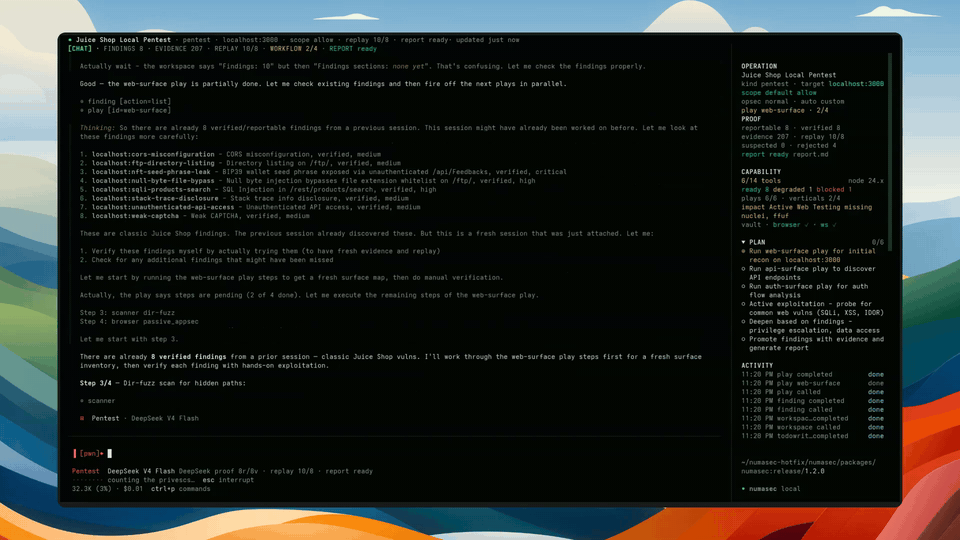 francescostabile/numasec
터미널에서 실행되는 AI 보안 에이전트로, 로컬 도구, 런북 및 에이전트를 조정하여 승인된 AppSec, 펜테스트, OSINT 및 CTF 워크플로를 지속적인 작업 메모리와 증거 추적을 통해 수행합니다.
 etinaude/lock-picking-robot
자물쇠 따기 로봇
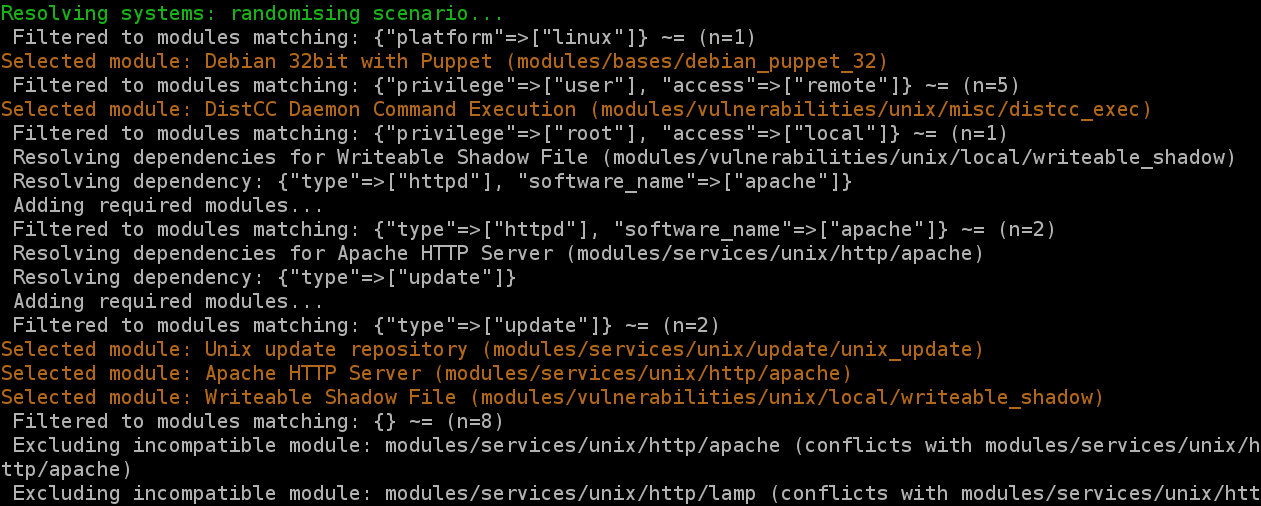 secgen/secgen
취약한 가상 머신을 즉석에서 생성합니다 (현재 팀 개발은 cliffe/SecGen 포크에서 진행 중입니다)
 d4em0n/exrop
x86-64 바이너리를 위한 심볼릭 실행 기반 자동 ROP 체인 생성기. 지원: 레지스터/메모리 쓰기, 함수 호출, 시스템 콜, 배드캐릭터 회피, 스택 피봇팅, 및 retpoline 재작성을 통한 커널 모드.