#1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천

 twappz/htb-silentium-writeup
Hack The Box - Silentium 머신 라이트업 | CVE-2025-58434, CVE-2025-59528, CVE-2025-8110
 pduggusa/dugganusa-ietf
DugganUSA threat-intelligence contributions to the IETF Hackathon — real-world agentic-attack benchmark vectors, CVE-2026-33697 attestation analysis,…
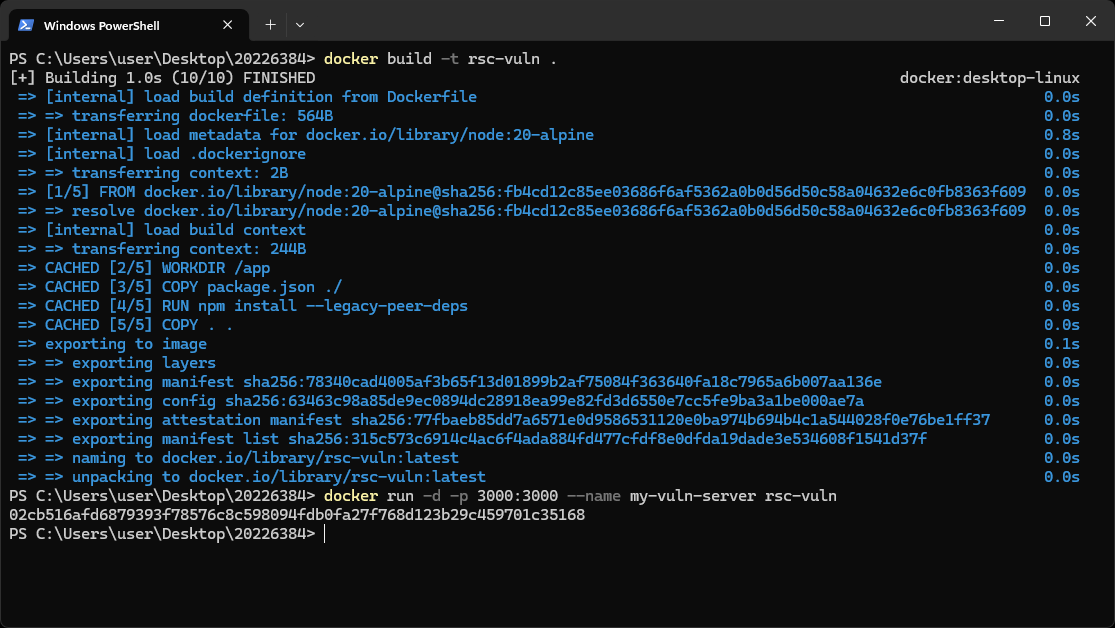 ycseo-git/cve-2025-55182
일명 React2Shell
 wizardy0ga/thm-steel_mountain-cve-2014-6287
TryHackMe.com의 Steel Mountain 머신에 대한 분석 및 CVE-2014-6287 익스플로잇
 tim-karov/cmsms-sqli
Python3 exploit for CVE-2019-9053 (CMS Made Simple <= 2.2.9 SQLi). No deps, time-based blind SQLi → admin creds dump. HTB Writeup owned.
 tierchampion/poc_cve-2015-9235
다양한 JWT 라이브러리에서의 알고리즘 혼동 공격 데모
 maikneysm/autopwn-titanic.htb
Hack The Box 머신 *Titanic*을 위한 자동화된 익스플로잇 스크립트입니다. LFI를 통해 Gitea 사용자 해시를 추출하고, 이를 크래킹하는 데 도움을 주며, 악성 공유 라이브러리를 통해 루트 접근 권한을 얻기 위해 ImageMagick…
 karimelsheikh1/htb-twomillion-writeup
HackTheBox TwoMillion 머신 라이트업 — API 남용, 명령어 주입 및 CVE-2023-0386
 jtoalu/ctf-cve-2019-9053-gtfobins
CVE-2019-9053 SQL 인젝션 악용과 GTFOBins 기반 권한 상승을 CMS Made Simple 타겟에서 보여주는 단계별 CTF 워크스루입니다.
 jithinodattu/cve-2007-4559-lab
자체 포함형 Docker 랩으로, Python의 tarfile 모듈을 통한 CVE-2007-4559(TarSlip) 디렉터리 트래버설을 시연합니다. 취약한 API와 수정된 API, 페이로드 생성, 그리고 보안 교육용 대화형 데모 스크립트를 포함합니다.
 gmh5225/blackash-cve-2025-4322
CVE-2025-4322 – 비밀번호 업데이트를 통한 인증되지 않은 권한 상승 "계정 탈취" 🔥
 fazaroot/cve-2025-2539---file-away-wordpress-plugin-arbitrary-file-read
File Away WordPress 플러그인(CVE-2025-2539)용 인증된 임의 파일 읽기 익스플로잇. 보안 테스트 및 교육을 위한 PoC, 공격 흐름, 탐지 시그니처 및 완화 전략이 포함되어 있습니다.
 dannic145/eternalblue-exploit-demonstration
Educational lab demonstrating EternalBlue (MS17-010) exploitation against Windows 7 using Metasploit, including post-exploitation, WannaCry…
 carlosaruy/cve-2025-55182
React Server Components(RSC)의 치명적인 원격 코드 실행(RCE) 취약점. 또한 취약점을 안전하게 테스트하고 이해할 수 있는 실제적인 "Lab Environment"도 포함되어 있습니다.
 a1ex-var1amov/ctf-cve-2024-4577
CVE-2024-4577 PHP CGI 인수 주입을 시연하는 CTF 챌린지: 취약한 앱, 공격 스크립트, Kubernetes/Docker 배포를 포함하여 실습을 통한 익스플로잇 연습 제공.
 a1ex-var1amov/ctf-cve-2019-11043
CVE-2019-11043을 재현하기 위한 Nginx/PHP-FPM 설정의 의도적으로 취약한 PHP 앱으로, Docker 및 Kubernetes 배포, 사후 악용 연습, phuip-fpizdam 통합을 포함합니다.
 yuting-huang0/spring4shell-ctf
Spring4Shell (CVE-2022-22965) 취약점 환경 구축 및 CTF 문제
 xiangsi-howard/ctf---cve-2011-2523
vsftpd 2.3.4 백도어(CVE-2011-2523)를 악용하여 Metasploitable 2에서 /etc/shadow 및 /etc/passwd를 캡처하고 크랙하는 단계별 CTF 워크스루.