#1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천
 zinja-coder/damn-vulnerable-android-components
Android 구성 요소에서 발생하는 다양한 취약점을 시연하기 위해 의도적으로 취약하게 만든 Android 애플리케이션입니다.
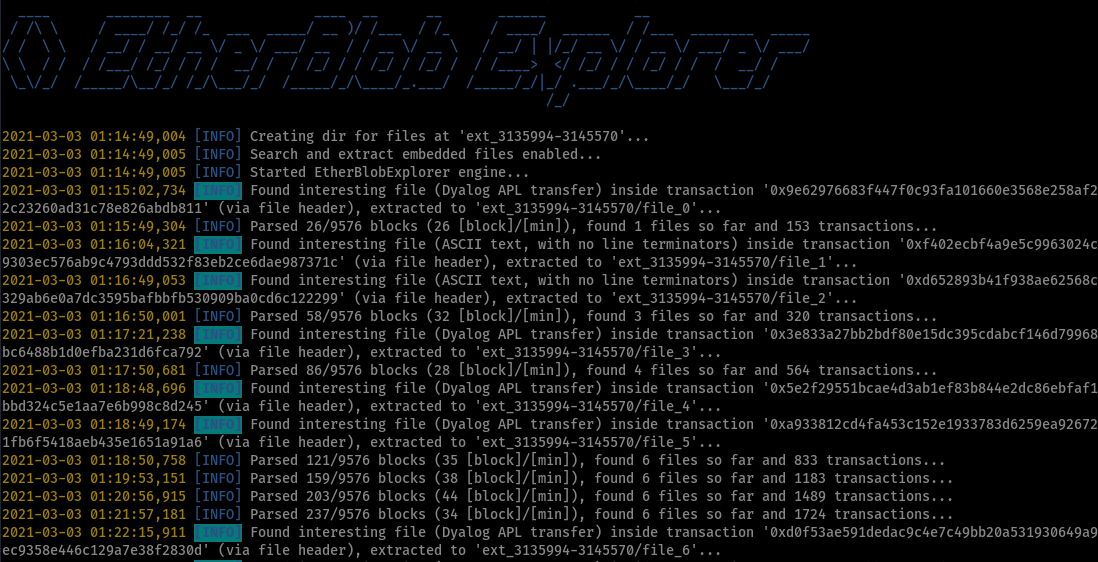 litneet64/etherblob-explorer
이더리움 블록체인 네트워크에서 blob 파일을 검색하고 추출합니다.
 gosuda/ssh-chatter
ssh-chat (현대 C 언어로 구현)
 koadt/poc-cve-2025-55182
이 저장소는 CVE-2025-55182의 POC를 포함합니다. 이는 React Server Components에 영향을 미치는 치명적인 (CVSS 점수 10.0) 인증 전 원격 코드 실행 취약점으로, React2Shell로도 알려져 있습니다.
 owasp/owasp-learning-gateway
OWASP Learning Gateway Project
 hunt3r0x/cve-2021-31630-htb
CVE-2021-31630에 대한 개념 증명(PoC) 익스플로잇으로, Hack The Box 플랫폼의 WifineticTwo 상자에서 실행되는 OpenPLC 서비스를 대상으로 합니다.
 sorcerio/code-roulette
Code Roulette는 터미널 인터페이스 기반(TUI)의 온라인 멀티플레이어 러시안 룰렛 게임으로, 패자가 승자의 Python 페이로드 파일을 실행합니다.
 lcfr-eth/cve-2024-14027_slop
AI/Claude를 사용하여 테스트로 생성된 CVE-2024-14027용 익스플로잇
 jgalego/hiddensteps
HiddenSteps — 로컬 우선 개인 워크플로우 인텔리전스 플랫폼

 aperikube/aperisite
CTF 팀 웹사이트로, XSS, SQLi, CSRF, SSRF, XXE를 포함한 웹 보안 문제에 대한 writeup과 자료를 모은 곳입니다.
 nu11secur1ty/oscp
OSCP 인증 준비를 위한 실습 자료 및 연습 리소스로, 침투 테스트 연습과 실습형 보안 교육 시나리오를 포함합니다.
 sho-luv/mongobleed
CVE-2025-14847(MongoBleed) 스캐너 및 익스플로잇 도구. zlib 압축 해제를 통한 인증되지 않은 MongoDB 힙 메모리 누수. 탐지, 메모리 추출, 자격 증명 파싱, CIDR/배치 스캐닝, Nuclei 템플릿 및 CTF 랩 포함.
 dheeraj-jayaswal/cicd-goat-vapt-writeup
OWASP CICD-Goat 전체 VAPT 분석 보고서 — 9개의 CTFd 플래그 캡처, OWASP Top 10 CI/CD 보안 위험에 매핑된 치명적(critical) 4건 및 높음(high) 5건의 발견 사항(CVE-2024-23897 포함), PoC, 수정 방안…
 rideckszz/poc-cve-2019-9053
Python 3로 작성된 CVE-2019-9053 교육용 PoC로, CMS Made Simple <= 2.2.9에서 발생하는 time-based blind SQL Injection입니다. 이 버전은 CTF/실습 환경에서 사용하도록 조정되었으며, 추출 시간을 줄이기…
 ash1996x/cve-2025-50154-aggressor-script
승인된 레드 팀 운영을 위해 SMB NTLMv2 해시 노출을 트리거하는 LNK 및 Library-MS 파일을 무기화하는 Cobalt Strike Aggressor 스크립트로, CVE-2025-24054 우회를 포함합니다.
 apipia/log4j-pcap-activity
재미있는 활동: log4j 익스플로잇(CVE-2021-44228)의 패킷 캡처 파일을 사용하는 활동
 the-cyber-ledger/tcl-xss-labs
33개의 점진적으로 더 어려운 챌린지를 포함한 대화형 자체 호스팅 XSS 교육 플랫폼