#1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천
 trax69/cve-2025-55182-poc
CVE-2025-55182("React2Shell")에 대한 개념 증명입니다. React Server Components의 안전하지 않은 역직렬화를 통한 원격 코드 실행(RCE)을 보여주는 완전한 도커화 환경입니다. Vanilla React(Express) 및…
 h0w1tzxr/tryhack3m-bricks-heist
🧱 CVE-2024-25600 WordPress Bricks Builder RCE 익스플로잇 + TryHackMe Bricks Heist CTF 해설
 athack-ctf/chall2026-telneted
[AtHack 2026] telnetd CVE-2026-24061에 관한 Pwn 챌린지
 themursalin/htb-mailing-a-complete-walkthrough
HackTheBox 머신을 열심히 해왔다면 Mailing은 진정으로 무언가를 가르쳐주는 상자 중 하나입니다. Easy로 평가되며 Windows에서 실행되고 디렉토리 트래버설, 자격 증명 유출, CVE-2024-21413, LibreOffice 매크로 악용 등 몇 가지…
 tempuss/ctf_cve-2020-7471
PostgreSQL StringAgg의 Django SQL 주입 취약점인 CVE-2020-7471을 악용하는 CTF 챌린지로, Docker 설정 및 익스플로잇 스크립트가 포함되어 있습니다.
 raajgupta01/htb-machine-ringdown
Ringdown에 대한 상세 설계 및 익스플로잇 분석 문서—CVE-2024-42365(AMI), PJSIP 사전 해시 크래킹, Fail2ban POSIX ACL 권한 상승을 포함한 독창적인 Debian/Asterisk 취약 머신입니다.
 dinosn/cve-2026-6379
# CVE-2026-6379 Docker 기반 랩 키트 WP Photo Album Plus의 인증되지 않은 SQL 인젝션 취약점인 CVE-2026-6379를 위한 Docker 기반 랩 키트입니다. 시간 기반 블라인드 PoC, 근본 원인 분석, 그리고 승인된 보안…
 chatbottesisgmailh/sauercloude
0day VirtualBox 6.1.2 탈출 (RealWorld CTF 2020/2021 CVE-2021-2119)
 ptechamanja/cve-2026-29000-pac4j-jwt-auth-bypass
Proof-of-Concept(PoC)로, JWE(JSON Web Encryption)를 사용하는 pac4j-jwt 기반 애플리케이션에 영향을 미치는 인증 우회 취약점을 위한 것입니다.
 clayofgilgamesh/cve-2026-29000
CTF 랩 및 CVE-2026-29000용 익스플로잇 툴킷으로, pac4j-jwt JWE 인증 우회 취약점을 다룹니다. 취약한 Flask 타깃, 토큰 위조 라이브러리, 대화형 익스플로잇 콘솔, Java PoC를 포함합니다.
 cves-labs/cve-2026-21877
도커 기반 취약점 실습 환경으로, Python 기반 네트워크 모니터와 전용 익스플로잇 스크립트를 갖추고 있어 직접 실습을 통한 익스플로잇, 권한 확인, 플래그 캡처가 가능합니다.
 apache/caldera
Automated Adversary Emulation Platform
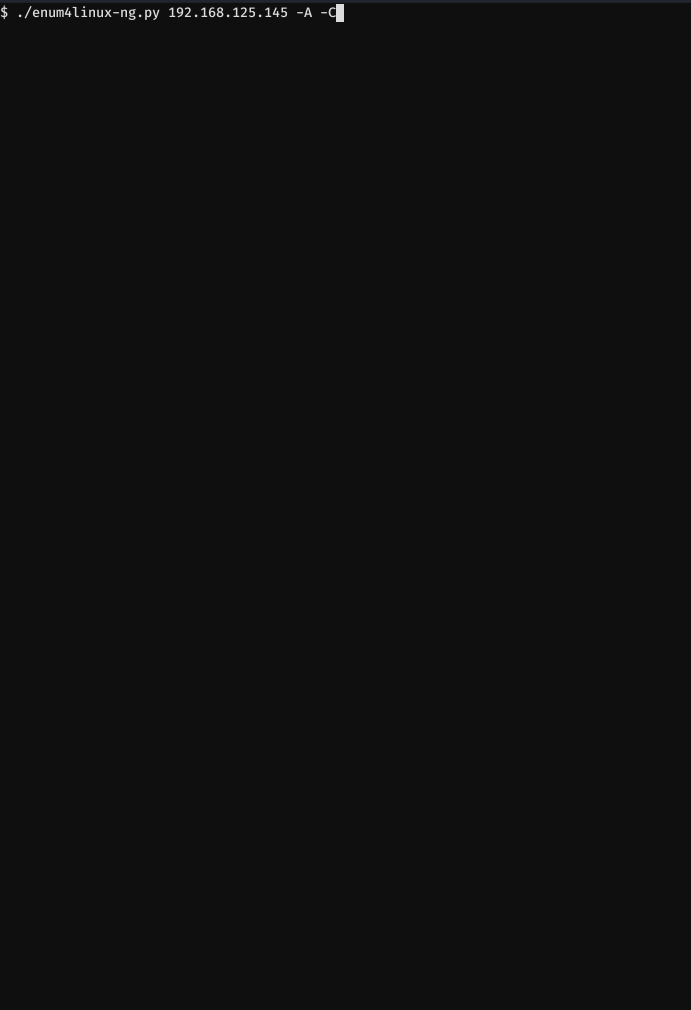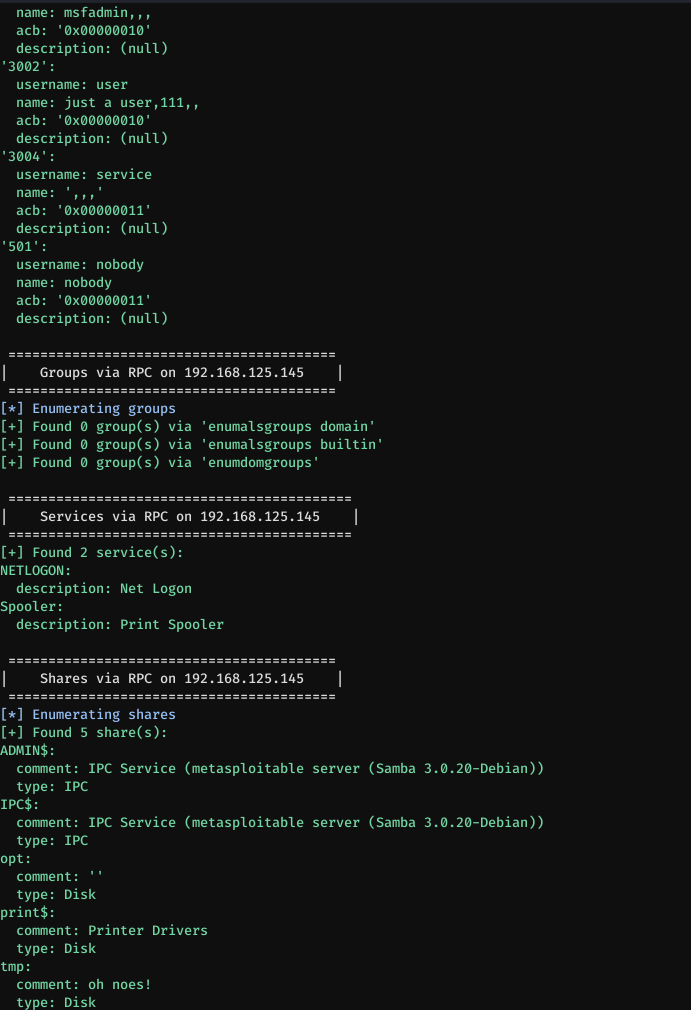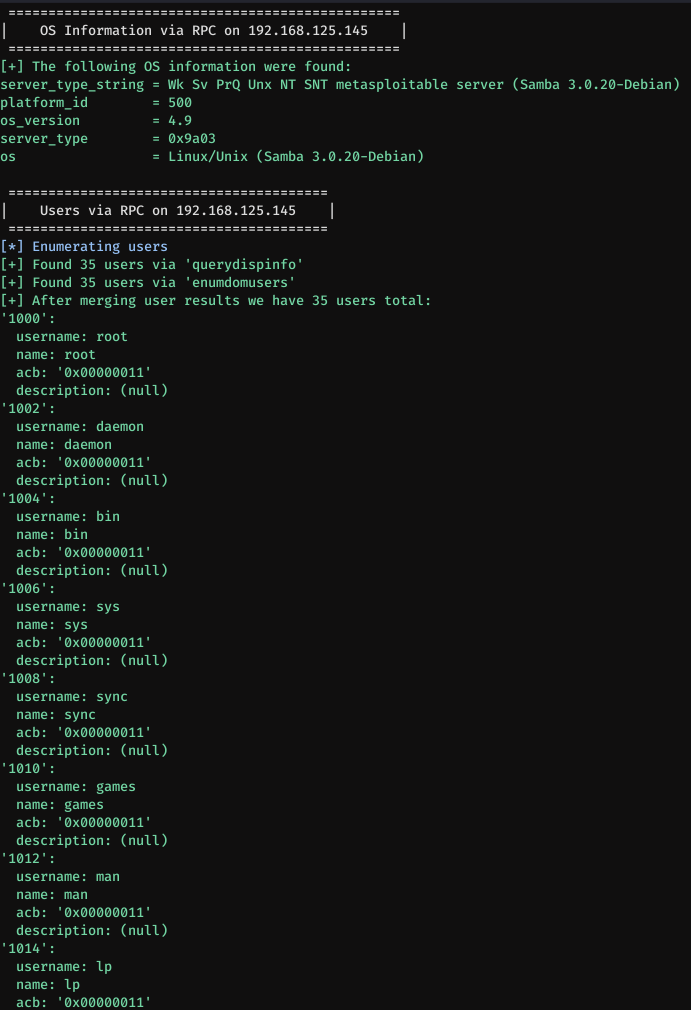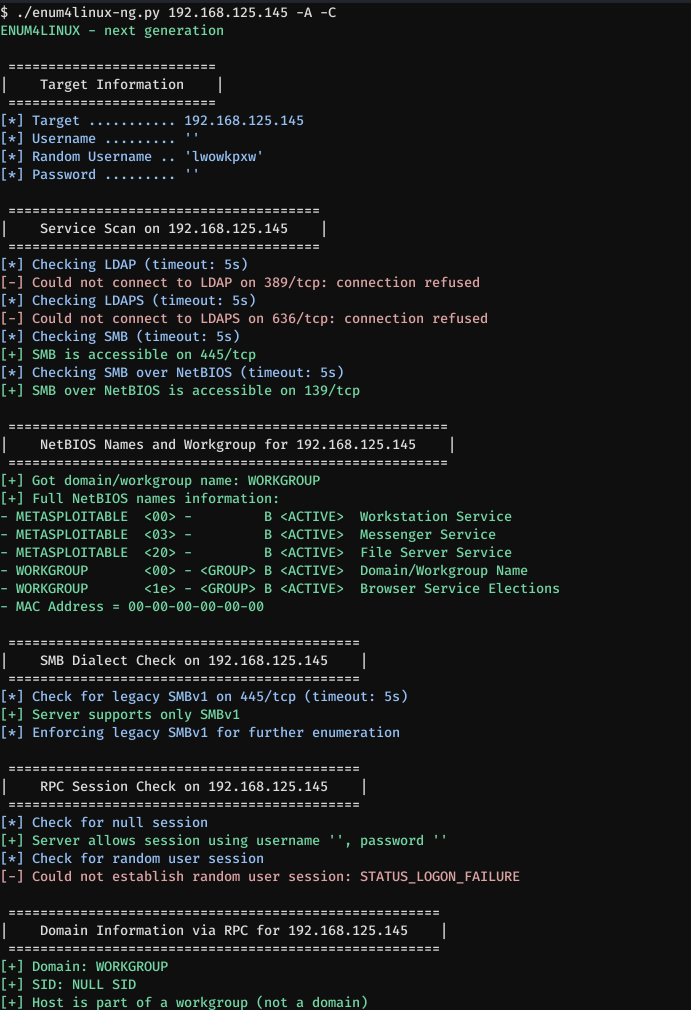 cddmp/enum4linux-ng
Windows/Samba 열거 도구인 enum4linux의 차세대 버전으로, JSON/YAML 내보내기와 같은 추가 기능을 제공합니다. 보안 전문가와 CTF 플레이어를 대상으로 합니다.
 dump-guy/malware-analysis-and-reverse-engineering
제가 공개적으로 제공한 멀웨어 분석 및 리버스 엔지니어링 자료 중 일부입니다.
 cyb3rmik3/kql-threat-hunting-queries
Microsoft Sentinel 및 Microsoft XDR(구 Microsoft 365 Defender)을 위한 위협 헌팅 및 위협 탐지에 초점을 맞춘 KQL 쿼리 저장소입니다.