#1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천
 juice-shop/multi-juicer
보안 교육 및 Capture The Flags를 위해 여러 Juice Shop 인스턴스를 호스팅하고 관리합니다.
 longwayhomie/polyengine
PolyEngine is an evasive PE packer designed for CTF challenges and low-level Windows security education. It focuses on bypassing EDR and AV…
 kaipereira/overglade-badges
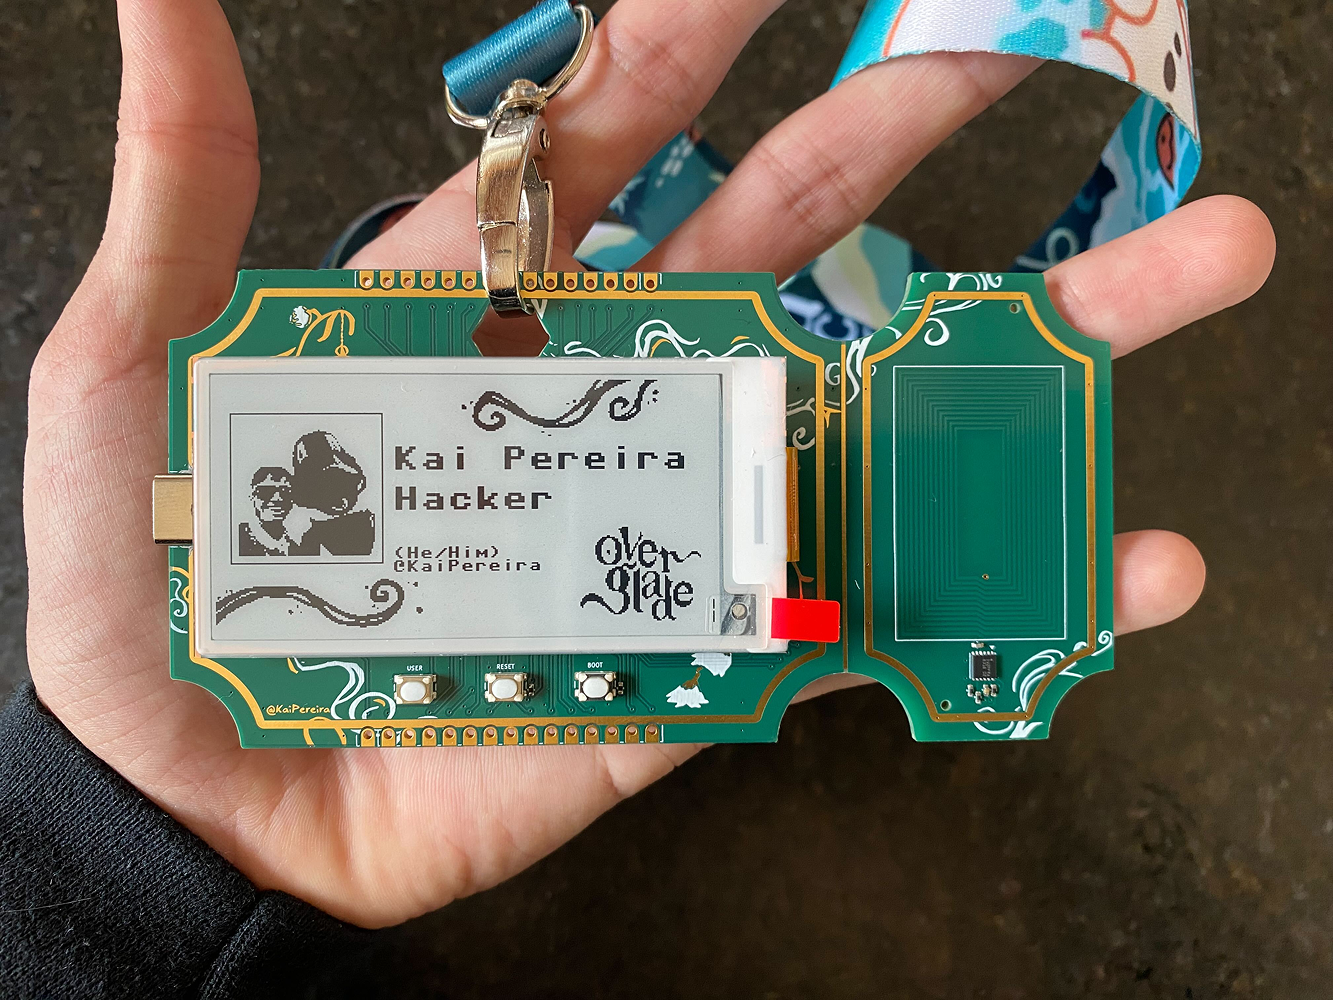
싱가포르 Overglade 게임 잼을 위한 NFC 해커톤 배지!

 sobri3195/pegasus-pentest-arsenal
10가지 강력한 침투 테스트 기능을 하나의 도구로 결합한 포괄적인 웹 애플리케이션 보안 테스트 툴킷입니다.
 agampreet-singh/redroot
RedRoot는 필수 레드 팀 도구를 하나의 통합 터미널 환경으로 제공하는 Python 기반의 CLI 중심 공격적 보안 프레임워크입니다. 침투 테스터, 레드 팀원, CTF 플레이어, 사이버 보안 학습자를 위해 설계되었으며, GUI에 의존하지 않고 실제 업무…
 fallen-angel-systems/fas-judgement-oss
오픈소스 프롬프트 인젝션 공격 콘솔. 분류된 공격을 모든 엔드포인트에 발사하여 AI 보안을 테스트하세요.
 royaleybovich/cve-2026-3854-lab
로컬에 의도적으로 취약하게 구성된 실습 환경으로, 가이드 워크숍과 CTF 챌린지를 통해 Dockerized Git 서버를 대상으로 Git push-option RCE, 안전하지 않은 역직렬화(unsafe deserialization), 중복 키…
 zephrfish/cve-2021-28480_honeypoc3
이것을 실행하지 마십시오.
 randomuser1983/ikeabuser
IPSec VPN 게이트웨이의 열거, 핑거프린팅, PSK 추출을 자동화하는 간단한 도구 래퍼입니다.
 omarmahmoud1024/tryhackme-monikerlink-writeup
TryHackMe Moniker Link (CVE-2024-21413) 워크스루: 조작된 모니커 링크를 통한 Outlook 보호된 보기(Protected View) 우회로 NTLMv2 해시를 캡처합니다.
 p1rat3r00t/why-so-serious-sam
섀도 복사본의 잘못된 ACL을 악용하는 CVE-2021-36934 익스플로잇을 사용하는 PoC 멀웨어로, Windows 10/11에서 LOLBins를 활용한 파일리스 레드팀 방법으로 로컬 NTLM 해시를 얻기 위해 SYSTEM 및 SAM 하이브를 추출합니다.
 trax69/cve-2025-55182-poc
CVE-2025-55182("React2Shell")에 대한 개념 증명입니다. React Server Components의 안전하지 않은 역직렬화를 통한 원격 코드 실행(RCE)을 보여주는 완전한 도커화 환경입니다. Vanilla React(Express) 및…
 h0w1tzxr/tryhack3m-bricks-heist
🧱 CVE-2024-25600 WordPress Bricks Builder RCE 익스플로잇 + TryHackMe Bricks Heist CTF 해설