#1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천
 itsc1sco/freepbx-sqli-exploit-privilege-escalation
이 워크스루는 HTB 머신 Connected의 전체 침해 과정을 문서화합니다.
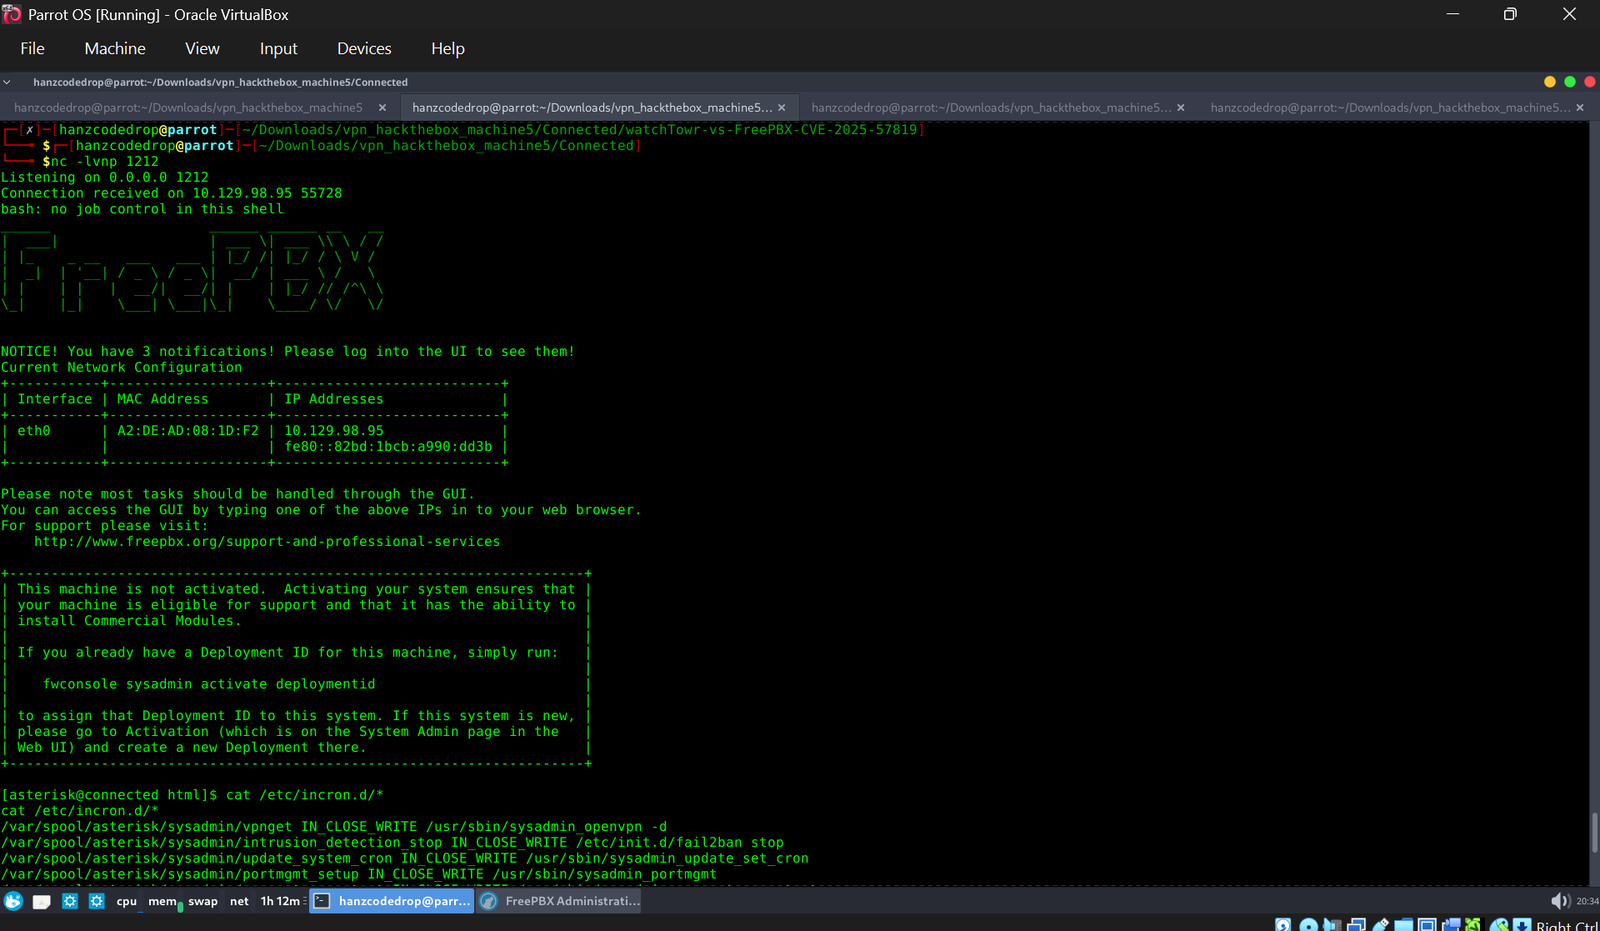 ikmalhanaan/hackthebox-connected
HackTheBox 'Connected' 머신에 대한 상세 침투 테스트 라이트업으로, FreePBX CVE-2025-57819(SQLi에서 RCE로) 악용과 incron 잘못된 구성(incron misconfiguration)을 통한 루트 권한 상승을 다룹니다.
 stvm8/cve-2026-2005_lab
자체 포함형 Docker 랩으로, PostgreSQL의 pgcrypto 확장 프로그램에서 발생하는 힙 버퍼 오버플로우인 CVE-2026-2005 악용을 실습할 수 있도록 설계되었으며, 권한 상승 및 컨테이너 코드 실행을 가능하게 합니다.
 ledksv/principal-hackthebox
# CVE-2026-29000 악용 상세 분석: pac4j-jwt 인증 우회, API 설정에서 자격 증명 추출, HackTheBox Linux 머신에서 SSH CA 서명을 통한 권한 상승
 khwajasaad267-coder/cve-2024-4577-lab
# Docker 기반 CTF 랩: CVE-2024-4577 PHP-CGI 인자 주입을 통한 RCE 실증 RCE로 이어지는 CVE-2024-4577 PHP-CGI 인자 주입을 시연하는 Docker 기반 CTF 랩입니다. 취약한 PHP 5.4.1 CGI, 익스플로잇…
 karimelsheikh1/htb-snapped-writeup
# HTB Snapped — 하드 리눅스 머신 라이트업. CVE-2026-27944(Nginx UI 인증 없는 백업 노출)을 CVE-2026-3888(snapd 레이스 컨디션 LPE)과 연계하여 전체 시스템 장악을 달성.
 dinosn/pack2theroot-lab
CTF 스타일 Docker 랩 for CVE-2026-41651 (Pack2TheRoot): PackageKit의 허용적 polkit 로컬 권한 상승
 losfuzzys/glacierctf2023_writeups
GlacierCTF 2023을 다루는 선별된 CTF 라이트업 컬렉션으로, pwn, rev, web, crypto 및 스마트 컨트랙트 챌린지에 대한 솔루션과 교육적 설명을 포함합니다.
 ignitetechnologies/privilege-escalation
이 치트시트는 CTF 플레이어와 초보자를 대상으로 하여, 예시를 통해 권한 상승(Privilege Escalation)의 기본 원리를 이해하도록 돕기 위해 제작되었습니다.
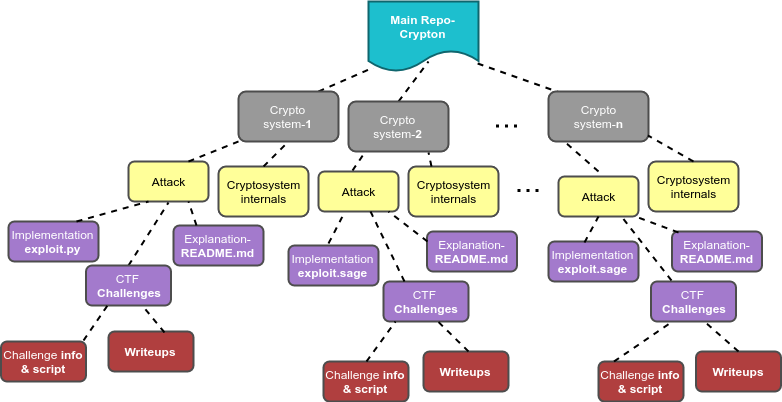 ashutosh1206/crypton
다양한 암호화 시스템, 디지털 서명, 키 교환, 인증 방법에 대한 모든 기존 공격의 설명과 구현, 그리고 CTF의 예제 문제로 구성된 라이브러리
 harishsg993010/damn-vulnerable-mcp-server
취약한 MCP 서버

 orangetw/my-presentation-slides
Orange Tsai의 공개 프레젠테이션 슬라이드 모음.
 anlominus/bug-bounty
Bug Bounty ~ Awesomes | 서적 | 치트시트 | 체크리스트 | 도구 | 워드리스트 | 더 보기
 mvelazc0/badzure
BadZure는 의도적으로 잘못 구성된 Entra ID 테넌트와 Azure 구독의 배포를 자동화하며, 다양한 엔티티와 구성 가능하고 탐색 가능한 공격 경로로 채웁니다.
 0ca/boxpwnr
HackTheBox, TryHackMe, PortSwigger Labs, Cybench, picoCTF 등에서 제공하는 보안 챌린지를 대상으로 LLM과 에이전트 전략을 벤치마킹하기 위한 모듈형 프레임워크