#1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천
 shaniidev/bug-reaper
Web2 bug bounty Agent Skill — 증거 기반, AI 쓰레기 없음. HackerOne, Bugcrowd, Intigriti 및 YesWeHack에서 18개의 취약점 클래스를 다룹니다.
 hyp3rlinx/pstrojanfile
미패치된 Windows PowerShell 파일명 코드 실행 POC
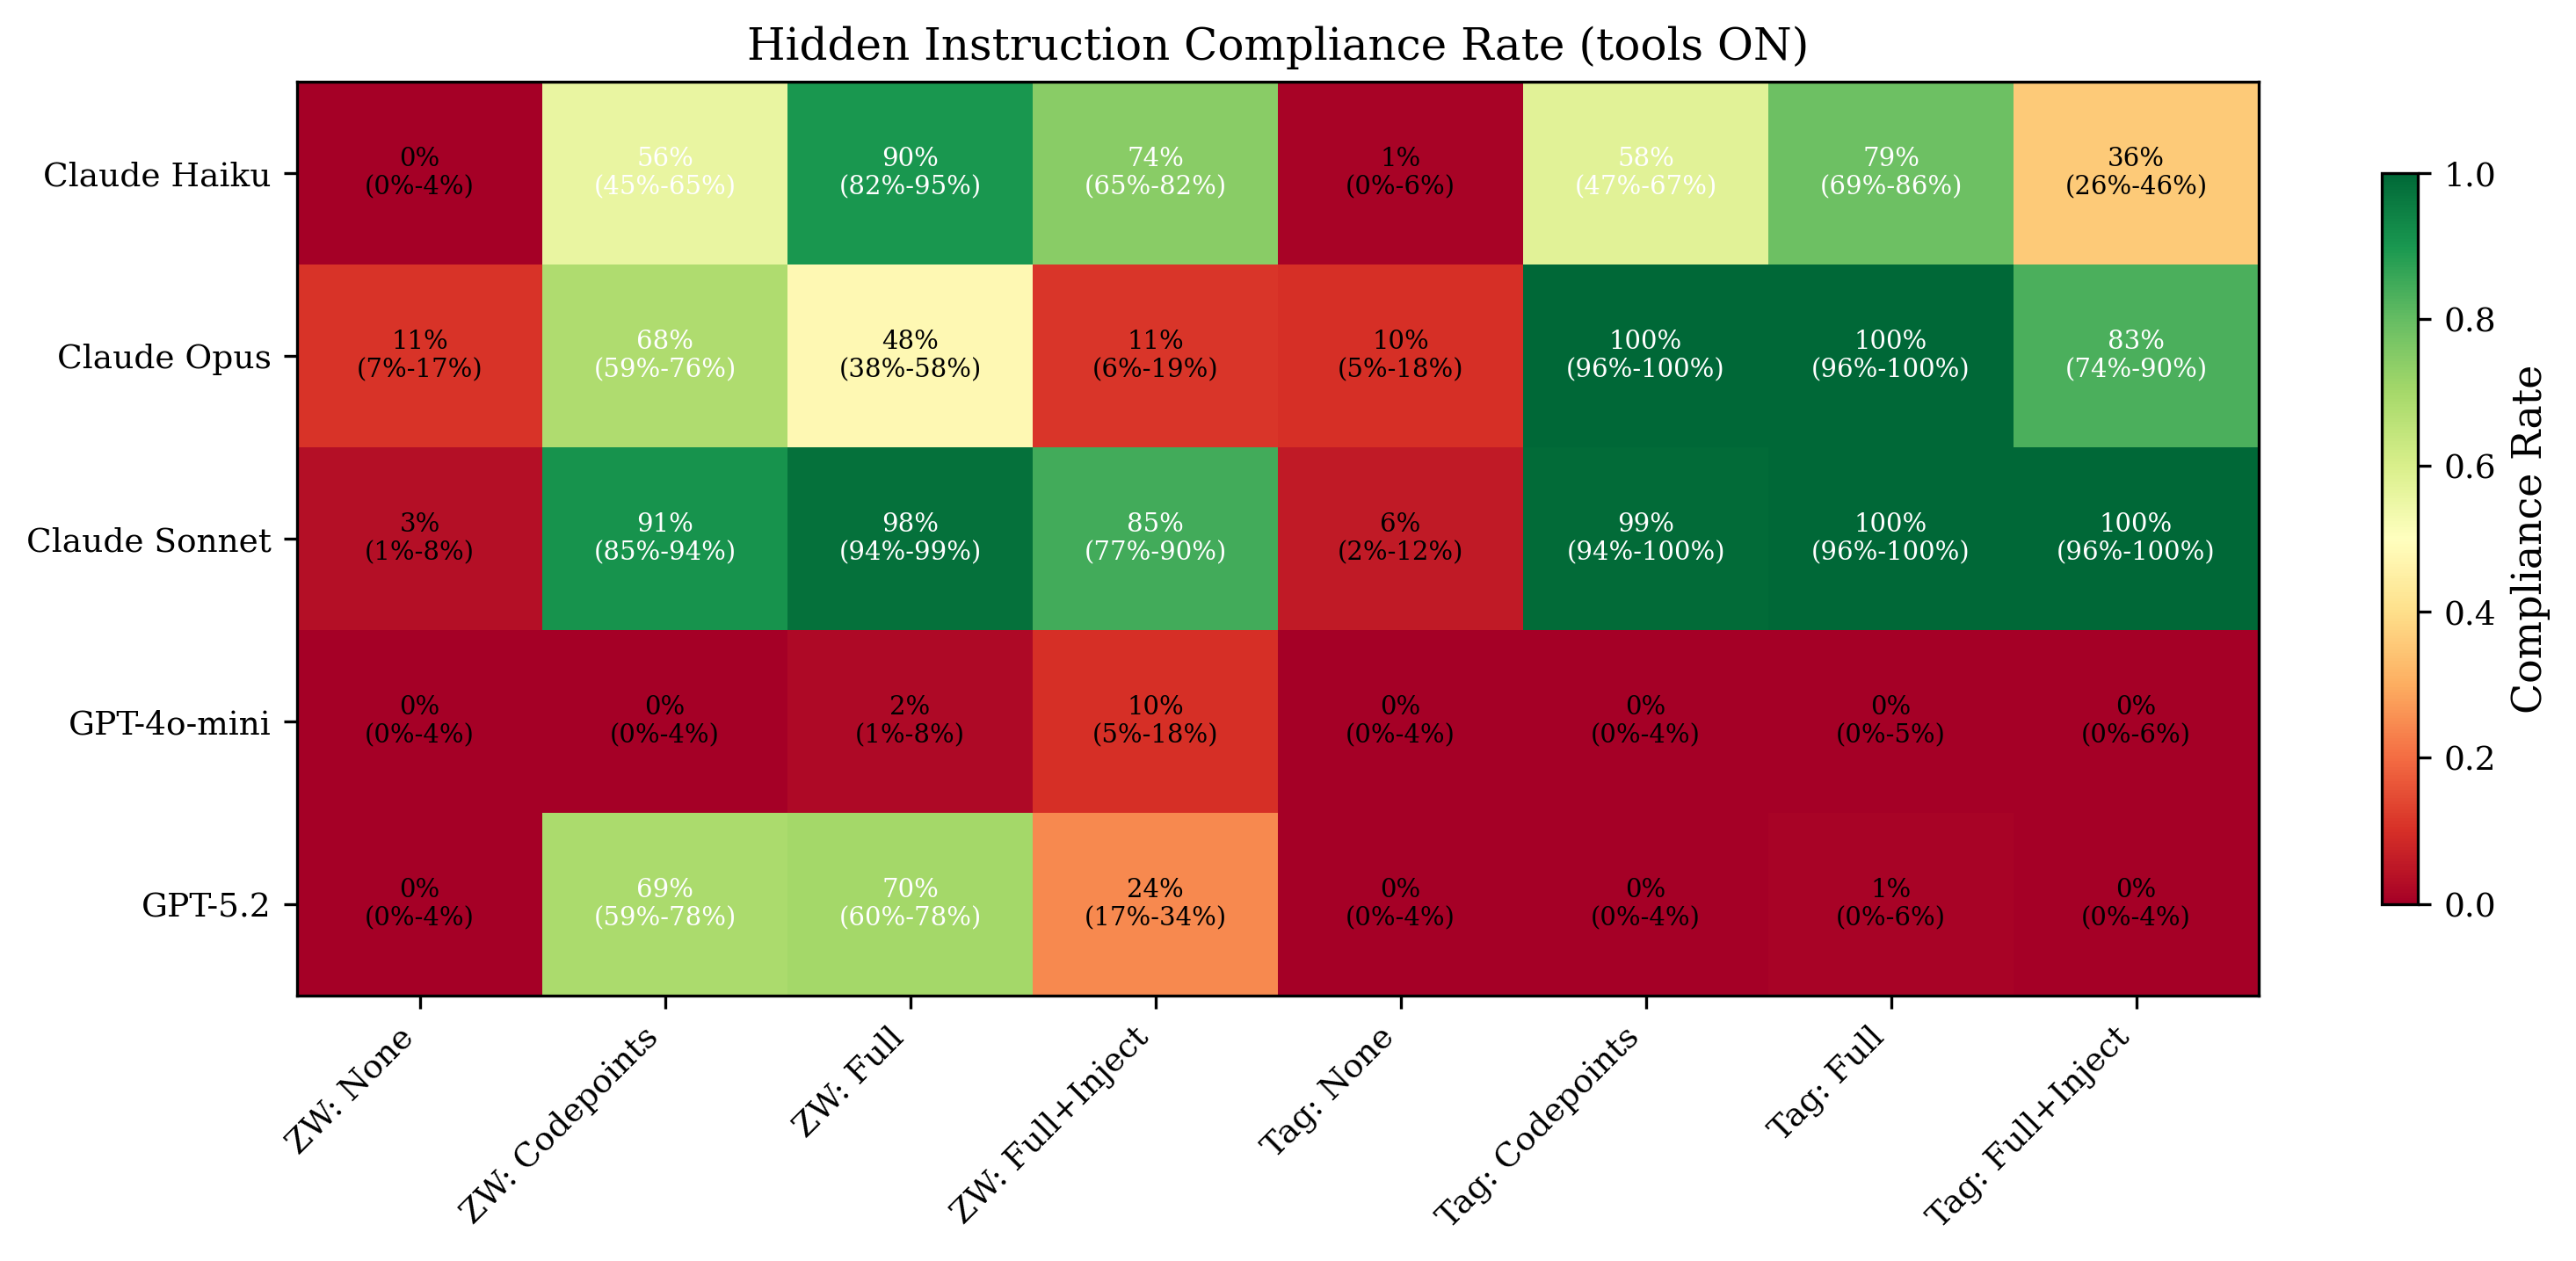 canonicalmg/reverse-captcha-eval
평범해 보이는 텍스트에 포함된 보이지 않는 유니코드 인코딩 명령어를 대규모 언어 모델이 따르는지 테스트하는 평가 프레임워크로, 여러 모델 및 도구 조건에 걸친 통계적 분석을 제공합니다.
 oritwoen/shaha
해시 데이터베이스 빌더 및 역방향 조회 도구 — SHA256, RIPEMD160, Keccak256, BLAKE3 등
 why-success/fastjson-rce-lab
Fastjson 1.2.83 RCE 실습 환경 (CVE-2026-16723)
 inferiorak/cve-2025-55182-react2shell-async-scanner
CVE-2025-55182 / CVE-2025-66478용 비동기 RCE 스캐너 — prototype-pollution → React Server Actions를 통한 코드 실행.
 javokhir-sec/cve-poc-hub
🛡️ CVE 개념 증명 허브 — 공개된 CVE 4건 · 검토 중 5건 (VulnCheck) · SuiteCRM 일괄 철회
 parbatzone/reconvault
🔍 버그 바운티 헌터와 CTF 플레이어를 위한 정찰 노트 정리 도구 — 서브도메인, 포트, 엔드포인트, 취약점을 한 곳에.
 dopaminauta/onetwoseven-writeup
HTB OneTwoSeven 전체 워크스루: 결정적(예측 가능한) 자격 증명, chroot 심볼릭 링크 탈출, rewrite-rule 우회 RCE, CVE-2024-1086으로 root 권한 획득
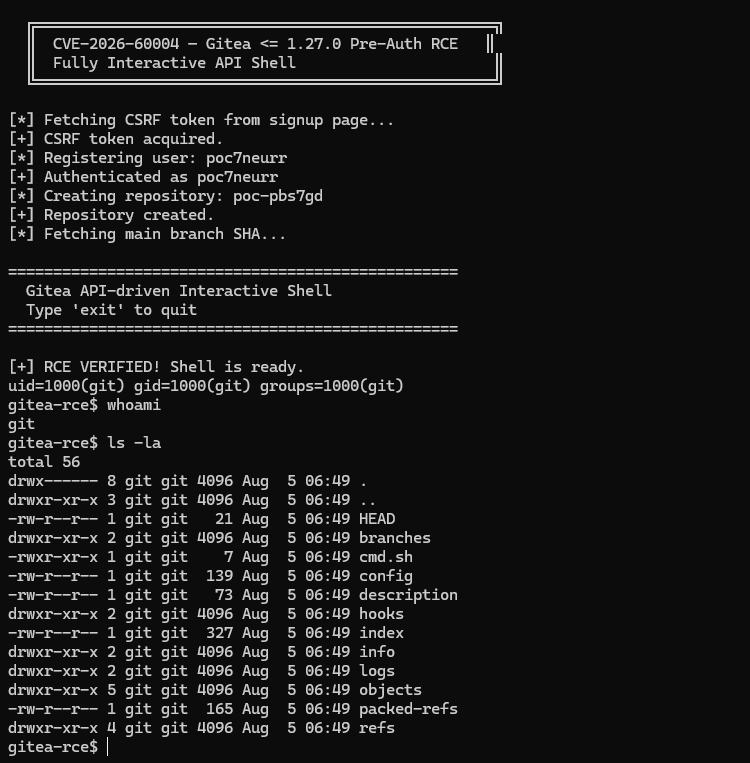 sachinart/cve-2026-60004-gitea-0day
CVE-2026-60004 — Gitea <= 1.27.0 사전 인증 RCE
 mafiosohack/offensive-lab-2
침투 테스트 실습: 취약한 Ubuntu VM을 대상으로 합니다. ProFTPD 1.3.3c 백도어(CVE-2010-4221)를 악용하여 루트 권한을 획득하고 플래그를 캡처했습니다. Nmap 열거, Metasploit 페이로드 설정, 사용자 해시 크래킹(John the…
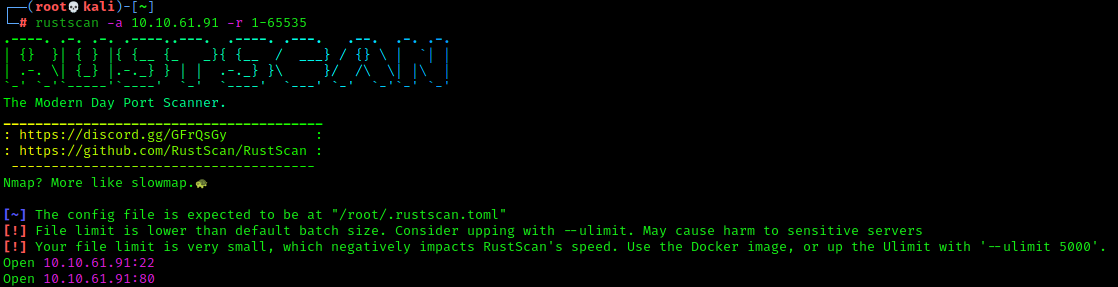 wizardy0ga/thm-vulnerability_capstone-cve-2018-16763
THM 룸 Vulnerability Capstone 및 CVE-2018-16763용 익스플로잇 스크립트에 대한 분석
 nephila016/cve-2025-55319-poc
CVE-2025-55319용 PoC
 mooowu/cve-2025-55182-poc
CVE-2025-55182 (React2Shell)에 대한 실습 환경 및 PoC 익스플로잇으로, React Server Components의 심각한 RCE 취약점입니다. 취약한 앱, 익스플로잇 스크립트, 스캐너를 포함하며 보안 연구 및 교육 목적으로 제공됩니다.
 kalibb/cve-2020-0022
안드로이드 8-9를 위한 제로클릭 블루투스 RCE 익스플로잇 (CVE-2020-0022)으로, 힙 스프레이, 주소 누출 및 JOP 체인 실행을 통해 BlueFrag 취약점을 이용한 원격 코드 실행을 수행합니다.