
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천
 kolmteistov/gobalance-patch
GoBalance onion 로드 밸런서에 대한 보안 패치 및 개념 증명으로, blindedSign을 통한 마스터 키 복구와 위조된 디스크립터 수용을 다루며, 회귀 테스트를 포함합니다.
 zayan-mohamed/orb
Orb는 종단 간 암호화를 사용하여 인터넷을 통해 로컬 폴더를 공유할 수 있는 안전한 터미널 우선 유틸리티입니다. 계정, 클라우드 스토리지, 포트 포워딩이 필요하지 않습니다.
 al1ex/php_mt_seed
php_mt_seed는 PHP mt_rand() 시드 크래커입니다.
 eliavila10/win32_hash
Windows용 비밀번호 해싱 및 검증 라이브러리로, Windows CNG API(bcrypt)를 사용하여 Ada/SPARK로 작성되었으며 GNATprove로 증명되었습니다.
 regent8sh/panosexploitmultitool
익스플로잇 및 포스트-익스플로잇 멀티툴로, CVE-2024-0012 및 CVE-2024-9474 취약점의 영향을 받는 Palo Alto PAN-OS 시스템 대상
 mlgradish/cve-2021-3345
CVE-2021-3345의 POC 익스플로잇, libgcrypt 1.9.0 버전의 취약점
 b4shfire/stegcrack
CVE-2021-27211용 익스플로잇 스크립트
 thomasarmel/rollback_car_attack_proverif
차량 키폡의 롤백 공격에 대한 ProVerif 개념 증명 (CVE-2022-37418, CVE-2022-36945 및 CVE-2022-37305)
 thegaminggallifreyan/liberationplay-cve-2025-24132-airbourne-poc
CVE-2025-24132(AirBourne)에 대한 PoC. 현재는 오버플로를 유발하여 크래시를 일으킬 뿐입니다.
 j-baines/even-you-brutus
Mikrotik RouterOS 6.x 웹 인터페이스의 사전 무차별 대입 공격
 bishopfox/you-re-doing-iot-rng
DEF CON 29 프레젠테이션 '당신은 IoT RNG를 잘못하고 있습니다'의 결과 및 디바이스 코드
 kaandemir993/malwareforge---advanced-static-malware-analyzer
8가지 인젝션 기법, 중요한 API 호출, 숨겨진 문자열을 발견하는 고급 정적 맬웨어 분석기로, PE 섹션(.text, .rdata)을 .bin으로 내보내고 PE/ELF/Mach-O/스크립트를 지원하며 VirusTotal을 통해 60개 이상의 AV 엔진을 통합합니다.
 gteissier/cve-2016-6271
CVE-2016-6271에 대한 개념 증명 익스플로잇으로, libbzrtp의 해시 커밋 우회를 통한 ZRTP 중간자 공격을 시연하며, Docker 기반 시뮬레이션과 SAS 무차별 대입 도구를 포함합니다.
 mohamedation/pwnedcheck
Have I Been Pwned (HIBP) API를 사용하여 데이터 유출에서 비밀번호가 노출되었는지 확인하는 명령줄 도구입니다.
 faceless0x7/cve-2026-89012
CVE-2026-89012에 대한 Python 익스플로잇으로, Dolibarr SQL 필터 denylist 우회를 이용해 blind-boolean 오라클로 REST API를 통해 비밀번호 해시와 API 키를 추출합니다.
 hellgatecorp/docxnginxfx
Deep File Forensic. 텍스트 문서에서 Wordlist를 생성하거나 조작합니다 (예: 무차별 대입 공격용). 각 줄을 Binary .BIN 파일 또는 일반 텍스트 파일로 저장합니다. 👁🌪🛠
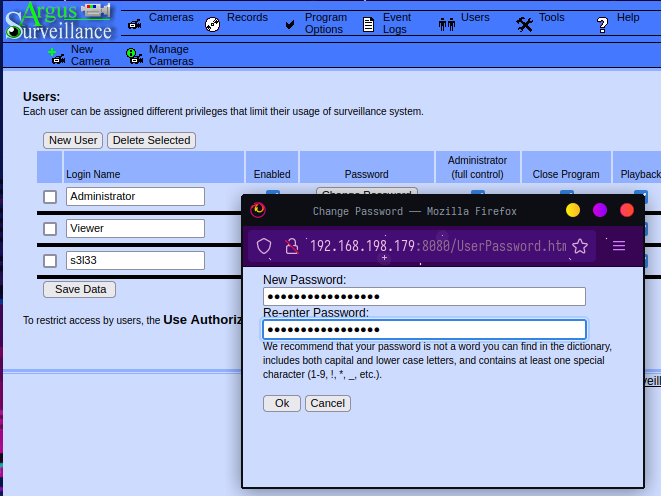 s3l33/cve-2022-25012
이 취약한 암호 암호화 스크립트의 업데이트된 버전
 wiire-a/cve-2017-9476
결정적 자격 증명을 가진 숨겨진 AP








