
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천

 ricardojoserf/cve-2026-63286
Firebird 데이터베이스에 저장된 AXIS Camera Station 자격 증명을 위한 개념 증명 오프라인 복호화 도구로, 키 파생에 사용되는 NTFS 볼륨 시리얼에 대한 CPU/GPU 무차별 대입 공격을 지원합니다.
 ekomssavior/wp2shell
CVE-2026-63030 (RCE) + CVE-2026-60137 (SQLi)
 z1ph1us/milksad-mnemonic-generator
이 도구는 Unix 타임스탬프로부터 파생된 BIP-39 니모닉 구문을 생성하며, 'Milk Sad' 취약점의 영향(CVE-2023-39910)을 탐구합니다.
 aimoda/hitron-cfg-decrypter
CVE-2014-10069
 jm00nj/sha256-cdp
GPU 가속 SHA-256 레인보우 테이블 구현으로, CDP(Cyclic Digit-sum Projection) 구조 분석 기반. AMD RX 9070 XT, OpenCL + Vulkan.
 nccgroup/fips203
서버, 데스크톱, 브라우저 및 임베디드 애플리케이션을 위한 (초안) FIPS 203 모듈-격자 기반 키 캡슐화 메커니즘 표준의 순수 Rust 구현
 cenobyte-vincit/encrypted-linux-kernel-modules
암호화된 리눅스 커널 모듈
 gmh5225/packer-payload-entropyreducer
직렬화된 연결 리스트로 페이로드의 엔트로피를 줄이고 난독화하세요
 eugexo/security-baseline-ubuntu
Ubuntu 24.04/26.04 LTS를 위한 프로덕션급 보안 베이스라인 및 하드닝 가이드. 커널 격리, 비상 패닉 버튼, 사용자 정의 AppArmor/Firejail 0.9.80 및 Bubblewrap, 루트리스 Docker, AIDE 무결성 검사, Lynis…
 badkeys/debianopenssl
데비안 OpenSSL 버그(CVE-2008-0166)에 취약한 개인 키
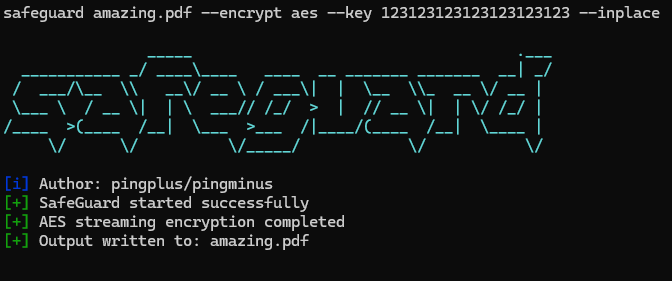 pingpongplus/safeguard
CLI Encryption tool written in Go only for learning purposes and demonstration of encryption (not secure)
 davidcarliez/mythic_telegram_profile
Athena 및 Apollo 에이전트 트래픽을 Telegram 봇 간 메시지를 통해 터널링하여 암호화된 페이로드를 Mythic의 Push C2 gRPC 서비스를 통해 Mythic에 브리징하는 Mythic C2 프로필입니다.
 hikame/cve-2018-17144_poc
*.py 파일들을 bitcoin 소스코드의 test/functional 폴더에 넣으세요 (커밋: 4901c00792c1dabae4bb01e6373c9b1ed9ef3008)
 ronf98/cve-2024-43451-poc
CVE-2024-43451은 Windows NTLM 취약점으로, 공격자가 악성 바로가기를 사용하여 인증을 강제하고 NTLM 해시를 캡처할 수 있게 합니다.
 commonguy25/authproof-sdk
AI 에이전트를 위한 암호학적으로 서명된 위임 영수증. AI가 할 수 있는 것과 할 수 없는 것을 정확히 정의합니다 — 서명 가능, 검증 가능, 변조 방지.
 synacktiv/cve-2020-9289
FortiAnalyzer/FortiManager에서 CVE-2020-9289와 관련된 기본 하드코딩 키로 암호화된 되돌릴 수 있는(reversible) 비밀값을 복호화합니다 (CVE-2019-6693과의 유일한 차이점은 암호화 루틴입니다).









