
 #1

 enkomio/brokenflow
암호화된 셸코드를 숨겨진 호출을 사용하여 호출하는 간단한 PoC
 ncsc-nl/openssl-2022
CVE-2022-3602 및 CVE-2022-3786, OpenSSL 3의 두 가지 취약점에 대한 운영 정보
 carlospuenteg/file-injector
File Injector는 스테가노그래피를 사용하여 이미지에 모든 파일을 저장할 수 있는 스크립트입니다.
 0xade1a1de/mastik
Intel x86-64에서 Prime+Probe, Flush+Reload, Flush+Flush, CacheBleed 및 Prime+Abort를 포함한 마이크로아키텍처 부채널 공격을 구현하는 C 툴킷입니다.
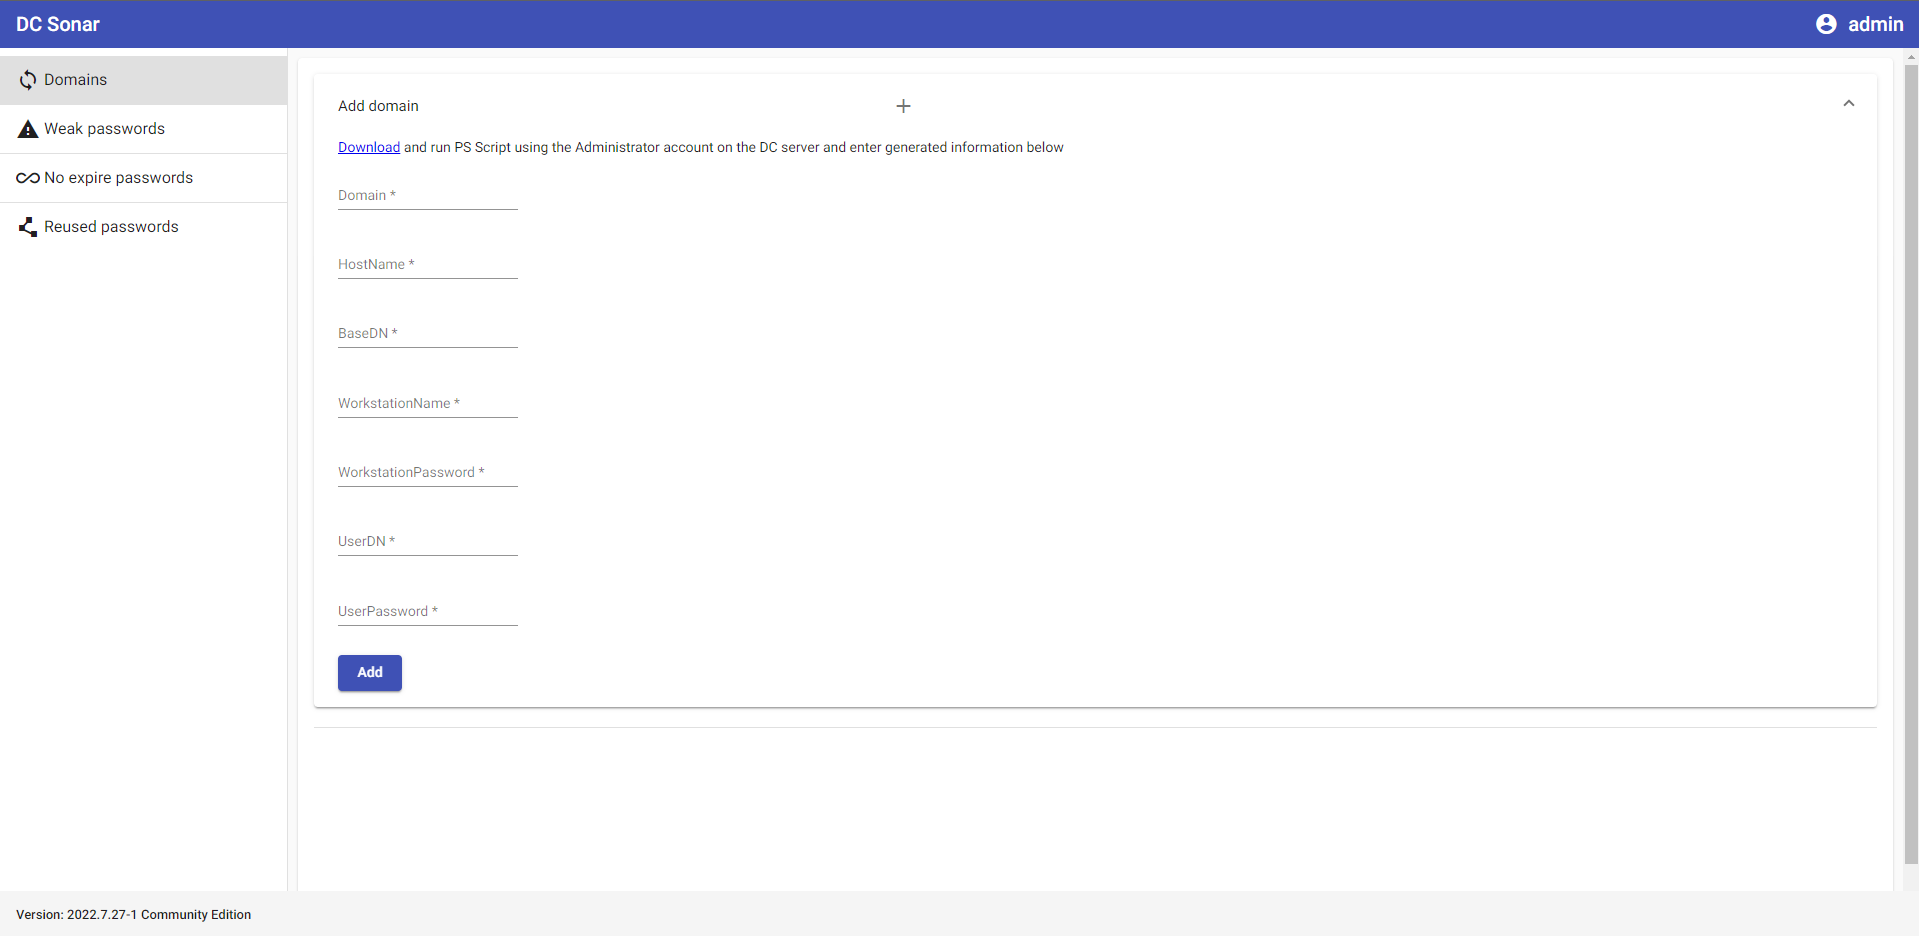 st1lly/dc-sonar
AD 도메인을 분석하여 사용자 계정과 관련된 보안 위험을 식별합니다.
 certcc/keyfinder
개인(및 공개) 키 파일을 찾고 분석하는 도구로, Android APK 파일도 지원합니다.
 mattnotmax/cyberchef-recipes
A list of cyber-chef recipes and curated links
 jfrog/jfrog-openssl-tools
TLS 서버가 클라이언트 인증서를 요구하는지 확인하고, 로컬 ELF 바이너리에서 CVE-2022-3602 및 CVE-2022-3786과 연관된 취약한 OpenSSL 3.x 코드가 링크되어 있는지 스캔하는 Python 유틸리티입니다.
 00xglitch/bella
Bella는 macOS용 순수 파이썬 포스트 익스플로잇 데이터 마이닝 도구 및 원격 관리 도구입니다. 🍎💻
 trailofbits/reverie
임의의 환(ring)에 대한 KKW 영지식 증명 시스템의 효율적인 구현으로, 증명자와 검증자에게 선형 증명 시간과 128비트 보안을 제공합니다.
 colmmacc/cve-2022-3602
CVE-2022-3602에 대한 기술적 심층 분석 및 안티-POC, OpenSSL 3.0.x의 punycode 버퍼 오버플로우, 재현 스크립트, 스택 분석 및 컴파일러 완화 평가 포함.
 juliangruber/keypair
순수 JS로 RSA PEM 키 쌍 생성
 star-sg/random-scripts
악성 LNK 샘플을 파싱하고, MHTML에서 OLE 객체를 추출하며, 파비콘을 해싱하여 피싱 사이트를 추적하기 위한 DFIR 및 OSINT Python 스크립트 모음입니다.
 synacktiv/laravel_cookie_killer
라라벨 세션 쿠키를 복호화하고 재암호화하여 안전하지 않은 PHP 역직렬화를 악용하고 원격 코드 실행을 수행합니다.
 ffffffff0x/digital-privacy
정보 보호 및 OSINT 리소스 | 디지털 프라이버시 수집, 보호, 정리를 통합한 솔루션, 오픈소스 정보 수집(OSINT) 대응 추가
 x-c3ll/sharpntlmrawunhide
C# 버전의 NTLMRawUnHide
 nccgroup/scomdecrypt
SCOMDecrypt는 SCOM 서버에서 저장된 RunAs 자격 증명을 해독하는 도구입니다.









