#1
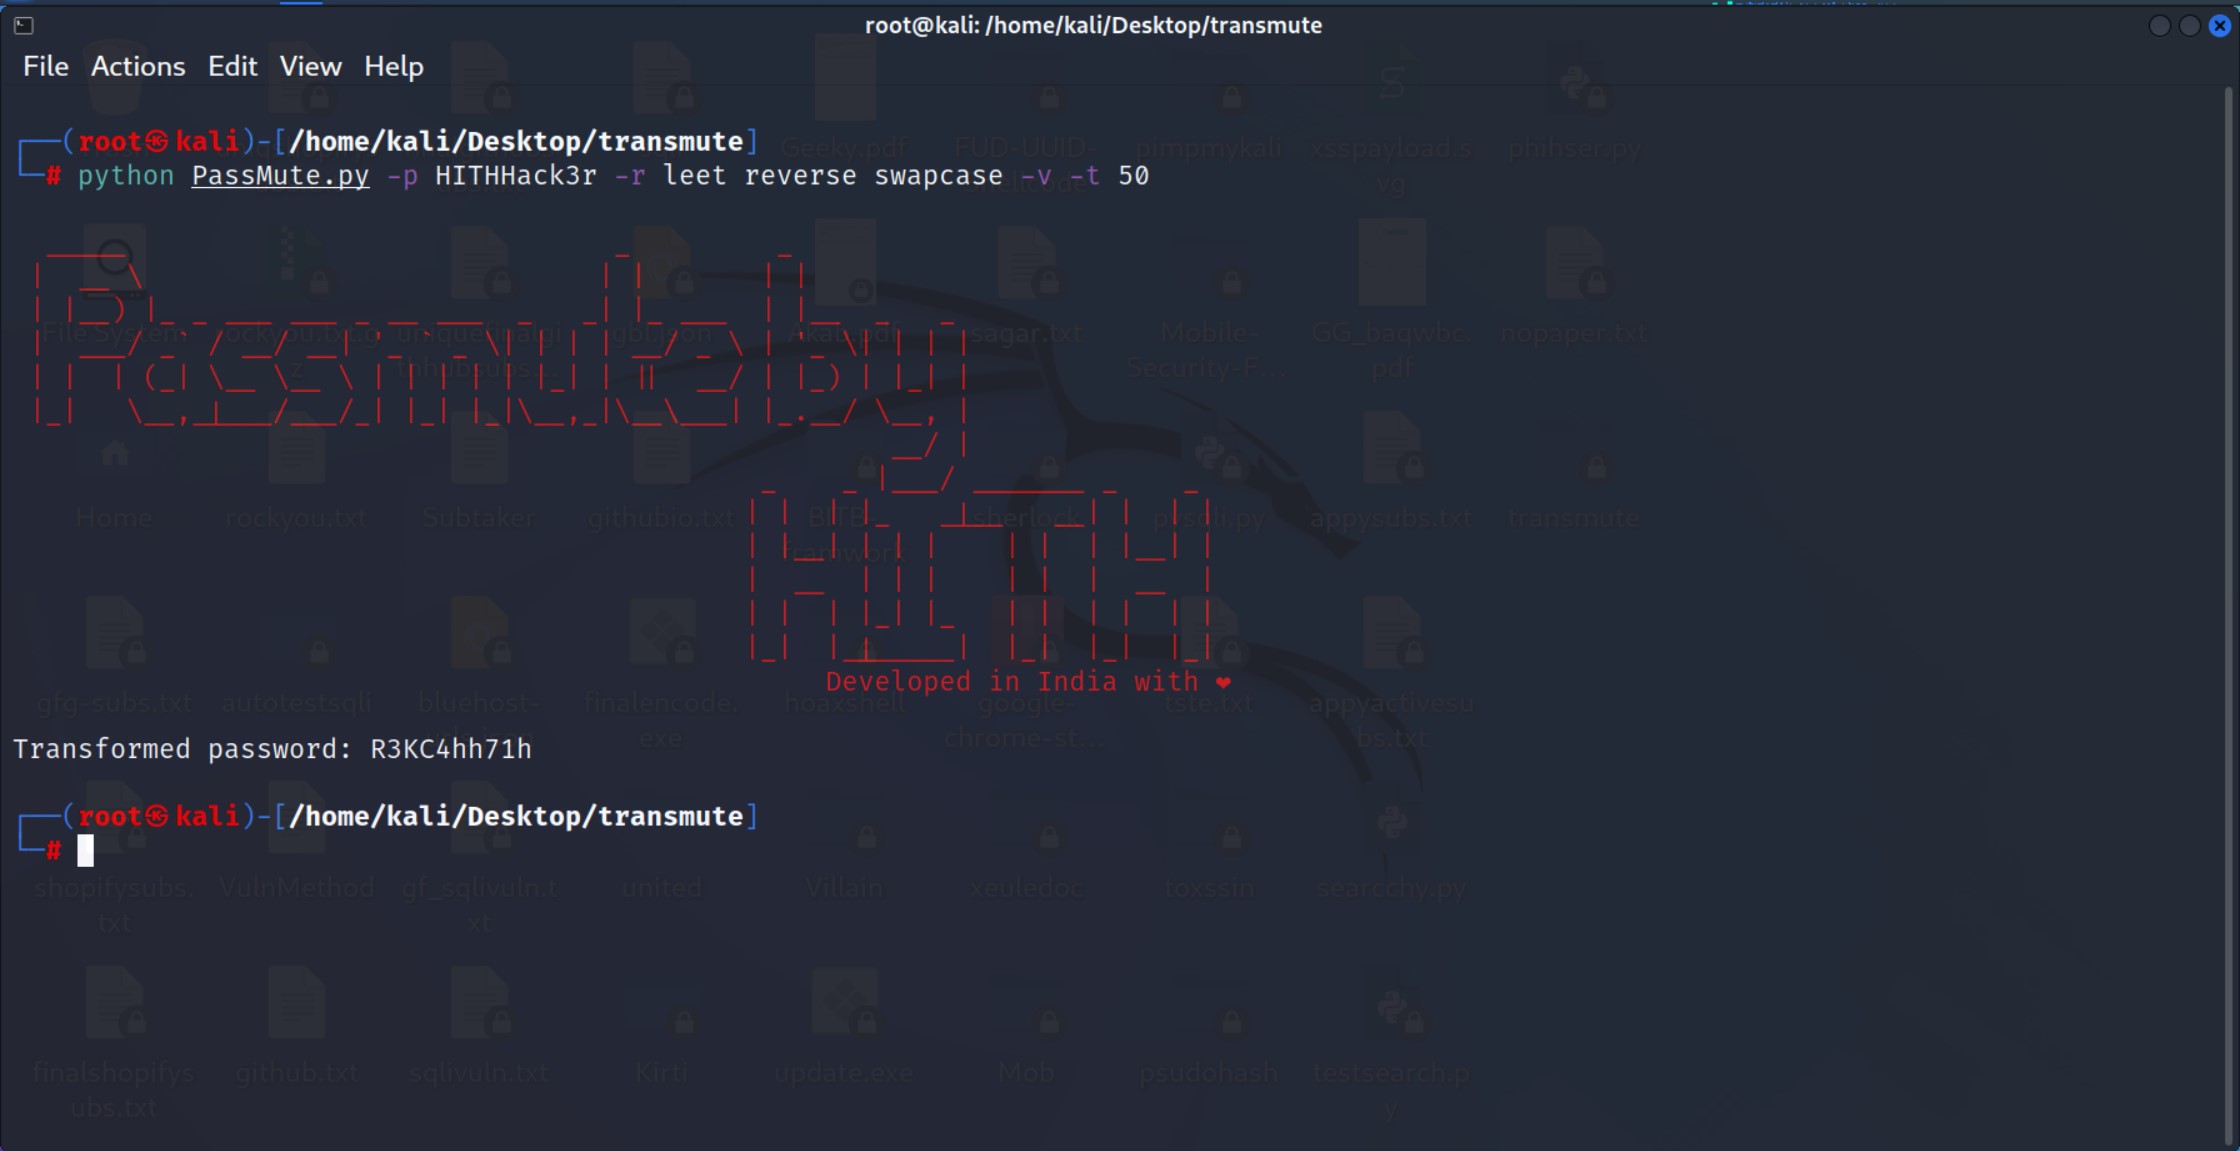
 hackerinthehouse-official/passmute
변환 규칙(leet, reverse, case-swap)을 적용하여 보안 테스트 및 무차별 대입 공격을 위한 비밀번호 변형을 생성하는 CLI 비밀번호 변형 도구입니다.
 moscowchill/lstar-en
LSTAR - CobaltStrike EN으로 번역됨
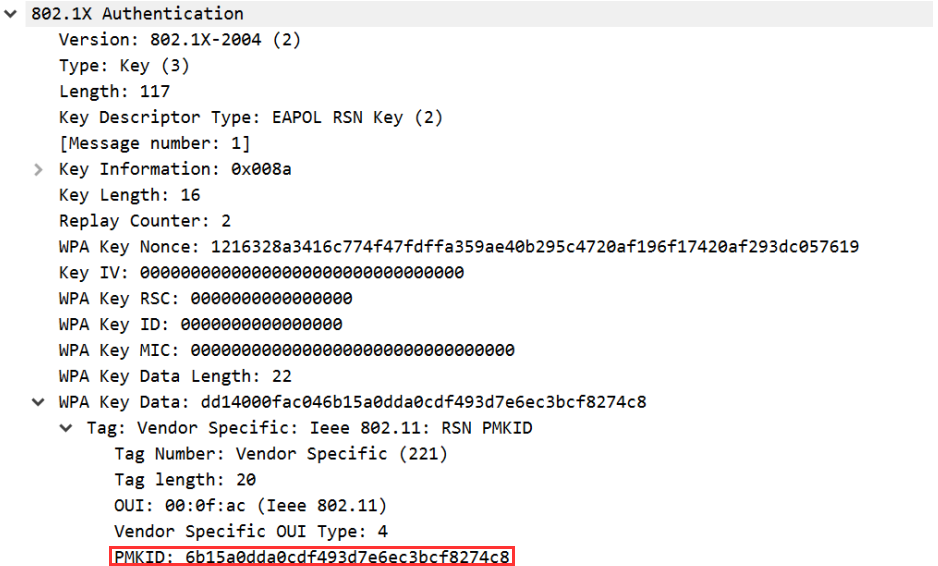 n0mi1k/pmkidcracker
클라이언트나 비인증 없이 PMKID 값을 사용하여 WPA2 암호를 크랙하는 도구
 enelg52/kittystager
KittyStager는 간단한 stage 0 C2입니다. 이는 셸코드를 호스팅하는 웹 서버와 kitten이라는 임플란트로 구성됩니다. 이 프로젝트의 목적은 웹 서버와 여러 kitten을 보유하고 이를 모든 셸코드와 함께 사용할 수 있도록 하는 것입니다.
 cehamod/ui_cve-2017-9248
CVE-2017-9248(Telerik UI for ASP.NET AJAX dialog handler)용 Base64 기반 암호화 오라클 익스플로잇
 arcaneiceman/kraken
분산형 무차별 대입 암호 크래킹 시스템으로, 웹 및 데스크톱 클라이언트를 통해 여러 기기에서 사전 및 crunch 기반 공격을 병렬화합니다.
 mx-moth/flask-saml2
SAML 서비스 제공자 및 ID 제공자를 구축하기 위한 Flask 라이브러리
 hans-martinhanniballauridsen/curveball
CVE-2020-0601: Windows CryptoAPI 취약점. (CurveBall/ChainOfFools)
 mauricelambert/gpp-encrypt
이 작은 스크립트는 비밀번호를 gpp cpassword로 암호화합니다. 취약한 실습용 AD(CVE-2014-1812)를 만드는 데 유용합니다.

 z-jxy/keepass_dump
KeePass 2.X 덤퍼 (CVE-2023-32784)
 und3sc0n0c1d0/bruteforce-to-keepass
이 스크립트는 KeePass에 영향을 주는 CVE-2023-32784 취약점을 악용할 때 keepass-password-dumper 도구를 통해 얻은 결과를 보완합니다.
 kira2040k/redbloodc2
FUD 페이로드 생성, 암호화된 통신, 세션 관리, 데이터 유출 및 Windows 지속성을 위한 모듈을 갖춘 Node.js 명령 및 제어 서버.
 infobyte/cve-2023-21036
Acropalypse Now - CVE-2023-21036에 대한 탐지 및 정화
 susmdt/effective-waffle
또 하나의 슬립 암호화 도구입니다. 이것도 기본 GitHub 저장소 이름을 사용했습니다.
 wack0/cve-2022-21894
baton drop (CVE-2022-21894): Secure Boot 보안 기능 우회 취약점