
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천

 perseus99999/cve-2019-9053-working-
CMS Made Simple < 2.2.10 - SQL 인젝션 . 실제 작동 버전
 jagdeepsinghceh/cms-made-simple-python3
CMS Made Simple (CVE-2019-9053)에 대한 Python3 변환 exploit 및 연구 노트 — 인증되지 않은 SQL Injection 취약점. 원본 PoC, 개선된 Python3 버전, 사용 지침, 그리고 실습 테스트 참조를 포함합니다.
 secretflow/secretflow
프라이버시 보존 데이터 분석 및 머신러닝을 위한 통합 프레임워크
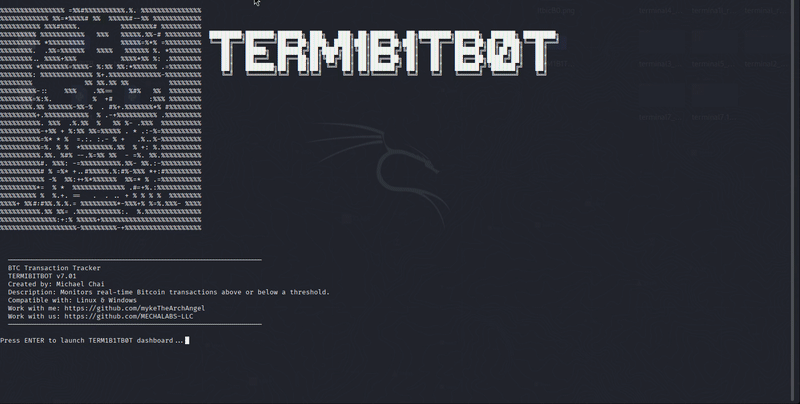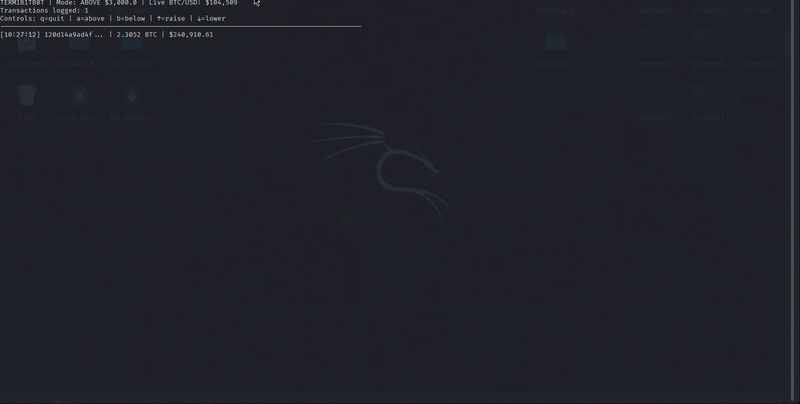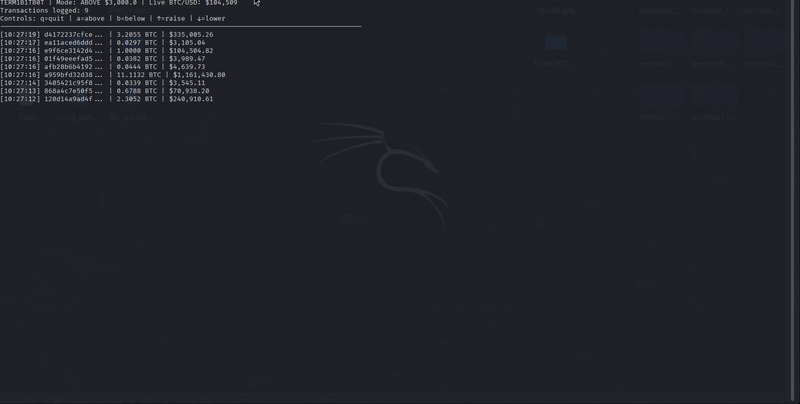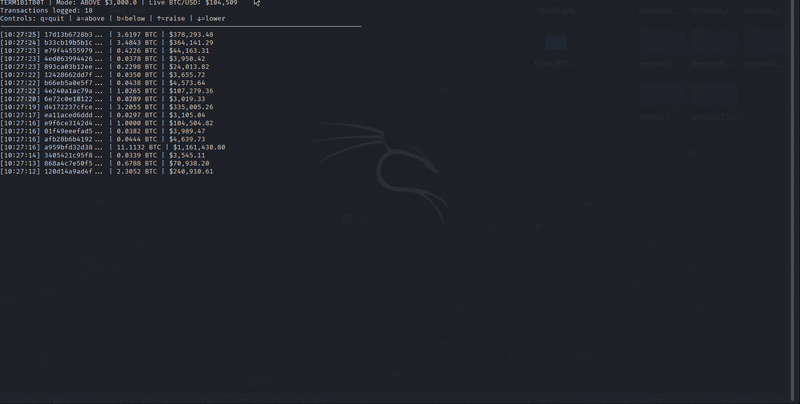 mykethearchangel/term1b1tb0t
지정된 임계값 이상 또는 이하의 실시간 비트코인 거래를 모니터링하는 터미널 기반 도구.
 joshuakasa/van-gonography
스테가노그래피를 사용하여 선택한 이미지 안에 모든 유형의 파일을 숨기세요 🕵️♂️

 dwulf/eternal-codex
나의 선언문, 이야기들, 이미지들, 그리고 재미있는 것들
 boku7/venom
Venom C2는 종속성이 없는 Python3 기반의 Command & Control 프레임워크로, 레드팀 지속성을 위해 설계되었습니다.
 oldboy21/shgenob
Python 기반 도구로, PIC C로부터 셸코드를 생성합니다.
 paranoidninja/brc4-bof-artillery
Windows 사후 침투(post-exploitation)를 위한 Brute Ratel C4 BOF 모음: 프로세스 메모리 접근, NetNTLMv2 해시 검색, 연락처 수집, 암호화/복호화.
 helidem/cve-2025-24054_cve-2025-24071-poc
.library-ms를 통한 NTLM 해시 유출에 대한 개념 증명 (CVE-2025-24054 / CVE-2025-24071)
 shoucheng3/asf__cxf_cve-2016-6812_3-0-11
SOAP, RESTful, CORBA 서비스를 구축하고 개발하기 위한 오픈소스 서비스 프레임워크로, WS-Security, JAX-WS, JAX-RS API를 지원합니다.
 demining/pixnapping-attack-on-android
Pixnapping 공격: CVE-2025-48561 취약점을 통한 개인 키 및 시드 문구 탈취는 비트코인 네트워크와 Android 인프라에 대한 새로운 심각한 위협을 나타냅니다.
 droe/sslsplit
SSL/TLS 연결을 종료하고, 실시간으로 인증서를 위조하며, 네트워크 포렌식 및 침투 테스트를 위해 복호화된 트래픽을 기록하는 투명한 중간자 프록시입니다.
 shinycolumn/cve-2025-56802
Reolink 데스크톱 애플리케이션의 AES-CFB 키 생성 및 관리 취약점
 shinycolumn/cve-2025-56801
AES-CFB IV 생성 취약점 in Reolink 데스크톱 애플리케이션
 caelumisme/cve-2019-9053-poc
CVE-2019-9053에 대한 Python 3 익스플로잇으로, CMS Made Simple < 2.2.10에서 인증되지 않은 시간 기반 블라인드 SQL 삽입을 통해 관리자 자격 증명을 추출하고 선택적으로 비밀번호 해시를 크랙합니다.
 thieveshkar/rootquest-ctf-box-multi-stage-exploitation-vm
맞춤형 취약 VM(Ubuntu 14.04)으로, 다단계 침투 테스트 교육용으로 설계되었습니다. 포렌식(Forensics), 웹 취약점 공격(Web Exploitation, SQLi, XSS), 암호학(Cryptography), 커널 취약점 공격(Kernel…









