
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천

 3xpl01tc0d3r/processinjection
이 프로그램은 다양한 프로세스 인젝션 기술을 시연하기 위해 설계되었습니다.
 lgandx/pcredz
이 도구는 pcap 파일 또는 라이브 인터페이스에서 신용카드 번호, NTLM(DCE-RPC, HTTP, SQL, LDAP 등), Kerberos(AS-REQ Pre-Auth etype 23), HTTP Basic, SNMP, POP, SMTP, FTP, IMAP 등을…
 moscowchill/lstar-en
LSTAR - CobaltStrike EN으로 번역됨
 withsecurelabs/doublepulsar-c2-traffic-decryptor
DOUBLEPULSAR 임플란트로 전송된 C2 트래픽을 복호화하기 위해 PCAP 파일을 처리하는 python2 스크립트
 00xglitch/bella
Bella는 macOS용 순수 파이썬 포스트 익스플로잇 데이터 마이닝 도구 및 원격 관리 도구입니다. 🍎💻
 pushpenderindia/thorse
THorse는 Python 3로 작성된 Windows/Linux 시스템용 RAT(원격 관리 트로이 목마) 생성기입니다.


 owasp/json-sanitizer
JSON과 유사한 콘텐츠가 주어지면, The JSON Sanitizer는 이를 유효한 JSON으로 변환합니다.
 mstxq17/cve-2020-1472
cve-2020-1472 재현·악용 및 해당 exp

 iomoath/filewatchtower
FWT는 Sysmon 이벤트를 활용하는 보안 분석 및 파일 모니터링 도구입니다.
 moneertv/cve-2023-23397
CVE-2023-23397 C# PoC
 mpgn/crime-poc
:hocho: CRIME 공격 PoC : CVE-2012-4929를 공격하는 압축 오라클 :hocho:
 mpgn/beast-poc
:muscle: SSL/TLS CVE-2011-3389에 대한 BEAST 공격의 개념 증명 :muscle:
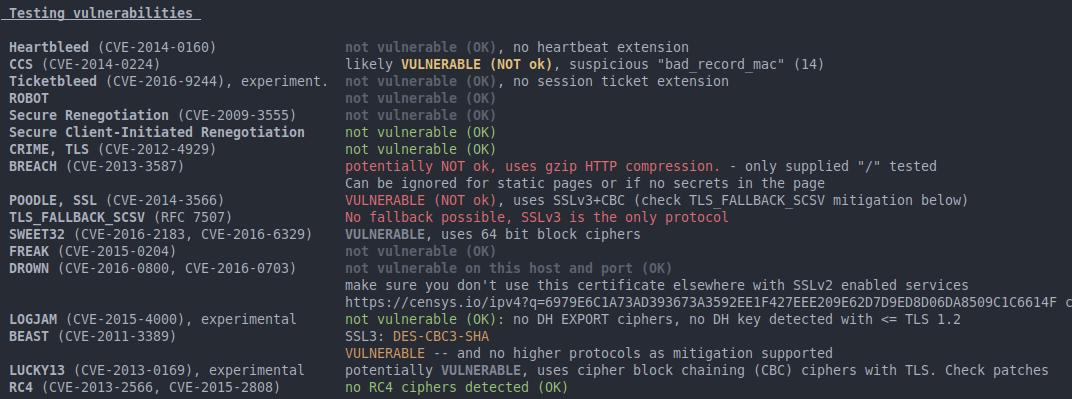 mpgn/poodle-poc
:poodle: Poodle (다운그레이드된 레거시 암호화에 대한 패딩 오라클) 공격 CVE-2014-3566 :poodle:
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
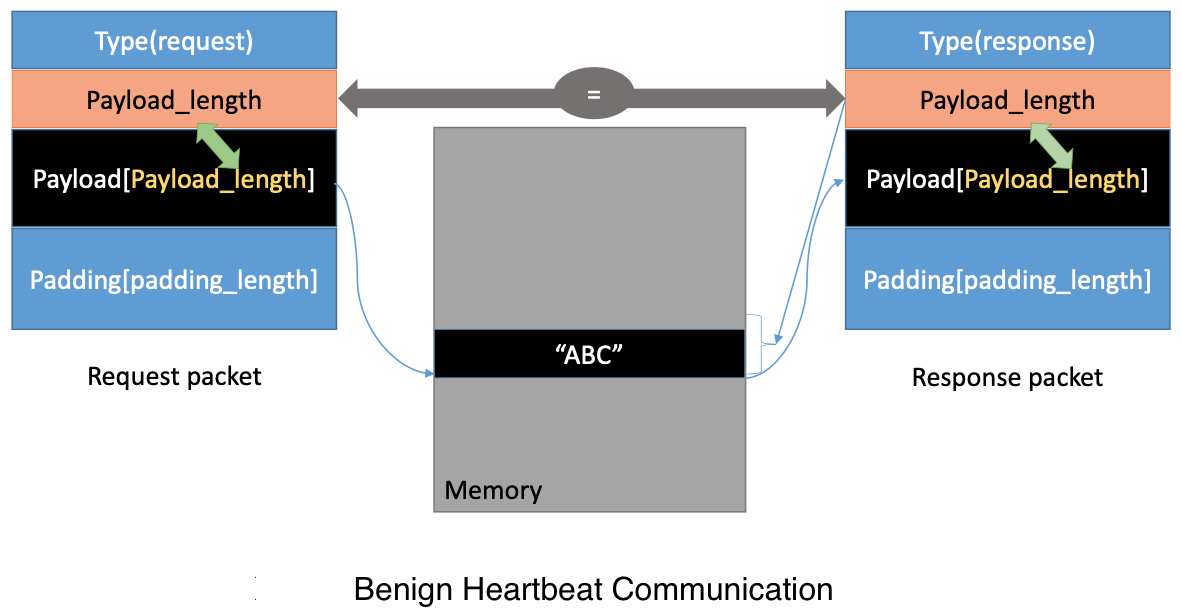 pierceoneill/bleeding-heart
하트블리드 버그 `CVE-2014-0160`는 OpenSSL 라이브러리의 심각한 구현 결함으로, 공격자가 피해자 서버의 메모리에서 데이터를 훔칠 수 있게 합니다. 도난당한 데이터의 내용은 서버 메모리에 무엇이 있는지에 따라 달라집니다. 여기에는 개인 키, TLS 세션…








